知识资产正在被合规红线清零
作为开发者,你可能参与过多个企业文档系统建设------但是否意识到:一份存储在境外SaaS平台的客户合同,即便内容完整、签名有效,在等保三级现场审查时仍会被直接否决?这不是Bug,而是设计缺陷:它违反了《网络安全等级保护基本要求》对数据本地化的强制条款。同理,GDPR第44条与我国《个人信息出境标准合同办法》共同锚定数据处理活动的法律管辖权;一旦脱离本国司法与监管实际覆盖范围(如使用未备案的境外协作工具),文档即丧失法定证据资格。信创适配缺失则更隐蔽:OA/CRM附件虽能迁移,但因驱动不兼容、日志格式不可读、权限模型错位,导致操作不可溯、版本不可验、审批不可证。
知识资产的有效性,本质是可审计、可追溯、可主权控制。任一主权维度失守,其法律效力与管理价值并非弱化,而是归零。
为什么合规失效=资产归零
根源不在代码或配置错误,而在主权缺位引发的法律与治理双重失效。
- 等保三级否决境外SaaS合同,并非质疑内容真实性,而是因其存储环境、访问日志、权限变更无法被监管机构审计,故不构成法定证据链;
- GDPR与我国出境规则强调:数据处理必须处于本国法律实际管辖之下;物理或逻辑上脱离该管辖(如调用未备案的海外API、写入境外对象存储),即丧失对数据的完整控制权,文档权属基础瓦解;
- 信创改造后日志不可信、操作不可溯,常源于协议栈不兼容(如旧系统使用SOAP+自定义审计中间件,新信创环境仅支持REST+国密日志插件)、驱动缺失(如OFD文档预览依赖特定国产芯片加速库)或元数据丢失(如审批节点ID在迁移中未映射,导致路径还原失败)。
当文档散落于员工个人网盘、IM聊天记录或第三方平台时,系统既无法证明审慎保管义务已履行,也无法满足监管对'全生命周期可证'的刚性要求------资产存续的前提,是主权可控的技术实现。
识别三大结构性折旧场景
对开发者而言,以下三类场景具备明确的技术可观测性与可拦截点:
- 审计追溯失效 :制度文件无
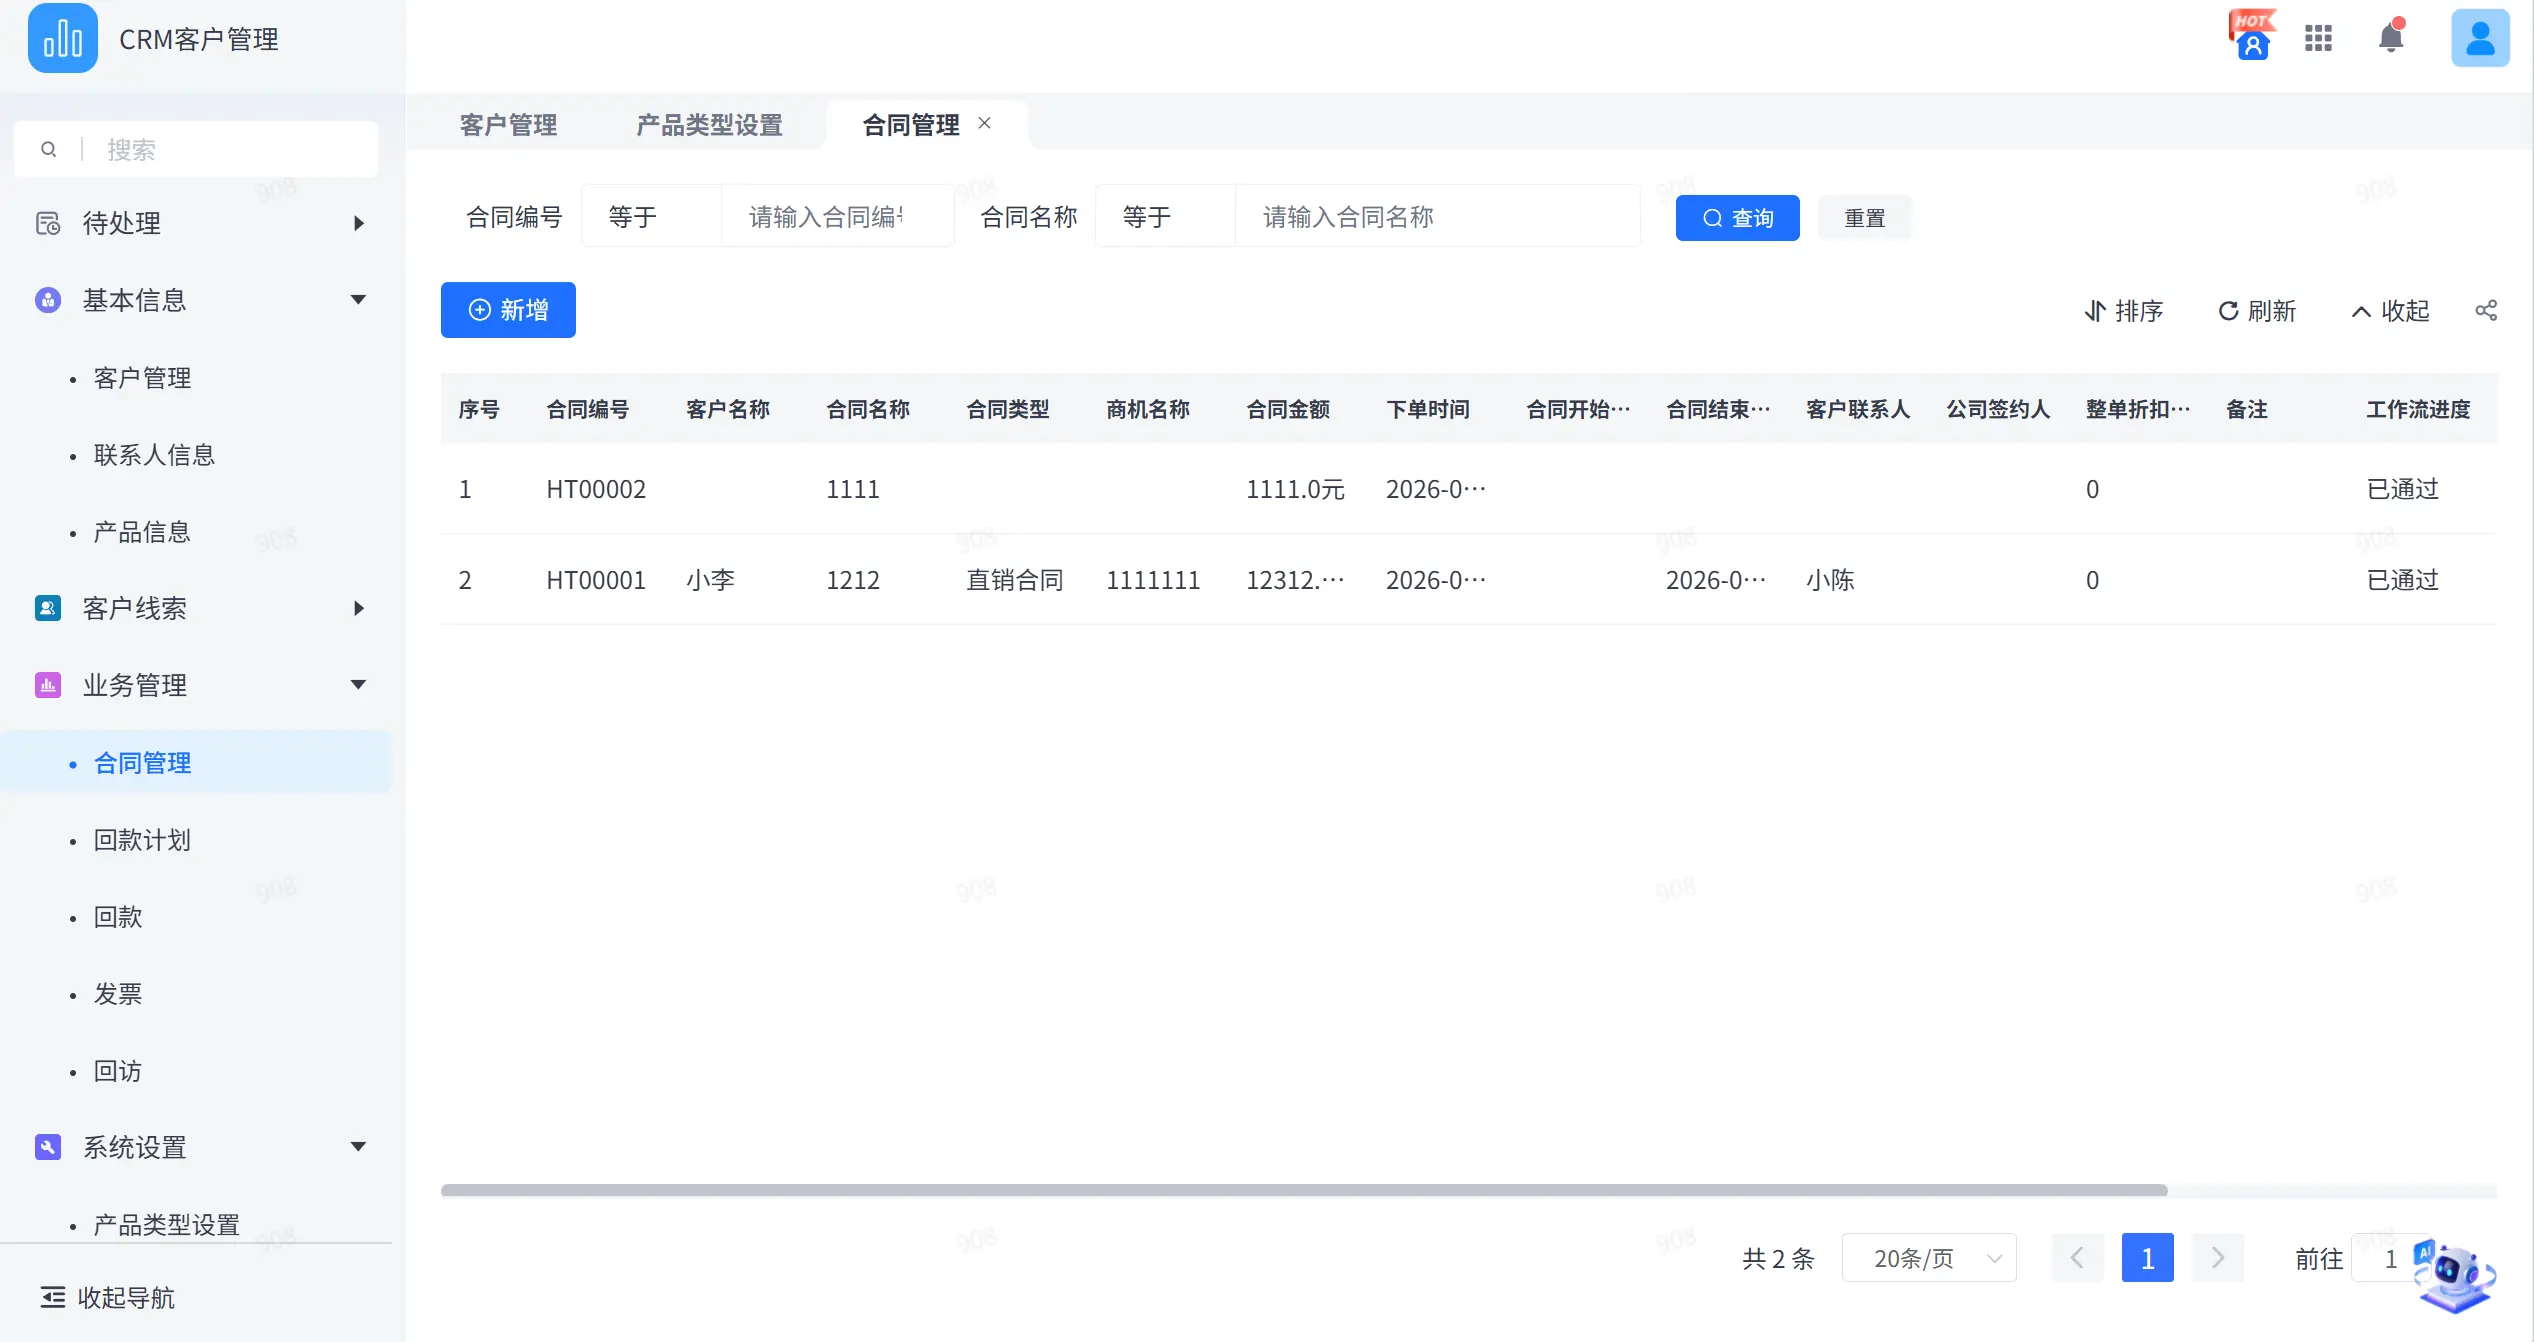
x-version-id头、审批记录未写入审计链(如未对接区块链存证服务或等保要求的独立审计数据库)、项目资料未按year/department/project_id结构化归档,导致迎检时需人工拼凑,历史口径不一致、责任链断裂; - 数据驻留失控 :前端上传组件未校验目标域名为境内白名单(如允许上传至
*.dropbox.com)、后端API未拦截含PII字段的请求发往境外地址、客户端SDK未启用本地缓存策略而直连海外CDN,形成事实性数据出境; - 国产化替代断层:信创环境中OFD/PDF渲染失败(缺失国密算法支持或信创显卡驱动)、权限模型迁移后RBAC规则未同步转换为ABAC策略、旧系统操作日志(JSON Schema v1)无法被新审计中心解析(要求Schema v2且含SM3哈希字段)。
共性在于:文档物理存在,但关键元数据、行为痕迹、控制能力缺失------技术上表现为'存在但不可证、可见但不可审、可用但不可控'。
构建合规韧性知识资产体系
开发者可从以下四维度嵌入主权控制能力:
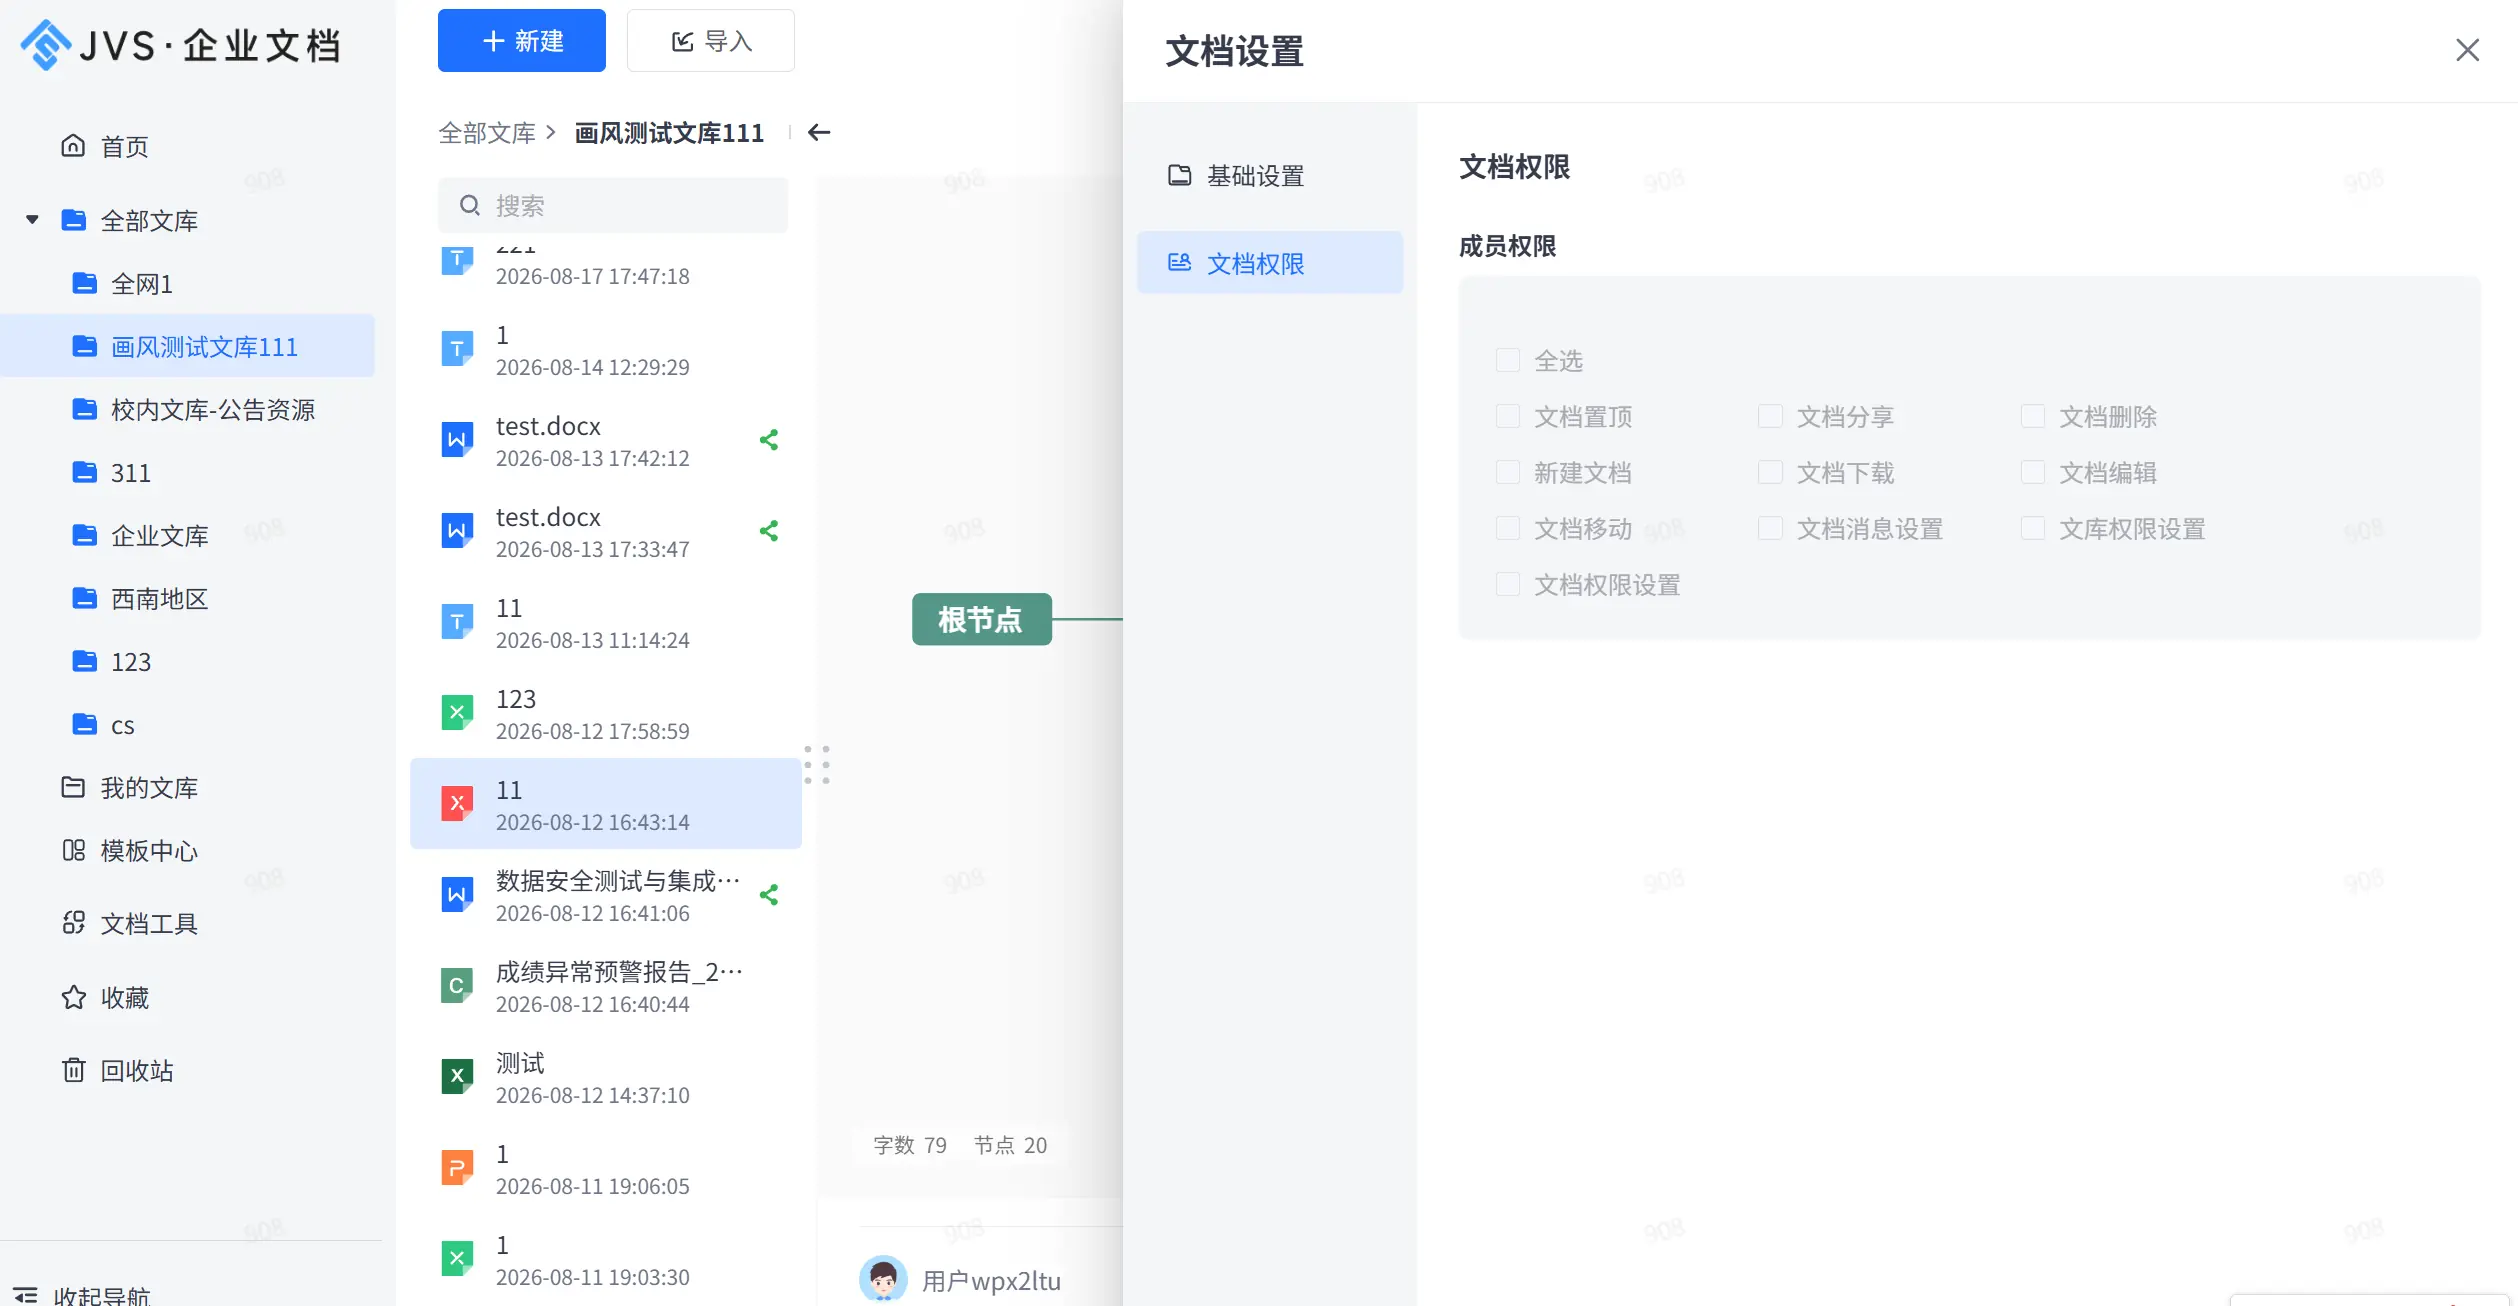
- 统一权限体系:以企业AD/LDAP组织架构为源,实现文库→文件夹→单文件三级RBAC策略;通过Webhook监听HR系统离职事件,自动触发权限回收;支持权限变更写入独立审计库(含操作人、时间、旧/新策略快照);
- 可控部署模式:提供Kubernetes Helm Chart与信创云(麒麟V10+鲲鹏920/飞腾D2000)适配包;所有敏感数据默认AES-256-SM4双加密,密钥由企业自管KMS托管;对象存储对接支持OSS/S3/国产Ceph多后端切换;
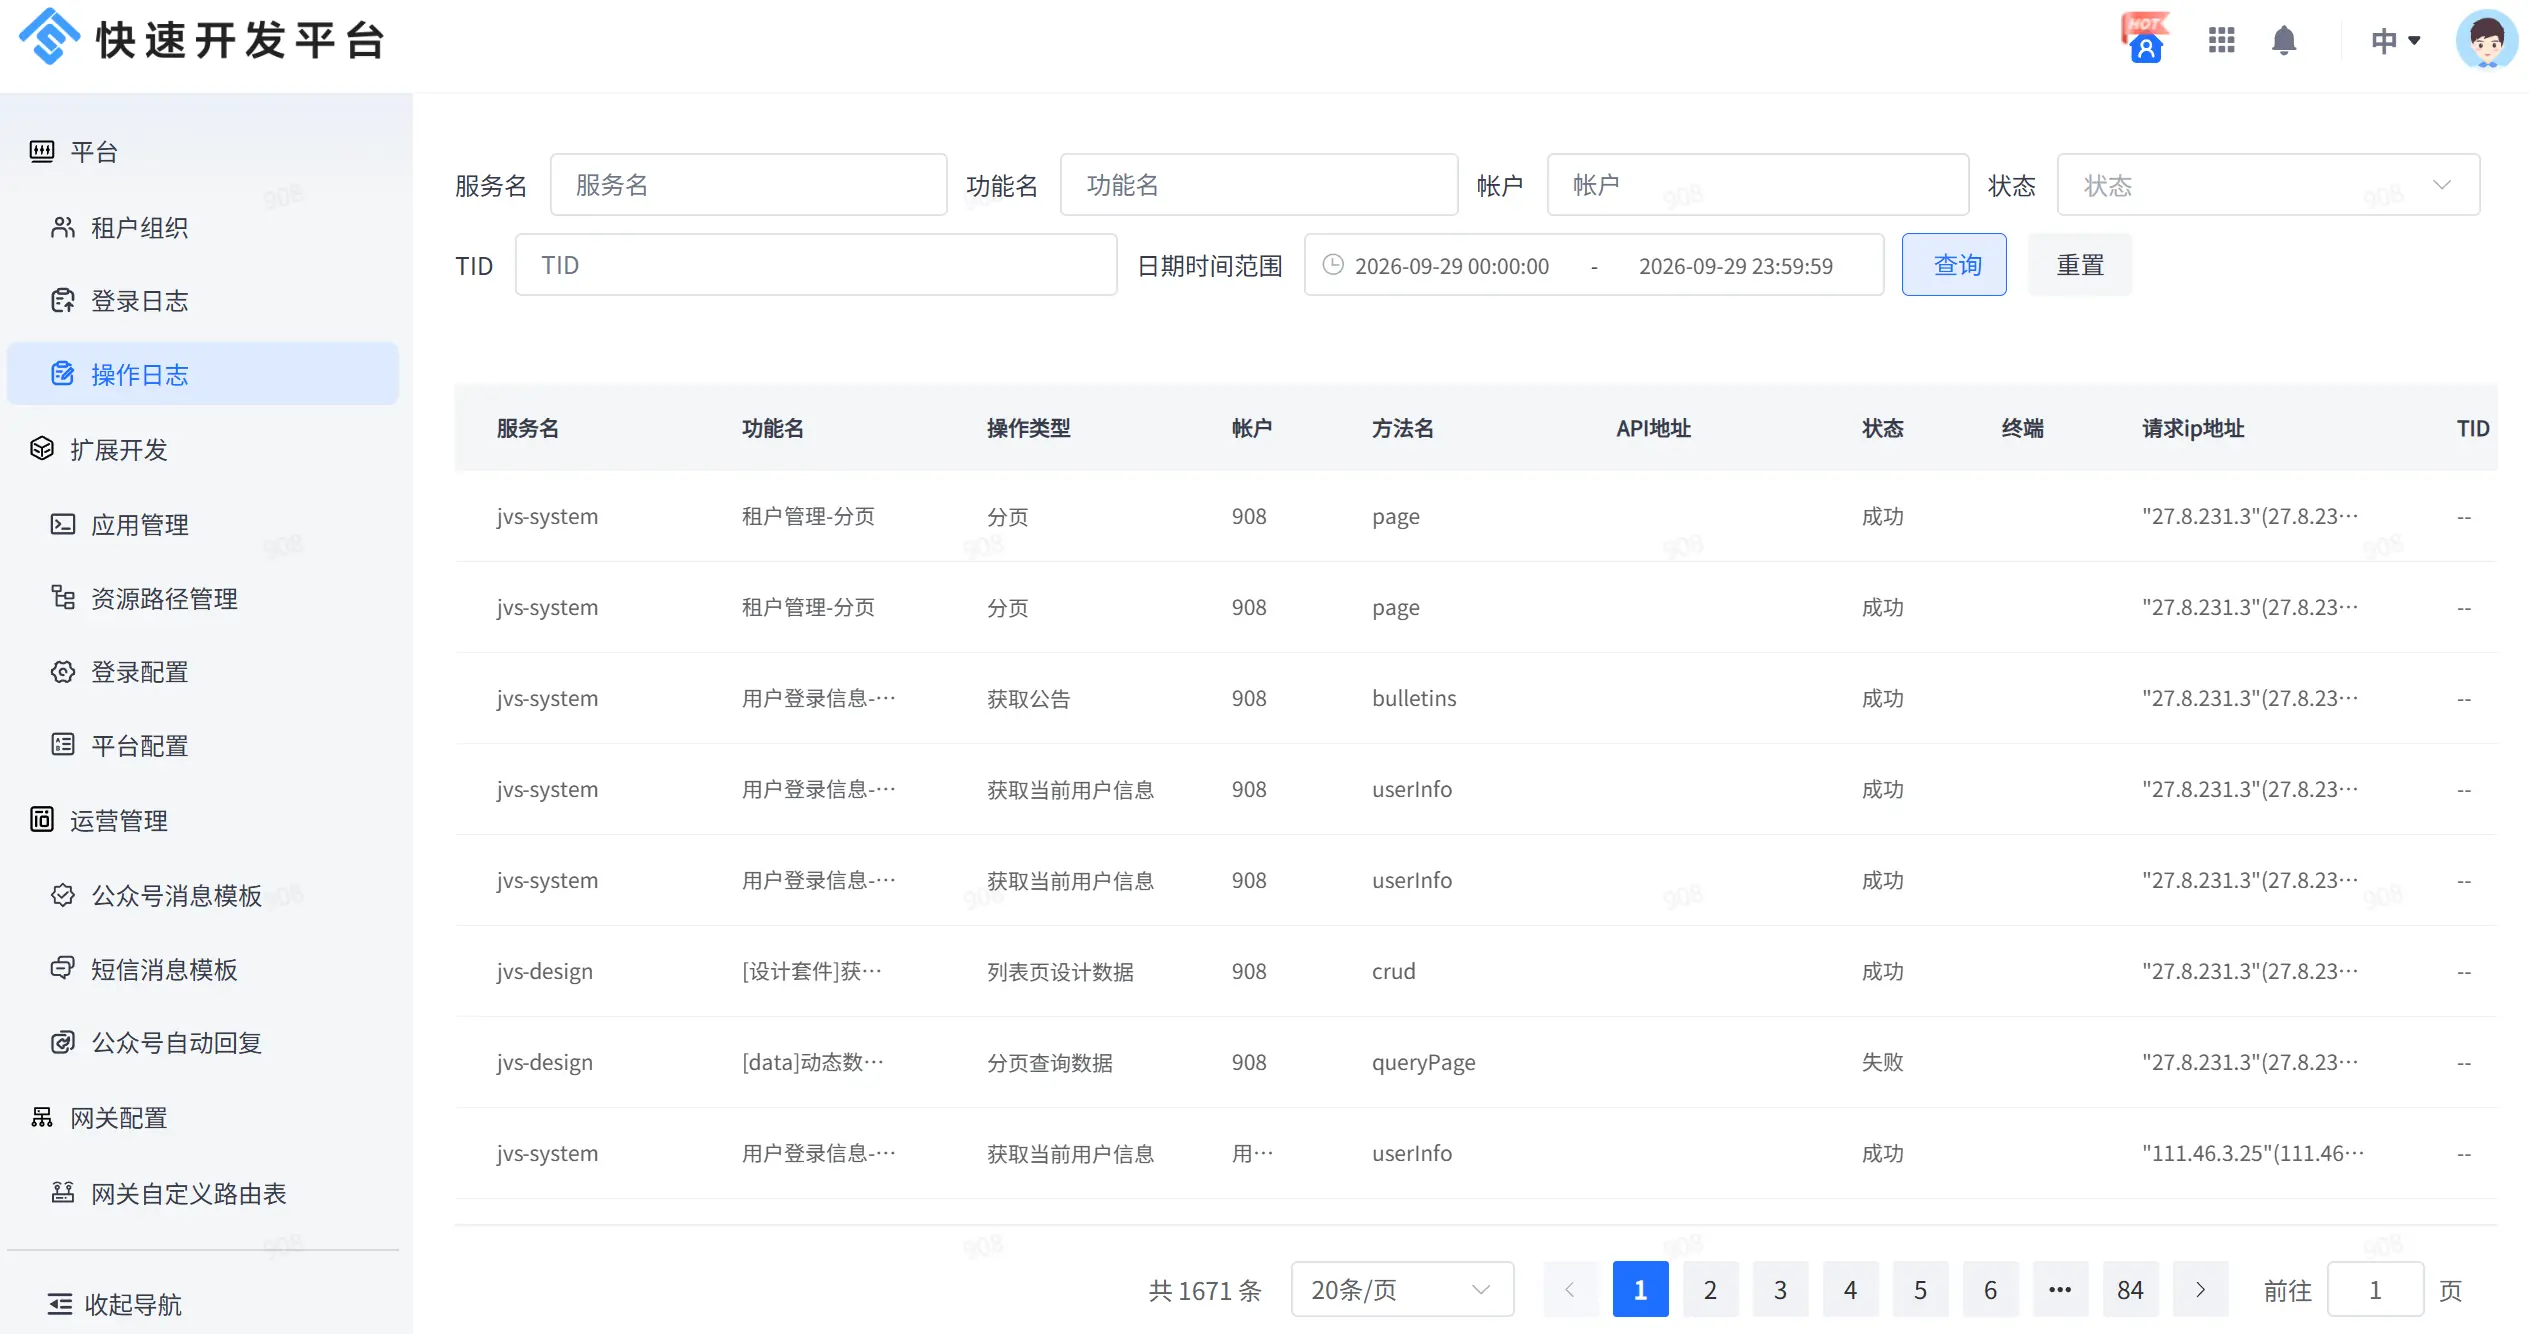
- 合规归档机制 :内置归档策略引擎,支持按
audit_type=等保2.0&year=2024&dept=legal动态生成结构化路径;合同签署事件触发POST /v1/archive/bind绑定归档动作,确保制度发布、交付验收等业务流与归档强耦合; - 持续运营闭环 :文档创建强制填写
responsible_person字段(对接HR系统校验有效性);启用Git式版本管理(SHA256摘要+变更Diff);评论与收藏行为写入审计链,支撑后续'谁主张、谁举证'的问责回溯。
合规不是附加成本,而是知识资产的技术存续阈值。唯有将主权控制能力下沉至API网关、存储层、权限引擎与归档工作流,才能让每份文档真正成为可验证、可审计、可持续演进的组织资产。