本文详解JVS-Rules如何通过逻辑配置→变量绑定→技术实施三层分离,使风控分析师可直接定义业务规则,开发专注基础设施,审计可追溯全链路执行日志,解决国内金融机构对可解释、可追溯、可共治规则治理的核心诉求。
在金融风控系统演进中,真正的瓶颈往往不在算法精度或算力规模,而在于规则生命周期中的权责错配------业务提需求、IT写代码、合规查日志,三方割裂导致响应慢、复盘难、口径乱。JVS-Rules 提出可工程化落地的'三步分离法',将规则治理重构为清晰、可分工、可验证的技术协作范式。
一、为什么传统风控规则交付效率低?
根本症结是角色职责未解耦:
- 业务方困于'提需求→等排期→反复确认'被动循环;
- IT团队深陷'规则翻译→紧急修复→连锁回归'技术泥潭;
- 合规审计面对散落于Git、Excel和聊天记录中的逻辑碎片,无法构建可信追溯链。
典型表现包括:规则难解释('为什么判高风险?')、难留痕('谁改了规则?')、难复盘('能否回放某次决策?'),以及跨系统数据口径不一致导致同一客户评分结果冲突。
二、三步分离法:面向技术人员的可实施架构设计
JVS-Rules 将规则运行流程解耦为三个正交层,每层有明确定义的输入、输出与责任人,支持独立开发、测试与发布。
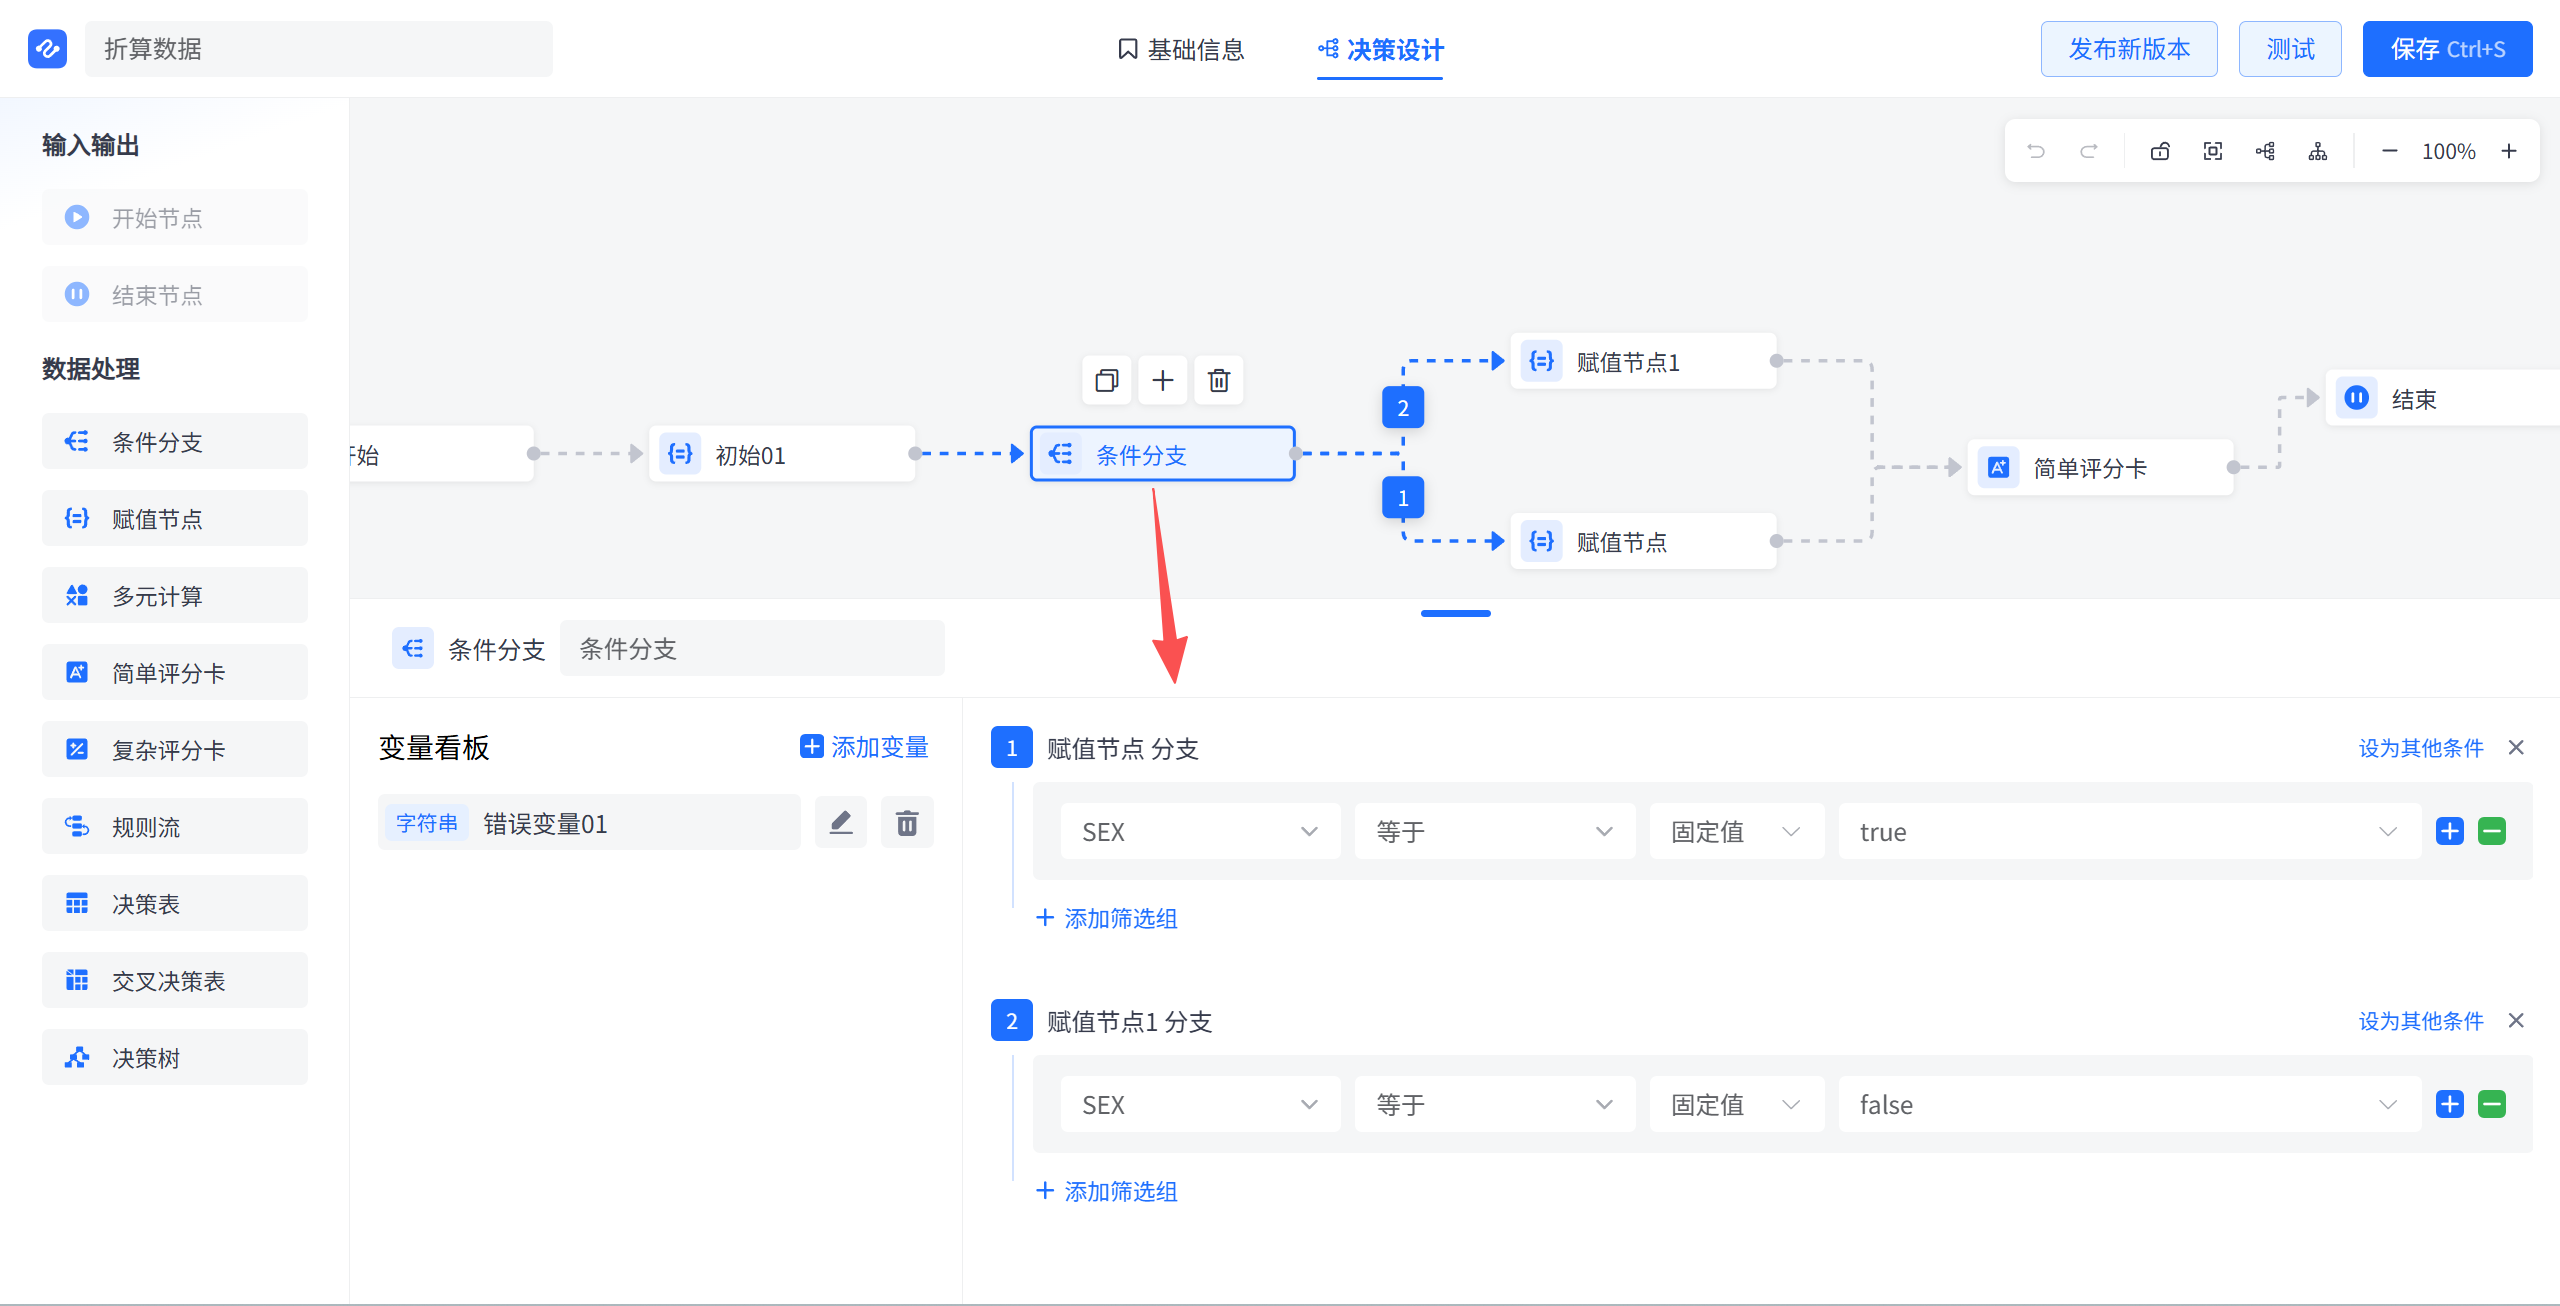
第一步:逻辑配置层(业务主导)
- 输入:业务语义(如'若负债率>80%且命中灰名单,则触发人工复核');
- 工具载体:可视化决策表、评分卡、决策树编辑器;
- 技术实现要点:
- 规则DSL编译为可执行规则对象(RuleObject),支持热加载;
- 决策流节点间通过标准上下文(Context)传递变量,避免硬编码依赖;
- 配置变更后自动触发版本快照(Version Snapshot),生成唯一规则ID与时间戳。
第二步:变量绑定层(实施人员承接)
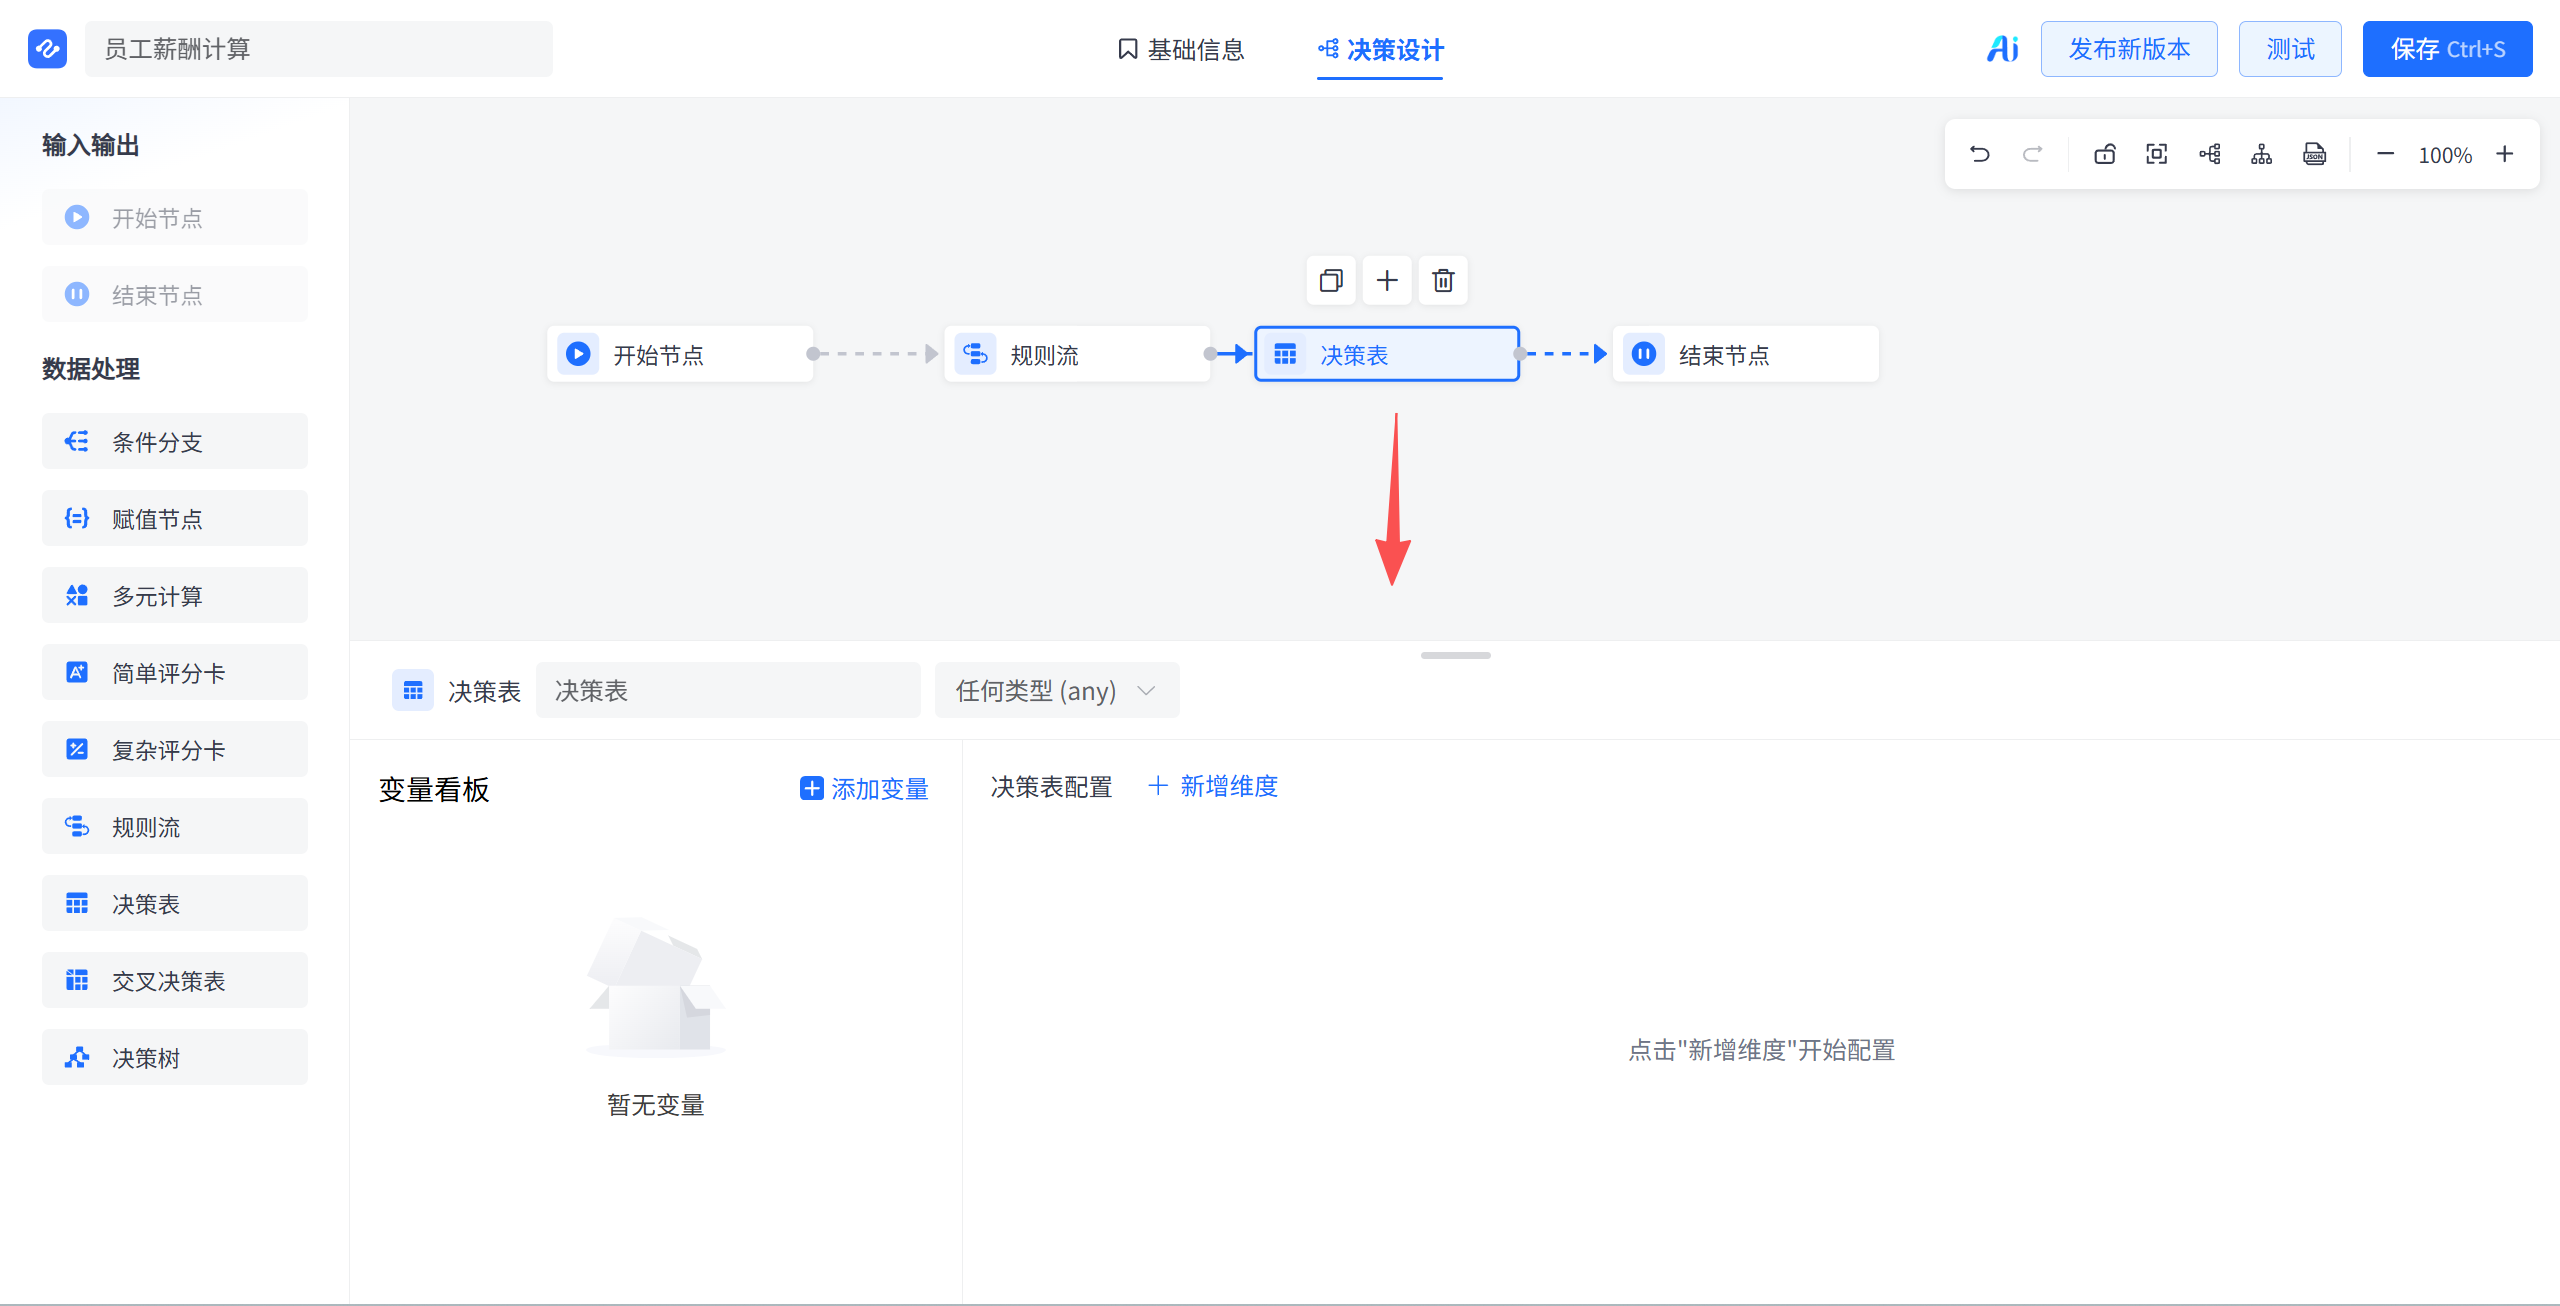
- 输入 :逻辑层声明的抽象变量(如
high_risk_industry);
- 输出:可执行的数据映射表达式;
- 技术实现要点:
- 绑定字段需显式声明来源(如数据库表
customer.industry_code或外部APIGET /industry/classify);
- 支持Groovy脚本进行动态加工(如
industryCodeMap.get(industry_code)?.riskLevel ?: 'medium');
- 所有绑定关系存入元数据表
rule_variable_binding,含binding_id、rule_version_id、source_type、groovy_script_hash字段,保障可溯性。
第三步:技术实施层(开发人员负责)
- 输入:标准化规则服务接口契约(OpenAPI 3.0规范);
- 职责边界:
- 实现统一规则执行网关(Rule Gateway),支持HTTP/gRPC双协议接入;
- 完成数据源连接池管理(MySQL/Oracle/Kafka)、函数沙箱(Groovy ScriptEngine隔离)、执行日志埋点(SLF4J+MDC增强);
- 提供跨系统路由能力(如根据
system_code分发至授信/反洗钱子服务);
- 禁止行为:不得在业务逻辑中硬编码规则判断分支,所有策略必须经由规则引擎调度。
三、对比主流方案:为何FICO Blaze与AWS Fraud Detector难以适配国内合规要求?
| 维度 | FICO Blaze | AWS Fraud Detector | JVS-Rules |
|---|---|---|---|
| 规则定义权归属 | 专职规则工程师闭环建模,业务仅提需求 | 黑盒ML模型主导,规则配置弱、路径不可见 | 业务分析师通过DSL/可视化工具直接配置 |
| 审计证据链 | 依赖文档与专家访谈,无自动执行日志 | 仅事件触发日志,缺失业务判断依据 | 全链路结构化日志:config_user、rule_version、bound_variables、function_trace、result_code |
| 数据口径治理 | 无统一绑定机制,各项目组自行对接 | 依赖预置特征工程管道,不可定制映射逻辑 | 显式variable_binding元数据表 + 函数哈希校验 |
关键差异在于:FICO与AWS优化的是单点技术效能,而JVS-Rules将'业务判断权归属'作为架构设计第一原则,通过分层契约强制权责边界。
四、可审计落地的关键技术保障
JVS-Rules 将合规要求转化为可验证的技术能力:
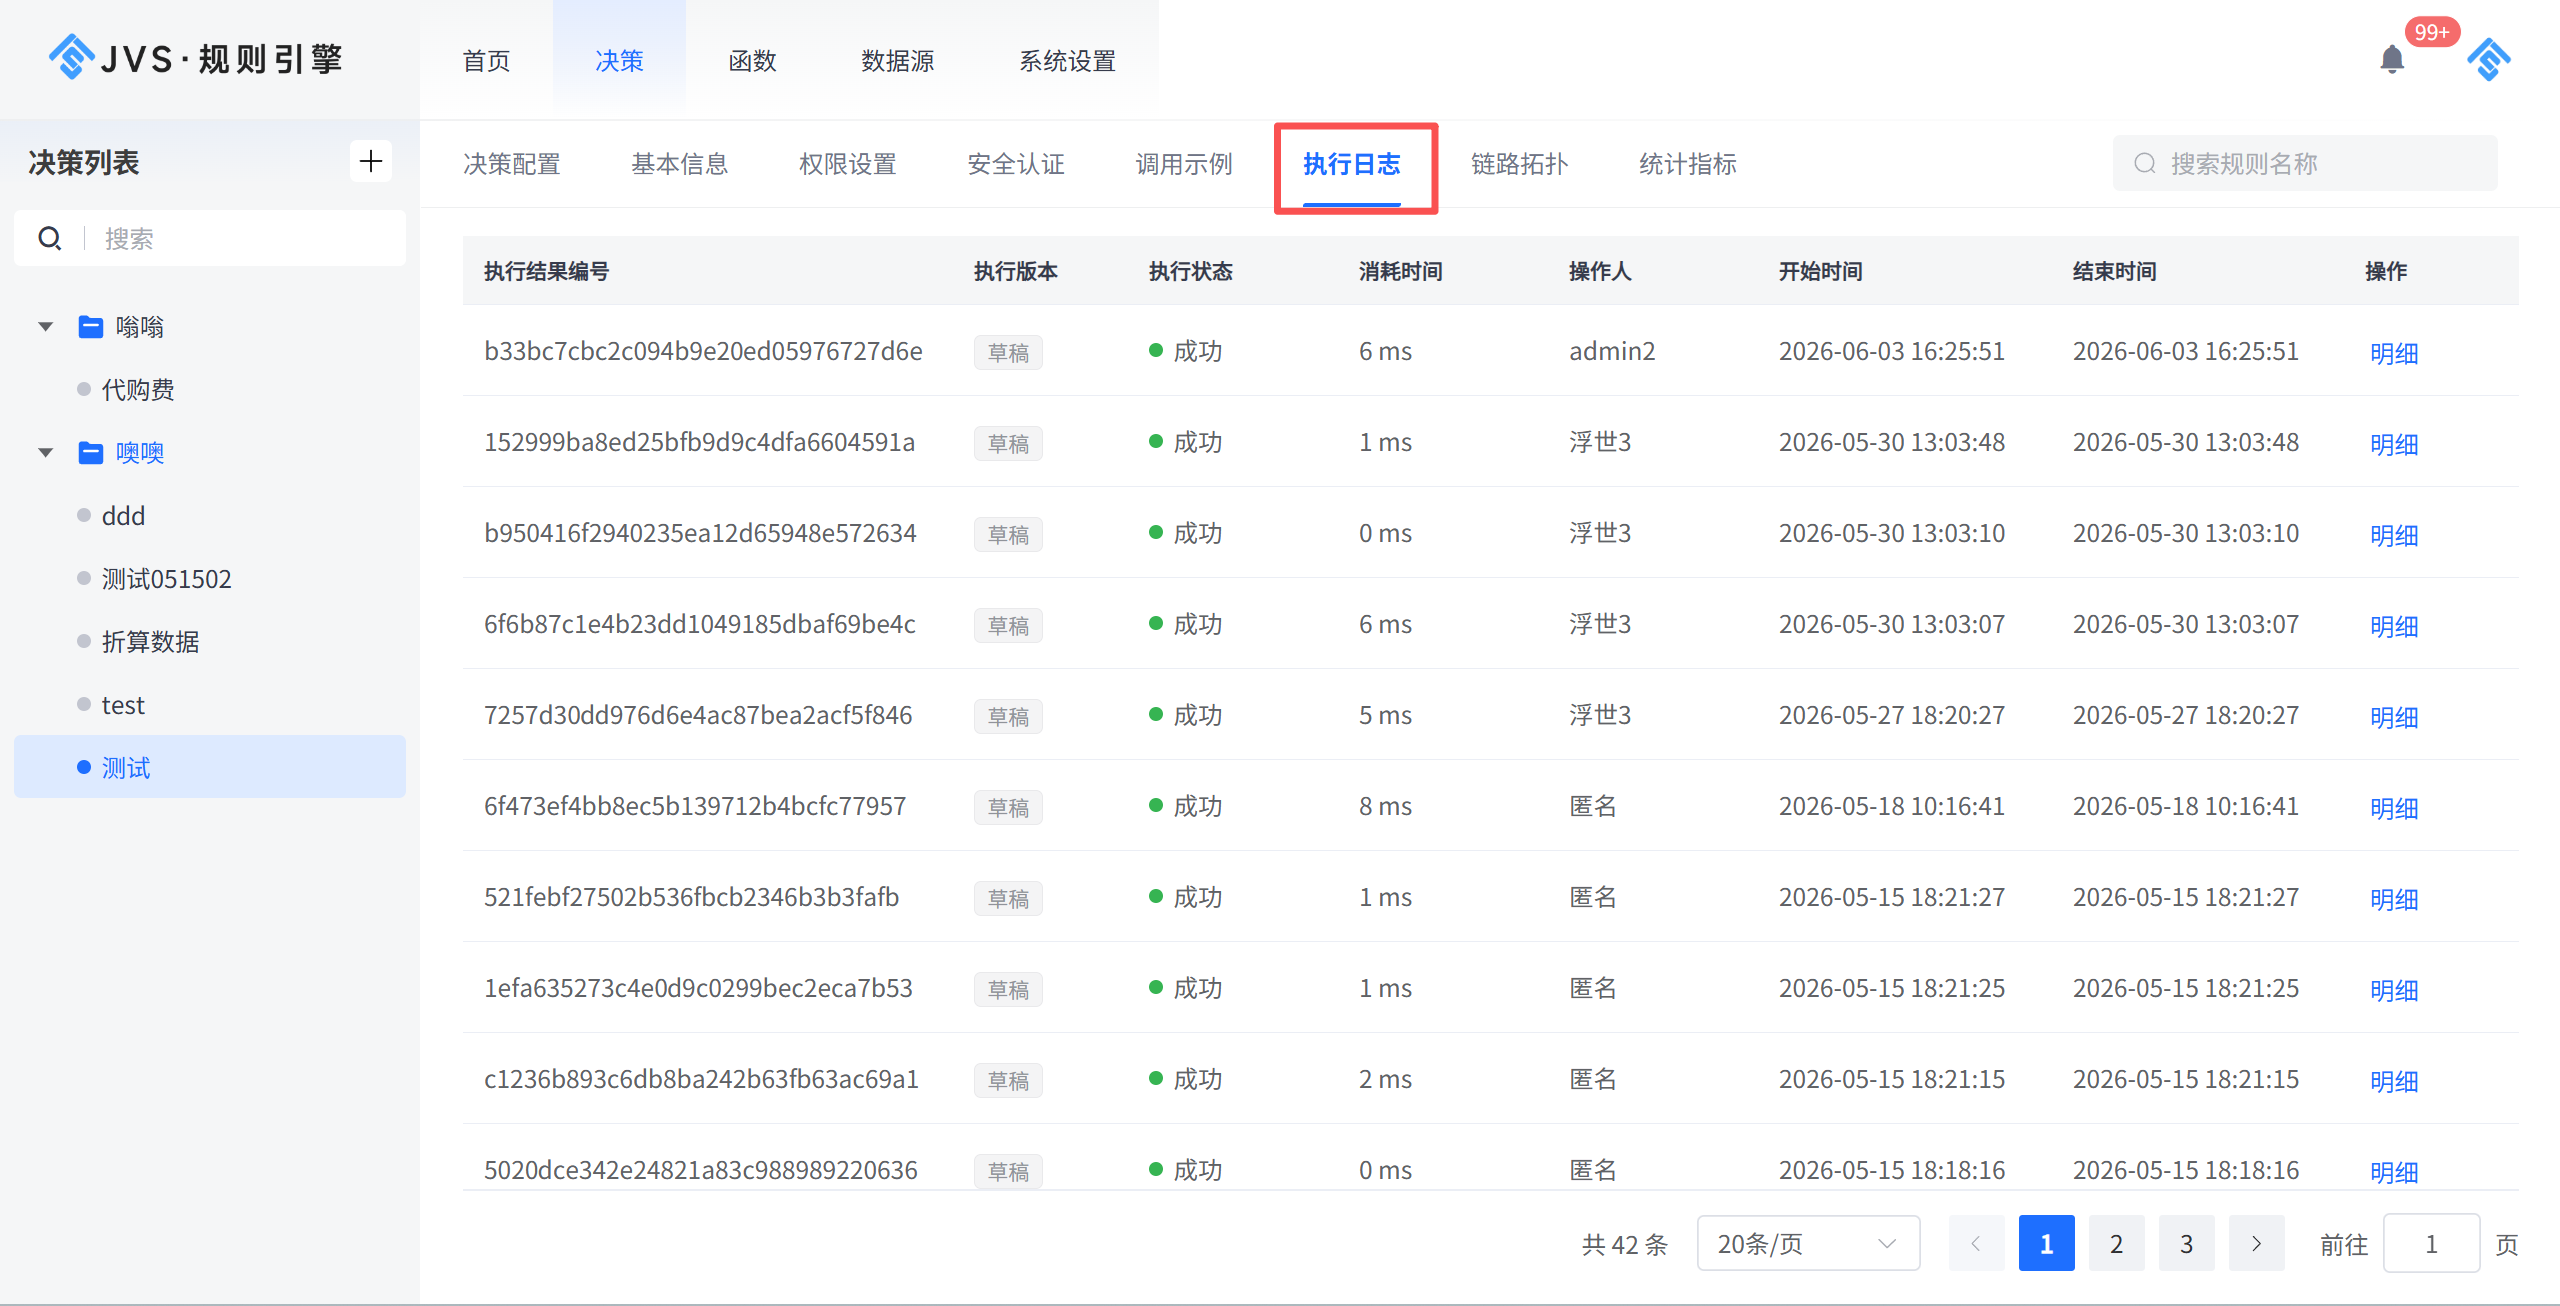
- 每次规则执行自动生成审计日志,字段包含:
rule_id(逻辑层唯一标识)
rule_version(Git-like语义化版本号,如v2.3.1)
config_user_id(配置人账号)
executed_at(毫秒级时间戳)
bound_variables_json(绑定变量快照,含字段名、来源、值)
function_call_trace(Groovy函数调用栈与返回值)
- 所有日志写入独立审计库(audit\_rule\_execution),启用WAL日志与只读副本,满足等保三级日志留存要求;
- 提供标准SQL视图
v_rule_audit_summary,支持按rule_id、date_range、user_id快速聚合分析。
当规则从'藏匿于代码注释'变为'显性化为可管理、可追溯、可复用的组织资产',风控便具备了制度化治理的技术基础。