作者:来自 Elastic Mia LaVada
在 AV-Comparatives 2026 年端点预防与响应(Endpoint Prevention and Response - EPR)测试中,Elastic 位居今年 CyberRisk Quadrant(网络风险象限)的最顶端,是唯一获得 100% 防护得分的厂商。同时,在所有参测产品中,Elastic 的模拟运营开销最低,并且实现了零误报。
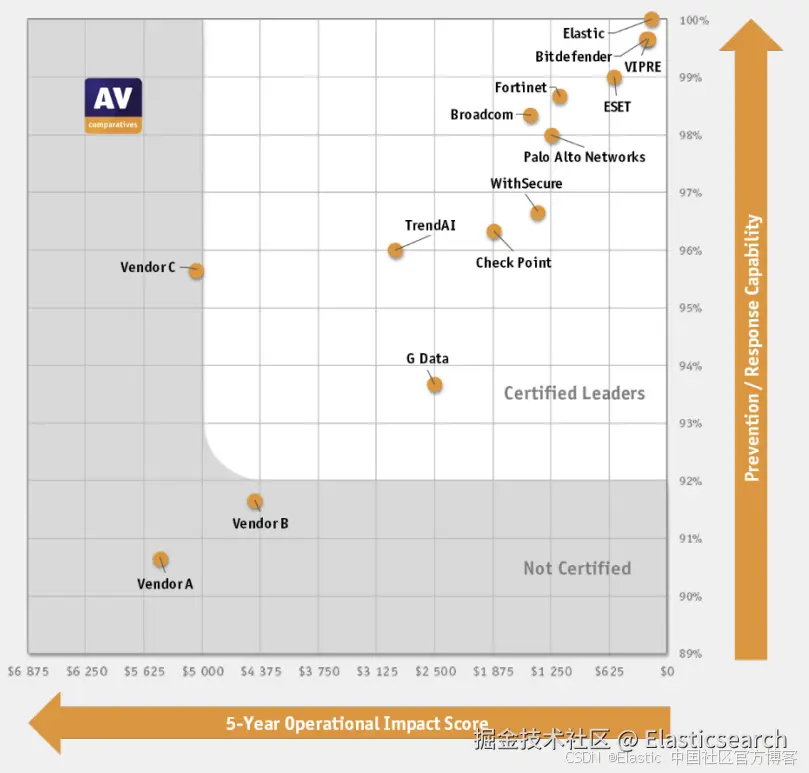
Elastic Security 之所以能够取得这样的成绩,是因为它在测试的第一阶段就成功阻止了所有威胁。第一阶段为 Compromise and Foothold(入侵与立足点建立),涵盖 MITRE ATT&CK 攻击链中的前三种战术:初始访问(Initial Access)、执行(Execution)和持久化(Persistence)。由于所有攻击都在第一阶段被遏制,因此没有任何攻击进入第二阶段(内部传播,Internal Propagation)或第三阶段(资产入侵,Asset Breach)。
然而,我们致力于解决的是一个严峻的现实问题:测试分数只是衡量安全防护能力的一个方面,安全运营中心(SOC)的分析师正被海量告警淹没。我们认为,端点预防是解决告警疲劳问题的关键。 每一个在执行前就被阻止的威胁,都意味着少一个需要分诊的告警,甚至少一次需要启动的安全调查。
要理解为什么端点预防是解决这一问题的重要组成部分,首先需要了解这项测试重点衡量的内容。
AV-Comparatives EPR 测试衡量什么
EPR 测试包含 50 个完整的攻击场景,每个场景都被设计为基于 MITRE ATT&CK 框架技术的多阶段攻击链。
这些场景涵盖多种攻击载体,包括可执行文件、脚本、安装程序、Office 加载项以及通过 USB 传播的恶意载荷。其中许多场景还结合了代码混淆、AMSI 绕过、EDR 脱钩(EDR Unhooking)以及无文件执行等技术。
今年的测试还引入了 AI 辅助开发方法,用于构建测试工具和攻击场景变体,以更真实地反映攻击者工具和技术的演变。
全部 14 家参测厂商均接受相同的 50 个攻击场景测试,评分分为以下四个部分:
-
主动响应(Active Response / Prevention):衡量产品是否能够自动阻止攻击,并通常对其进行报告。Elastic 在这一阶段成功阻止了全部 50 个攻击场景。
-
被动响应(Passive Response / Detection):衡量产品是否能够检测并报告未被阻止的可疑活动。
-
运营准确性成本(Operational Accuracy Costs):衡量产品错误阻止或检测正常程序及合法操作的频率,即误报或误拦截所带来的成本。
-
工作流延迟成本(Workflow Delay Costs):衡量产品是否会降低用户的工作效率。例如,当产品阻止未知文件执行,并将其发送到沙箱进行分析时,可能产生额外的等待时间。
即使实现了 100% 的主动响应率和被动响应率,Elastic 仍然做到了零运营准确性成本和零工作流延迟成本,同时其总体拥有成本(TCO)也是 14 家参测厂商中最低的产品之一。
这意味着,Elastic 在实现出色的威胁预防和检测能力的同时,并没有以较高的误报率为代价。
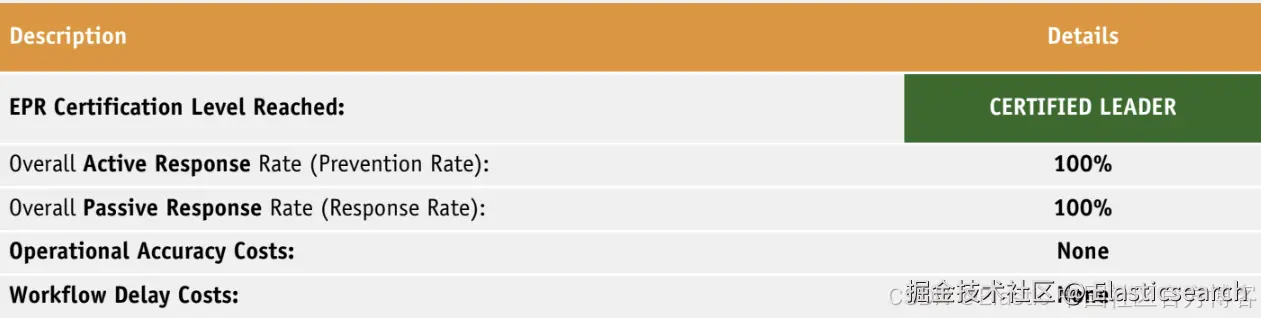

Elastic Security 在 AV-Comparatives 2026 年端点预防与响应(EPR)测试中获得了"认证领导者"(Certified Leader)称号。该产品在攻击入侵的第一阶段就成功阻止并检测到了所有测试攻击场景,且没有产生任何运营准确性成本,也没有给用户带来任何工作流延迟。这是一项无可挑剔的全面测试成绩,充分体现了 Elastic Security 在企业级威胁预防方面的强大实力。
------ Andreas Clementi,AV-Comparatives 创始人兼首席执行官
端点预防是防御策略的起点
安全事件中成本最高的部分,往往是从系统遭到入侵到威胁被遏制之间的这段时间。时间拖得越久,攻击者就越有可能进行更多的横向移动,也可能导致更多端点需要重新安装系统。如果攻击者获取了凭据,企业可能需要重置密码并审查访问权限。如果发生数据外泄,则可能需要根据被窃取的数据类型披露数据泄露事件。
在攻击早期进行预防,可以将这些成本降至接近于零。 由于攻击者尚未进一步扩散,因此无需开展修复工作。由于攻击者尚未接触到敏感数据,也就不存在需要披露的数据泄露事件。
如果可疑活动在端点被阻止并报告,通常只会产生一个事件,由一名分析师进行审查,并且能够轻松完成处置。
但如果同样的可疑活动进一步发展,安全团队就需要关联分析来自多个端点的告警、身份相关事件以及网络遥测数据。如果横向移动继续扩大,事件就会升级为需要专门响应团队处理的活跃安全事件。
这正是为什么预防才是安全防御的核心。
Elastic Defend 提供端点预防与响应能力
Elastic Defend 提供开箱即用的端点防护能力,能够抵御恶意软件、勒索软件以及内存中的威胁。它支持 Windows 、macOS 和 Linux,并适用于云端、 本地部署 、混合环境以及物理隔离(Air-gapped)环境。
这些防护能力由 Elastic 的威胁研究团队 Elastic Security Labs Threat Command 开发并定期维护。相关防护规则发布在公开的 GitHub 仓库中。你可以查看每条规则所防范的威胁,了解规则触发的原因,甚至根据需要自行修改规则。
对于仍在使用其他端点安全厂商产品、合同尚未到期的团队,或者同时管理多种端点安全工具的团队,Elastic 能够接入第三方端点遥测数据,并提供与原生 Elastic Agent 相同的检测和响应能力。
这意味着,在调查可疑登录事件时,安全团队可以在同一个平台中查看所有相关告警、事件时间线以及响应操作,而不必在多个平台之间切换。
预防始终是首要目标,但有时威胁仍然可能突破防线。
当这种情况发生时,检测结果所提供的信息,将直接决定安全团队能够多快采取行动。
Elastic 的 Attack Discovery 功能可以使用你选择的 大语言模型 (LLM)分析安全告警、识别潜在攻击,并生成简明的攻击过程摘要,帮助安全团队快速了解事件的来龙去脉,而无需自行从零开始拼接和还原整个攻击过程。
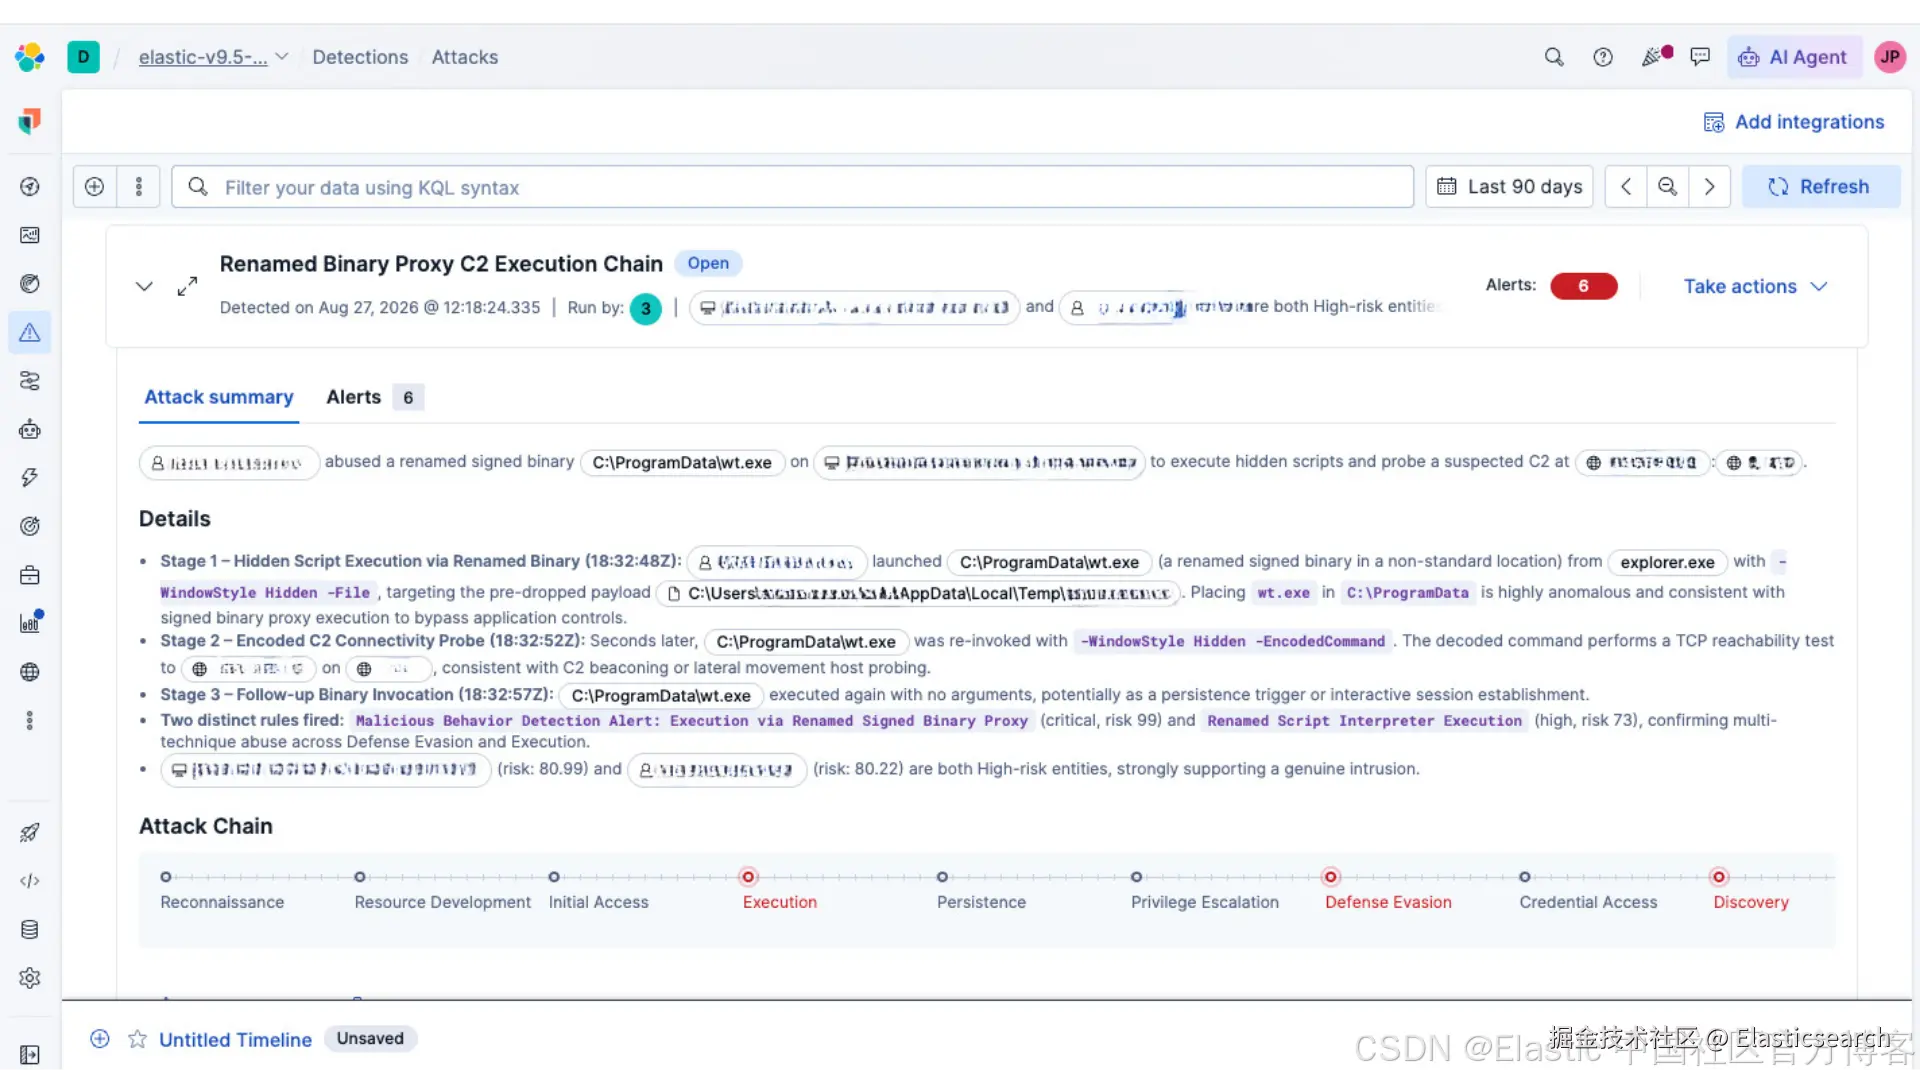
在此基础上,事件响应人员可以将受感染主机从网络中隔离,同时保持该主机与 Elastic 平台的连接。取证分析师则可以使用 Osquery Manager 集成,编写自定义查询,对整个终端设备群中的实时主机数据进行调查和分析。
我们以持续 100% 的防护率证明实力
Elastic 并不是第一次取得 100% 的满分成绩。
在涵盖整个 2025 年及 2026 年初的最近三轮 AV-Comparatives 企业安全测试(Business Security Tests)中,Elastic Security 是唯一一家在每一轮测试中都实现 100% 恶意软件防护率的厂商。
在最近一轮涵盖 2026 年 3 月至 6 月的测试中,Elastic 再次成为 16 家参测厂商中唯一实现 100% 恶意软件防护率的厂商,而包括 Microsoft、CrowdStrike 在内的其他厂商均取得了相对较低的分数。
2025 年的两轮企业安全测试也得出了相同的结果:Elastic 是唯一一家在全年所有真实环境防护测试(Real-World Protection Test)和恶意软件防护测试(Malware Protection Test)中均实现 100% 防护率的厂商。
此次 EPR 测试结果进一步延续了这一满分纪录。
尽管不同测试采用的方法、样本集和评估框架各不相同,Elastic 的成绩始终保持领先。
这也是 Elastic 连续第二年获得 **EPR 认证领导者(Certified Leader)**称号,分别于 2025 年和 2026 年通过认证。
体验获得满分的端点安全解决方案
Elastic Security 为 Windows、macOS 和 Linux 提供卓越的端点预防、检测和响应能力,既支持 Elastic 原生端点防护,也支持接入第三方端点遥测数据。
当安全团队需要响应安全事件或分析数字取证数据时,所有相关能力都可以在同一个平台中完成。
AV-Comparatives 端点预防与响应(EPR)测试以透明的方式验证了产品的防护实力:测试包含 50 个真实攻击场景,采用公开的测试方法,并将运营成本纳入评估。
Elastic 在 2026 年的测试中取得了全面满分的成绩,涵盖威胁预防、威胁检测、运营准确性以及对用户工作流的影响。
阅读 AV-Comparatives 2026 年 EPR 完整报告。
本文所述任何特性或功能的发布时间及具体安排均由 Elastic 自行决定。对于目前尚未推出的特性或功能,Elastic 不保证其一定会按时交付,也不保证最终一定会推出。