10 月 7 日,微软在 GitHub 上给一个沉寂了大半年的项目打上了第一个正式版本号:LiteBox v0.1.0。这篇聊聊它到底是什么、凭什么用 Rust、以及值不值得你现在就上车。
10 月 7 日,微软在 GitHub 上给一个沉寂了大半年的项目打上了第一个正式版本号:LiteBox v0.1.0。
如果你没听过它,正常------这项目今年 2 月才第一次露面,之后几乎没声音,连 Phoronix 的 Michael Larabel 都坦言自己差点忘了它的存在。如今它带着版本号回来,释放的信号很明确:代码能跑了,但别指望现在就有完整文档。
一句话说清楚:LiteBox 是一套用 Rust 写的安全型 Library OS(库操作系统),核心思路就一句------把应用和宿主系统之间的接口砍到最小,攻击面自然就小了。
先搞懂:Library OS 到底是个啥
传统沙箱、容器、虚拟机,说到底都是「求宿主内核帮忙把关」:你做的事越多,内核要管的边界就越多,出问题的地方也越多。
Library OS 反过来想:应用直接链一个库,这个库把应用真正需要的那部分系统能力(文件、网络、线程)自己实现了,宿主内核只看到 Library OS 自己发出的、一小撮定义清楚的系统调用。
说人话就是------你的程序以为自己在用操作系统,其实只用了一个「按需裁剪版」。Docker 共享宿主内核,虚拟机带一整套内核,LiteBox 介于两者之间:比容器隔离更彻底,比虚拟机轻得多。
北向 / 南向:这套架构才是真正聪明的地方
LiteBox 的设计绕着两组接口转,名字很直白:
✦ 北向(North) :给应用看的接口,风格向 nix / rustix 看齐的 POSIX 系统调用。应用层基本无感。
✦ 南向(South):把 LiteBox 接到宿主环境上。宿主可以是 Linux、Windows,也可以是专用硬件。
这种「中间层 + 可插拔两端」的分离,才是精髓。你可以换掉 guest 那头的 ABI,也可以换掉 host 那头的平台,核心逻辑不用重写。这也是它能同时跑在内核态和用户态的根本原因。
为什么非得是 Rust
微软这几年对 Rust 的偏爱不用多说(Azure IoT Edge、Windows 内核组件、windows-rs 都上过)。但 LiteBox 是迄今他们开源的、最「Rust 优先」的系统级项目。
原因不复杂:LiteBox 本身就是那条信任边界(trust boundary) 。Rust 的所有权模型在编译期就干掉了 use-after-free、double-free 和数据竞争这一类内存安全问题。对于一个「负责隔离和保护别人」的底层组件,这不只是锦上添花,而是它存在的意义本身。
当然 Rust 也有代价:底层虚拟化原语的开源生态还不算成熟,写库操作系统意味着你得自己搞调度器、内存分配器、网络栈,或者极小心地审查依赖。v0.1 这个阶段,微软自己也在说「先把能跑通这件事做出来」。
五个有人味的用例
README 里列得很实在,我挑重点说:
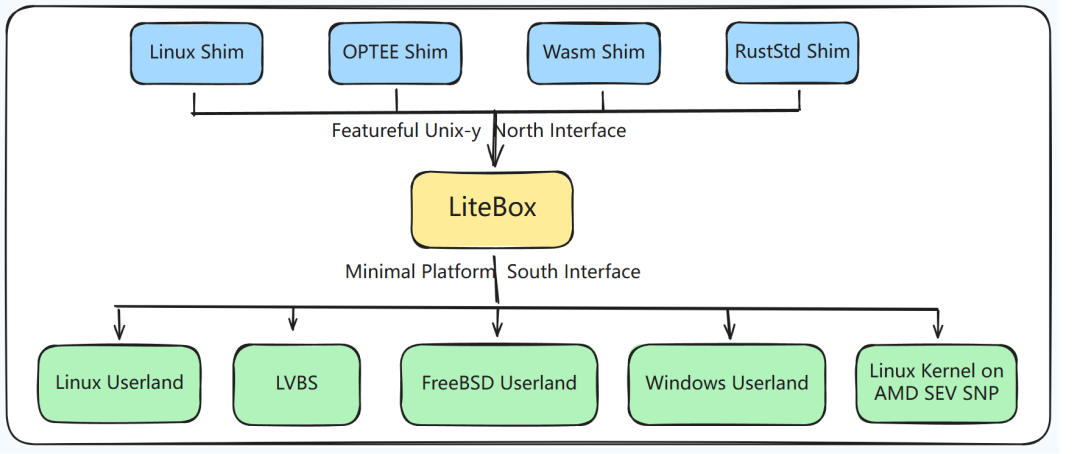
1在 Windows 上跑没改过的 Linux 程序
这是最大亮点。WSL2 是在轻量 VM 里塞了个真 Linux 内核;LiteBox 想走更轻的路:不背一整套内核,只暴露你程序真碰得到的那层 syscall,由 Hyper-V 提供硬件边界。
2在 Linux 上给 Linux 应用加沙箱
多一层隔离,少一份提心吊胆。
3跑在 AMD SEV-SNP 上
工作负载进加密内存,物理上都不让你看。
4在 Linux 上跑 OP-TEE 程序
往可信执行环境(TEE)方向靠。
5跑在 LVBS 上
微软自己的 Linux Virtualization-Based Security。
⚠️ 一个坑得提醒 :Windows 运行器目前只支持 x86-64,Window on Arm 暂时没戏。用 Arm 版 Windows 设备的朋友先别激动。
横向比一比:它和 gVisor、Firecracker 差在哪
| 方案 | 路线 | 特点 |
|---|---|---|
| Google gVisor | 用户态拦截 syscall | 稳,但偏重 |
| AWS Firecracker | 轻量虚拟机 | 隔离强,仍有 VM 开销 |
| LiteBox | 库操作系统 | 从设计上压低开销 |
但有个关键缺口:目前一个性能基准都没有公布。对比也好、架构也罢,都得等数据说话。另外,微软也没说这技术最终会不会进 Azure 或 WSL------所以现在它就是一个独立项目,离产品化落地还有距离。
我的判断:信号大于产品
说点个人看法。v0.1 严格说不是「产品」,更像一块「奠基石」。
但从几个线索能看出微软在认真押注:Rust 优先的系统级投入、机密计算的明确站位(SEV-SNP / OP-TEE / LVBS)、以及北向南向这种「为了长期可组合」的架构取舍。在 AI 时代,自动执行模型生成代码、跑来源不明的第三方插件,正在变成刚需------把不可信程序丢进一个由虚拟化保护的精简运行环境,恰好是这类问题的一个合理答案。
所以我的建议很直白:想尝鲜的开发者,现在就能 clone 下来编译跑起来;打算上生产的团队,微软自己的话就是------再等等。