刚换的新证书,notAfter明明还很远,却提示"证书尚未生效"。先别把它当"过期"处理:这次要查的是生效起点notBefore,以及验证端用来比较的时间。本文用离线证书链复现error 9,分清叶证书、中间CA和客户端时钟,不修改系统时间,也不关闭有效期校验。
一、error 9不是error 10
OpenSSL验证证书链时,会把各级证书的notBefore、notAfter与参考时间比较。error 9表示证书尚未生效;error 10才是已过期。远处的到期日不能抵消眼前的生效日,就像车票还没到检票时间,不能因为"明天才作废"就提前进站。
这里的9是X.509验证错误号,不是Shell进程退出码。本机OpenSSL 1.1.1k在这类验证失败时退出2;自动化脚本应判断非零并保存错误原文,不能写成"退出码等于9才告警"。TLS客户端、语言运行时和OpenSSL命令行的提示还可能不同。
二、先对齐UTC,不急着改钟
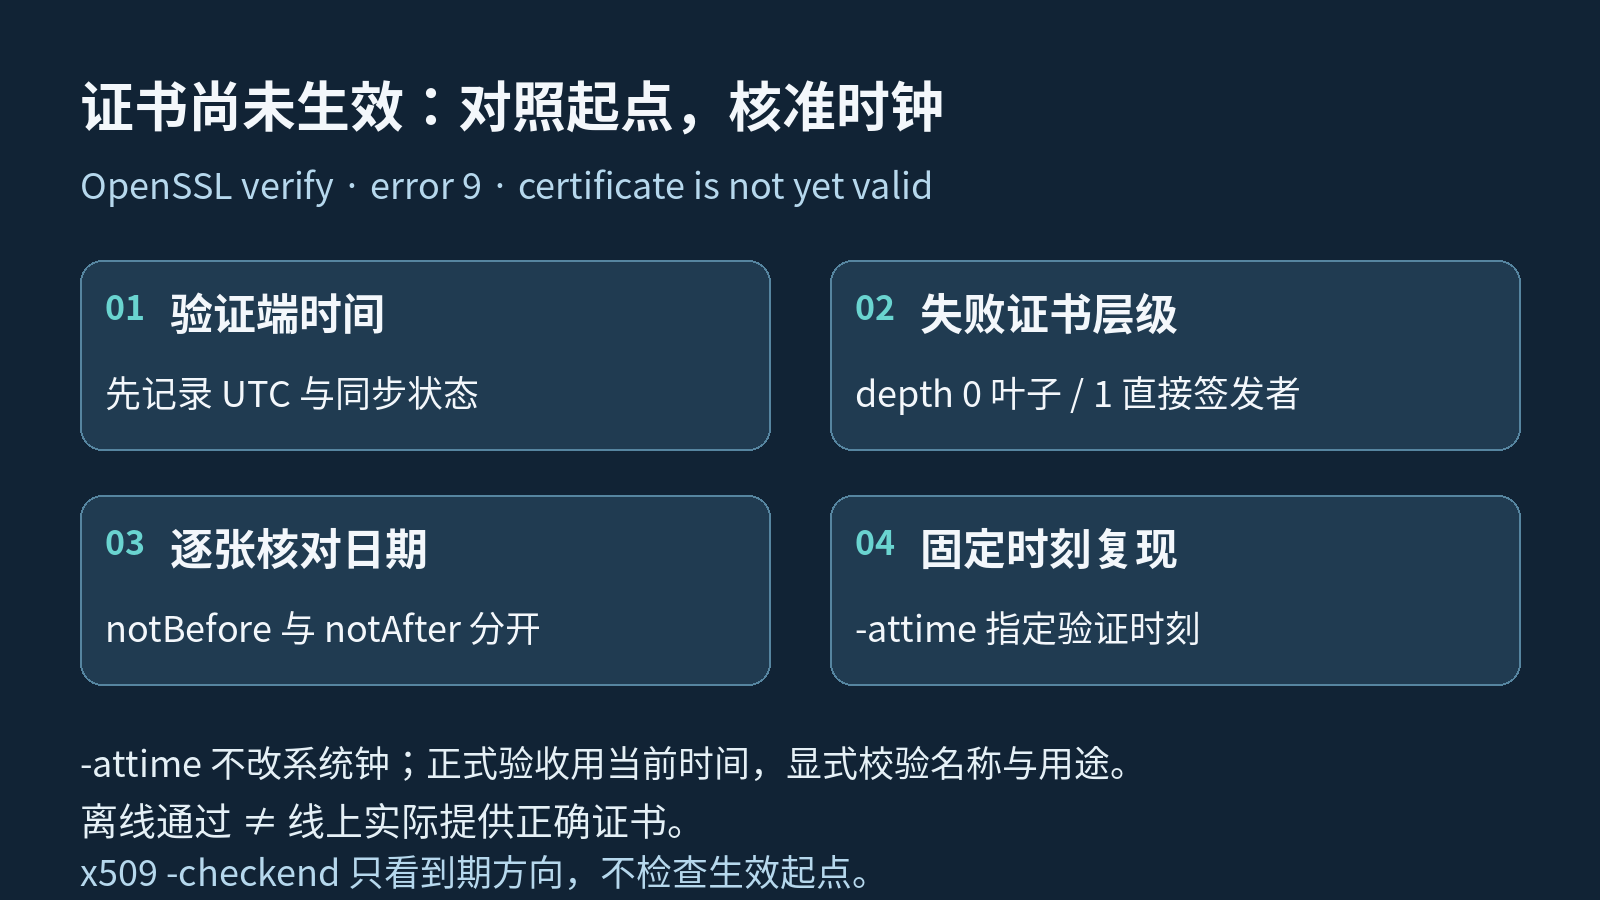
先在发生失败的验证端记录UTC时间、软件版本和证书日期。服务端时间正确,不代表发起验证的容器、虚拟机或客户端也正确。终端显示的时区只影响呈现,不能仅凭本地时间和GMT差几个小时就认定系统钟错了。
bash
date -u '+%Y-%m-%dT%H:%M:%SZ'
openssl version
for f in leaf.pem intermediates.pem root.pem; do
  openssl x509 -in "$f" -noout -subject -issuer -dates || exit 1
done
示例在Bash中执行,目录内准备已确认的叶证书leaf.pem、签发链intermediates.pem和信任根root.pem,域名换成自己的目标。此处中间文件只有一张证书;若它实际是多张PEM拼接包,x509只显示第一张,需先按完整BEGIN/END边界逐张拆分核对,别漏掉后面的CA。
再只读检查系统时间同步服务的状态和时间源,例如使用chrony的机器查看chronyc tracking;未安装该工具不等于时钟异常。比较可信时间源、偏移和虚拟机恢复记录后再决定修复方式,别在生产上为了"让证书过关"直接执行改时命令。
三、用depth找出谁还没生效
把信任根与构链材料分开,指定用途和访问名称,先按当前时间验证。后三段在同一个Bash会话中执行,共用下方数组;若单独存成脚本,必须连同数组定义一起保存,不能漏掉约束条件。
bash
args=(-no-CApath -CAfile root.pem -untrusted intermediates.pem
      -purpose sslserver -verify_hostname service.example.test)
openssl verify "${args[@]}" -show_chain leaf.pem
depth 0是目标叶证书,depth 1通常是直接签发它的中间CA,继续向上才是其他CA。错误所在层表示哪张证书的日期没通过,不是提示你把该层无条件导入信任库。即便叶证书日期正常,中间CA或根的时间不满足,路径也可能失败。
-untrusted提供候选中间证书,不把它们自动变成信任锚;-no-CApath避免系统目录影响本次离线实验。没有显式指定名称与用途的简单verify成功,不应被扩写成完整HTTPS验收。若先遇到缺链或签名错误,应按实际错误修材料,不能强行归因时间。
四、用-attime复现,不改变系统时间
-attime接受Unix时间戳秒数,用指定参考时刻验证同一组文件;它改变这次校验的参考时间,不会修改证书日期或操作系统时钟。下面固定到2030年元旦,仅用于可重复的离线实验,不可当作生产健康检查的长期配置。
bash
# 仅供离线复现:2030-01-01 00:00:00 UTC
REF=1893456000
openssl verify -attime "$REF" "${args[@]}" leaf.pem
我在临时目录创建独立CA和测试证书,用本机OpenSSL执行正反例,测试后删除材料。有效基线叶证书从参考时刻前一天起生效;未来叶证书和未来中间CA则从参考时刻后一小时起生效。固定输入后,可以区分材料本身的时间窗口与执行当天的时钟影响。
五、正反例比一行OK更有用
| 场景 | 本机结果 | 该查什么 |
|---|---|---|
| 基线链,指定参考时刻 | 退出0,OK | 建立正确对照 |
| 叶证书晚一小时生效 | error 9,depth 0,退出2 | 叶证书notBefore |
| 中间CA晚一小时生效 | error 9,depth 1,退出2 | 中间CA日期 |
| 参考时间跨过叶证书到期日 | error 10,退出2 | notAfter而非notBefore |
| 日期正常但验证名称错误 | error 62,退出2 | 名称校验仍独立存在 |
另测未来叶证书生效前一秒仍报9,恰到生效时刻及后一秒通过;这是本机版本的边界实测,运维不应靠踩秒部署。对这张未来证书执行x509 -checkend 0却返回0:它检查到期方向,不证明证书现在已经生效,也不检查整条链、名称或信任关系。
六、修复对象别弄反
若客户端时间确实落后,修复时间同步及其上游原因,再重新验证;若可信时间正常而新证书尚未生效,核对CA签发信息和批准的切换窗口,不私改证书内容。已签名证书的日期不能像配置文件一样随手编辑。
中间CA异常时,核对CA提供的正确链版本和适用关系,不从搜索结果随意下载同名证书拼接。需要等待新证书生效时,应依变更流程评估旧证书仍有效且未撤销等条件,不能不加判断地回退。不要用-no_check_time、curl -k或把-attime永久固定在过去掩盖问题。
七、脚本要传递失败,日志也算验收
下面按当前时间检查,保存stdout和stderr,再传播退出码;日志写入失败也不会落到成功分支。实验覆盖未来证书失败、固定参考时间成功和日志目标为目录的写入失败,不以最后一句echo覆盖前面的错误。
bash
rc=0
openssl verify "${args[@]}" leaf.pem > verify.log 2>&1 || rc=$?
if [ "$rc" -ne 0 ]; then
  printf '验证失败,退出码=%s,请检查verify.log\n' "$rc" >&2
  exit "$rc"
fi
printf '当前时间下的离线验证通过\n'
分享日志前清除真实业务标识。离线文件通过只说明所提供的材料在指定条件下通过;恢复服务后还要对实际HTTPS终点重新握手,确认服务加载的是同一批证书,并保留名称、信任、时间及HTTP检查。这里没有把离线实验包装成线上服务实测。
排查记录要能让下一位值班者复现:留下采样时刻、证书来源、失败层级和采用的参考时间,说明是否替换过中间链。前后两次结果若使用了不同文件或不同时间参数,就不是同一条件下的对照。先控制变量,再讨论修复是否奏效,能少走不少弯路。
八、收口清单与参考资料
- 记录验证端UTC、版本、时间同步状态,不只看服务器钟。
- 按depth逐张核对生效和到期日期,明确文件是否为多证书包。
- 固定参考时刻仅用于复现,正式验收恢复当前时间。
- 保留信任、名称和用途校验,记录错误原文及真实退出码。
- 区分离线材料通过与线上实际加载,避免"新证书"三个字替代验收。
参考资料与实现入口:前两项为命令语义依据,末项为证书自动化实现入口,不参与本文实验结论。