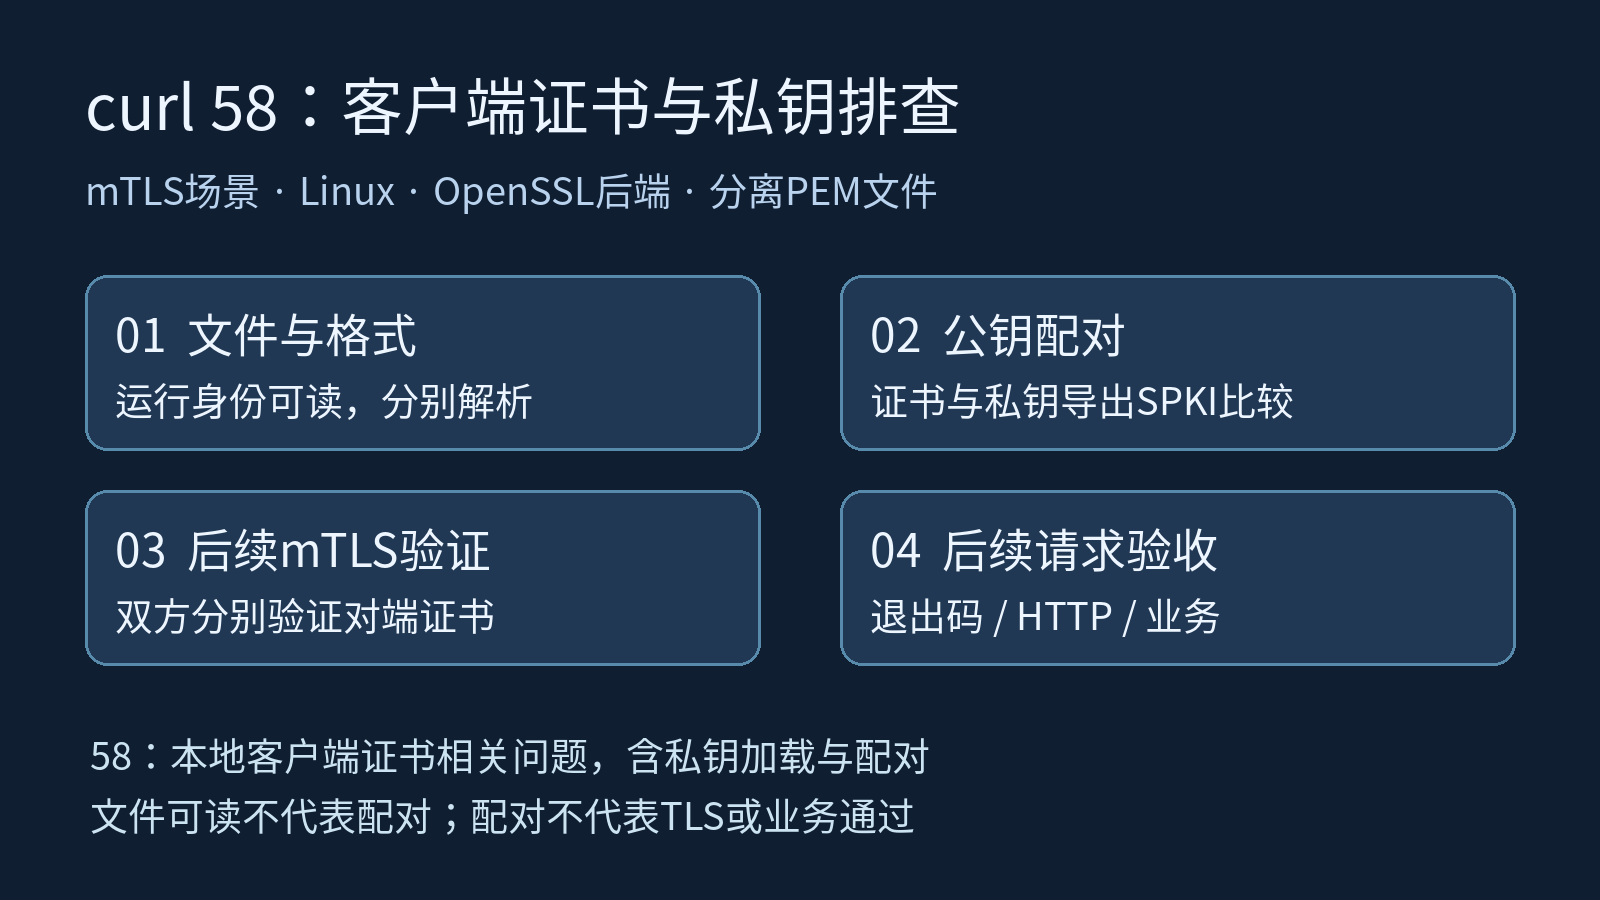
curl访问双向TLS接口,刚加上客户端证书就报58,错误里还写着unable to set private key file。先别去换服务器的fullchain:这次出问题的可能是curl本机的身份材料。本文用回环mTLS实验,把文件读取、格式解析、密钥配对与请求验收拆开;不把"证书能打开"当作"接口能调用"。
一、先辨认58在说哪一侧
curl官方将58定义为本地客户端证书问题。HTTPS里的--cert和--key用于提供客户端身份,--cacert用于验证服务器证书,这两个信任方向不能交换。把客户端叶证书塞进CA文件,并不能修复私钥加载失败;同样,换服务器证书也不会让本机缺失的文件凭空出现。
本文限定Linux、OpenSSL后端、分开的PEM证书与私钥。curl支持多种TLS后端,Windows Schannel等后端的材料来源和参数行为不同。先看版本,不要把一份报错截图当作所有系统的说明书。
二、确认真正执行命令的环境
先在出错进程实际使用的用户、工作目录与容器里检查。交互终端能读,不代表定时任务也能读;相对路径跟着工作目录走,不跟着脚本文件走。下面只检查可读性,不能替代后面的解析和配对。
bash
curl --version
openssl version
pwd
id
for f in client.pem client.key ca.pem; do
  test -r "$f" || exit 1
done
生产排查可改为已确认的绝对路径。权限应按最小授权修复,同时检查父目录的可遍历权限;不要用chmod 777给私钥"开门迎客"。root下可读也不能证明普通服务用户可读。本轮没有模拟所有文件权限和容器策略,只实测了缺失及错误材料。
三、把文件格式与密码问题单独排除
错误中的type PEM是在提示当前按什么格式加载,不是在证明文件确实是PEM。扩展名也不可靠:把PFX改名成.pem并没有发生格式转换。先检查客户端叶证书,再检查私钥本身。
bash
openssl x509 -in client.pem -noout -subject -issuer -dates || exit 1
openssl pkey -in client.key -check -noout || exit 1
加密私钥可能要求交互输入口令;上述命令适合人工诊断,自动化任务不能依赖无人应答的终端。不要把口令直接写进命令行、文章或日志,也不要为了绕过报错随意取消私钥加密。需要自动读取时,按所用后端支持的安全凭据机制单独设计。
x509读取成功主要说明首张证书可解析,不证明整份证书链完整;pkey检查通过说明密钥本身可读且通过相应检查,不证明它属于当前证书。两张合格的身份证,也可能拿错了人。
四、比较公钥,不比较文件名
从证书和私钥分别导出SubjectPublicKeyInfo,再统一为DER编码比较。这样不依赖RSA专属的modulus写法;本轮配对实验使用RSA,未把它宣称为所有算法和后端的兼容测试。
bash
umask 077
openssl x509 -in client.pem -pubkey -noout > cert.pub || exit 1
openssl pkey -pubin -in cert.pub -outform DER -out cert.der || exit 1
openssl pkey -in client.key -pubout -outform DER -out key.der || exit 1
cmp -s cert.der key.der || exit 1
每步都检查退出码,避免前一步失败却拿空文件继续比较。cert.der和key.der是公钥材料,不是私钥。相等只证明这对输入的公钥一致,不证明证书未过期、具有clientAuth用途,或服务器认可其签发CA。
五、回环实验实际看到了什么
测试使用curl 7.61.1的OpenSSL后端与OpenSSL 1.1.1k FIPS命令行,在127.0.0.1随机端口运行要求客户端证书的HTTPS服务。临时CA签发服务端与客户端证书,另造无关CA和错配私钥;不修改生产服务或系统信任库,结束后清理监听及临时材料。
| 只改变这一项 | curl退出码 | 服务收到HTTP |
|---|---|---|
| 正确证书、私钥、服务器CA | 0,HTTP 200 | 是 |
| 客户端证书缺失或格式错误 | 58 | 否 |
| 私钥缺失、格式错误或不配对 | 58 | 否 |
| 服务器CA不相关/文件缺失 | 60/77 | 否 |
| 材料正确,接口返回503 | 22,启用--fail | 是 |
三种私钥故障都出现unable to set private key file,所以仅凭这句话无法断定是权限问题。表中HTTP未到达是服务端事件记录,不是靠curl显示000推测:000只是没有取得HTTP状态码,不是服务器返回的状态。
六、修复后必须再发一次真实请求
以下针对已准备好的回环测试服务。localhost必须在服务端证书SAN中,ca.pem信任服务端CA,服务端也要信任客户端CA;把8443替换成实际实验端口。正式使用需替换为授权目标及可信材料,不要把测试CA安装进系统。
bash
umask 077
rc=0
curl -q --noproxy '*' --cacert ca.pem \
  --cert client.pem --key client.key \
  --connect-timeout 3 --max-time 8 \
  --fail --silent --show-error \
  --output body.txt --write-out '%{http_code}' \
  https://localhost:8443/ > probe.status 2> probe.err || rc=$?
[ "$rc" -eq 0 ] || exit "$rc"
[ "$(<probe.status)" = 200 ] || exit 1
-q放在首个选项以跳过默认curlrc;--noproxy明确让回环实验不走代理,不等于建议生产绕过网络策略。此处只接受200,是测试接口契约,不是所有业务都只能返回200。--fail把HTTP错误作为失败,证书验证成功不再替业务失败"背书"。
状态和错误文件的重定向失败也会触发非零分支;诊断文件须放在可写的受限目录。实验重放了最终代码,并验证错配私钥、HTTP 503和错误日志目录不存在都不能通过。未使用-k关闭服务端身份验证。
七、错误消失之后还要看边界
58消失但出现TLS握手错误,可能已进入服务器校验客户端身份的阶段,需要结合服务端日志检查客户端链、有效期、用途和授权策略。不要把后续所有错误都重新叫作"私钥不匹配",也别假设服务器拒绝客户端证书必定返回同一个curl码。
验收清单:版本与TLS后端留档;实际用户能读取材料;证书和私钥分别解析;公钥编码统一后配对;服务端与客户端两个信任方向都正确;curl退出码、HTTP状态及必要的业务响应同时符合预期。测试通过不代表已验证生产入口或其他客户端。