数据中心互联过去常被切成两半:数据中心内部跑VXLAN,广域网跑MPLS L3VPN。这种"内部VXLAN,外部MPLS"的拼法能通,但控制面和运维体系是断的。边界设备要同时维护两套协议栈,做双向转换,还要背全网的VRF路由状态。
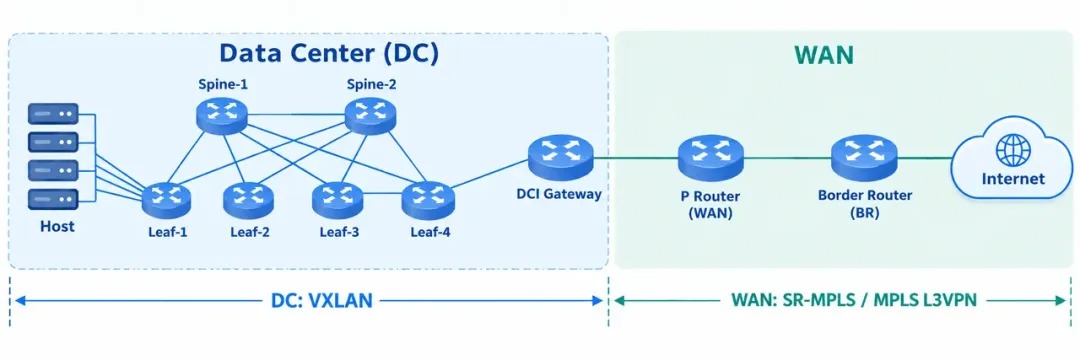
当业务只是虚拟机迁移和南北向访问时,这种割裂还能忍。但AI大模型训练、智算中心互联、跨DC分布式算力调度起来后,网络要的是极高吞吐、稳定低时延、按需调路。传统DCI的边界网关会成为扩展性瓶颈和故障收敛点。
SRv6 DCI的思路是把跨域互联收编到统一IPv6平面里。不是再叠一层隧道转换器,而是让IPv6地址、SID和BGP控制面贯穿数据中心前端与广域骨干。这样架构归一,端到端流量工程才有可能落地。
如果想先建立整体认知,建议从下一代数据中心网络重构:从EVPN-VXLAN走向端到端SRv6 Fabric读起。
SRv6 DCI跨域的三种模式
跨域互联不是"能不能通",而是"边界设备背多少状态、能否端到端编排"。行业里延续传统跨域VPN思路,把SRv6 DCI分成Option A、Option B、Option C。
Option A:VRF背靠背,强隔离但难扩展
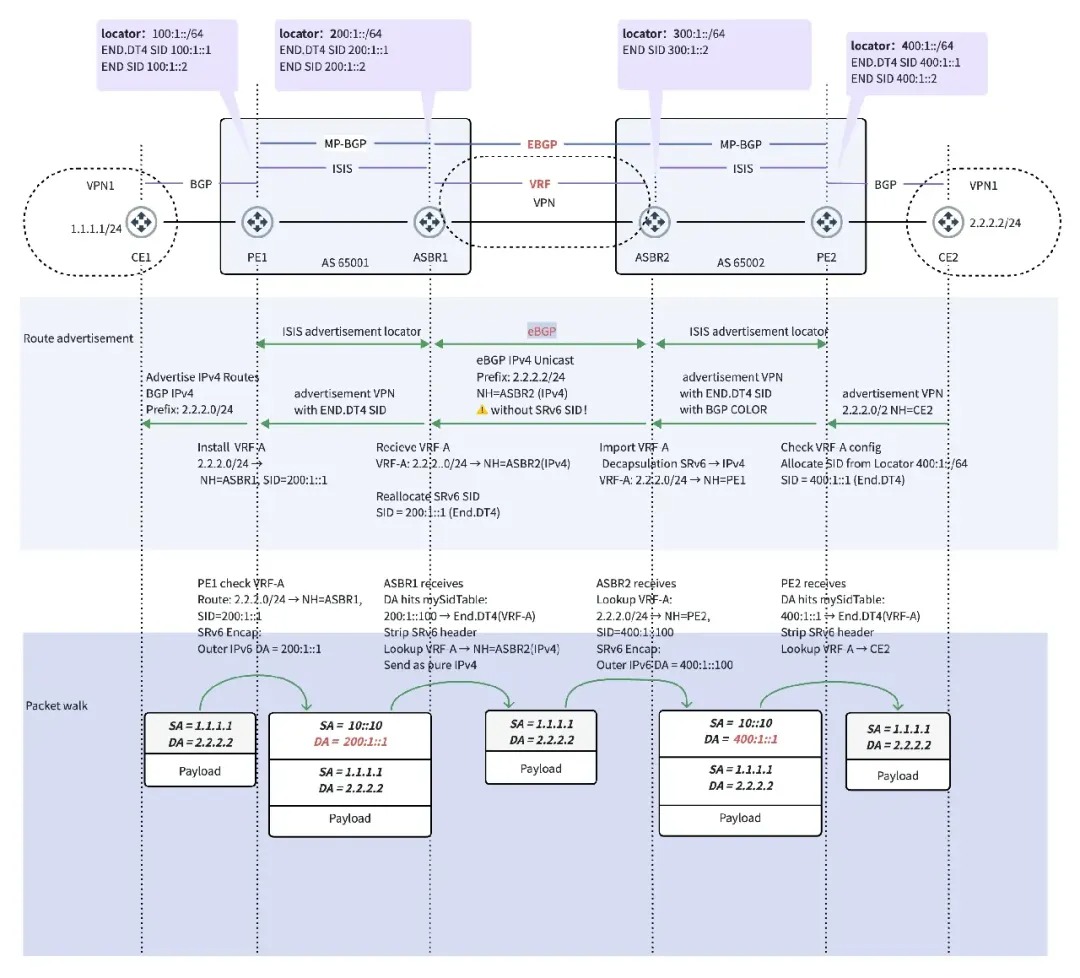
两个AS的ASBR通过物理口或VLAN子接口直连,每个子接口绑定一个VRF。ASBR之间像连着普通CE一样跑IPv4/IPv6单播或BGP单播,互相学对端VRF路由。
数据面最干净:报文到本端ASBR后,外层隧道彻底剥掉,还原成纯IP,再按子接口绑定的VRF转给对端;对端重新打隧道头。
优点是隔离性强、排障直观,两端谁也不用信谁的底层拓扑。缺点是扩展性差,租户一多就要占接口、占子接口、占VRF,ASBR还得存所有VPN路由。适合几十到几百个VPN实例的强隔离场景,不适合大规模多租户。
Option B:MP-eBGP交换SID,性能与隔离折中
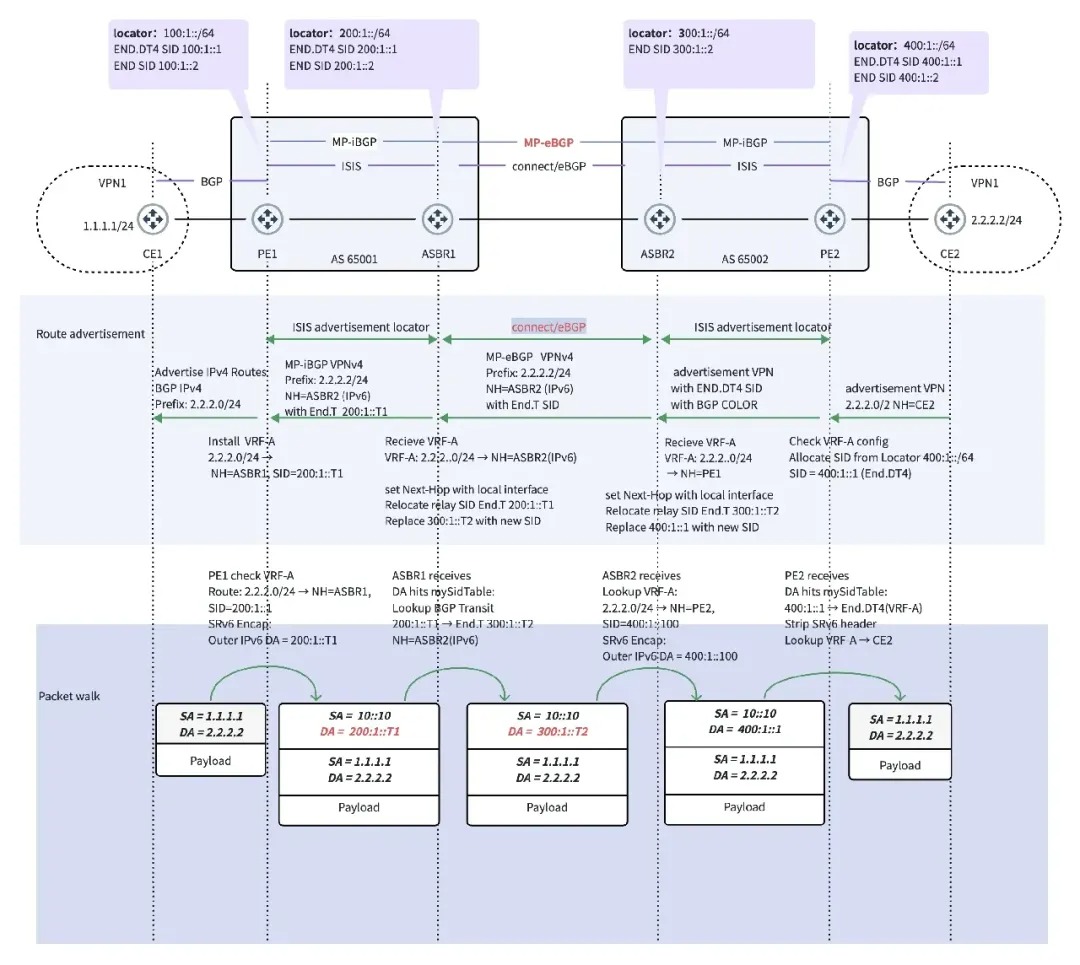
本端PE和ASBR建MP-iBGP,ASBR之间建MP-eBGP,VPN路由直接跨ASBR传递。ASBR改下一跳为自己,重新分配标签或Binding SID。
SRv6下不是解封装到内层IP,而是把外层IPv6目的地址换成对端ASBR宣告的Binding SID或Cross-Connect SID,本质是SID重写,不是两次彻底封装/解封装。
比Option A好扩,不再为每个租户划子接口;但ASBR仍要维护跨域VPN路由明细,租户到几千上万时,内存和表项压力还在。它是多租户、跨运营商、需要一定隔离的折中首选。
Option C:PE到PE端到端,扩展性最强
源PE和目的PE之间多跳MP-eBGP直接传VPN路由。ASBR不感知VPN路由,只通过BGP通告各自PE的Loopback或SRv6 Locator,保证底层可达。
数据面是一条端到端隧道,报文直接打目的PE的VPN SID,中间ASBR只做三层IPv6转发或外层SID接转,不碰业务层。
扩展性最好,ASBR只维护少量Locator/Loopback路由,能完整释放SRv6 TE Policy、熵注入、端到端检测和服务功能链能力。代价是控制面更复杂,跨域PE要互通底层Locator,信任边界和运维边界要重新设计。
跨域模式怎么影响流量工程
跨域模式是骨架,流量工程是肌肉。选错骨架,TE能力会被阉割。
熵注入解决ECMP极化
SRv6或VXLAN深层封装后,中间P节点看不到原始五元组,ECMP/UCMP哈希容易极化,流量挤到少数路径。
熵注入的做法是在入口PE提取内层五元组算哈希,写进外层IPv6 Flow Label。中间节点按{源IPv6、目的IPv6、Flow Label}做线速哈希,不深解封装也能均摊多路径。Option A在边界解封装重封装,熵可能断;Option C端到端封装最利于线速负载均衡。
SRv6 TE Policy做SLA路径编排
SRv6 TE Policy用头端、Color、Endpoint标识,里面是Segment List,也就是端到端SID栈。头端把流量引到策略里,中间节点按SID转发,不走IGP最短路径。
实际用法是按时延、丢包、带宽、亲和属性建不同Color:低时延业务走低时延Flex-Algo或显式路径,备份走热备Candidate Path,控制器通过BGP-LS收拓扑、用BGP IPv6 SR Policy下发。Option C下能端到端编程;Option B要做边界SID重映射,策略连续性会打折;Option A基本退化为分段TE,很难做跨域端到端约束。
TI-LFA与故障自愈
链路或节点挂掉时,靠预计算的TI-LFA备份段列表做亚50ms本地保护;全局层面用控制器重路由或VPN FRR热备切换。
端到端SRv6下,保护路径可以贯穿多域,收敛更可控。但Option A边界两次解封装,故障域和重路由域被切断,端到端自愈能力最弱。
数据中心互联架构选型决策
选Option C的场景
新建全栈纯IPv6云数据中心、AI智算集群、前端网络要求微秒级确定性的场景,优先Option C。
-
跨域网络归同一组织,或高度可信,能接受PE Locator互通。
-
要端到端SFC、网络切片、随路测量。
-
不想让ASBR背VPN路由,要纯三层IPv6转发器。
-
AI训练流量跨DC,怕网关解封装引入抖动。
这是大规模云网和智算互联的演进终点,但不是存量混合网络的默认起点。
选Option B的场景
跨运营商互联、大规模公有云DCI、中立多租户骨干,选Option B最稳。
典型信号:
-
不同运营主体,合规上不能暴露内部PE拓扑。
-
租户几千个,Option A划子接口不现实。
-
又要一定跨域TE,又不想把底层Locator全打通。
-
需要ASBR做边界信任锚点。
它是"能上线、能扩、能管"的折中,不是最优雅,但是最像生产网。
选Option A的场景
异构迁移、存量小规模化互联、金融政企强隔离专线,选Option A。
典型信号:
-
一端已上SRv6,另一端还是传统三层或老网络。
-
合规审计要求边界终结隧道,还原明文做接口级安全过滤。
-
VPN实例几十到几百,ASBR表项不爆。
-
两边运维主体完全独立,不想共享控制面。
故障域最小,迁移最安全。
【参考文档】
-
https://www.segment-routing.net/images/20250213-CLEUR_BRKSPG-3198-nebius.pdf
-
https://www.segment-routing.net/images/Upperside-WC-2026/Cisco_Clarence_Filsfils_SRv6_Update.pdf
-
https://www.segment-routing.net/conferences/2023-03-30-lead-operators-at-srv6-workshop-japan/
-
https://www.ciscolive.com/c/dam/r/ciscolive/emea/docs/2025/pdf/BRKSPG-3198.pdf