操作系统的安全机制
安全审计机制
可信路径机制
标识与鉴别机制
客体重用机制
访问控制机制
没有密钥管理机制
操作系统安全审计系统包括
审计事件收集及过滤
审计事件记录及查询
审计事件分析及响应报警
Linux 操作系统中
lastlog
#### 记录最近登录日志boot.log
#### 系统开机自检文件utmp
#### 当前用户登录信息wtmp
#### 记录每一次用户登录和注销的历史信息messages
#### 系统消息/bin
#### 二进制文件目录/lib
#### 包含了所有对系统有用的库文件#### 库文件是应用程序、命令或进程正确执行所需要的文件/var/log
#### 存放 Linux 系统的运行日志ps 命令
#### 用于显示当前进程的状态#### 类似 Windows 的任务管理器top 命令
#### 实时系统监控工具#### 能够显示系统的整体性能信息#### 还有正在运行的进程的相关信息pwck 命令
#### 用来验证系统认证文件 `/etc/passwd` 和 `/etc/shadow` 的内容和格式的完整性Android 系统
Linux 内核层
#### Linux 内核#### 内核的驱动程序系统运行库层
#### Native C/C++ 系统库层#### 运行环境应用程序框架层
#### Activities(活动)#### Broadcast Receiver(广播接收器)#### Services(服务)#### Content Providers(内容提供者)应用程序层
#### 系统自带的核心应用程序#### 用户自行开发的应用程序开源软件 Apache Httpd
httpd.conf
#### Apache 主配置文件srm.conf
#### 资源配置文件mime.conf
#### 设定 Apache 能识别的 MIME 格式access.conf
#### 负责基本读取文件控制Windows 日志
系统日志
应用程序日志
安全日志(管理员访问)
Windows 内置的公共密钥加密机制
EFS(Encrypting File System)
#### 数据加密存储技术Windows 用户进程访问客体对象
通过 WIN32 子系统 向核心请求访问服务
最小化配置服务
原理
#### 满足业务的前提下#### 尽量关闭不需要的服务和网络端口,减少系统潜在的安全危害inetd.conf
#### 将 文件属主改为 root 可以实现网络服务最小化的操作中标麒麟可信操作系统
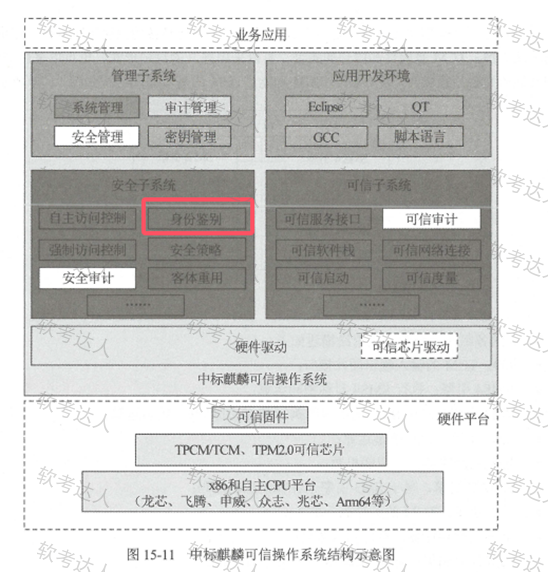
等保 2.0
用户自主保护级
系统审计保护级
安全标记保护级
结构化保护级
访问验证保护级
#### 提供系统恢复机制#### 满足访问监控器要求