一、前言:驱动调试最恶心的「玄学问题」
做Android驱动开发,最让人崩溃的不是代码编译报错、参数传错这类显性问题,而是硬件隐性副作用导致的玄学BUG 。
这类BUG有典型特征:
- 代码逻辑完全合规、无语法错误、无越界逻辑
- 时序、缓存、指针反复自查,找不到任何软件漏洞
- 现象随机复现,固定场景必现,调试耗时极长
- 芯片手册标注「只读寄存器」,却暗藏致命硬件副作用
最近在做AP和DDIC之间桥接芯片的命令转发功能。在调试过程中出现了很狗血的问题,借此机会总结复盘。
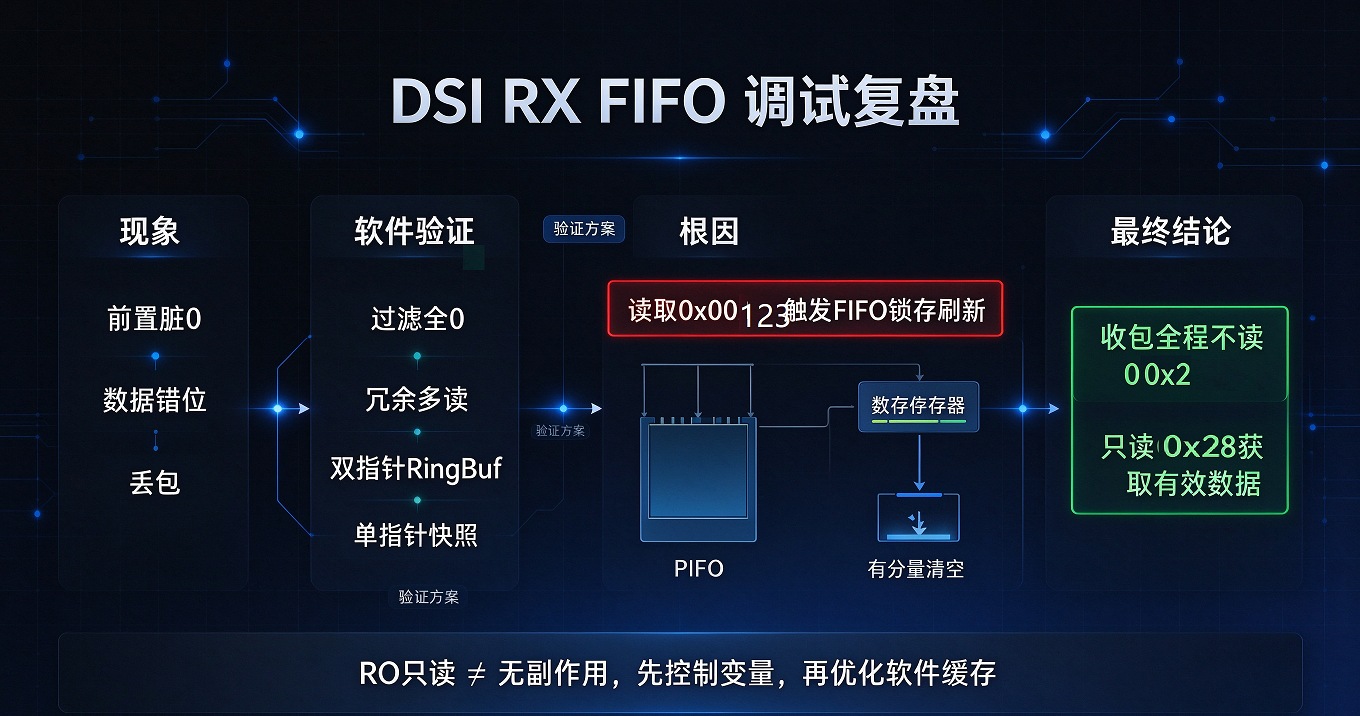
本次复盘的MIPI DSI RX FIFO 数据异常问题 :开发初期一直怀疑环形缓冲区(RingBuf)逻辑缺陷,迭代多版软件优化方案,最终排查发现:所有问题根源和软件缓存无关,仅仅是因为多读了一个只读状态寄存器 。
本文将完整复盘现象 > 排查 > 多版软件迭代试错 > 根因定位 > 最终根治方案 ,附带通用调试方法论,可直接作为驱动FIFO调试案例。
二、问题现象:固定前置脏0,数据永久错位
2.1 业务场景
调试MIPI DSI RX数据接收,硬件控制器自带FIFO,软件通过寄存器读取FIFO数据包,上层按需读取指定长度有效Payload。
硬件寄存器分工(芯片手册标准标注):
- 0x 4 5 6 (数据寄存器) :只读,每次读取返回4字节FIFO数据,消耗FIFO节点,是标准FIFO数据出口
- 0x 1 2 3 (状态寄存器) :只读,低15bit表示FIFO剩余有效数据长度,用于软件判断FIFO是否为空、是否可读
2.2 必现异常现象
在收包流程中循环读取0x 1 2 3 状态寄存器 时,出现固定异常:
- 上层需要读取4字节有效Payload:前2次读取FIFO全为0x00000000,第3次才能读到真实有效数据
- 上层需要读取8字节数据:前2组4字节包含无效脏0和历史残留数据,目标有效低位数据丢失
- 上层需要读取12字节长包:数据分段错乱、高低位偏移、有效数据后置,业务解析完全失败
核心诡异现象:
只要注释掉所有 0x 1 23 读取操作,只读取 0x 4 56 数据寄存器,所有脏0、错位、丢包问题全部消失,一次读取即可拿到完整正确数据。
三、初始排查方向:怀疑软件逻辑
问题初期,完全被芯片手册误导,默认认定:只读寄存器无任何副作用,问题100%出在软件层 。
因此先后针对FIFO读取逻辑、数据缓存逻辑、字节对齐逻辑、环形缓冲区逻辑做了多轮完整迭代优化,全部为调试验证方案 (仅用于定位问题,非最终上线方案)。
3.1 试错方案一:过滤全0无效数据(失败)
核心思路
既然前置读出的都是0,直接在软件层过滤:读到4字节全0数据,不写入缓存、不交付上层,仅保留非0有效数据。
核心代码片段
ret =` `dsi_hw_rx_fetch_4byte(&u32data);`
`if` `(ret)`
    `return ret;`

`// 过滤全0脏数据`
`if` `(u32data` `==` `0)` `{`
    `continue;`
`}`

`// 有效数据写入缓存`
`temp[0]` `=` `(u32data` `>>` `0)` `&` `0xFF;`
`temp[1]` `=` `(u32data` `>>` `8)` `&` `0xFF;`
`temp[2]` `=` `(u32data` `>>` `16)` `&` `0xFF;`
`temp[3]` `=` `(u32data` `>>` `24)` `&` `0xFF;`
`dsi_rx_rb_write_4byte(&g_rx_ringbuf, temp,` `sizeof(u32));`
`
方案缺陷
业务Payload数据包允许存在合法全0字节段 ,该方案会误丢正常业务数据,导致合法包解析失败,完全无法上线。
3.2 试错方案二:冗余多读、丢弃前置脏数据
核心思路
观测到固定前置8字节无效脏数据,采用「冗余多读、截断丢弃」方案:上层需要N字节,底层实际读取N+8字节,丢弃前8字节脏数据,返回后端有效数据。
方案缺陷
- 硬编码固定偏移值,属于玄学适配,无通用性
- 无法适配可变长度数据包、动态脏数据场景
- 仅能临时规避表象,未解决硬件根源问题
3.3 试错方案三:标准双指针环形缓冲区
为了解决数据残留、分包粘包问题,接入标准双指针RingBuf 架构,也是最初的核心业务缓存方案,标准环形缓冲区原理如下:
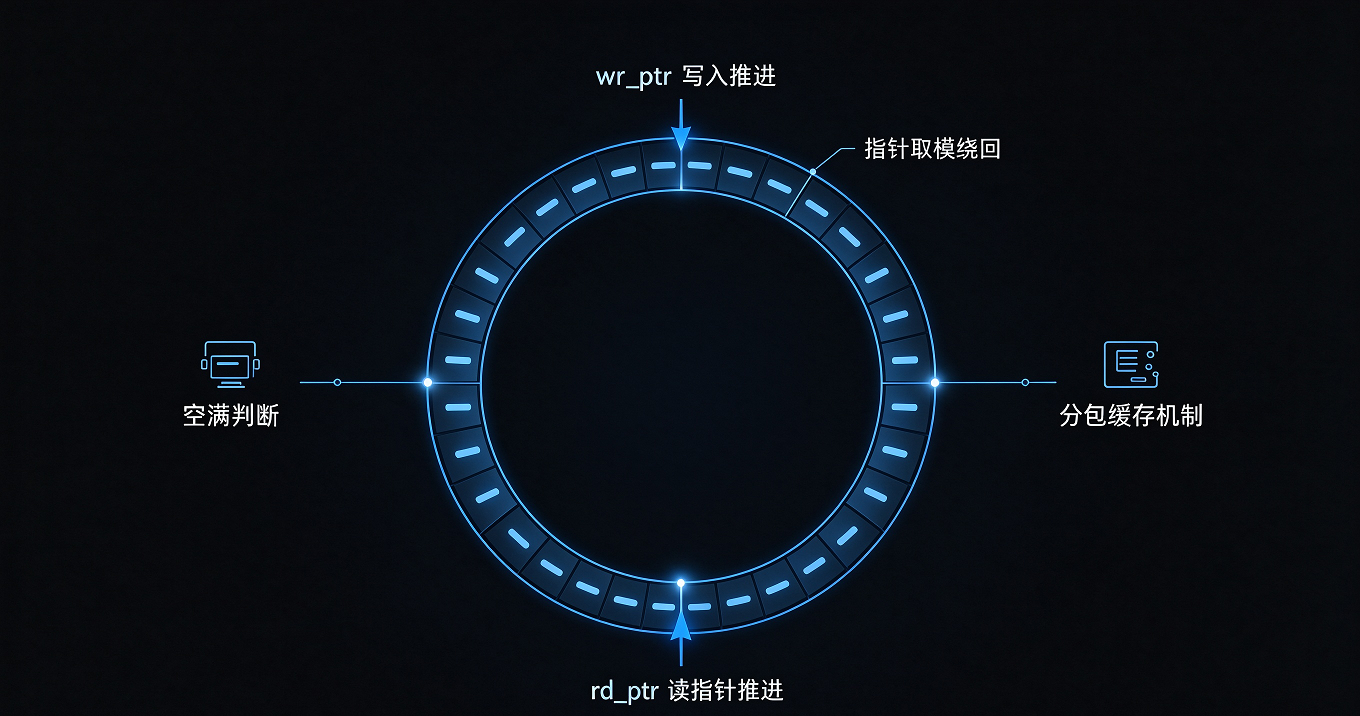
RingBuf结构体定义
#define DSI_RX_RINGBUFF_SIZE      4096`
`struct` `dsi_rx_ringbuf` `{`
`    u8     buf[DSI_RX_RINGBUFF_SIZE];`
    `size_t      wr_ptr;`    `// 下一个写入位置`
    `size_t      rd_ptr;`    `// 下一个读取位置`
`    bool        overflow;`
`};`

`static` `struct` `dsi_rx_ringbuf g_rx_ringbuff;
核心工具函数
// 获取有效数据长度`
`static` `size_t` `dsi_rx_ringbuff_avail(struct` `g_rx_ringbuff` `*rb)`
`{`
    `if` `(rb->wr_ptr >= rb->rd_ptr)`
        `return rb->wr_ptr - rb->rd_ptr;`
    `else`
        `return` `(DSI_RX_RINGBUFF_SIZE` `- rb->rd_ptr)` `+ rb->wr_ptr;`
`}`

`// 写入数据到环形缓冲区`
`static` `int` `dsi_rx_rb_write_4btte(struct` `dsi_rx_ringbuf` `*rb,` `uint8_t` `*data,` `size_t len)`
`{`
    `size_t i;`
    `for` `(i =` `0; i < len; i++)` `{`
`        rb->buf[rb->wr_ptr]` `= data[i];`
`        rb->wr_ptr =` `(rb->wr_ptr +` `1)` `% DSI_RX_RB_SIZE;`
    `}`
    `return len;`
`}`

`// 从环形缓冲区读取数据`
`static` `int` `dsi_rx_rb_read(struct` `dsi_rx_ringbuf` `*rb,` `uint8_t` `*out,` `size_t req_len)`
`{`
    `size_t i, read_cnt =` `0;`

    `if` `(dsi_rx_rb_avail(rb)` `< req_len)` `{`
        `return` `-ENODATA;`
    `}`

    `for` `(i =` `0; i < req_len; i++)` `{`
`        out[read_cnt++]` `= rb->buf[rb->rd_ptr];`
`        rb->rd_ptr =` `(rb->rd_ptr +` `1)` `% DSI_RX_RB_SIZE;`
    `}`
    `return read_cnt;`
`}`

`// 重置缓冲区`
`static` `void` `dsi_rx_rb_reset(struct` `dsi_rx_ringbuf` `*rb)`
`{`
`    rb->wr_ptr =` `0;`
`    rb->rd_ptr =` `0;`
`    rb->overflow = false;`
`}`
`
方案致命问题
该方案逻辑完全标准、无任何BUG,但只要收包流程中读取0x 1 23 状态寄存器 ,硬件依旧会产生前置脏0数据。环形缓冲区只能缓存数据,无法修复硬件预取刷新导致的原始数据污染问题,问题依旧存在。
3.4 试错方案四:单指针RingBuf(废弃rd指针)
为了精准定位「脏数据是历史残留,还是本次新增」,针对性改造RingBuf,废弃读指针rd,仅保留写指针wr ,作为问题定位的验证手段,改造后原理如下:
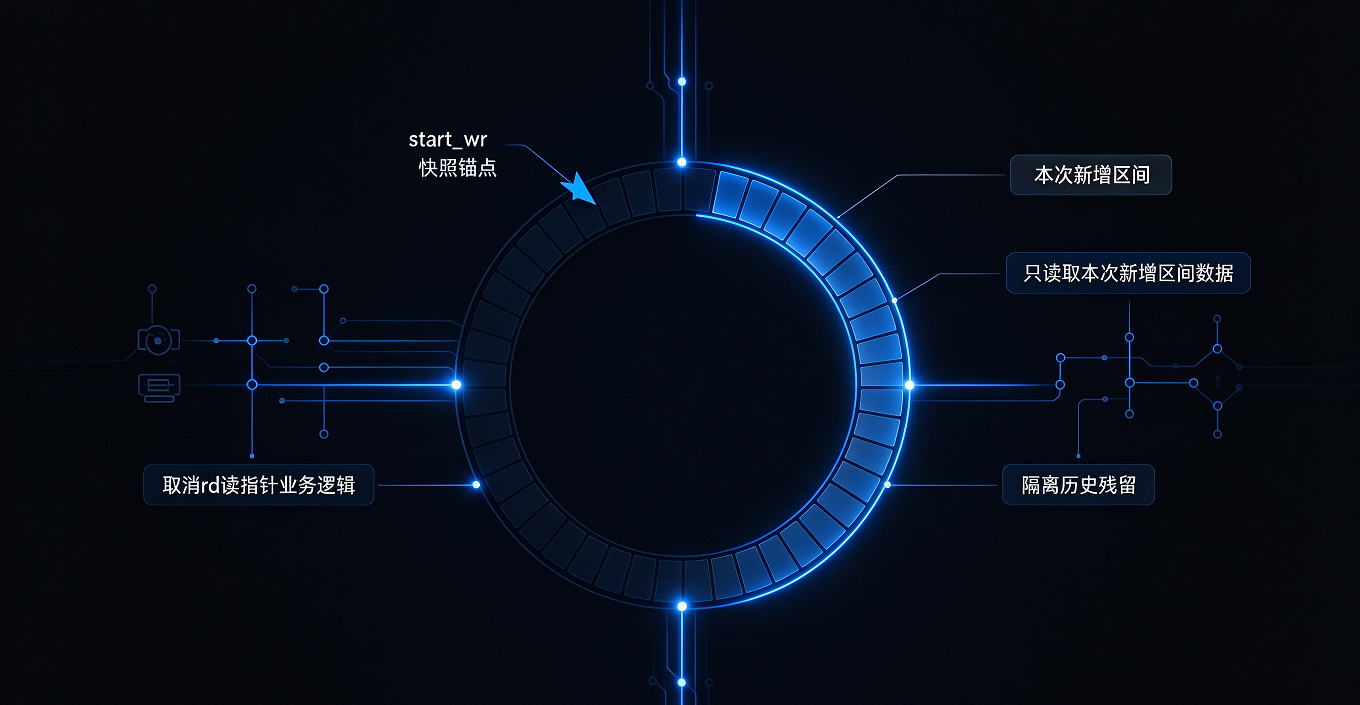
改造核心逻辑
- 收包开始前,快照当前写指针位置 start_wr = g_rx_rb.wr
- 循环读取硬件FIFO,数据持续向后写入缓冲区
- 收包完成后,从快照起始位置读取本次全新数据,规避历史残留
核心改造代码
// 计算本次新增数据长度(适配环形绕回)`
`static` `size_t` `ring_calc_new_bytes(struct` `dsi_rx_ringbuf` `*rb,` `size_t start_wr)`
`{`
    `if` `(rb->wr_ptr >= start_wr)`
        `return rb->wr_ptr - start_wr;`
    `else`
        `return` `(DSI_RX_RINGBUFF_SIZE` `- start_wr)` `+ rb->wr_ptr;`
`}`

`// 指定位置读取数据(不依赖rd指针)`
`static` `int` `dsi_rx_rb_read_from_pos(struct` `dsi_rx_ringbuf` `*rb,` `size_t pos,` `uint8_t` `*out,` `size_t len)`
`{`
    `size_t copy_sz, remain = DSI_RX_RINGBUFF_SIZE` `- pos;`

    `if` `(len <= remain)` `{`
        `memcpy(out,` `&rb->buf[pos], len);`
    `}` `else` `{`
`        copy_sz = remain;`
        `memcpy(out,` `&rb->buf[pos], copy_sz);`
        `memcpy(out + copy_sz, rb->buf, len - copy_sz);`
    `}`
    `return` `0;`
`}`
`
方案定位价值
通过该方案彻底排除了软件缓存残留、指针逻辑错乱 的问题,精准锁定:脏数据问题100%来自硬件层,和软件缓冲逻辑无关 。
四、核心根因定位:寄存器隐藏读副作用
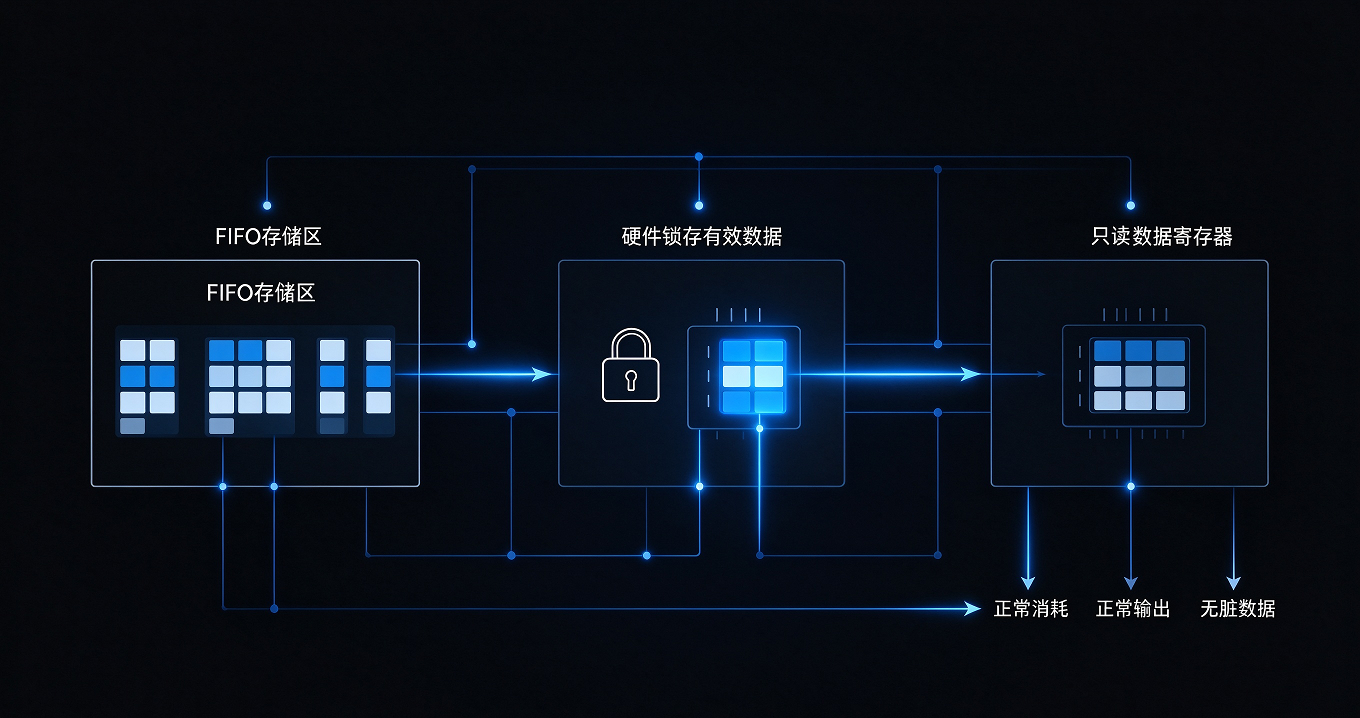
4.1 硬件FIFO工作正常流程
为方便理解,绘制极简硬件工作原理图:
【硬件FIFO存储区】→【锁存寄存器(缓存最新有效数据)】→ 读0x456 → 软件读取正确数据正常机制:硬件收到数据后,自动锁存到输出寄存器,等待软件读取。每次读取0x456,消耗当前锁存数据,硬件自动加载下一组数据,无脏数据、无错位。
正常机制:硬件收到数据后,自动锁存到输出寄存器,等待软件读取。每次读取0x123,消耗当前锁存数据,硬件自动加载下一组数据,无脏数据、无错位。
4.2 异常工作流程(读取0x 1 2 3 触发BUG)
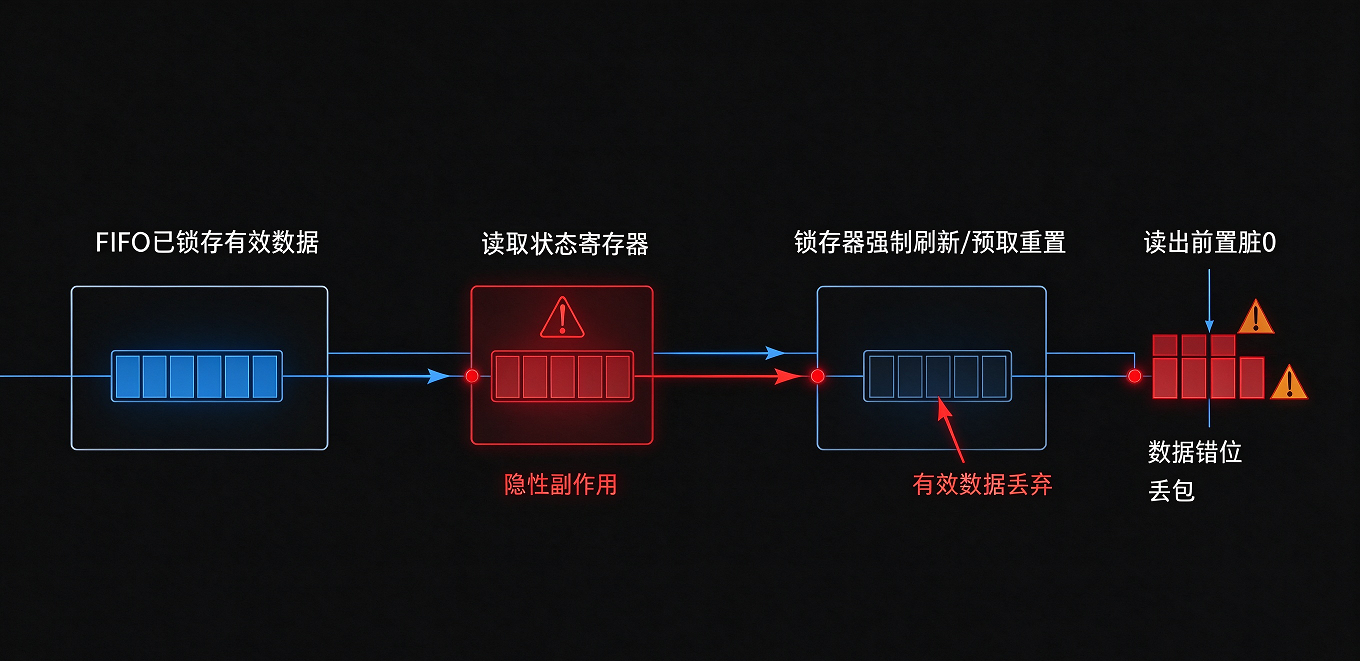
读取0x123状态寄存器后,硬件触发隐性副作用,数据流彻底异常,原理如下图:
【硬件FIFO存储区】→【锁存有效数据】`
`          ↓ 读0x123(隐藏副作用)`
`【锁存器强制刷新、预取重置】→ 有效数据被清空`
`          ↓`
`【输出空数据0x00000000】→ 软件读到前置脏0
4.3 根因总结
0x 1 2 3 状态寄存器并非纯只读寄存器,存在硬件读副作用 :
- 芯片手册仅标注RO(只读),未标注隐藏刷新机制
- 每次读取该寄存器,会强制刷新FIFO输出锁存器、重置预取指针
- 已经锁存完成、等待读取的有效数据被直接清空丢弃
- 刷新后FIFO输出为空,软件读取0x456只会得到无效0,等待多次预取后才能拿到新数据
五、最终方案
经过多轮试错验证,所有软件优化方案均为治标不治本,唯一根治方案:收包全程禁止读取 0x 1 23 状态寄存器 。
5.1 最终方案
- 收包初始化、循环读取阶段,完全不访问 0x 1 23
- 仅通过数据包头部自带长度字段 判断包长,替代状态寄存器长度读取
- 全程只操作 0x456 数据寄存器读取FIFO数据
- 环形缓冲区根据业务需求自由选用,不用于规避硬件BUG
5.3 最终效果
彻底消除前置脏0、数据错位、丢包问题,每次读取均可一次性获取完整、正确的Payload数据,无任何冗余读取、无数据污染。
六、调试总结
6.1 绝对不要迷信芯片手册
所有FIFO、DMA、中断类寄存器,标注只读 ≠ 无副作用 。读寄存器可能触发:锁存刷新、指针重置、中断清除、数据预取,这类隐性BUG手册几乎不会标注。
6.2 严格区分「验证代码」和「上线代码」
调试过程中写的过滤逻辑、冗余读取、单指针缓存逻辑,都是问题定位工具 ,不是业务方案。很多开发者容易把临时调试代码固化到上线版本,导致架构冗余、隐患残留。
6.3 玄学BUG排查优先级
FIFO数据异常排查优先级:寄存器隐性副作用 > 硬件时序问题 > 软件缓存逻辑 > 代码语法BUG
先通过控制变量法 屏蔽硬件干扰,再优化软件逻辑,不要本末倒置。
6.4 内核编码规范避坑
- 禁止魔法数字:用 sizeof(u32) 替代硬编码4字节
- 字节对齐使用内核标准宏 DIV_ROUND_UP,杜绝手写对齐公式
- FIFO收包禁止循环读取状态寄存器,仅初始化读取一次或不读取
七、适用场景
本文排查思路、解决方案适用于所有带硬件FIFO的外设驱动:MIPI DSI、SPI、I2S、UART、CAN等,可解决前置脏数据、随机丢包、数据错位、玄学数据异常 问题。