作者 akihi(白帽攻防录讲师),某甲方网络安全工程师,合合 SRC 年度第一、腾讯 SRC 连续三年前十,单漏洞赏金 4w+,擅长 Web/App/PC 客户端漏洞挖掘。专注移动设备安全、蓝牙协议栈漏洞、无线通信安全分析。本文基于公开 CVE 信息与技术原理深度复盘,供安全研究与防护参考。
一、漏洞时间线
2026 年 10 月,Google 发布了 Android 月度安全补丁,修复了一个严重的蓝牙协议栈漏洞 CVE-2026-55330。这个漏洞让攻击者只要在蓝牙范围内,不需要用户做任何操作,就能在目标 Android 手机上远程执行任意代码。这是典型的近距离无线网络攻击------攻击者不需要接触手机,不需要用户点任何链接,只要手机蓝牙开着,在蓝牙信号范围内就能攻击成功。
| 时间 | 事件 | 影响版本 |
|---|---|---|
| 2026-06-16 | 漏洞最初报告给 Google | ------ |
| 2026-10-05 | Google 发布 10 月安全补丁 | 2026-10-05 补丁 |
| 2026-10-06 | NVD 收录 CVE | ------ |
| 2026-10-07 | 各大安全媒体报道 | ------ |
| 2026-10-08 | 技术分析文章公开 | ------ |
这个漏洞最可怕的地方在于:它是预认证(pre-auth)的------攻击者不需要和手机配对,不需要用户确认,只要手机蓝牙开着,在信号范围内就能攻击。蓝牙协议栈运行在系统进程里,有很高的权限。一旦蓝牙协议栈被攻破,攻击者就能获得手机的系统级权限。这是移动设备安全领域最危险的漏洞类型------近距离、零交互、高权限。
二、攻击链全景
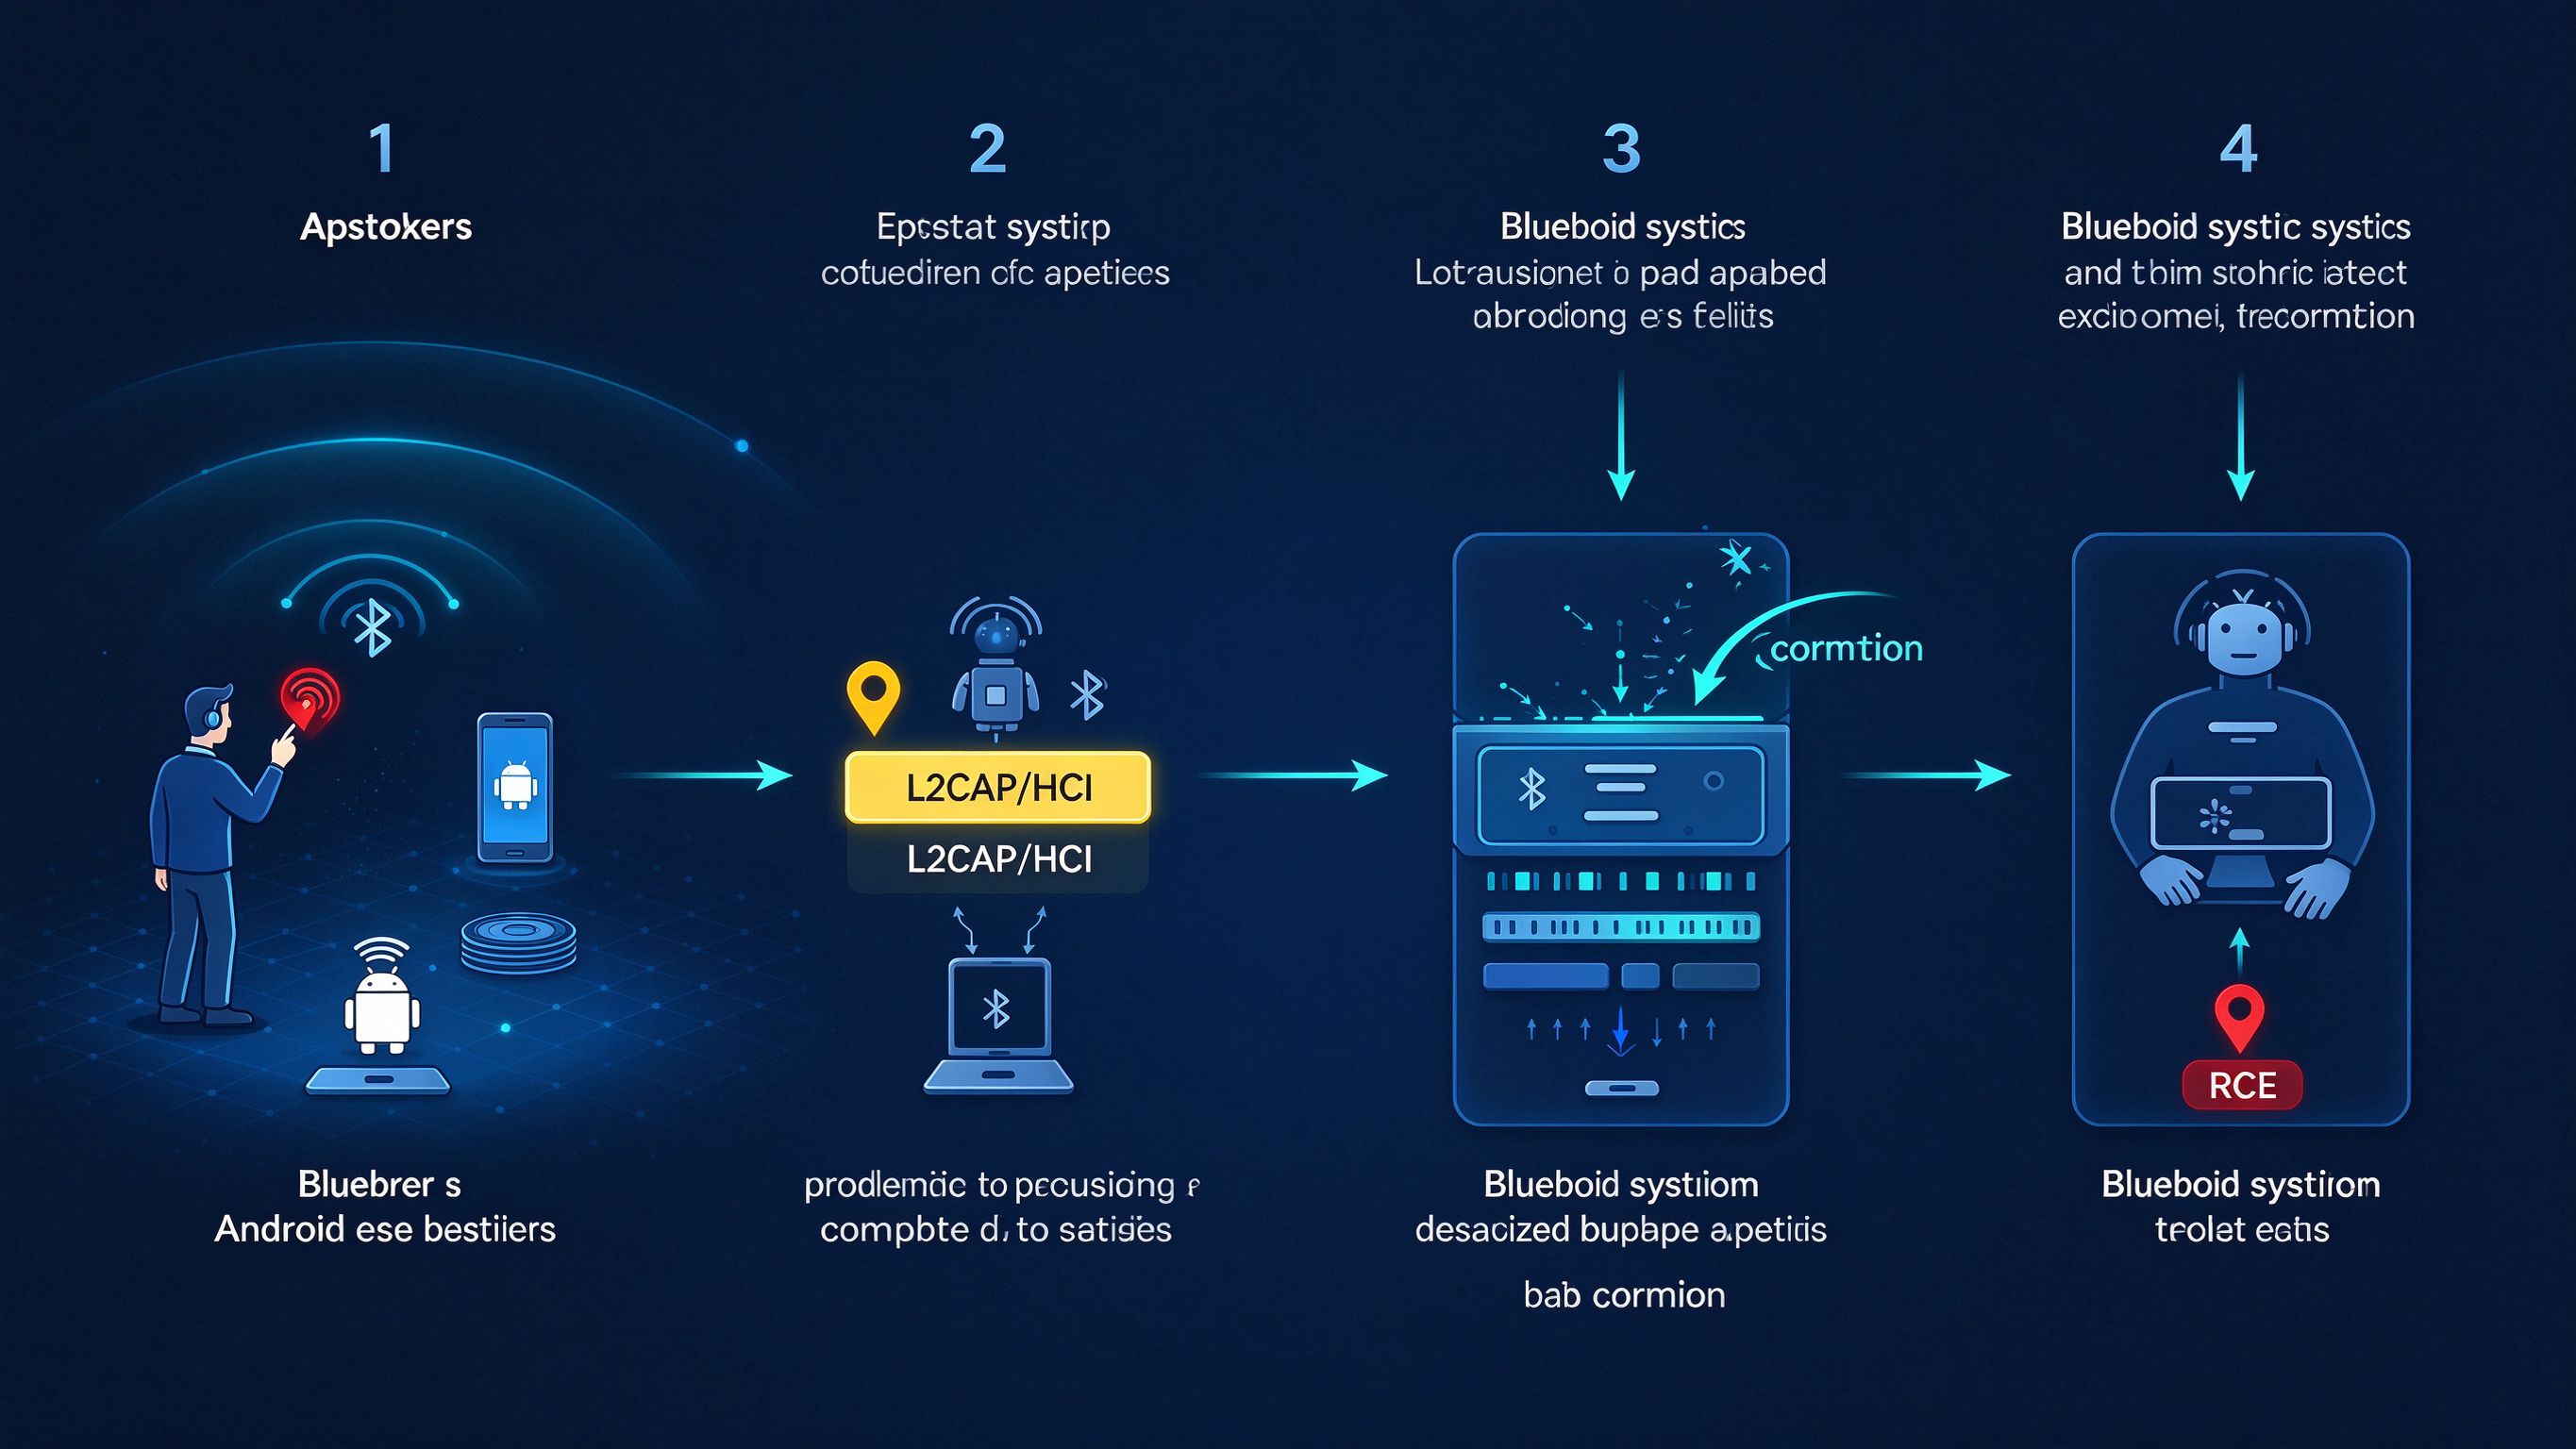
让我们先用一张流程图还原完整的攻击路径:
攻击者在蓝牙范围内发现目标 Android 设备
        │
        ▼
第一步:环境探测
        │  攻击者做什么?
        │  - 开启蓝牙扫描
        │  - 在周围寻找 Android 设备
        │  - 确认目标设备蓝牙开着
        │  - 确认目标没有打补丁
        │
        │  攻击距离多远?
        │  - 普通蓝牙:10 米左右
        │  - 大功率蓝牙天线:可以更远
        │  - 在公共场所、地铁、咖啡馆
        │  - 很容易接近目标
        ▼
第二步:发送恶意数据包
        │  攻击者发送什么?
        │  - 精心构造的蓝牙协议数据包
        │  - 目标是蓝牙协议栈的特定组件
        │  - 数据包里有恶意内容
        │
        │  为什么不需要配对?
        │  - 蓝牙协议分很多层
        │  - 有些层在配对之前就能通信
        │  - 比如 L2CAP、HCI 层
        │  - 这些层不需要认证就能收发数据
        │  - 漏洞就在这些层里
        ▼
第三步:触发漏洞
        │  发生了什么?
        │  - 目标手机的蓝牙协议栈收到数据包
        │  - 协议栈解析数据包
        │  - 解析过程中触发了缓冲区溢出
        │
        │  什么缓冲区溢出?
        │  - 协议栈处理数据包时
        │  - 没有正确检查数据长度
        │  - 攻击者发送超长数据
        │  - 写越界了
        │  - 覆盖了相邻的内存
        │  - 控制了程序执行流程
        ▼
第四步:执行恶意代码
        │  攻击者获得什么?
        │  - 蓝牙协议栈进程的执行权
        │  - 蓝牙进程有系统级权限
        │  - 能访问很多敏感资源
        │
        │  为什么权限这么高?
        │  - 蓝牙是系统核心功能
        │  - 蓝牙进程运行在系统上下文
        │  - 有很高的权限
        │  - 能访问用户数据、通话记录、位置信息等
        ▼
第五步:进一步渗透
        │  攻击者做什么?
        │  - 从蓝牙进程权限开始提权
        │  - 获取更高的系统权限
        │  - 安装后门
        │  - 窃取用户数据
        ▼
攻击者完全控制目标 Android 设备
        │
        ├─ 读取用户隐私数据
        ├─ 监听通话和短信
        ├─ 获取位置信息
        └─ 持久化后门控制
**关键结论:**这个漏洞的本质是"蓝牙协议栈预认证缓冲区溢出"------在蓝牙协议的底层,不需要配对就能发送数据的层,存在内存安全问题。在移动设备安全中,无线协议栈是最容易被忽视的攻击面------大家都关注 App 安全,但手机本身的蓝牙、Wi-Fi、蜂窝基带等协议栈,才是真正的底层风险。理解蓝牙协议栈分层、预认证攻击面、内存安全漏洞利用,是做移动设备安全的核心基本功。
三、蓝牙协议栈与 Android 安全原理
3.1 什么是蓝牙协议栈
蓝牙协议栈是 Android 系统的核心组件:
<>串口仿真协议
| 协议层 | 功能 |
|---|---|
| HCI | 主机控制接口,和蓝牙硬件通信 |
| L2CAP | 逻辑链路控制与适配协议 |
| RFCOMM | |
| SDP | 服务发现协议 |
| GATT | 通用属性配置文件(低功耗蓝牙) |
| A2DP | 高级音频分发(蓝牙音频) |
3.2 什么是预认证攻击
预认证是蓝牙安全中的重要概念:
// 什么是预认证?

// 蓝牙通信流程:
// 1. 发现设备(扫描)
// 2. 配对(输入 PIN 码)
// 3. 连接(建立通道)
// 4. 通信(传输数据)
//
// 预认证是什么意思?
// - 在配对之前的阶段就能攻击
// - 不需要用户配对
// - 不需要用户确认
// - 只要蓝牙开着就能攻击
//
// 为什么预认证危险?
// - 用户完全无感
// - 不需要用户交互
// - 隐蔽性极强
// - 在公共场所很容易实施
//
// 哪些层是预认证的?
// - HCI 层:直接和硬件通信
// - L2CAP 层:链路层
// - SDP 层:服务发现
// - 这些层在配对之前就能收发数据
// - 漏洞往往在这些层里
3.3 什么是缓冲区溢出
缓冲区溢出是最经典的内存安全漏洞:
// 什么是缓冲区溢出?

// 正常程序:
// - 分配一块内存(缓冲区)
// - 往里面写数据
// - 写完就完了
//
// 有问题的程序:
// - 分配一块 100 字节的缓冲区
// - 没有检查数据长度
// - 攻击者发了 200 字节的数据
// - 多出来的 100 字节写到了相邻内存
// - 覆盖了重要的数据
// - 比如函数返回地址
// - 攻击者就能控制程序执行
//
// 蓝牙协议栈为什么容易出这个问题?
// - 是 C/C++ 写的
// - 手动管理内存
// - 处理各种各样的协议数据包
// - 协议格式复杂
// - 很容易出边界检查错误
// - 这就是历史上蓝牙漏洞频发的原因
四、漏洞深度分析
4.1 漏洞根因:蓝牙协议栈内存安全
根据 NVD 和 Google 安全公告,漏洞的根本原因是蓝牙协议栈的内存安全问题:
// 有缺陷的逻辑(伪代码)

// 蓝牙协议栈处理数据包:

// 1. 收到蓝牙数据包
// 2. 解析数据包头部
// 3. 提取数据长度
// 4. 分配缓冲区
// 5. 把数据复制到缓冲区
// 6. 处理数据

// 问题在哪里?
//
// 步骤 3 提取数据长度:
// - 长度是攻击者控制的
// - 攻击者可以构造特殊的长度字段
// - 让长度计算出错
//
// 步骤 4 分配缓冲区:
// - 按错误的长度分配
// - 分配的缓冲区太小
//
// 步骤 5 复制数据:
// - 实际数据比缓冲区大
// - 复制的时候写越界了
// - 缓冲区溢出
//
// 修复方式:
// - 严格检查数据长度
// - 确保分配的缓冲区足够大
// - 用安全的字符串函数
// - 加内存安全保护机制
4.2 为什么是预认证的
这个漏洞最严重的地方在于它是预认证的:
// 为什么是预认证的?

// 蓝牙协议的分层设计:
//
// 上层(需要认证):
// - A2DP(音频)
// - HFP(通话)
// - 这些需要配对后才能用
//
// 下层(不需要认证):
// - L2CAP(链路层)
// - SDP(服务发现)
// - HCI(主机控制)
// - 这些在配对之前就能通信
//
// 漏洞在哪里?
// - 在下层协议里
// - 在配对之前就能触发
// - 所以是预认证的
//
// 这意味着什么?
// - 攻击者不需要和手机配对
// - 不需要用户点确认
// - 只要蓝牙开着
// - 在范围内就能攻击
// - 用户完全不知道发生了什么
4.3 完整攻击链
从探测目标到完全控制手机:
// 完整攻击步骤

// 前置条件:
// - 目标手机蓝牙开着
// - 没有打 10 月安全补丁
// - 攻击者在蓝牙范围内

// 第一步:扫描发现
// - 攻击者开启蓝牙扫描
// - 发现周围的 Android 设备
// - 确认目标设备

// 第二步:发送恶意包
// - 向目标发送精心构造的数据包
// - 目标是蓝牙协议栈的漏洞点
// - 数据包里有恶意内容

// 第三步:触发溢出
// - 目标蓝牙协议栈收到包
// - 解析时触发缓冲区溢出
// - 控制了执行流程

// 第四步:执行代码
// - 攻击者的恶意代码在蓝牙进程里执行
// - 获得蓝牙进程权限

// 第五步:提权
// - 从蓝牙进程权限开始提权
// - 获取更高的系统权限

// 第六步:持久化
// - 安装后门
// - 窃取用户数据
// - 长期控制目标设备
4.4 影响范围
| 项目 | 详情 |
|---|---|
| CVE 编号 | CVE-2026-55330 |
| 漏洞类型 | 蓝牙协议栈缓冲区溢出 |
| 影响产品 | Android 系统 |
| 影响版本 | 2026 年 10 月补丁之前的所有 Android 版本 |
| 利用条件 | 蓝牙范围内,蓝牙开着 |
| 用户交互 | 不需要(零交互) |
| 认证要求 | 不需要(预认证) |
| CVSS 评分 | 9.8(严重) |
| 影响 | 远程代码执行,系统权限 |
| 攻击距离 | 蓝牙信号范围(约 10 米) |
五、修复方案分析
Google 在 2026 年 10 月修复了这个问题:
| 修复项 | 修复方式 |
|---|---|
| 内存安全 | 加强缓冲区边界检查 |
| 输入验证 | 严格验证协议数据包 |
| 协议解析 | 修复协议解析逻辑 |
| 系统加固 | 加强内存保护机制 |
5.1 移动设备安全设计原则
// 移动设备安全设计原则

// 1. 无线协议栈安全
//    蓝牙、Wi-Fi、蜂窝基带都要严格安全测试
//    不要忽视底层协议的安全性

// 2. 预认证攻击面
//    配对之前的阶段是高风险面
//    要做严格的输入验证

// 3. 内存安全
//    用安全的编程语言
//    加内存保护机制
//    减少内存漏洞

// 4. 最小权限
//    系统进程用最小权限
//    即使被攻破影响也有限

// 5. 及时更新
//    及时推送安全补丁
//    提醒用户更新
5.2 移动设备安全检查清单
// 移动设备安全检查清单

// 1. 蓝牙安全
//    检查蓝牙协议栈有没有已知漏洞
//    蓝牙权限有没有过度申请

// 2. Wi-Fi 安全
//    检查 Wi-Fi 协议栈安全性
//    有没有相关漏洞

// 3. 蜂窝安全
//    检查基带处理器安全
//    蜂窝协议有没有漏洞

// 4. 更新及时
//    及时安装安全补丁
//    不要用太老的系统版本

// 5. 权限管理
//    蓝牙不用的时候关掉
//    减少攻击暴露面
六、SRC 审计启示录
6.1 移动设备安全审计清单
在 SRC 挖洞过程中,针对移动设备的审计清单:
| # | 检查项 | 检测方法 |
|---|---|---|
| 1 | 蓝牙协议栈有没有漏洞 | 查 CVE 列表,测试蓝牙协议 |
| 2 | Wi-Fi 有没有已知漏洞 | 查 CVE,测试 Wi-Fi 协议 |
| 3 | 系统版本有没有打补丁 | 检查系统版本和补丁级别 |
| 4 | 蓝牙权限有没有过度申请 | 检查 App 的蓝牙权限 |
| 5 | 无线通信有没有加密 | 检查蓝牙/Wi-Fi 通信的安全性 |
6.2 常见移动设备漏洞类型
// 常见的移动设备漏洞类型

// 1. 蓝牙协议栈漏洞
//    蓝牙协议栈内存安全问题
//    预认证 RCE

// 2. Wi-Fi 协议栈漏洞
//    Wi-Fi 协议安全问题
//    比如 KRACK 等

// 3. 基带处理器漏洞
//    蜂窝基带安全问题
//    远程攻击手机

// 4. 系统服务漏洞
//    Android/iOS 系统服务漏洞
//    权限提升

// 5. App 沙箱绕过
//    App 沙箱隔离被绕过
//    访问其他 App 数据
6.3 暴露面分级
| 暴露级别 | 情况 | 风险 |
|---|---|---|
| 严重 | 预认证 RCE + 系统权限 | 设备被完全控制 |
| 高 | 需要少量交互的 RCE | 用户数据被窃取 |
| 中 | 权限提升或信息泄露 | 有限的安全影响 |
| 低 | 信息泄露辅助攻击 | 降低攻击成本 |
七、防护建议
- 及时更新:安装 2026 年 10 月或之后的 Android 安全补丁
- 关闭蓝牙:不用蓝牙的时候关掉,减少攻击暴露面
- 公共场所注意:在人多的地方注意蓝牙安全
- 系统版本:尽量用新版本的 Android 系统
- 权限管理:App 的蓝牙权限要严格管理
- 安全意识:了解无线安全风险,注意保护设备
八、总结
CVE-2026-55330 是 Android 蓝牙协议栈的一个严重预认证 RCE 漏洞。在移动设备安全领域,无线协议栈是最容易被忽视的攻击面------大家都在关注 App 安全、应用层漏洞,但手机本身的蓝牙、Wi-Fi、蜂窝基带等底层协议,才是真正的"大杀器"。一个预认证的蓝牙漏洞,意味着攻击者不需要用户做任何事情,只要在蓝牙范围内就能控制手机。这是非常可怕的攻击场景------在地铁里、在咖啡馆里、在人群中,攻击者可以悄悄攻击周围的手机。在移动设备安全领域,无线协议栈漏洞研究一直是最前沿的方向------从经典的 BlueBorne 到现在,蓝牙漏洞每隔一段时间就会被重新发现。在 SRC 挖洞实践中,移动设备底层协议是越来越重要的研究方向------一个系统级的协议栈漏洞,往往能拿到最高等级的赏金。