Wazuh 官方定位
开源一体化 XDR + SIEM 安全平台(前身是 OSSEC,经典 HIDS) Wazuh
一句话概括:以主机侧 Agent 为核心,采集终端日志与主机行为,做集中日志存储、告警分析、威胁狩猎、漏洞管理、基线合规的开源 SOC 平台。
首先对于学习者来说强力推荐使用虚拟机安装,也可以docker部署或者手动部署。这里介绍虚拟机安装
首先去到wazuh官网手册https://documentation.wazuh.com/current/deployment-options/virtual-machine/virtual-machine.html下载虚拟机
或者直接使用下载链接点击下载
下载好后双击下载好的ova文件导入虚拟机

导入后,如果你是amd 的cpu还需要做一步,找到导入后的虚拟机文件夹,找到vmx后缀的文件用记事本打开在末尾追加
bash
cpuid.0.eax = "0000:0000:0000:0000:0000:0000:0000:1011"
cpuid.0.ebx = "0111:0101:0110:1110:0110:0101:0100:0111"
cpuid.0.ecx = "0110:1100:0110:0101:0111:0100:0110:1110"
cpuid.0.edx = "0100:1001:0110:0101:0110:1110:0110:1001"
cpuid.1.eax = "0000:0000:0000:0001:0000:0110:0111:0001"
cpuid.1.ebx = "0000:0010:0000:0001:0000:1000:0000:0000"
cpuid.1.ecx = "1000:0010:1001:1000:0010:0010:0000:0011"
cpuid.1.edx = "0000:0111:1000:1011:1111:1011:1111:1111"
featureCompat.enable = "FALSE"
开机前要调整一下网络,一般使用桥接模式
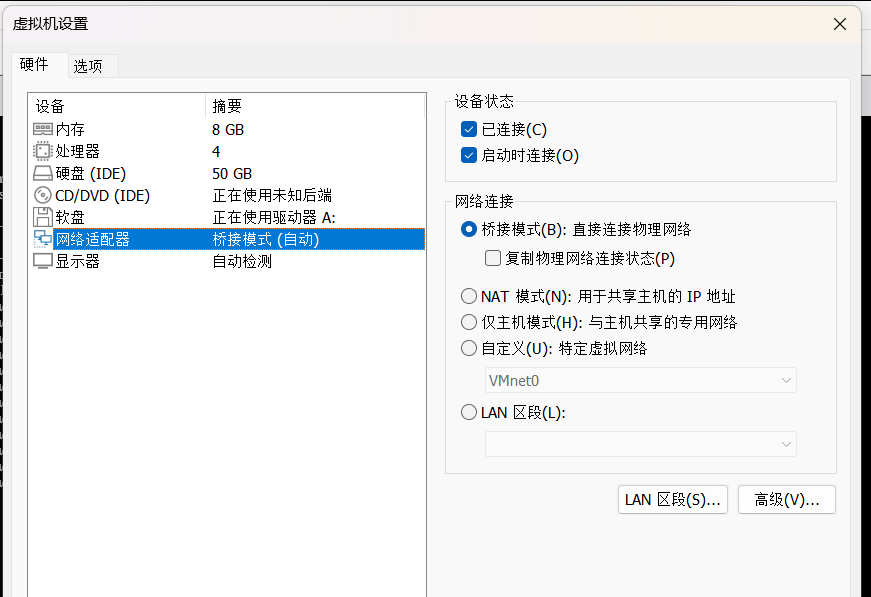
有些虚拟网络编辑器(在箭头所指的编辑里)可能也有问题,要有桥接模式,桥接网卡要最好要改为自己的无线网卡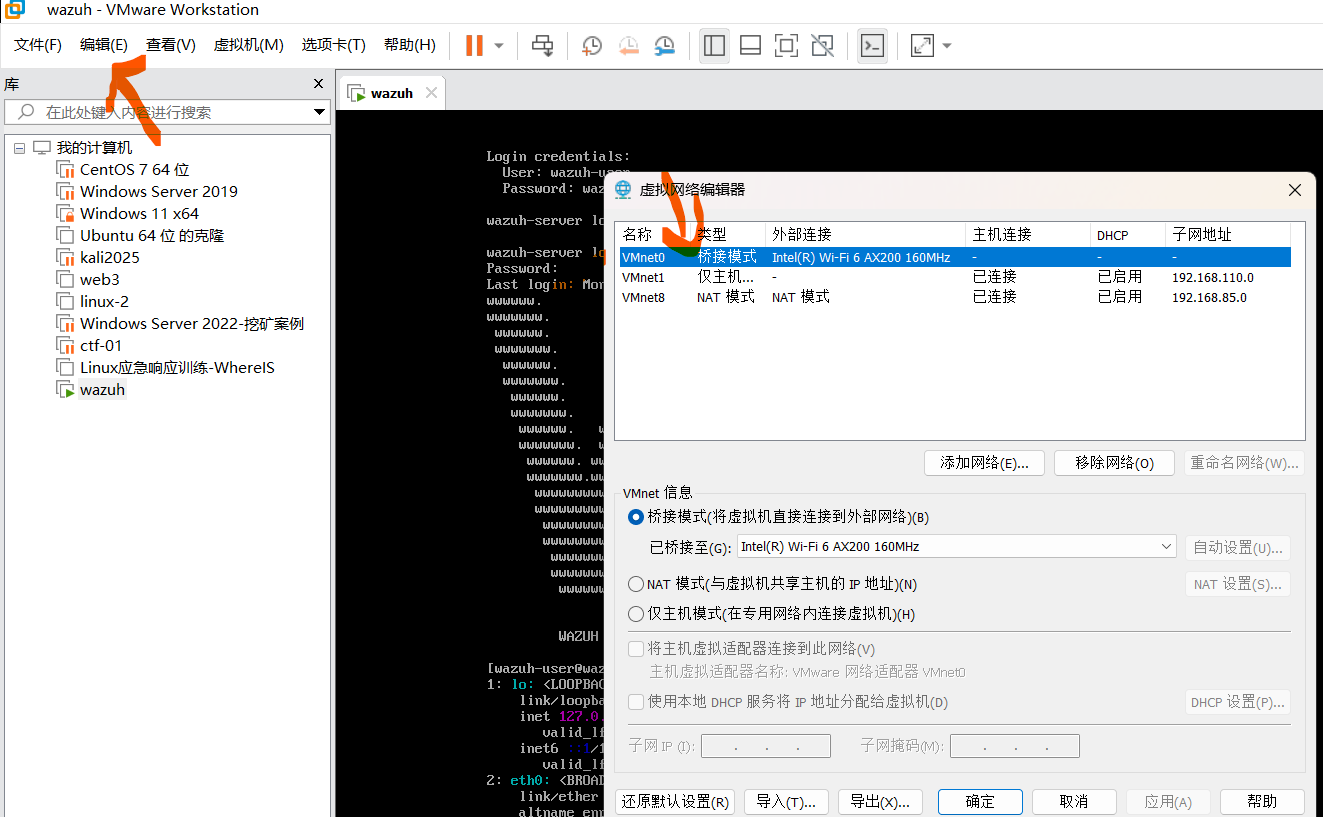
导入后直接开启虚拟机
开机后使用账户密码登录
使用这些凭证登录。你可以使用虚拟化平台,或者通过SSH访问。
bash
user: wazuh-user
password: wazuh
成功登录后直接访问wazuh的web端,可以在你的宿主机访问
wazuh虚拟机ip可以在虚拟机终端执行Ifconfig 或者 ip a命令查看
bash
https://<你的wazuh虚拟机的ip>访问后用这个登录
bash
user: admin
password: admin
接下来要连接被监测的主机
进入后打开agent管理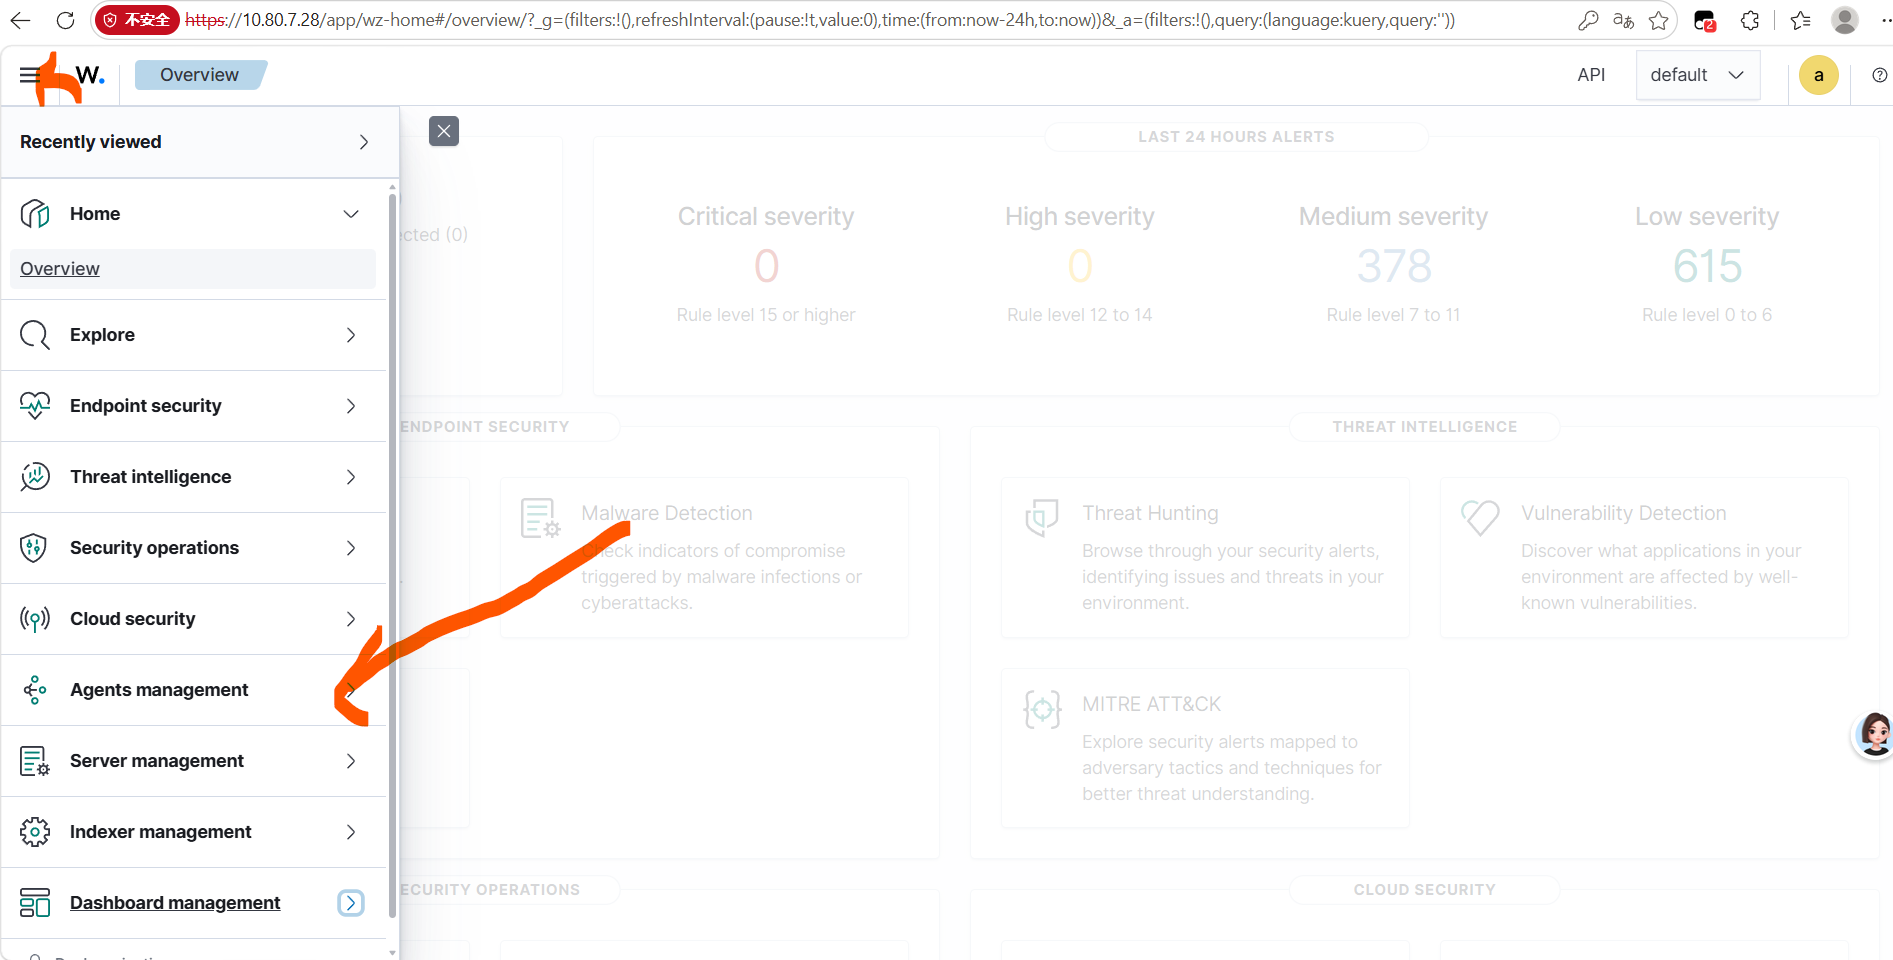
进入后agent为目前空
接下来前往官方下载agent
https://documentation.wazuh.com/current/installation-guide/wazuh-agent/index.html
这里侧重介绍Windows,其他系统安装agent方式请参考官方文档
Windows agent:https://packages.wazuh.com/4.x/windows/wazuh-agent-4.14.8-1.msi
下载后直接双击安装
直接下一步一直到最好,把最后一个选项勾上直接完成就行
打开后是这样子,里面第一个ip直接填你的wazuh虚拟机ip就行,第二个不用管直接点击保存
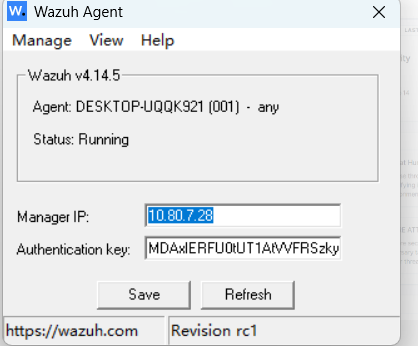
然后打开服务Windows+r快捷键打开命令框输入services.msc
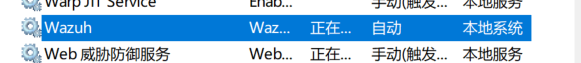
找到wazuh服务启动一下
然后回到web的agent管理界面就出现window主机了,平台会自动收集主机日志和其他漏洞信息。