在云原生与边缘计算快速普及的当下,传统CDN已经无法满足企业对"加速+安全+计算"一体化的业务需求。腾讯云EdgeOne作为CDN的全面升级产品,正在重新定义边缘服务的技术架构,越来越多的开发者开始从"CDN直接对接COS桶"的传统模式,转向"EdgeOne接入COS桶"的新链路,其背后的技术价值与业务优势正在逐步显现。
一、EdgeOne到底是什么?
EdgeOne是腾讯云推出的中国首个一站式边缘安全加速平台,基于全球超过3200个边缘节点与400+Tbps的预留带宽资源构建,打破了传统CDN、安全防护、边缘计算产品相互割裂的局面,将三类能力在离用户最近的边缘侧完成深度融合。
它的演进路径也清晰体现了产品定位的升级:从最初的静态页面托管平台,逐步迭代为支持前后端一体化开发的边缘全栈平台,2026年更是升级为EdgeOne Makers,新增了AI Agent原生运行环境,把边缘服务的边界从内容分发拓展到了边缘应用开发。和传统CDN只做静态内容缓存不同,EdgeOne从设计之初就定位成覆盖L3到L7层的全链路边缘服务平台,不再是单一的分发工具,而是面向全球业务的边缘基础设施。
二、EdgeOne的核心运行原理
EdgeOne的底层核心是"统一边缘架构",所有的加速、安全、计算能力都运行在同一套边缘节点集群之上,不需要像传统方案那样把CDN、WAF、DDoS高防等多套独立产品串联起来,大幅减少了数据转发的中间环节。
具体的请求处理流程可以分为三个核心阶段:
• 边缘接入与清洗阶段:用户的请求最先到达就近的EdgeOne边缘节点,首先在边缘侧完成网络层流量清洗,超大流量DDoS攻击在进入业务链路前就被直接拦截,不会渗透到后续的缓存或源站环节。
• 智能决策阶段:清洗后的正常流量进入规则引擎,自动完成Bot识别、WAF规则匹配、API请求校验,拦截恶意爬虫、注入攻击等异常请求,同时通过内置的DNS智能调度,把用户请求路由到延迟最低的边缘节点。
• 响应返回阶段:正常业务请求优先从边缘缓存中返回静态资源,动态请求直接在边缘侧通过边缘函数完成轻量计算处理,仅缓存未命中或需要源站强校验的请求,才通过优化后的专用回源链路访问COS或业务后端。
这种全流程在边缘侧闭环的设计,让响应速度比传统"CDN+独立安全服务"的串联架构提升60%以上,同时整体运维工作量降低75%。
三、什么时候应该选择用EdgeOne?
EdgeOne并非传统CDN的替代产品,而是针对特定高需求场景的升级方案,在这些场景中它的价值会被充分释放:
• 游戏出海或全球多区域部署的业务:需要同时解决跨地域对战延迟高、上线期间DDoS攻击频发、版本更新大流量分发的问题,EdgeOne一站式覆盖L4层TCP/UDP加速与L7层安全防护,无需单独采购多套产品。
• 电商、零售类大促场景:面对短时间内的流量洪峰,既要保障静态商品页面的高速分发,又要拦截羊毛党、恶意爬虫对核心API的刷取,避免业务资损。
• 媒体与内容平台:新闻、视频等内容需要实现弱网环境下的流畅播放,同时完成边缘侧实时转码、防盗链等操作,降低源站的处理压力与存储成本。
• 金融类业务:对数据传输延迟、访问安全性有极高要求,需要灵活配置自定义安全规则,防御数据篡改与交易环节的黑客攻击。
• 独立开发者与中小团队:不想在CDN、WAF、边缘函数等多个产品之间反复切换,希望通过一个控制台完成所有边缘能力的配置,把精力集中在业务逻辑开发上。
四、从CDN直连COS到EdgeOne接入COS:链路差异与底层逻辑
很多开发者都有将静态资源托管在COS桶中、通过CDN对外分发的经验,当把链路切换成EdgeOne对接COS时,两者的差异绝不仅仅是替换了一个接入层产品,而是整个链路的处理逻辑都发生了本质变化。
4.1 传统CDN直连COS链路
传统CDN直连COS的链路非常直接:用户请求到达CDN节点后,仅做基础的静态缓存判断,缓存命中就直接返回资源,未命中则直接回源访问COS拉取内容。这个链路的能力边界非常清晰,它只能完成静态资源的分发,没有内置任何安全防护能力,所有攻击流量都会直接穿透到CDN节点,甚至可能把回源压力传导到COS桶上,很容易出现源站带宽被打满、服务不可用的情况。
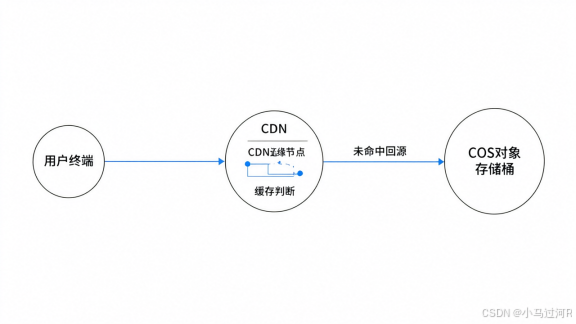
图1:传统CDN直连COS桶请求链路示意图
4.2 EdgeOne接入COS链路
EdgeOne接入COS的链路则形成了完整的边缘闭环:用户请求到达边缘节点后,先经过完整的安全清洗,恶意流量在这一步就被完全拦截,不会进入回源链路;正常请求在边缘侧完成缓存判断的同时,还可以通过边缘函数直接对请求头、返回内容做定制化处理,比如动态添加防盗链标识、修改资源响应头;缓存未命中的回源请求,会通过EdgeOne优化的全球专用链路访问COS,相比普通公网回源稳定性更高、延迟更低。
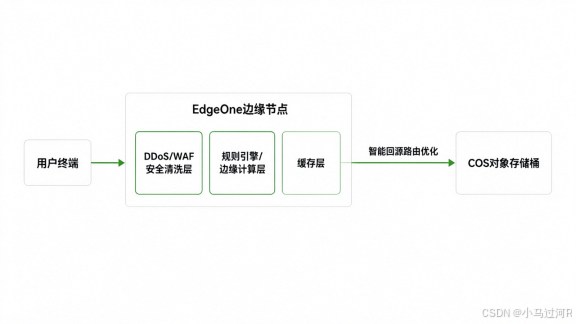
图2:EdgeOne接入COS桶请求链路示意图
除此之外,EdgeOne还支持和云函数SCF深度联动,实现COS桶内新文件上传后,自动触发预热任务把资源推送到所有边缘节点,彻底避免热点资源首次访问回源的高延迟问题,这是传统CDN直连COS很难原生实现的能力。
两种接入方案核心差异对比:
|----------|-------------------------|--------------------------------------------|
| 对比维度 | 传统CDN直连COS | EdgeOne接入COS |
| 核心能力 | 仅静态资源缓存加速 | 静态+动态全内容加速,内置安全+边缘计算 |
| 安全防护 | 无原生集成,需额外单独采购WAF、DDoS服务 | 边缘节点原生集成DDoS/CC防护、WAF、Bot管理,攻击流量在进入链路前就被清洗 |
| 回源效率 | 仅基础静态资源回源,动态请求回源链路长、延迟高 | 支持动态内容智能加速,通过全球路由优化缩短回源路径,动态请求响应延迟可降低70%以上 |
| 边缘处理能力 | 无计算能力,所有请求逻辑必须回源到COS/后端 | 支持边缘JS脚本、请求头修改、A/B测试等操作,直接在边缘侧完成逻辑处理,无需回源 |
五、为什么EdgeOne比普通CDN更防刷?
普通CDN的核心定位是内容分发,它的设计目标是尽可能快地把资源返回给用户,天生缺乏对恶意请求的深度识别能力,很容易被恶意爬虫、批量刷请求的工具绕过规则,对业务造成资损。而EdgeOne的防刷能力是从架构底层构建的,采用多层级流量过滤机制,在边缘侧就完成全部恶意请求拦截。
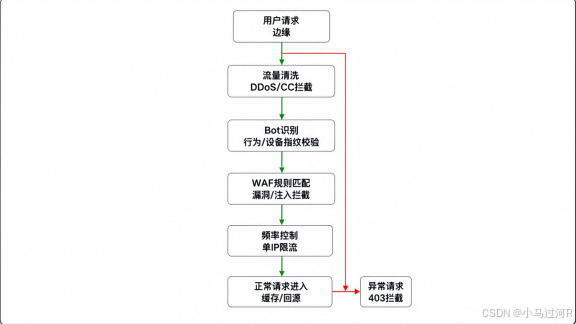
图3:EdgeOne边缘防刷处理逻辑流程图
EdgeOne防刷能力的核心优势体现在三个维度:
• 全栈原生防护:在边缘节点原生集成了从L3到L7层的全栈防护能力,不需要像传统CDN那样额外串联独立的WAF或高防服务,恶意流量从接入的第一刻就被识别清洗,不会进入内部链路。普通CDN大多只能在应用层做简单的Referer校验,面对伪造请求头的爬虫几乎没有防御能力,而EdgeOne的Bot管理模块可以基于行为特征、设备指纹、请求频率等多维度数据,精准识别自动化工具,拦截99%以上的恶意刷量请求。
• 全球威胁情报同步:EdgeOne的全球节点规模与全网威胁情报是互通的,任何一个边缘节点识别到的新型攻击特征,都会实时同步到全球所有节点,在几秒钟内完成全网络规则更新,不会出现普通CDN单节点防御、攻击特征无法全局同步的问题。
• 细粒度自定义规则:支持灵活的自定义规则引擎,开发者可以针对自己的业务场景配置细粒度的访问控制策略,比如限制单IP单位时间内的API调用次数、拦截特定区域的异常请求、对敏感接口实施二次人机校验,这些能力都可以直接在边缘侧执行,不会把压力传导到COS或后端源站,从根源上避免被刷垮的风险。
六、实操配置代码示例
6.1 EdgeOne接入COS回源配置示例
以下是EdgeOne控制台配置COS为源站的Terraform配置示例,可直接用于基础设施即代码部署:
bash
resource "tencentcloud_teo_zone" "example" {
  zone_name = "example.com"
  plan_type = "entertainment"
}

resource "tencentcloud_teo_origin_group" "cos_origin" {
  zone_id     = tencentcloud_teo_zone.example.id
  name        = "cos-origin-group"
  type        = "COS"
  origin_type = "COS"
  records {
    record   = "example-bucket-1234567890.cos.ap-beijing.myqcloud.com"
    port     = 443
    weight   = 100
    private  = true  # 开启私有COS桶访问授权
  }
}

resource "tencentcloud_teo_l7_acceleration_rule" "cos_rule" {
  zone_id          = tencentcloud_teo_zone.example.id
  origin_group_id  = tencentcloud_teo_origin_group.cos_origin.id
  host             = "static.example.com"
  cache {
    cache_time      = 86400  # 静态资源默认缓存1天
    follow_origin   = true
  }
}
6.2 边缘防刷限流规则配置示例
以下是自定义频率控制规则JSON配置,可实现单IP每分钟最多访问60次API接口,超出直接拦截:
bash
{
  "RuleName": "API接口防刷规则",
  "RuleType": "RateLimit",
  "Status": "Enabled",
  "Conditions": [
    {
      "MatchFrom": "RequestURI",
      "Operator": "StartsWith",
      "MatchContent": "/api/"
    }
  ],
  "RateLimitConfig": {
    "Threshold": 60,
    "Period": 60,
    "Action": "Block",
    "BlockDuration": 300,
    "StatisticType": "ClientIP"
  }
}
6.3 COS新文件自动预热边缘节点SCF示例
通过云函数SCF监听COS上传事件,自动调用EdgeOne预热接口将新资源推送到边缘节点,避免首次访问回源:
bash
const tencentcloud = require("tencentcloud-sdk-nodejs");
const TeoClient = tencentcloud.teo.v20220901.Client;

const client = new TeoClient({
  credential: { secretId: process.env.SECRET_ID, secretKey: process.env.SECRET_KEY },
  region: "",
  profile: { httpProfile: { endpoint: "teo.tencentcloudapi.com" } }
});

exports.main_handler = async (event) => {
  const cosRecords = event.Records.map(record => {
    const bucket = record.cos.cosBucket.name;
    const region = record.cos.cosBucket.region;
    const key = record.cos.cosObject.key;
    return `https://${bucket}.cos.${region}.myqcloud.com/${key}`;
  });

  // 调用EdgeOne预热接口
  await client.CreatePrefetchTask({
    ZoneId: process.env.ZONE_ID,
    Targets: cosRecords,
    EncodeUrl: true
  });
  return { status: "success", prefetchCount: cosRecords.length };
};
6.4 边缘函数动态防盗链示例
直接在边缘侧运行JS代码实现动态时间戳防盗链,不需要回源到COS校验:
bash
addEventListener('fetch', event => {
  event.respondWith(handleRequest(event.request));
});

async function handleRequest(request) {
  const url = new URL(request.url);
  const timestamp = url.searchParams.get('t');
  const sign = url.searchParams.get('sign');
  const secret = "your_custom_secret_key";

  // 校验时间戳有效期(5分钟)
  const now = Math.floor(Date.now() / 1000);
  if (!timestamp || Math.abs(now - parseInt(timestamp)) > 300) {
    return new Response('链接已过期', { status: 403 });
  }

  // 校验签名合法性
  const expectedSign = await crypto.subtle.digest(
    'MD5', new TextEncoder().encode(url.pathname + timestamp + secret)
  );
  const signHex = Array.from(new Uint8Array(expectedSign))
    .map(b => b.toString(16).padStart(2, '0')).join('');

  if (sign !== signHex) {
    return new Response('签名校验失败', { status: 403 });
  }

  // 校验通过,返回缓存或回源
  return fetch(request);
}
从传统CDN到EdgeOne的演进,本质是边缘基础设施从"单一分发网络"向"分布式边缘计算与安全平台"的升级。对于静态资源托管在COS的业务来说,切换到EdgeOne接入不仅能获得更好的访问加速效果,更能从架构层面解决安全防护、边缘计算、链路优化等一系列传统CDN无法覆盖的问题,是未来云原生边缘架构的主流演进方向。