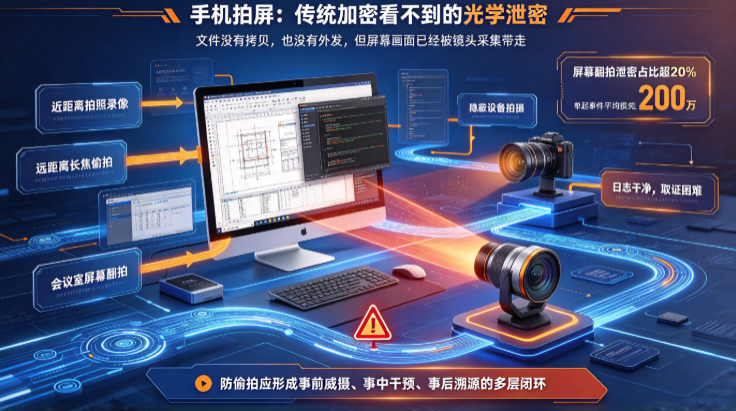
很多企业投入预算部署透明加密、DLP、USB 外设管控,把文件拷贝、网盘上传、邮件外发等数字通道全部封死,却忽略了一条最难防御的泄密路径:手机直接拍摄电脑屏幕。 这类泄密属于行业常说的模拟孔(analog hole),整个偷拍过程不会在电脑生成文件拷贝记录,不经过网络传输,传统审计系统不会产生任何异常日志。
攻击者只需要掏出手机,对准屏幕拍摄照片或录像,图纸、源代码、财务数据、客户资料就能直接带走。 根据公开行业风险报告,数据泄露事件中,屏幕翻拍类泄密占比超过 20%,单起泄密事件平均经济损失超 200 万,研发、制造、软件企业是重灾区。不少企业出事之后复盘,发现所有数字安全日志全部干净,很难快速定位泄密人,取证维权难度极大。
本文面向企业管理者,拆解偷拍泄密攻防现状,对比各类防护手段的真实能力边界,给出一套可落地的分层防护方案。
一、偷拍屏幕泄密真实攻防现状,认清防护误区
不少管理者存在两个典型误区:
误区 1:禁止员工带手机进办公区,就能杜绝偷拍。现实场景中,访客、外包、临时项目人员依然可以携带手机;完全禁手机会大幅影响日常业务沟通,落地阻力很大。
误区 2:文件加密可以挡住屏幕拍照。文件加密管控的是文件拷贝、另存、外发,一旦文档在屏幕上展开,加密层已经解密,手机镜头直接采集画面,加密系统完全无法干预。
偷拍的常见手段:
- 近距离手机拍照录像:最高发,员工在工位、会议室拍摄屏幕,照片可以裁剪、修图、跨社交软件二次转发;
- 远距离长焦偷拍:窗外、走廊使用长焦设备远距离拍摄屏幕;
- 隐蔽设备偷拍:智能手表、微型摄像设备,隐蔽性强,不易被现场安保发现。
从攻防角度看,没有任何技术方案可以做到 100% 完全杜绝偷拍。防护目标不是绝对 "拍不到",而是提高偷拍门槛、事前威慑、事中告警干预、事后可溯源取证,形成完整闭环。
二、主流防范方案对比,看清各自能力边界
1. 物理管控方案(手机寄存、防窥膜)
手机寄存柜、涉密区域禁止携带手机,属于基础物理防线。优点是直接切断拍摄硬件;缺点是管理成本高,不适用于全员场景,访客、临时人员管控难度大。 防窥膜只能限制侧面角度拍摄,正面直视屏幕依旧可以正常拍照,很多企业单独使用防窥膜,最后依然发生泄密。
2. 屏幕水印防护(显性水印 + 隐形盲水印)
这是企业终端安全里应用最广的基础能力。在屏幕渲染层叠加动态水印,水印内容可自定义,包含账号、部门、IP、终端编号、时间戳。分为显性可见水印,以及肉眼无感的隐形盲水印。
- 显性水印:平铺半透明标识,起到心理威慑,员工拍照时水印会一并被录入照片;
- 隐形盲水印:人眼几乎看不到,不影响看图、看代码,照片被拍摄、压缩、裁剪之后,依然可以提取溯源信息。
- 能力边界:水印无法阻止拍摄动作,核心价值是威慑和事后取证。支持策略分级下发,可以做到全局开启,或者仅对 CAD、代码编辑器、财务系统这类指定窗口单独启用水印,普通办公软件不加载水印,平衡安全与员工办公体验。
3. 拍摄识别 + 实时锁屏干预
属于事中主动干预能力。系统通过画面成像特征识别外部拍摄行为,当检测到屏幕被手机、相机对准拍摄时,自动执行终端锁屏,同时留存告警日志、捕获当时屏幕画面作为取证材料。
配套的规避检测防护:如果员工尝试遮挡屏幕画面规避识别,系统同样触发告警;检测到摄像头被人为移除遮挡,自动上报异常事件。锁屏之后,员工无法自行解锁,需要管理员后台下发临时解锁密码。
能力边界:识别效果受光线、拍摄距离、拍摄角度影响,存在漏报概率,不能单独作为防护方案,必须搭配水印体系一起部署。
4. 配套终端审计策略(补充防线)
除屏幕防护之外,配套的终端策略同样重要:
- 截屏审计:记录所有截屏操作,截屏图片自动嵌入水印;
- 窗口管控:对涉密程序窗口做权限管控,异常窗口调取行为告警;
- 离岗自动锁屏:长时间无操作自动锁定终端,防止人离开工位,他人偷拍屏幕;
- 审计日志集中留存:所有水印策略、拍摄告警、截屏记录统一归档,支持管理员后台检索、导出,满足事件复盘和合规审计需求。
三、选型核验清单:评估防偷拍方案的核心指标
面向企业选型,在评估对应终端安全平台时,建议重点核验以下 8 项指标,避免踩坑:
- 多终端兼容性:Windows、信创、macOS 客户端是否均支持屏幕水印,不同系统渲染是否存在水印失效、闪屏问题;
- 水印精细化策略:是否支持全局水印、进程窗口水印两种模式,可按部门、用户单独分配策略;
- 盲水印鲁棒性:照片裁剪、压缩、二次翻拍之后,盲水印是否能够正常提取;
- 拍摄告警日志:识别偷拍触发锁屏时,是否完整保存告警时间、终端信息、屏幕截图;
- 权限审批机制:支持临时豁免水印、临时解除锁屏,提交申请由管理员审批,不影响临时业务场景;
- 日志留存能力:审计日志长期存储,支持检索、导出,满足安全事件溯源;
- 策略级联管理:支持多部门分级管理,管理员权限隔离;
- 性能损耗:水印渲染对电脑 CPU、显卡资源占用,不影响设计、代码、仿真类大型软件运行。
很多低价方案只支持全局全屏水印,无法针对单独涉密窗口启用,开启后全部窗口叠加水印,员工办公体验差,容易抵触。优质方案可以做到:浏览普通文档无水印,打开图纸、源代码、财务报表这类涉密程序,自动加载屏幕水印,关闭程序水印自动消失。
四、四阶段落地实施流程,平稳上线不影响业务
阶段 1:资产梳理与场景分级
划分终端分级:高敏感工位(研发图纸、源代码、核心财务)、普通办公工位、访客临时终端。高敏感终端全套开启水印 + 拍摄告警;普通办公终端按需启用,不搞一刀切。同步梳理涉密软件清单,配置窗口水印策略。
阶段 2:小范围试点
选取 1-2 个部门试点部署,收集员工反馈,调整水印透明度、告警灵敏度,优化误报率。很多企业直接全网全开,误报过多引发员工投诉,项目落地受阻。
阶段 3:制度配套 + 全员告知
技术防护必须搭配管理制度。发布屏幕保密规范,告知员工屏幕存在水印、拍摄行为会留痕,明确违规偷拍对应的责任,把技术留痕作为取证依据,形成威慑。
阶段 4:持续运维、定期演练
定期查看告警日志,对高频异常告警排查原因;每年开展泄密演练,模拟偷拍场景,检验水印溯源、告警、取证链路是否可用。
五、总结
手机偷拍电脑屏幕属于光学泄密,是传统 DLP、文档加密体系的盲区。单一的防窥膜或者单纯水印,都无法构建完整防护。企业需要建立**事前威慑(屏幕水印)、事中干预(拍摄识别锁屏 + 离岗锁屏)、事后溯源审计(日志 + 盲水印取证)**的多层防护体系。
选型核心原则:优先评估多终端适配、精细化窗口策略、日志审计能力,平衡安全能力和员工办公体验。安全不是一次性项目,需要技术工具 + 管理制度持续运营,才能把屏幕偷拍泄密风险控制在可接受范围。
责编:璇玑