安全测试这个领域,工具的更新换代其实很慢的,姜还是老的辣,常用的安全工具一大半都是活了十年以上的老面孔,今天用和五年前用,其实没多大区别。
2026 年真正变的东西不在工具名单上,而在玩法上。DevSecOps 早已把各类扫描器嵌进到开发流水线里,Nuclei 模板库已经成为漏洞情报的核心来源,就连 Burp 也持续迭代,更新到了 2026.4 版本。至于新冒出来的工具,大多扎根在 AI 领域,像大模型红队、安全 Agent 这类方向,我们留到后面,再单独拎出一篇细聊。
今天先给大家推荐15款主流传统安全测试工具 15 款,且同样会附带官网和开源地址,想深入的同学可按需进一步研究。
老规矩先说清边界,以下内容仅用于安全测试和安全研究,工具无罪,用法自负。
一、渗透测试五件套
1. Burp Suite
PortSwigger 出品,Web 安全圈的绝对标配,渗透测试工程师的左手。拦截代理加 Scanner 加 Intruder 加 Repeater,插件生态繁荣到没有它找不到的功能,2026.4 版持续进化。社区版免费够入门,专业版是吃饭家伙。
2. OWASP ZAP
OWASP 基金会的开源 Web 漏洞扫描器,Burp 最有名的免费平替。主动被动扫描、拦截代理、爬虫、Fuzz 一应俱全,headless 模式直接进 CI/CD 流水线,DevSecOps 场景引用量第一。预算有限团队的起步答案。
官网 zaproxy.org
3. Nmap
1997 年活到现在的网络探测之王,端口扫描、服务指纹、操作系统识别,NSE 脚本引擎让它能直接做漏洞检测。所有安全测试的第一步,从它开始画资产地图。Kali 的开机默认。
官网 nmap.org
4. Metasploit
Rapid7 维护的漏洞利用框架,全球最大的 Payload 库,从侦察到利用到后渗透一条龙。学渗透必学它,红队演练的军火库底座。
5. Wireshark
协议级抓包分析的天花板,网络排障和安全分析两头吃。过滤器语言是门手艺,学会了看什么流量都透明。二十多年了,这个位置没有挑战者。
二、Web 漏洞扫描与利用
6. sqlmap
SQL 注入自动化检测与利用的神器,支持几乎所有主流数据库,从指纹识别到拖库一条龙。注入口子一旦确认,它比手工快一百倍。
官网 sqlmap.org
7. Nuclei
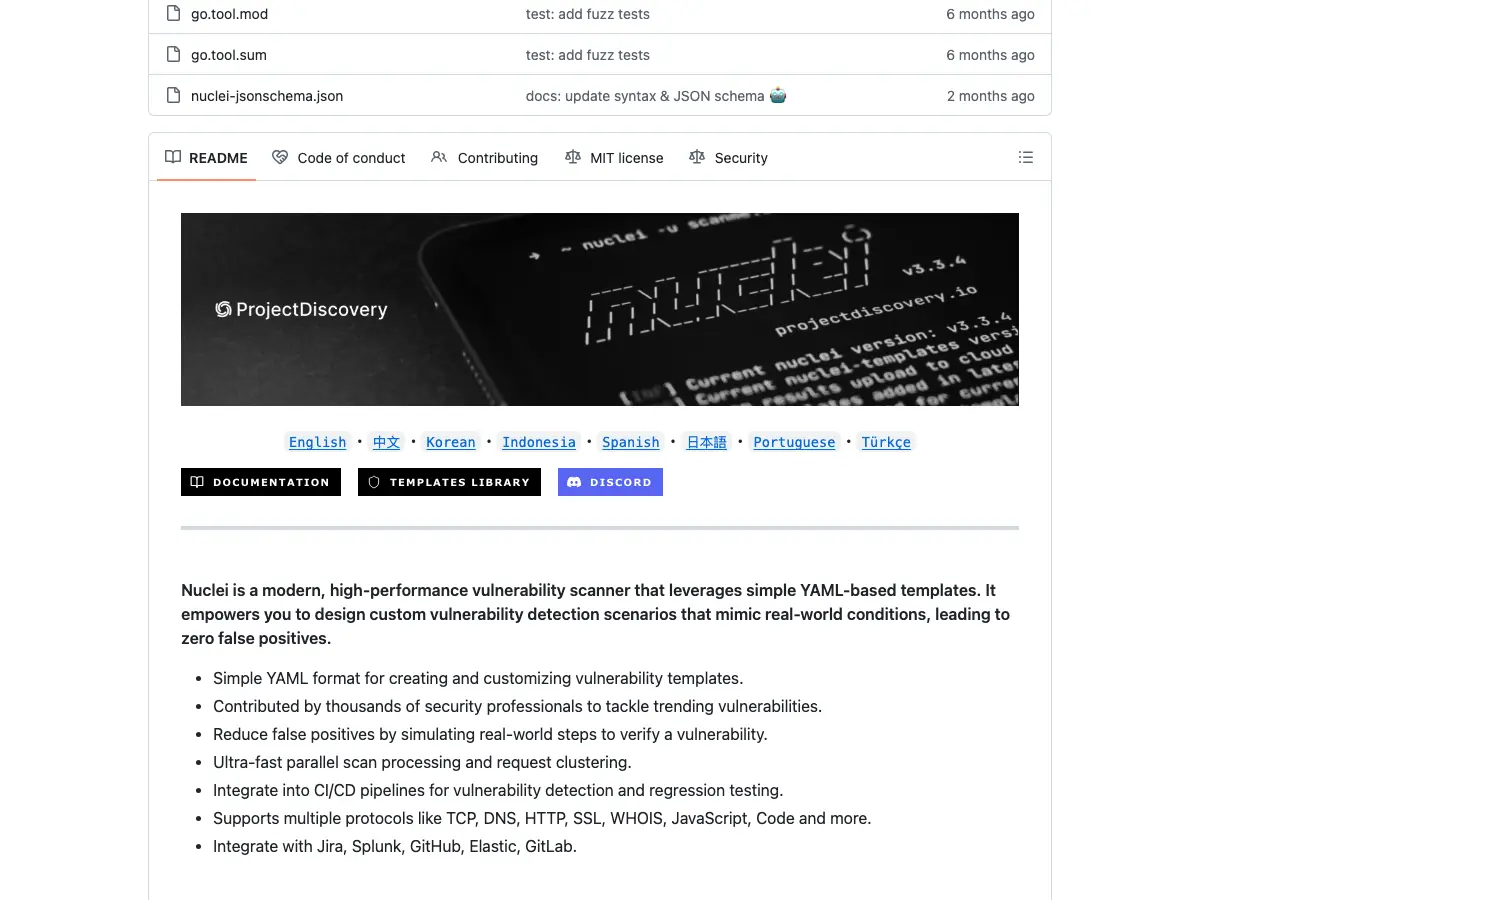
ProjectDiscovery 出品的模板化漏洞扫描器,现在是这个赛道最热的明星。YAML 写 PoC 模板,社区模板库上万,扫描速度快到飞起,被大量安全团队和赏金猎人当作每日情报扫描的主力,DevSecOps 流水线里的常驻嘉宾。
8. Acunetix(AWVS)
Invicti 旗下的商业 Web 漏洞扫描器,老牌 AWVS 的现在式。扫描深度和误报控制在商业产品里是标杆,IaC 扫描、API 测试也整合了,企业合规输出的常选。
官网 invicti.com
9. Xray
长亭科技出品的漏洞扫描器,国产安全圈的口碑产品。被动代理扫描是招牌,流量过一遍就出洞,和 Burp 联动是国产渗透的常见组合,社区版免费。
三、目录探测与 Fuzz
10. ffuf
Go 写的快速 Fuzz 工具,目录暴破、参数 Fuzz、子域名枚举一通百通,速度和扩展性把老前辈们拍在沙滩上,递归和多种匹配模式齐全。
11. Nikto
老牌 Web 服务器扫描器,二十年历史,危险文件、过期组件、配置问题一遍过,虽然吵,但快,资产初筛的敲门砖。
12. dirsearch
Python 写的目录暴破工具,字典管理友好,多线程,结果直观,渗透测试里找后台找敏感路径的日常工具。
四、主机与代码安全
13. Nessus
Tenable 的主机漏洞扫描老钱,资产盘点加漏洞识别加合规基线,插件库覆盖面业内第一,丙方报告和等保测评的常客。
14. Semgrep
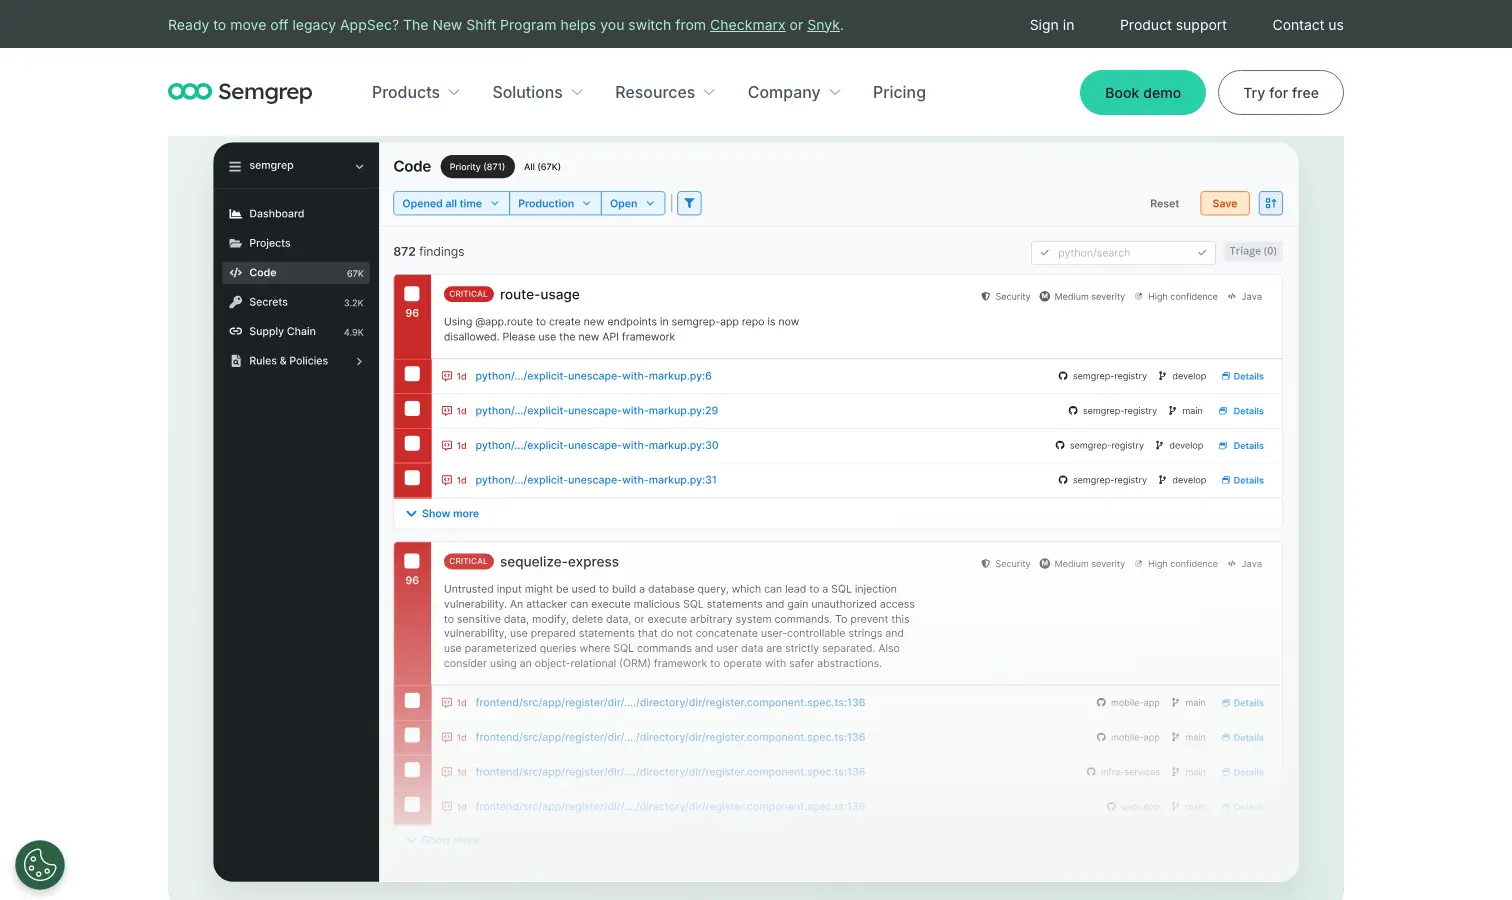
静态代码分析的新贵,规则即代码,YAML 写规则,公开规则库覆盖 OWASP Top 10 和主流框架,速度快到能进 CI 卡点。SAST 这条线上,它正在重写游戏规则。
官网 semgrep.dev
15. Snyk
供应链安全的代表,依赖组件漏洞扫描(SCA)起家,容器和 IaC 也管了,从 IDE 插件到 CI 到运行时一路覆盖。开源依赖占比越来越高的今天,它的位置越来越重要。
官网 snyk.io
写在最后
安全工具没有所谓的新手全家桶,只有新手路线。Nmap 看资产,Burp 手工测,ZAP 自动扫,这条主线先跑通,再按需加 sqlmap、ffuf 这些专项兵器,别一上来就装满一个 Kali。
单独安利一下 Nuclei。
模板库等于全球安全社区在帮你更新武器,每天拿最新模板对资产扫一遍,这个动作本身就是最低成本的安全运营,测开团队把它挂进流水线尤其划算。
往长了看,左移是这十年的主线。Semgrep 卡代码,Snyk 卡依赖,ZAP 卡部署,安全测试正在从上线后的体检变成流水线里的门禁。测试工程师想往安全转,切入口就在这些工具的自动化集成上。
安全测试的本质是攻击者视角的思考,工具只是把这个视角落地。