我维护的多平台内容分发工具字流,过去一年累计提交了 192 次代码。
收件箱采纳了超过 1300 条评论和私信。
支撑这一切的 AI 工具,全年订阅成本约 1.7 万元。
如果你在 Claude Code 里不加裁剪,直接跑完一套企业级六阶段安全审计 Skill。
单次并发子智能体消耗的 Token 账单,就会直接击穿一人公司的预算底线。
这篇不谈开源生态的宏大叙事。
我直接拆解如何在 Claude Code 中接入 Cloudflare 开源的 security-audit-skill。
并且针对出海产品的核心暴露面裁剪工作流,避免无节制消耗额度。
这两天技术圈有个标志性事件。
Anthropic 在 2026 年 10 月 22 日宣布,把开放标准 Agent Skills 捐赠给 Linux 基金会旗下的 AAIF。
FourWeekMBA 10 月 23 日报道,这个标准已有 100 万个技能被发布,累计安装量近 2.8 亿次。
它支持包括 ChatGPT、Cursor、GitHub Copilot 和 VS Code 在内的超过 70 个智能体平台。
同一天 AAIF 宣布新增了四个托管项目,包括 Anthropic 的 Agent Skills、OpenAI 的 Open Responses、Hugging Face 的 OpenEnv 和阿里巴巴的 OpenSandbox。
这个由 Anthropic、Block 和 OpenAI 在 2025 年底共同创立的基金会,首年就凑齐了 10 个核心托管项目。
很多开发者看到基金会接管,第一反应是担心本地配置失效。
但仔细看 OrcaRouter 10 月 23 日梳理的清单,移交的四项具名资产仅限于名称、标志、GitHub 组织和 agentskills.io 域名。
它附带了两名具名首席维护者,以及三项提议的路线图项目。
对于一线写代码的人来说,技能的加载方式、文件夹格式和运行界面都没变。
我们无需加入任何组织,就能继续使用该标准。
真正值得一人公司立刻动手的,是趁着底层规范中立化,把大厂验证过的工业级 Skill 装进自己的工作流。
一人公司的出海产品经不起全量扫描
我日常写代码的主力环境是 Codex 搭配 Claude Code。
手里除了维护字流,还在跑美国公司实体 Nextfield Labs LLC 旗下的海外产品 Kirkify,以及网站生成器项目 ShipSite。
2025 年 9 月底正式从大厂离职全职创业后,我越来越清楚一件事。
做出产品不等于拥有生意。
守住生意的底线,是安全边际与成本控制。
独立开发者做商业化交付时,往往把精力全扑在功能迭代上,或者忙着打通 Stripe 和 PayPal 的收付款。
代码库里的安全隐患,全靠肉眼顺手看一眼。
等到产品真的有了海外付费用户,哪怕收到 1000 个人的付款,我也经常会去想这 1000 个数字背后的真实画面。
我猜他可能是在某个大雨天的深夜,坐在十几平米的出租屋里。
刚用我的工具跑完一批出海网页,正准备绑定信用卡开通订阅。
如果这时候鉴权接口漏做了一层租户隔离,或者 Webhook 签名校验写得有漏洞,导致他的配置数据和账单信息暴露。
这丢掉的不是几行代码,是用户对你的全盘信任。
那问题来了,小团队该怎么办?
人工审计没有精力,请第三方安全团队做渗透测试又超出了预算。
把自动化安全审计塞进日常使用的编码智能体,成了顺理成章的解法。
这正是 Cloudflare 开源的 cloudflare/security-audit-skill 近期冲上热榜的原因。
说到这个,很多资讯号这两天把它说成是刚开源的新项目。
fireup.pro 10 月 21 日的报道里写得很清楚,Cloudflare 早在 2026 年 6 月就随博客文章开源了这个技能。
它采用 MIT 许可证免费供商业使用,并在 2026 年 9 月重构了工作流、结果格式和验证器。
这个最初只有约 450 行的代码,在 Cloudflare 内部大约六周内,发展成了持续扫描其 128 个代码库的漏洞发现框架。
虽然完整的集群级框架尚未公开。
到 10 月初它的 GitHub 星标数为 25.6k,10 月 20 日突破 33,000 星。
截至 10 月 22 日已经达到 37,000 星,以每日 2,000 星的速度增长,位列全球趋势榜第 2 名。
但在你跟风把它全盘塞进自己的代码库之前,我必须先给出一句限定性前置声明。
explainx.ai 在 10 月 7 日拆解过,Cloudflare 官方至今未公布该技能的准确率、误报率以及单次运行的 Token 成本。
官方也没说明哪些具体模型表现最佳,仅提及在发现和验证阶段会切换使用不同模型。
把大厂扫 128 个仓库的重型武器原封不动搬进一人公司的项目里,你首先面对的不是抓出多少漏洞。
你面对的是实打实的算账问题。
六阶段工作流到底贵在哪
为什么我说无脑全量运行会烧穿预算?
这得看 security-audit-skill 在 2026 年 9 月重构后的底层架构。
它采用了与具体智能体无关的编写方式。
只要你的编码智能体支持工具调用和并行子智能体,比如我重度使用的 Claude Code,就能直接驱动它。
它自带的两个零依赖验证器,本地有 Node.js 环境就能跑起来。
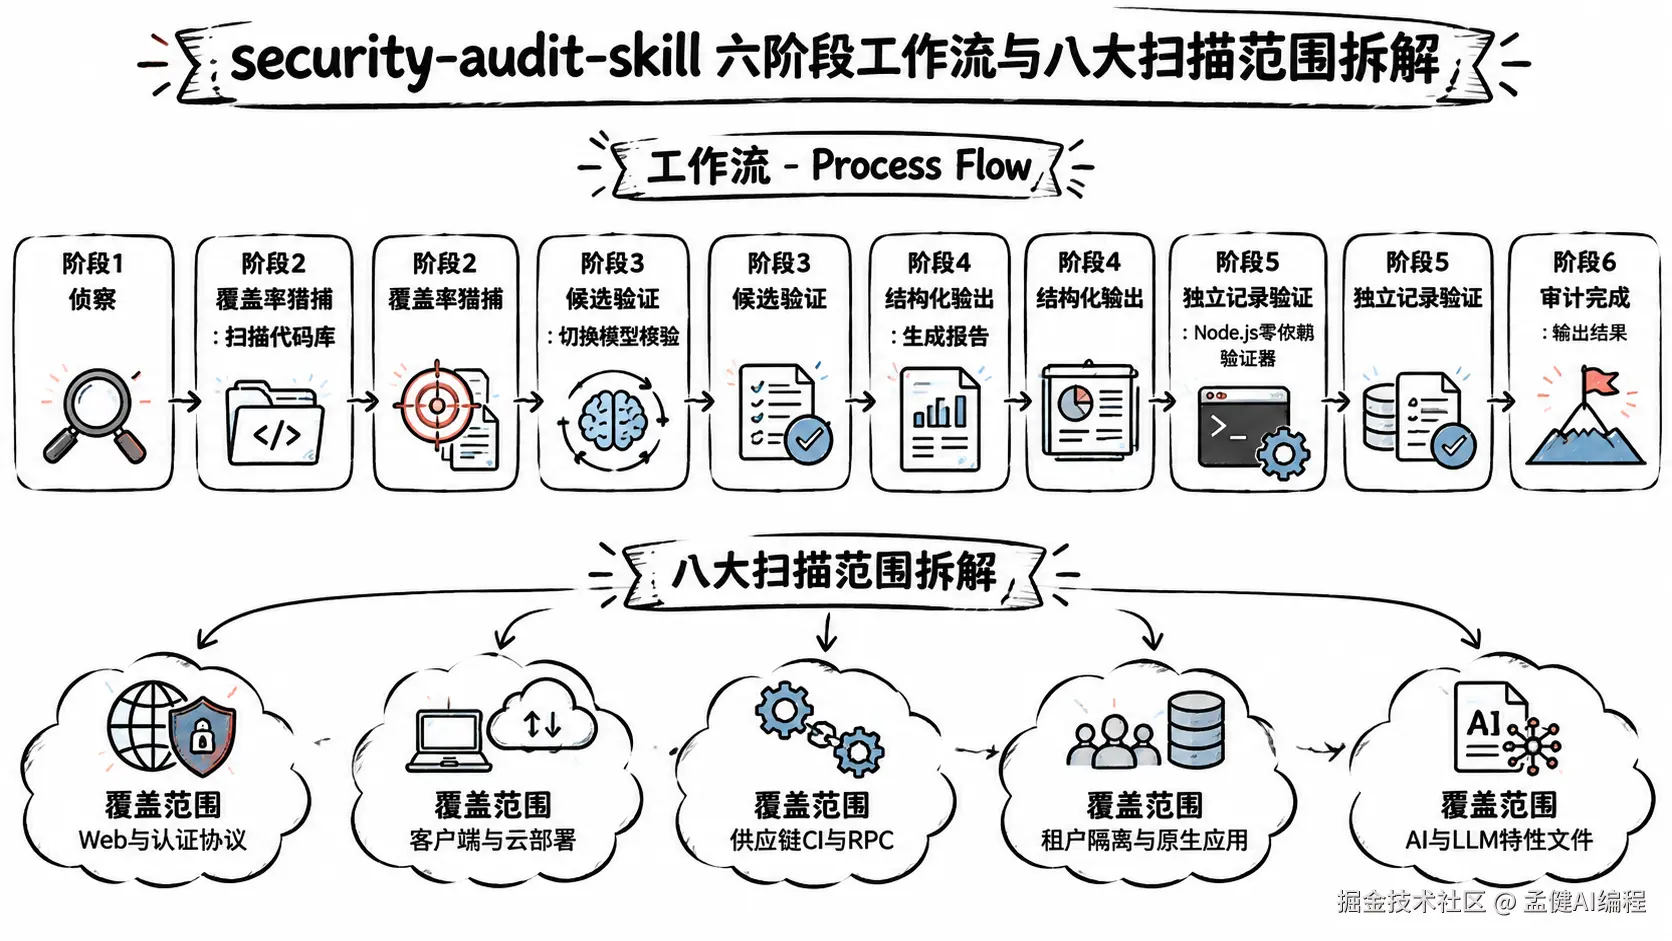
这套技能在运行时,被严格划分为 6 个阶段的工作流。
包括侦察、覆盖率驱动的猎捕、候选验证、结构化输出,以及独立记录验证等环节。
它的审计排查面铺得非常宽,一口气涵盖了 8 个大的安全维度。
- Web 与认证协议(Web and authentication protocols)
- 客户端代码(Client-side code)
- 云与部署(Cloud and deployment)
- 供应链与 CI(Supply chain and CI)
- RPC 与消息传递(RPC and messaging)
- 租户间数据隔离(Inter-tenant data isolation)
- 原生与移动应用(Native and mobile apps)
- 专门针对 AI 和 LLM 特性的文件(AI and LLM-specific files)
我们可以算一笔细账。
假设你要对我那套 3 个月内写完 27 万行代码、近 3000 次提交的项目做一次全量扫描。
或者对字流这种多端分发系统做全盘排查。
当 Claude Code 唤醒并行子智能体去跑「覆盖率驱动的猎捕」阶段时。
每一个子智能体都需要拉取对应模块的上下文。
它们要对照 8 个维度的规则文件做多轮推理。
生成候选漏洞后,还要交给下一阶段的验证器去跑二次验证。
那问题出在哪?
子智能体会在根本没有移动端代码的 Web 项目里,反复检索原生应用配置。
模型会把大量静态样式表和排版代码塞进上下文,去比对 RPC 消息传递漏洞。
候选验证阶段为了一个低风险的依赖项告警,还会连续触发多轮不同模型的交叉复核。
这些消耗不仅琐碎,而且极度昂贵。
工具支持全自动,不等于我们必须全盘运行。
比起工具能覆盖多广的边界,我更在意你的业务交付真正暴露在哪条路径上。
这也是我一直认同的底层逻辑。
正如稻盛和夫所说,销售最大化,经费最小化。
在一人公司的代码流水线里,Token 就是你的直接生产经费。
任何不产生实际安全边际的上下文吞吐,都是纯损耗。
针对字流架构的按需裁剪实操
这是我自己摸索出来的接入与裁剪思路。
不一定适合所有规模的团队。
如果你也是用 Claude Code 维护出海产品或独立项目,可以按下面的步骤在本地做测试。
我们先确认本地环境。
Agent Skills 的文件夹格式与加载界面在捐赠给 AAIF 后完全保持原样。
security-audit-skill 的两个零依赖验证器只需要 Node.js。
接入前只要确保本地 Node 环境就绪,把技能仓库拉取到项目的技能目录即可。
你可以这样在终端里初始化环境,查看它的规则文件结构。
bash
# 1. 确认本地 Node.js 环境(用于运行两个零依赖验证器)
node -v

# 2. 克隆 Cloudflare 的 MIT 开源审计技能到本地目录
git clone https://github.com/cloudflare/security-audit-skill.git .claude/skills/security-audit

# 3. 查看技能目录下的规则分类与验证器脚本
ls -la .claude/skills/security-audit
拉下代码后,千万别让 Claude Code 对着根目录执行全套六阶段审计。
以我们的产品字流以及出海项目为例,系统的核心架构非常明确。
前端是内容编辑与多平台分发界面。
后端处理用户鉴权、租户隔离、AI 提示词调度以及海外支付回调。
底层的 AI Agent 架构,则采用远程 Linux 服务器部署 Hermes,本地通过 Windows 协同调度。
你想想看,在这个架构里,我们根本没有原生与移动应用代码。
系统里也不涉及复杂的内部重型 RPC 集群。
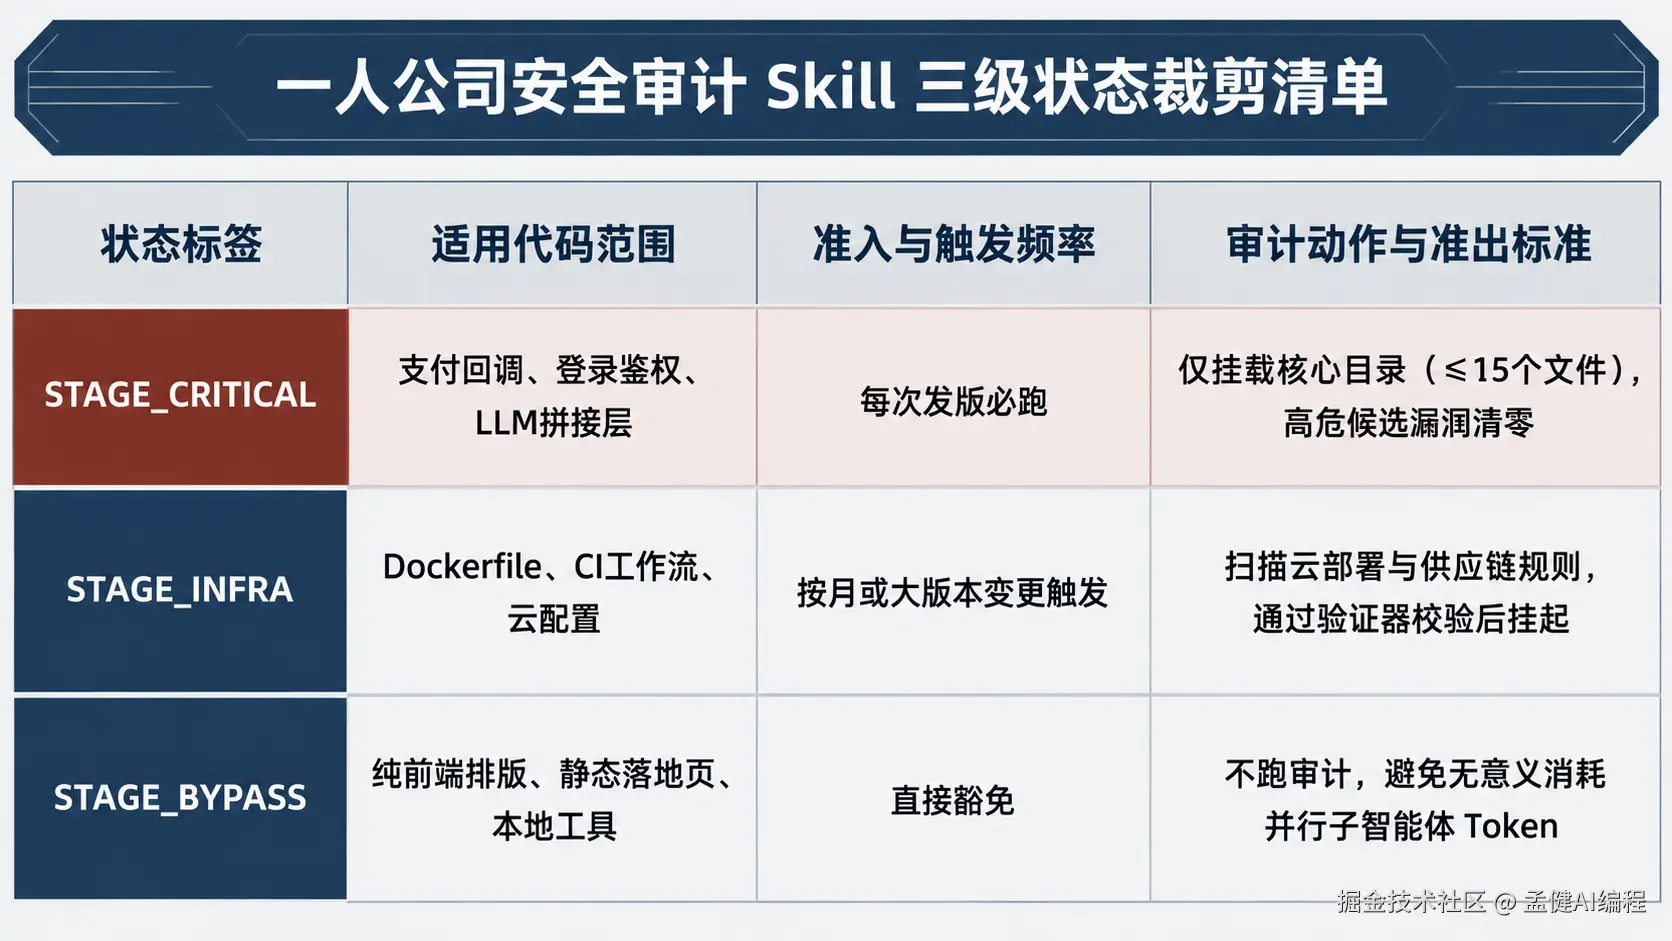
为了让每次代码提交后的安全排查可控、可算账,我梳理了一套排他的审计阶段状态代码。
你可以把这套准入准出标准写进项目的 CLAUDE.md 或自定义指令里。
以此强制编码智能体按状态推进,严禁脑补扩权。
markdown
# 安全审计执行规范(写入 CLAUDE.md)

当你调用 `security-audit-skill` 进行安全排查时,必须严格遵守以下四个排他状态码的准入与准出标准,未满足准入条件严禁触发下一阶段:

- [STATE_01: RECON_SCOPED](限定边界侦察)
  - 准入标准:仅当 `git diff` 涉及鉴权、支付回调、租户数据查询或 LLM 提示词拼接目录时触发。
  - 执行边界:仅加载「Web 与认证协议」「租户间数据隔离」「AI 和 LLM 特性」三类规则文件;显式忽略移动端、原生应用及静态排版模块。
  - 准出标准:输出受影响的核心文件清单(上限 15 个文件),若无命中则直接终止流程,不进入猎捕阶段。

- [STATE_02: HUNT_TARGETED](定向漏洞猎捕)
  - 准入标准:已获取 `STATE_01` 输出的受影响文件清单。
  - 执行边界:并发子智能体数量上限设为 2,仅针对清单内文件执行静态路径追踪。
  - 准出标准:生成带有具体文件行号与触发路径的候选漏洞列表(Candidate List)。

- [STATE_03: VERIFY_LOCAL](本地零依赖验证)
  - 准入标准:候选列表中存在高危或中危级别的权限绕过、注入或跨租户越权项。
  - 执行边界:调用技能内置的 Node.js 零依赖验证器对结构化结果与记录进行校验,剔除无法构造实际调用链的理论误报。
  - 准出标准:通过 Node.js 验证器校验并生成标准化的结构化输出报告。

- [STATE_04: AUDIT_ABORT](熔断与豁免)
  - 准入标准:单次审计累计上下文读取超过设定阈值,或仅修改纯前端 UI / 飞书转 Markdown 排版逻辑。
  - 执行动作:立即挂起子智能体并退出审计工作流,记录跳过原因。
通过这种状态机式的硬性约束,你就可以在 Claude Code 里用明确的指令控制扫描粒度。
比如当我们更新了用户收件箱的私信处理逻辑,或者海外订阅状态同步接口。
我们只针对特定模块拉起审计,并直接运行本地的 Node.js 验证器检查结果格式。
bash
# 在 Claude Code 交互终端中指定范围执行,不跑全仓扫描
claude "请加载 .claude/skills/security-audit,严格按照 CLAUDE.md 中的 [STATE_01] 至 [STATE_03] 标准,仅对 src/auth 和 src/llm-agent 目录执行安全审计,并用内置 Node.js 验证器校验输出结果。"
【待补:在字流或海外项目指定目录运行裁剪版 security-audit-skill 后的终端输出截图与单次 Token 消耗数字】
把这套工具链拆解清楚后,到底谁适合接入?
我的判断完全取决于你的代码暴露面,以及当前的商业交付阶段。
如果你有真实的海外收付款与多租户逻辑,建议立刻接入。
只要系统里接了 Stripe 或 PayPal 的 Webhook,或者存了不同用户的配置数据。
「Web 与认证协议」和「租户间数据隔离」的定向排查,能帮你拦住越权访问的低级错误。
重度集成 LLM 能力的商业应用,也推荐接入。
如果你的产品包含复杂的提示词拼接、外部工具调用,或者用远程 Linux 部署 Hermes 做 Agent 调度。
针对「AI 和 LLM 特性」的规则,能帮你提前排查提示词注入与未授权工具执行风险。
高频迭代的 AI 协同开发项目,同样适用。
当你用 Codex 和 Claude Code 每天高频生成代码时,AI 经常能跑通功能,却漏掉边界校验。
在关键提交节点做一次定向复核,比人工一行行看 diff 稳妥得多。
但纯静态站点、本地脚本或纯排版工具,我不建议跟风安装。
比如我之前开源的那款飞书转 Markdown 排版工具,不涉及多租户数据库隔离和复杂的服务端鉴权。
硬跑一套六阶段企业级安全审计,纯属浪费 Token。
习惯不对工作流做任何裁剪、指望一键全自动的团队,也最好别碰。
如果你不打算根据业务删减那 8 个维度,也不限制子智能体的扫描目录。
在官方没有给出成本基线和误报率指标的前提下,全量扫描带来的账单惊吓,大概率会超过它找出的有效问题。
我已经毫无保留地把这套评估标准和配置逻辑拆解出来了,有用就拿走。
回到刚才那个问题,今天 AI 编程领域的演进轨迹,和二十多年前开源基础设施的过程高度重合。
当年大厂把私有组件捐出来变成中立标准,并不是为了让小团队把所有内核模块全开一遍。
那是为了降低工具的迁移成本。
Anthropic 把安装量近 2.8 亿次的 Agent Skills 捐给 AAIF。
Cloudflare 把 3.7 万星的安全审计能力做成通用的 MIT 开源技能。
本质上,都是把过去大厂安全部门才用得起的武器变成了公共积木。
积木越是唾手可得,掌舵人就越要保持克制。
全年 1.7 万元的 AI 订阅成本看似不高。
但它是靠每一次克制的调用、每一次对无效上下文的减法省出来的。
下一阶段,我依然会专注在「ShipSolo AI 编程出海领航计划」(shipsolo.cn)与自身出海产品的商业闭环打磨上。
持续把这些带着真实账单与安全边际的工程实践沉淀下来。
今天你可以直接打开自己项目的代码库。
对照上面那 8 个排查维度,删掉与你业务无关的规则文件。
只挑出最核心的鉴权或支付目录,跑一次定向测试。
如果这篇实操拆解帮你省下了不必要的测试额度,欢迎点赞收藏。
关于 Claude Code 的成本控制与出海项目的安全避坑,如果你有更好的裁剪方案,或者想获取我整理的出海避坑与防封实操清单,我们在评论区交流。
👋 我是孟健,前腾讯 T11、前字节技术 Leader,现在全职做 AI 编程。
🔥 更多 AI 编程实战:
- GitHub:@mengjian-github
- 专栏:AI编程实战
觉得有用?点赞+收藏 就是最大支持 🙏
本文由作者借助 AI 辅助整理,内容经作者实测与审校。