为什么90%企业卡在登录态同步?
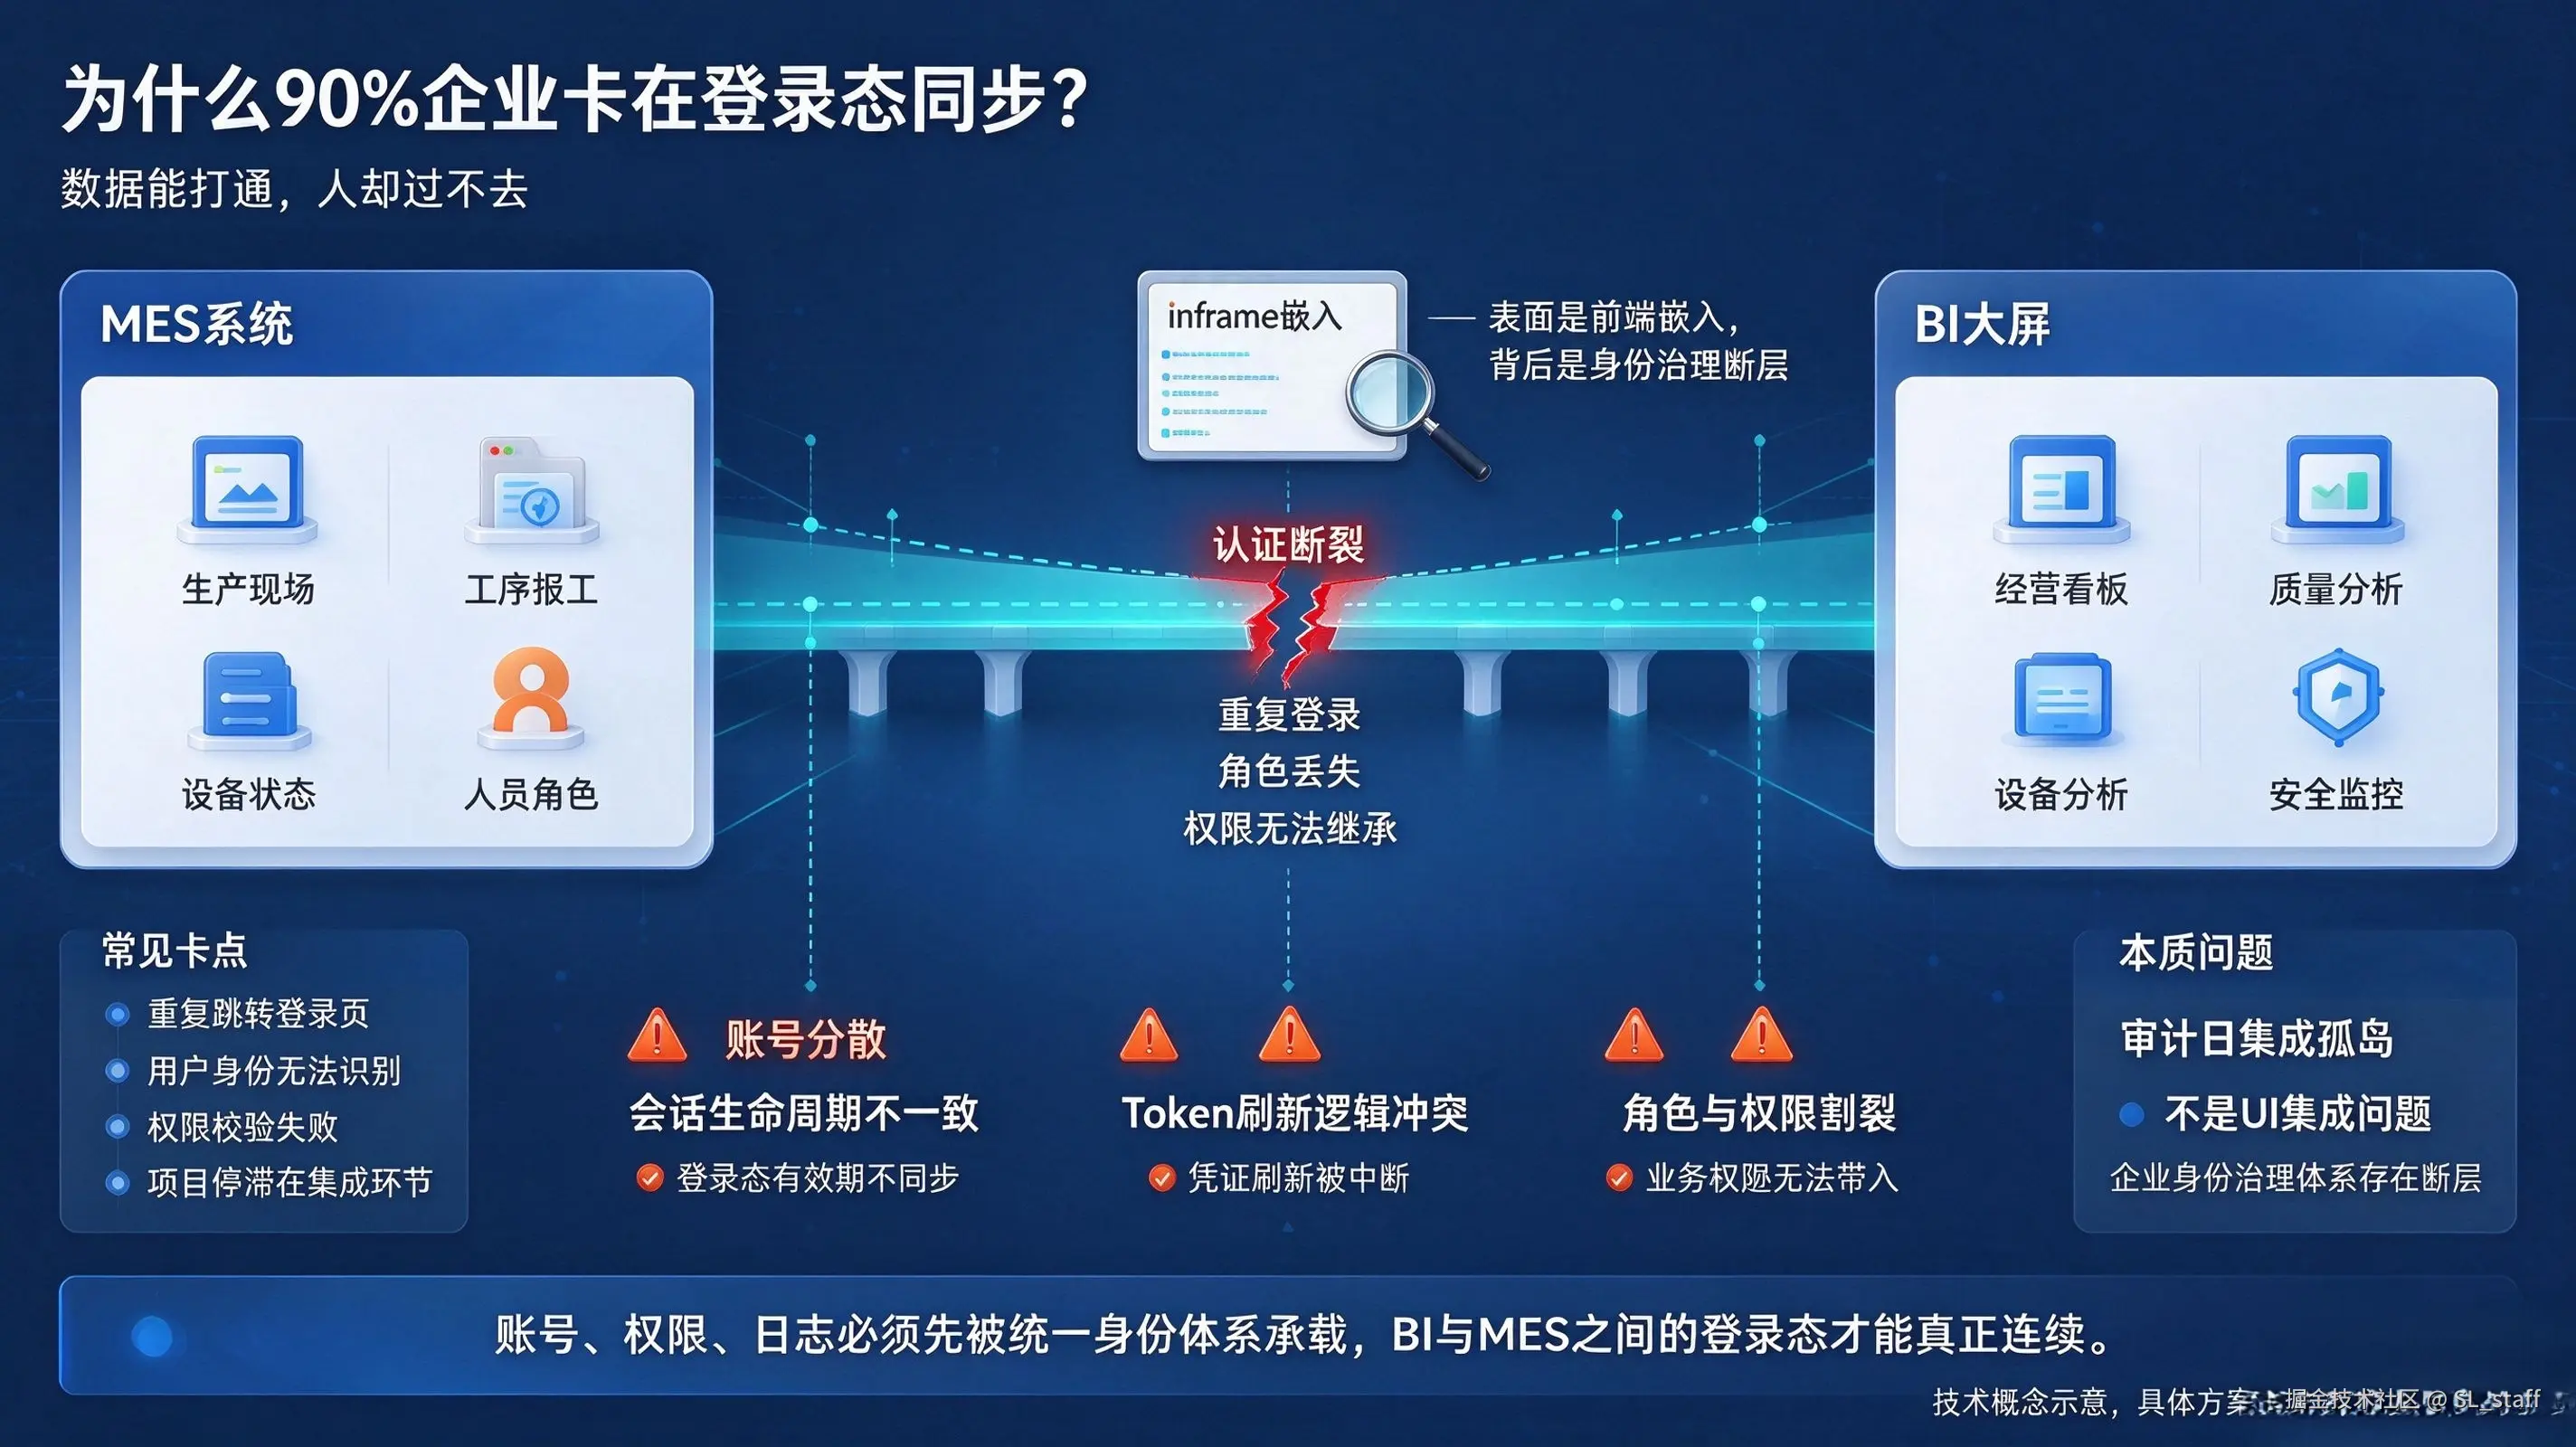
当BI大屏以 iframe 嵌入 MES 系统时,表面是一行 HTML 代码,实则暴露了身份治理体系的深层断层:
- MES 与 BI 分属不同技术栈,账号体系、会话生命周期、Token 刷新逻辑天然不一致;
- 硬编码嵌入导致认证断裂:用户重复登录、角色无法识别、权限无法继承;
- 主流方案需额外开发 SSO 适配层或采购独立 IAM 中间件,拉长交付周期、增加运维负担;
- 本质不是前端集成问题,而是账号分散、权限割裂、日志孤岛带来的工程化瓶颈。
JVS 的嵌入式安全设计思路
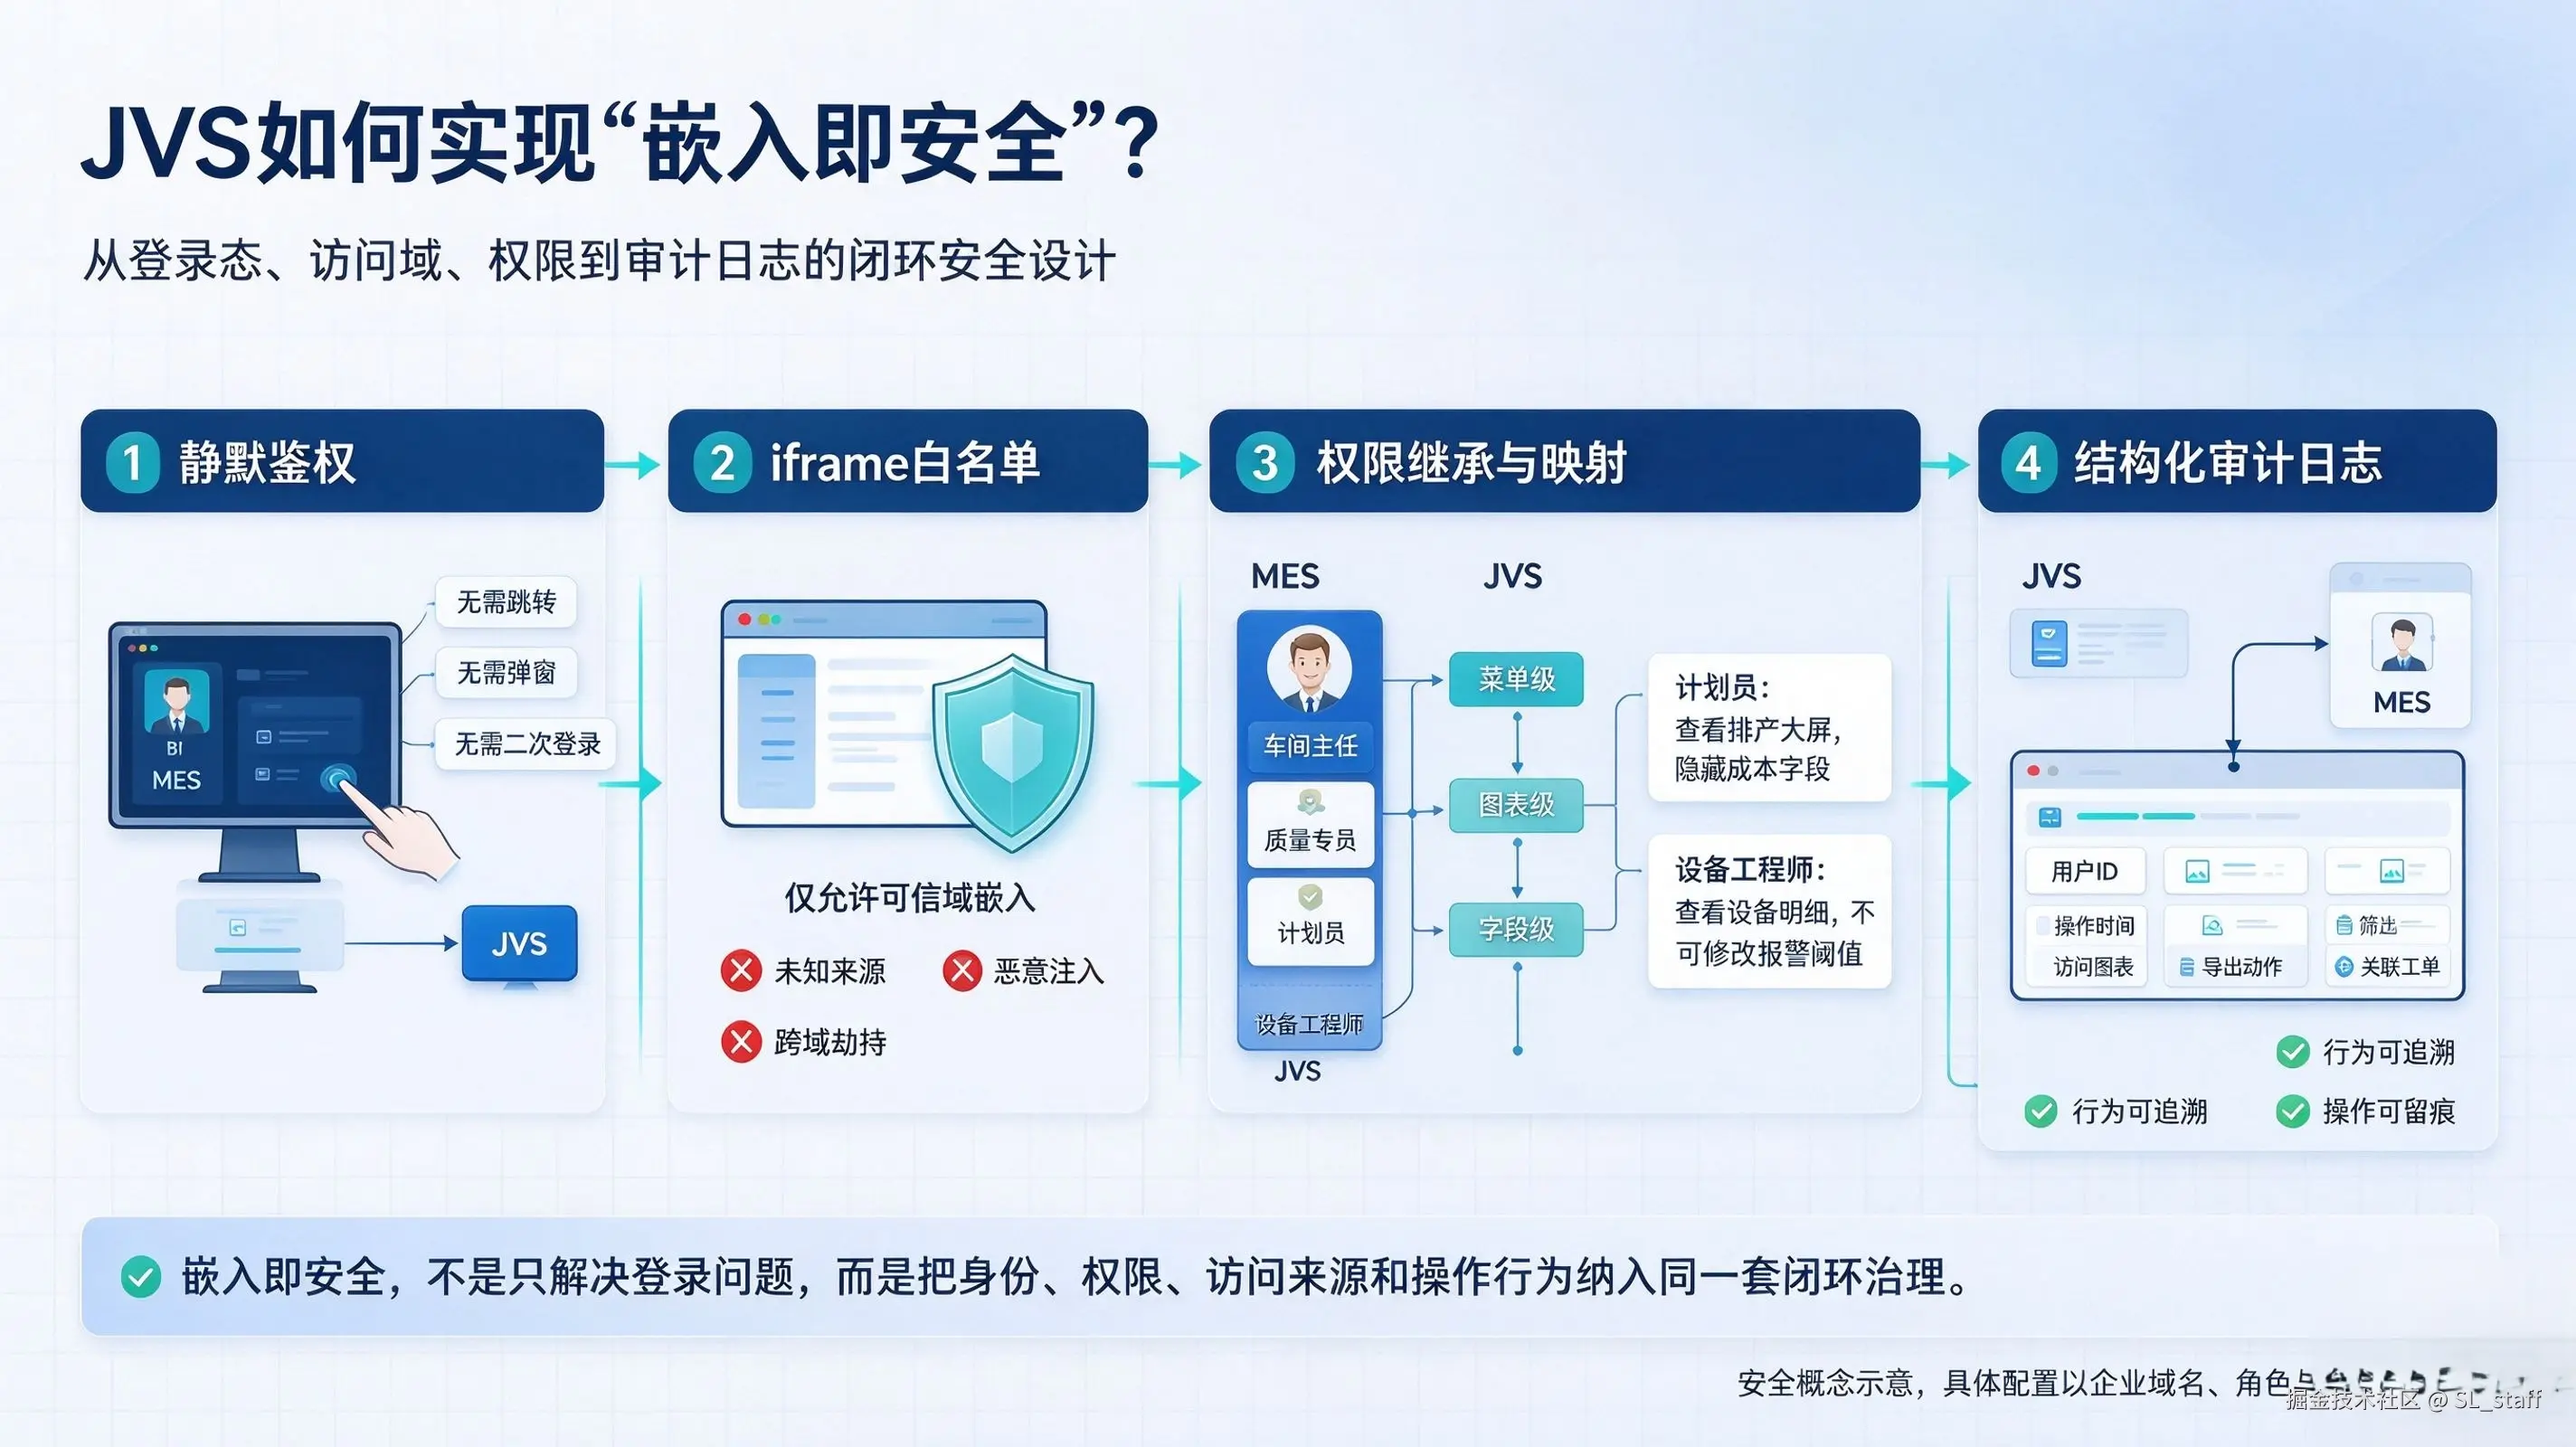
JVS 将 OAuth2.0 协议深度内化为平台能力,而非黑盒插件。其核心是三重能力闭环:
- 静默鉴权 SDK :MES 前端引入轻量 SDK,调用
loginWithSso()即可完成 Authorization Code Flow,无需跳转、弹窗或二次输入; - iframe 白名单机制 :严格限定可信来源域(如
https://mes.example.com/*),从网络层阻断跨域劫持与恶意注入; - 声明式权限继承 :非简单透传用户名,而是将 MES 角色(如'车间主任')精准映射为 JVS 内部菜单级、图表级、甚至数据集字段级策略------例如:
- '计划员'仅可见排产大屏,且自动隐藏成本构成字段;
- '设备工程师'可钻取运行明细,但无权修改报警阈值配置。
所有操作生成结构化日志(含用户 ID、时间、访问图表、筛选条件、导出动作),实时回传至 MES 审计模块,满足等保2.0"行为可追溯、操作可留痕"要求。
对比竞品:安全能力是否'默认就绪'?
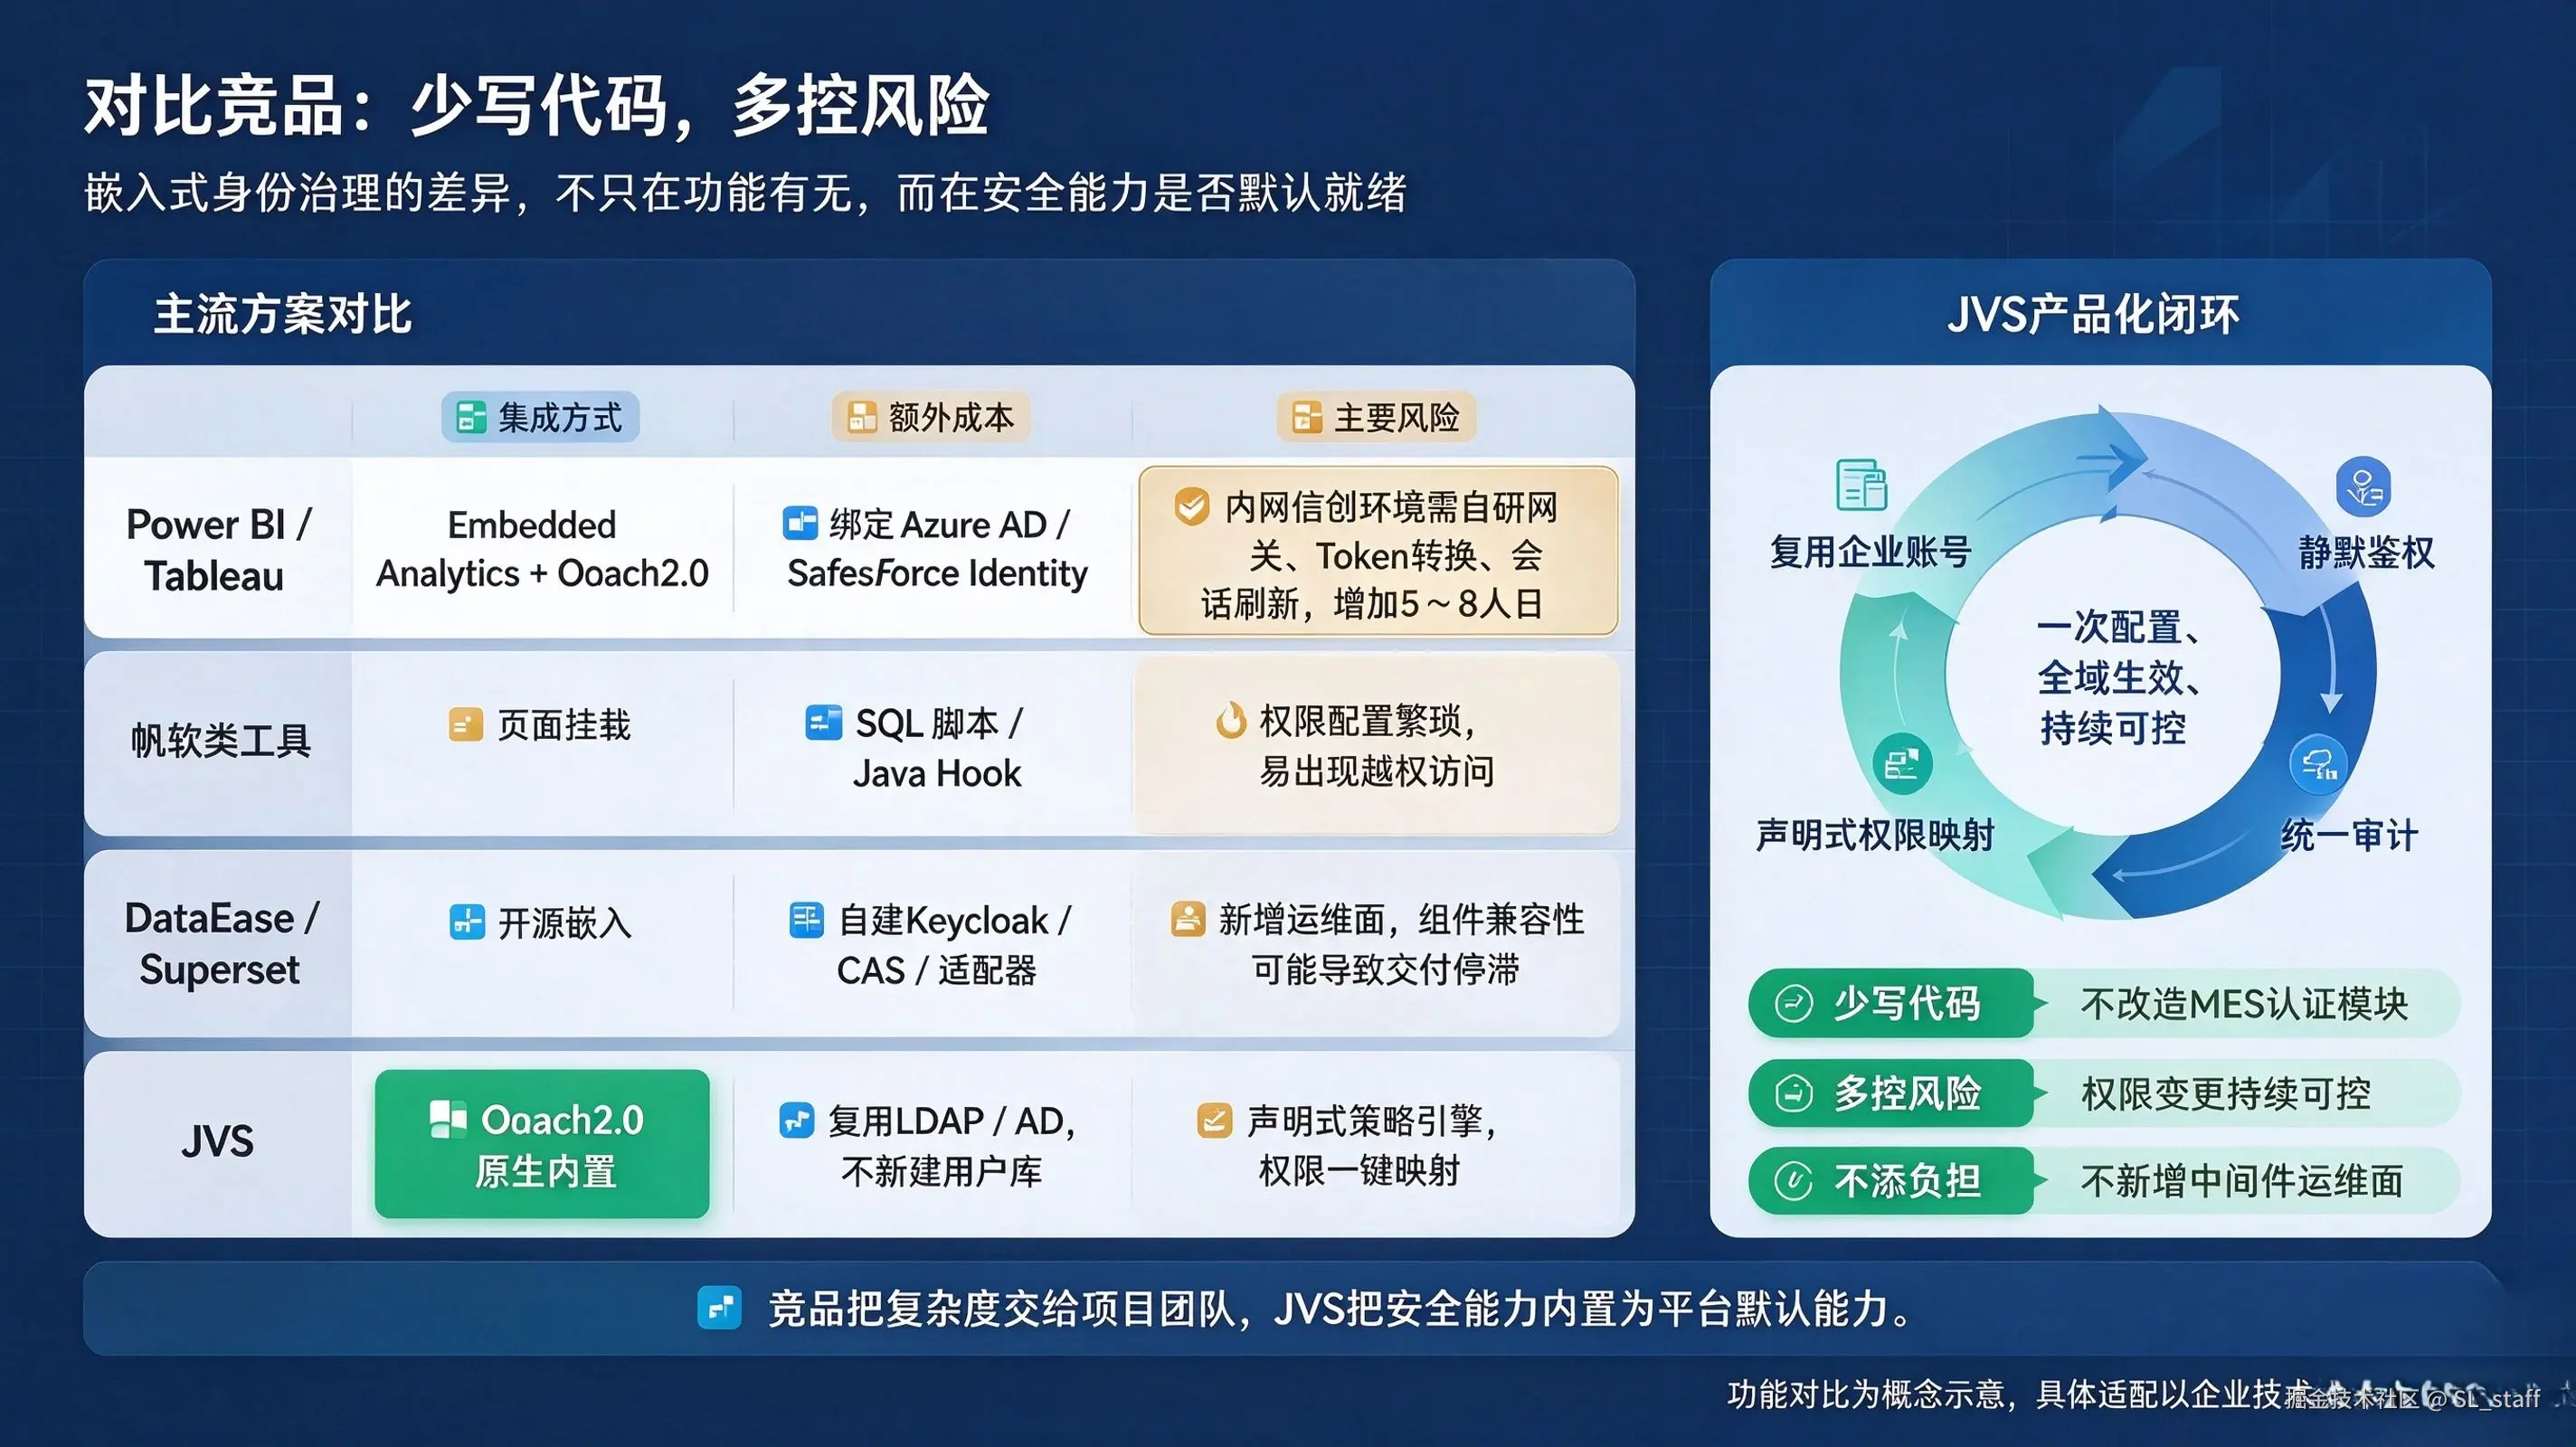
| 方案类型 | 典型代表 | 关键限制 | 工程代价 |
|---|---|---|---|
| 商业云BI | Power BI / Tableau | OAuth2.0 深度绑定 Azure AD/Salesforce Identity,内网/信创环境需自研反向代理+Token转换 | 平均增加 5~8 人日开发与联调 |
| 传统国产BI | FineReport / FineBI | 权限映射依赖 SQL 脚本或 Java Hook,无法原生识别 LDAP DN 或 AD 组属性 | 权限变更需手动同步,越权风险高(如质量部误见成本数据) |
| 开源BI | DataEase / Superset | 认证复杂度完全转嫁企业,需额外部署 Keycloak/CAS + 自研适配器 | 引入新运维面,存在组件兼容风险(如 Superset v2.1+ 与 OpenLDAP TLS 1.3 握手失败) |
JVS 的产品化封装体现在:
- 复用企业现有 LDAP/AD,不新建用户库、不改造 MES 认证模块;
- 标准 OAuth2.0 Authorization Code Flow 支持 Token 自动签发、校验与续期;
- 权限引擎支持角色一键映射为组合策略(如'设备管理员'→'仅可见设备利用率图表 + 可导出PDF + 不可编辑数据集');
- 真正实现:一次配置、全域生效、持续可控。
三步落地:面向开发者的可验证路径
面向 IT 与技术负责人,JVS 提供清晰、低侵入、可验证的实施流程:
-
第一步:配置 OAuth2.0 客户端 在 JVS 后台注册 MES 为可信应用,获取 Client ID/Secret,并绑定回调域名(如
https://mes.example.com/callback)。 -
第二步:集成嵌入式 SDK MES 前端引入 JVS 提供的轻量 SDK(UMD/ESM 双格式),调用
loginWithSso()方法,完成静默鉴权与 Token 自动续期。 -
第三步:绑定权限并启用日志回传 在 JVS 权限中心,通过可视化界面将 MES 角色与 JVS 菜单、图表、数据集权限绑定;开启操作日志推送开关,对接 MES 审计模块。
✅ 验证标准:用户从 MES 首页点击大屏链接,应实现零跳转、零输入、零权限越界------所见即所得,所用即所授。