Android 免Root分身/双开原理与对抗检测实战:容器破绽、加固兼容与踩坑总结
摘要:市面上幻影分身、VirtualApp、平行空间、双开助手、BlackBox这类免Root多开工具本质是用户态轻量虚拟沙箱。本文拆解其核心实现原理,梳理各类双开检测方案的优劣,分清包名/PID/UID容易混淆的基础概念,同时重点分析商业加固(以爱加密为例)对检测逻辑带来的误报问题,给出可落地、兼顾兼容性的风控实践方案。
一、先分清应用名、包名、PID 和 UID
很多双开检测踩坑,根源就是混淆这几个基础概念。很多人看到应用名字带数字后缀、出现多个进程PID就直接判定双开,这是错误的。
| 概念 | 代表什么 | 能否单独证明双开 |
|---|---|---|
| 应用名称、桌面编号 | 展示给用户的标签或快捷方式名称 | 不能,名称可被修改 |
| 包名 | 应用及组件使用的标识 | 不能,容器可以向应用呈现原包名 |
| PID | 一次运行中的进程编号 | 不能,普通应用也可以有多个进程 |
| UID | 系统用于应用沙箱和权限控制的身份 | 有价值,但要确认读取通道与用户空间 |
| 签名证书 | 应用发布者及更新关系的重要标识 | 可辅助识别重打包,但不等于识别所有容器 |
Android 通过 Linux UID 等机制隔离应用资源。普通应用的多个进程通常共享应用 UID,不能因为看到多个 PID 就判断为双开;隔离进程等特殊机制需要单独处理。
两个重要原则:
- UID 数字不是包名的永久编码,同一个包在不同设备、用户或安装条件下可能有不同 UID。
- 检测应比较同一次运行中的身份关系,而不是硬编码"某个固定UID就是双开"。
补充:系统级分身(厂商自带应用分身、Android工作资料)和第三方虚拟化容器是两套完全不同的实现。系统多用户公式:UID = userId × 100000 + appId,合法数据目录可以是/data/user/10/xxx,不能简单判断非0用户空间即为恶意双开。
二、幻影分身等免Root双开App的实现原理
正常Android系统依靠 Linux UID/GID隔离 + AMS(ActivityManagerService)完成应用沙箱隔离。而免Root分身工具没有系统内核权限,全部工作在用户态,依靠Hook欺骗Framework层与目标App,实现寄生复刻。
整体架构示意图:
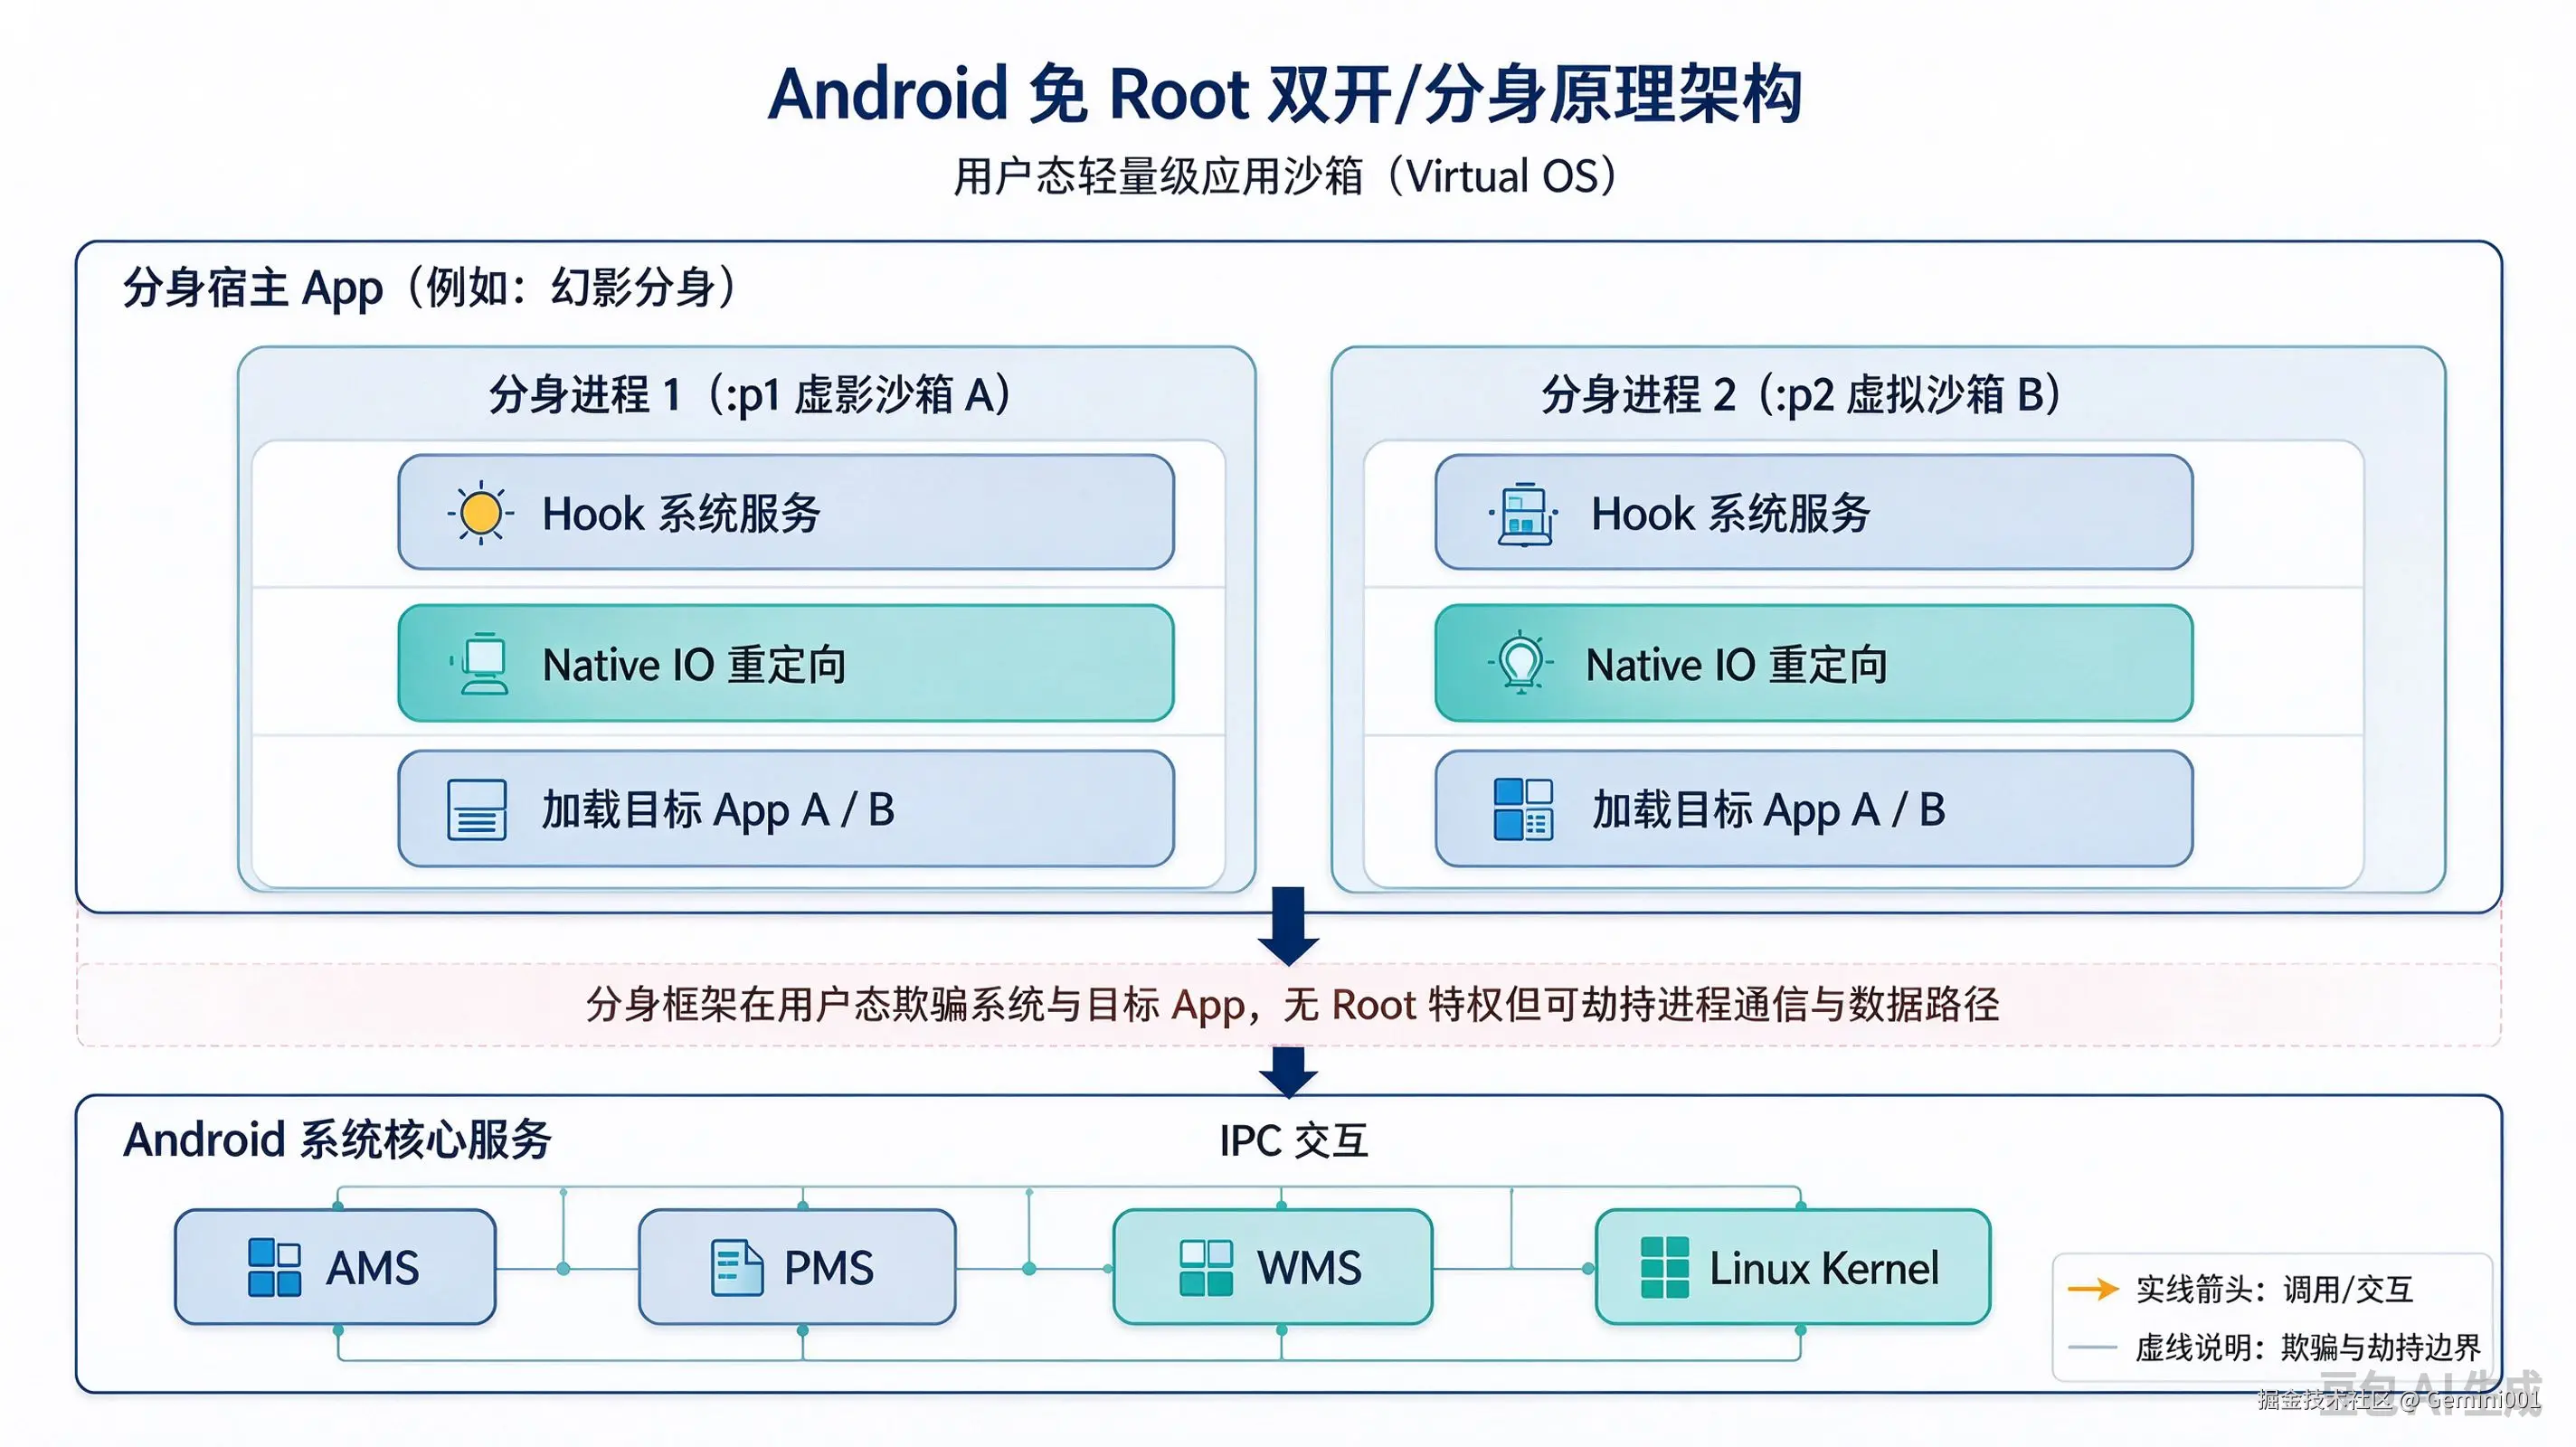
四大核心实现机制:
1. 占位组件机制(Stub / Proxy Components)
分身宿主本身是一个正常安装的APK,拥有系统分配合法包名与UID。它在AndroidManifest.xml预先注册大量无业务逻辑的占位组件StubActivity$P0、StubService$P1,分配不同android:process=":p1"、:p2。 系统视角下所有分身实例都是宿主App的子进程,以此实现多实例并发运行。
2. 动态类加载 DexClassLoader
用户选择要克隆的App之后,宿主读取本机已安装APK物理文件。在独立子进程内部,使用DexClassLoader把目标App的dex、so库、资源AssetManager.addAssetPath加载进当前进程内存。目标App代码没有真正重新安装到系统,只是被宿主进程动态加载执行。
3. Java层Hook,伪造身份欺骗业务App
通过动态代理、反射拦截Framework层系统API调用:
- Hook AMS:拦截
startActivity,把目标App的Intent包装成宿主Stub组件Intent骗过系统校验;Stub启动后再替换回真实Activity逻辑。 - Hook PMS:当业务App调用
getPackageName()、getApplicationInfo()时,返回被克隆App原本的包名,隐藏宿主真实身份。
关键点:绝大多数Java层API返回值都可以被容器统一篡改,所以一堆Java检测接口全部返回正常值,并不能证明环境安全。
4. Native层IO重定向,实现多套数据隔离
没有Root权限,分身无法创建多套系统官方私有数据目录。于是在Native层Hook libc系统调用:open / openat / stat / access。 业务App读写/data/data/你的包名/shared_prefs时,底层被透明重定向到宿主私有目录下的虚拟路径: /data/data/<宿主包名>/virtual/data/user/0/<你的包名>/shared_prefs/。 上层Java看到的路径是正常的,但是内核真实读写位置已经改变。
三、如何检测应用是否运行在分身/双开沙箱
对抗分身核心思路:寻找容器无法完全抹平的身份矛盾点。容器可以Hook绝大部分Java层API,但很难做到100%全链路无破绽。
⚠️重要提醒:任何单一客户端检测都存在被绕过风险,检测命中应当作为风险线索,不是定罪证据。
方法1:进程UID与包名官方UID比对(高可靠)
分身环境下App跑在宿主进程的UID之下,但是PackageManager查询该包名得到的系统登记UID会不一致。
注意:容器可以Hook Java层
Process.myUid(),进阶方案建议Native直接调用getuid()或者读取/proc/self/status获取真实UID。
java
public static boolean checkUidMismatch(Context context) {
    try {
        // 1. 获取当前进程的Linux UID
        int myUid = android.os.Process.myUid();
        // 2. 通过PackageManager获取系统记录本包名的官方UID
        PackageManager pm = context.getPackageManager();
        ApplicationInfo appInfo = pm.getApplicationInfo(context.getPackageName(), 0);
        int officialUid = appInfo.uid;
        // 两者不一致,存在分身嫌疑
        if (myUid != officialUid) {
            return true;
        }
    } catch (Exception e) {
        return false;
    }
    return false;
}
补充高级检测思路(来自真实工程复盘): 自己创建全新的
PendingIntent探测令牌,读取令牌的getCreatorUid()与当前进程UID对比。 正常环境下,自己创建PendingIntent,创建者UID一定等于进程UID;部分分身容器Java层UID全部伪造,但这条系统令牌链路没有适配,会出现UID身份矛盾。
- 优点:纯Java实现,不需要NDK;
- 缺点:API>=24;创建销毁涉及Binder调用,不适合高频循环调用,建议增加内存缓存。
ini
private static boolean checkPendingIntentIdentity(Context context) {
    if (context == null) return false;
    PendingIntent pendingIntent = null;
    try {
        String packageName = context.getPackageName();
        Intent intent = new Intent(packageName + ".CLONE_PROBE." + UUID.randomUUID())
                .setPackage(packageName);
        pendingIntent = PendingIntent.getBroadcast(
                context, 0, intent, PendingIntent.FLAG_IMMUTABLE);
        if (pendingIntent == null) return false;
        int creatorUid = pendingIntent.getCreatorUid();
        int processUid = Process.myUid();
        return creatorUid >= 0 && processUid >= 0 && creatorUid != processUid;
    } catch (Exception ignored) {
        return false;
    } finally {
        if (pendingIntent != null) {
            try {
                pendingIntent.cancel();
            } catch (Exception ignored) {}
        }
    }
}
方法2:/proc/self/maps 内存映射检测(Native层)
分身框架必须注入Hook so库到进程空间;读取内存映射表,匹配多开框架特征库名称。
注意:加固壳也会注入so库,需要做特征白名单,不能只要出现非系统so就判定双开。
arduino
bool checkVirtualMaps() {
    FILE* fp = fopen("/proc/self/maps", "r");
    if (!fp) return false;
    char line[1024];
    while (fgets(line, sizeof(line), fp)) {
        if (strstr(line, "libsandhook") != NULL ||
            strstr(line, "libva.so") != NULL ||
            strstr(line, "libepic") != NULL ||
            strstr(line, "blackbox") != NULL ||
            strstr(line, "/virtual/data/") != NULL) {
            fclose(fp);
            return true;
        }
    }
    fclose(fp);
    return false;
}
方法3:私有目录物理路径校验,对抗IO重定向
Java层getFilesDir()返回路径可以被Hook,但是解析符号链接之后的真实物理路径可能会暴露virtual虚拟标记。
java
public static boolean checkFilesPath(Context context) {
    String filesPath = context.getFilesDir().getAbsolutePath();
    String packageName = context.getPackageName();
    // 注意:不能直接排除 /data/user/xx,系统多用户会使用非0用户id
    try {
        File dir = new File(filesPath);
        String canonicalPath = dir.getCanonicalPath();
        if (canonicalPath.contains("virtual")) {
            return true;
        }
    } catch (IOException ignored) {}
    return false;
}
方法4:系统服务动态代理检测(容易误报,谨慎使用)
分身为拦截AMS/PMS,会将系统Binder接口替换为Java动态代理对象。
⚠️风险:商业加固壳为了防篡改,自身也会代理系统服务,极易产生误报,不建议作为强判定条件,仅作为辅助线索。
ini
public static boolean checkSystemServicesHook(Context context) {
    try {
        PackageManager pm = context.getPackageManager();
        if (java.lang.reflect.Proxy.isProxyClass(pm.getClass())) {
            return true;
        }
        Class<?> amClass = Class.forName("android.app.ActivityManager");
        Field gDefaultField;
        try {
            gDefaultField = amClass.getDeclaredField("IActivityManagerSingleton");
        } catch (NoSuchFieldException e) {
            gDefaultField = amClass.getDeclaredField("gDefault");
        }
        gDefaultField.setAccessible(true);
        Object gDefault = gDefaultField.get(null);
        Class<?> singletonClass = Class.forName("android.util.Singleton");
        Field mInstanceField = singletonClass.getDeclaredField("mInstance");
        mInstanceField.setAccessible(true);
        Object amService = mInstanceField.get(gDefault);
        if (java.lang.reflect.Proxy.isProxyClass(amService.getClass())) {
            return true;
        }
    } catch (Throwable ignored) {}
    return false;
}
方法5:ClassLoader加载器链检测(高误报,不推荐直接判定)
正常应用默认使用PathClassLoader;多开框架会插入自定义ClassLoader。
⚠️坑:加固壳会替换ClassLoader完成dex解密,该检测在加固环境下几乎不可用,只能做观察日志,不要拿来做风控判断。
四、商业加固(爱加密)对双开检测的影响
核心结论:加固会干扰部分检测项,但是UID、物理路径校验不受影响;加固和分身会使用部分相似底层技术,但两者目的完全相反。分身:欺骗系统,虚拟多套环境;加固:防逆向、防注入,保护原有App。
各检测项在加固环境兼容性
| 检测手段 | 加固环境影响 | 建议 |
|---|---|---|
| UID一致性比对 / PendingIntent身份校验 | ✅无影响 | 优先使用,作为核心判定依据 |
| 文件路径canonical真实路径校验 | ✅无影响 | 保留,辅助证据 |
| /proc/self/maps so特征扫描 | ⚠️轻度影响 | 需要过滤加固自身so库特征,只匹配分身框架关键字 |
| 系统服务动态代理检测 | ❗高误报 | 仅日志收集,禁止作为拦截条件 |
| ClassLoader加载器链检测 | ❗极高误报 | 不要用于业务判定,仅调试日志输出 |
爱加密加固用到哪些底层技术?
- 壳代理Application:Manifest入口替换为加固壳Application,壳先执行解密逻辑,完成后再启动业务Application。
- DEX内存解密不落地:业务dex加密保存在assets或者so内,运行时内存解密,使用自定义ClassLoader加载。部分版本支持VMP指令虚拟化。
- Native层防御:ptrace反调试、监控TracerPid,检测Frida/Xposed注入。
- 内置环境感知:加固壳内部本身就具备Root、模拟器、多开环境检测能力。
已加固项目最佳防多开实践方案
- 优先使用加固厂商企业版自带防多开能力(省心) 企业版加固平台提供"防多开/防分身"开关,检测逻辑运行在壳层,App代码还没有被解密就执行检测,逆向绕过成本更高,加固厂商已经处理自身壳的兼容性,适合高安全需求。
- 业务层自建检测方案(适合风控上报,不直接闪退)
- 保留:UID比对、PendingIntent身份校验、真实文件路径校验。
- 剔除:ClassLoader类名判断、系统服务Proxy动态代理强判断。
- 检测时机:等待加固壳完成初始化,在业务
Application.onCreate或者MainActivity之后执行检测,不要在壳阶段调用。 - 性能注意:
PendingIntent创建涉及Binder IPC,增加内存缓存,不要高频循环调用。
-
处置策略建议
❌不要检测命中直接崩溃闪退; ✅推荐:客户端打上风险标签上报后端,后端结合行为、设备指纹综合风控;检测命中后限制支付、登录等高敏感操作,给用户提示风险。
五、重要工程经验总结
- 不要混淆系统工作资料/厂商分身和第三方恶意虚拟化容器,业务需要明确界定哪些环境是允许、哪些是禁止。
- 很多Java层检测接口都经过同一套Hook适配,多个接口返回一致不等于环境可信;尽量寻找不同系统链路之间的身份矛盾。
- 客户端检测永远存在被绕过的可能性,高价值业务不能只依赖客户端布尔结果,需要服务端参与校验。
- 加固环境下优先保留身份类检测,谨慎使用ClassLoader、动态代理这类容易误伤的检测逻辑。
- 检测失败(异常、权限受限)语义是"无法判断环境",不等于"环境安全",不要直接return false当做安全凭证。
- 新的检测逻辑务必做灰度,覆盖:正常未加固、正常加固、分身未加固、分身加固、厂商系统分身、工作资料多用户各类机型场景,评估误判率。
拓展思路:长期防护可以考虑Android Key Attestation密钥证明,在服务端校验平台硬件层面的应用身份,但国内设备兼容性参差不齐,适合作为高阶补充方案,不能作为唯一手段。