前几天,AI 编程圈子里出了件挺魔幻的事。Cursor 扩展市场里冒出来一个伪装成官方版本的恶意 Claude Code 扩展,在上面挂了大概 11 个小时,波及了将近 5000 名开发者。
刚出事那会儿,因为扩展页面上挂着的作者名字是 Anthropic,大伙儿第一反应都是 A 社的开发者账号被盗了。吃瓜群众正准备围观大模型厂商的笑话,结果 Cursor 官方复盘报告一发,剧情直接来了个大反转。真正丢了东西的不是 Anthropic,而是 Cursor 自己家里先走漏了风声。
Cursor 恶意 Claude Code 扩展是怎么一步步翻车的
把官方复盘的细节顺一遍,会发现整个过程简直是一环套一环的连环翻车。
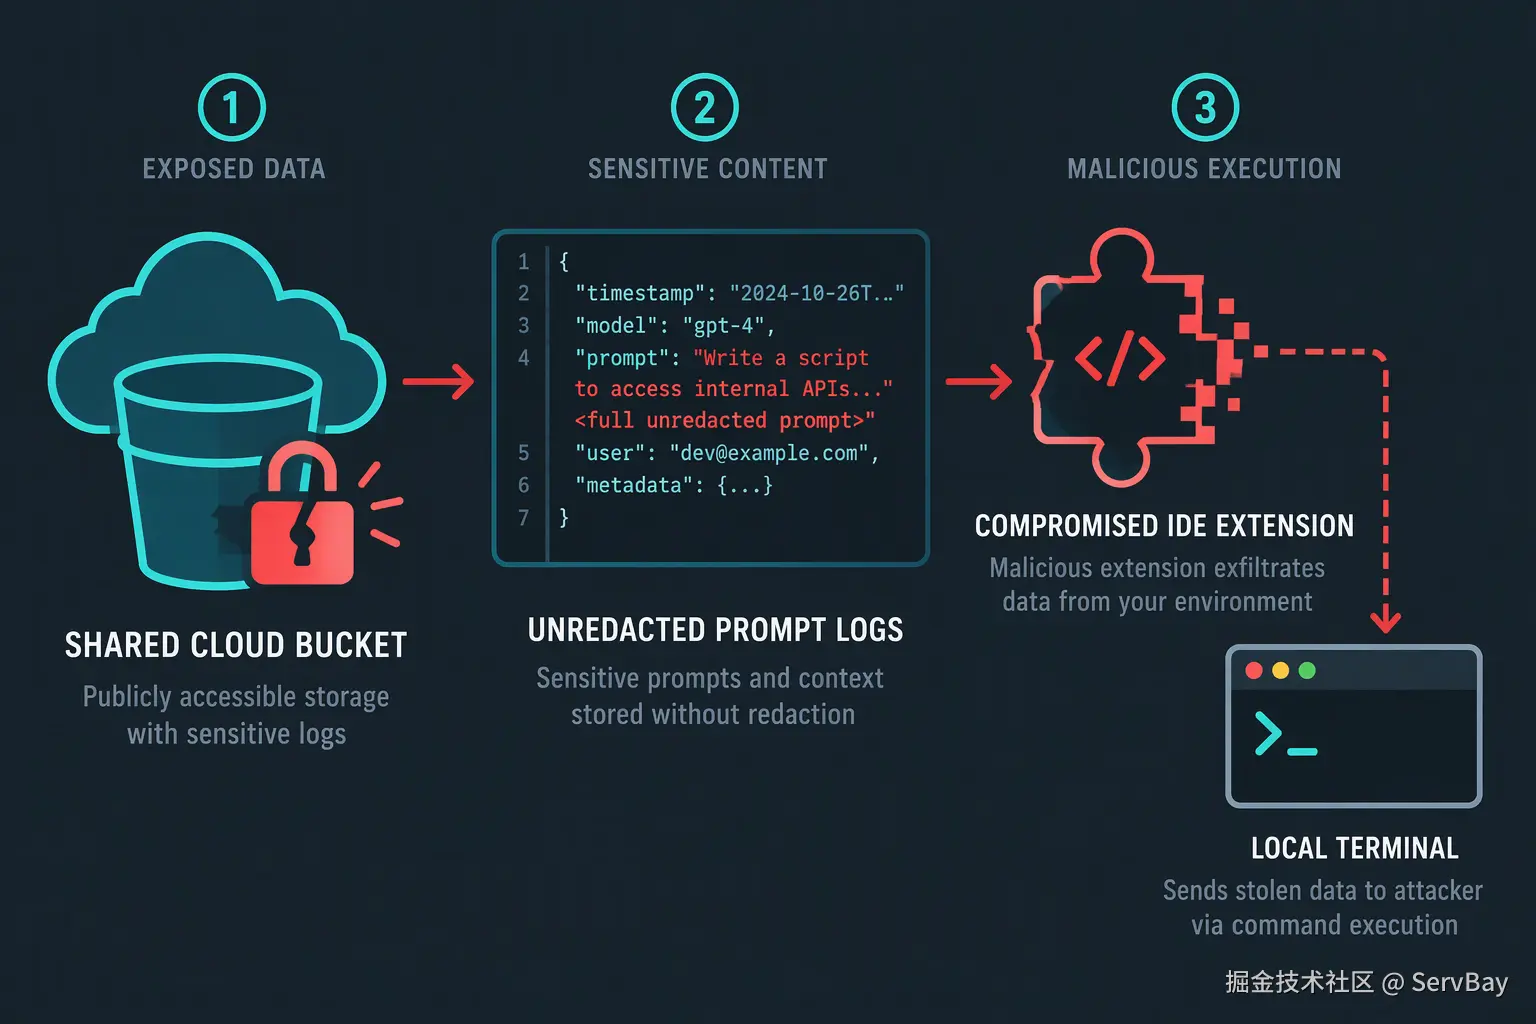
故事的源头要追溯到模型推理服务商 Fireworks AI。Cursor 以前给 Fireworks 签发过一个只读存储桶的访问密钥,用来共享一部分模型训练和效果分析数据。后来这把密钥在 Fireworks 那边意外暴露,攻击者顺藤摸瓜就把整个存储桶里的数据复制走了。
本来只是一次外包桶数据泄露,偏偏桶里装的东西很要命。里面存着一批大多来自 2025 年的历史编码智能体会话记录,而且全是当时没开隐私模式的会话。更尴尬的是,Cursor 自家员工在日常使用 AI IDE 的时候,也没把敏感信息脱敏做好,直接把包含凭据的上下文发给了模型。于是这批日志里不但带出了不到 0.01% 客户的 API 凭据,还顺带躺着 Cursor 内部系统的访问凭证。
拿到内部凭证之后,攻击者顺利摸进了 Cursor 的部分内部 SaaS 工具和相关系统,最后顺手拿下了扩展市场的发布控制权。当地时间 10 月 29 日凌晨 2 点 27 分到下午 1 点 35 分,篡改后的 anthropic.claude-code 扩展被悄悄推上了 Cursor 专属扩展市场,版本号分别为 2.1.312 和 2.1.313。至于微软官方 VS Code 市场、Open VSX 以及 Anthropic 官方的 npm 包,全程都没有受到波及。
很多开发者平时习惯开着扩展自动更新,不知不觉就中了招。这个恶意扩展一加载就会在本地干三件事。
-
翻看宿主机的环境变量,专门挑名字里带 KEY、TOKEN、SECRET、PASS、AWS 或者 GCP 的变量,连同主机名、用户名、Git 邮箱和工作目录一起往外发。
-
往本地 SSH 授权文件里塞进一条标记为 svc-telemetry 的公钥,企图打开 SSH 服务并建一条反向隧道。
-
在 macOS 写入 LaunchAgent、在 Windows 创建计划任务、在 Linux 添加 crontab 定时任务,每隔 60 秒就尝试重连一次。
整个事件最戏剧性的一幕在于,黑客自己写出来的后门代码有 bug,再加上绝大多数开发者的编辑器并没有用管理员权限跑,导致开启 SSH 远程访问这一步在大部分 macOS 和 Windows 电脑上根本没跑通。话虽如此,公钥和持久化脚本依然可能留在了系统里,光在编辑器里点一下卸载扩展根本清不干净,Cursor 官方最后也只能建议受影响的开发者直接重装系统并轮换所有凭证。
瓜吃完了,低头看看自己电脑里的 API Key
隔岸观火归隔岸观火,如果把视角拉回到普通开发者自己身上,其实挺容易惊出一身冷汗。Cursor 自己这么懂 AI 工具的团队都能在未开隐私模式时把敏感凭据喂进上下文,普通人平时写代码、测脚本、配终端的时候,防线只会更松散。
仔细盘一盘自己电脑上的配置,很多人的真实模型 API Key 其实长期处于裸奔状态。为了同时用上 Claude Code、Codex、Cursor 和各种 CLI 工具,同一组 OpenAI、Anthropic 或者 DeepSeek 密钥被复制粘贴得到处都是,用户目录下的 JSON 和 TOML 配置文件里有,系统环境变量里有,项目目录底下的 .env 里也有。哪天听说某个插件出事或者某个供应商日志泄露,想把密钥全部排查替换一遍,光回忆到底填在了哪几个地方就够头疼半天。
更防不住的是,现在的 AI 编程代理权限本来就很大。为了帮开发者修报错、跑测试,代理工具经常会主动读取项目文件和终端输出。万一哪个瞬间忘记开隐私模式,或者某个脚本一不小心把环境变量打印到了上下文里,真实 API Key 跟着 Prompt 飞到云端日志里的事,真不是小概率事件。
用虚拟 API Key 把真密钥藏在本地
吃一堑长一智,既然没法保证每一个扩展和云端日志桶永远不出幺蛾子,最务实的做法就是别让真实的模型供应商密钥出现在 IDE 和终端配置里。这正是本地 AI 管理工具派上用场的地方,拿桌面端本地开发环境 ServBay 自带的 AI Gateway 来说,用它的虚拟 API Key 机制就能把这层风险隔离掉。
ServBay AI Gateway 在本机直接起了一个 Rust 编写的本地代理服务,默认监听 http://127.0.0.1:11580,管理端口在 11581。所有上游大模型厂商的真实 API Key 全部加密存在本地网关里面,既不上传云端,也不用写进任何代码仓库和系统环境变量。下发给 Claude Code、Cursor 自定义模型或者本地脚本的,只是一串以 servbay-sk- 开头的虚拟密钥。
换成这种模式之后,日常开发的安全感会踏实很多。
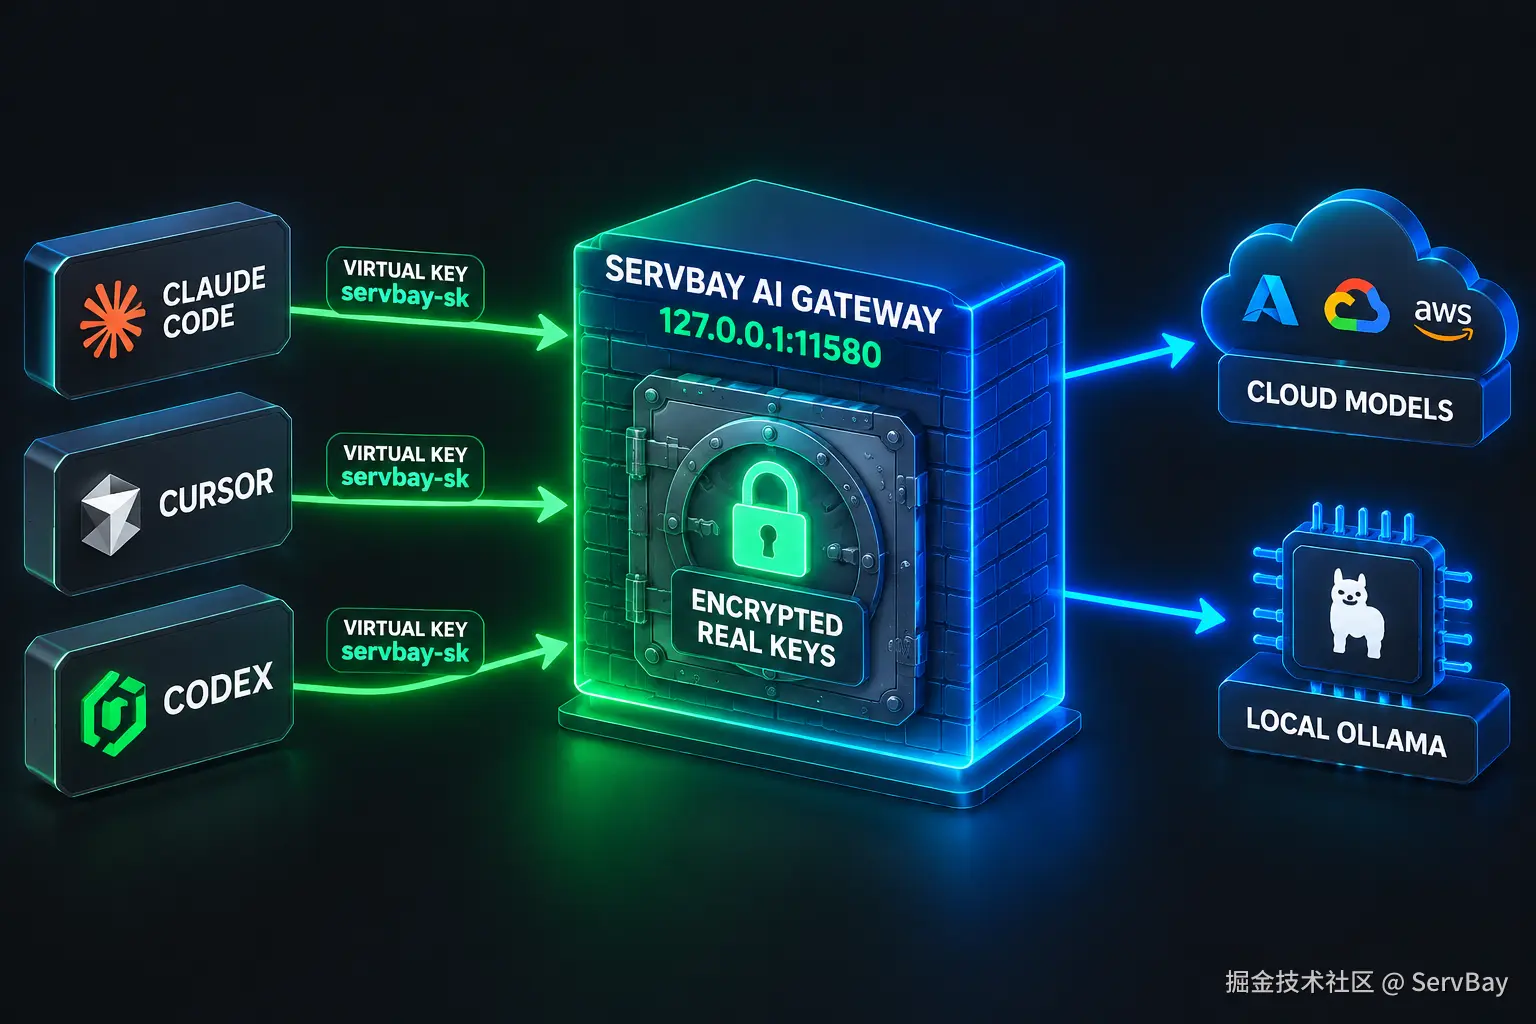
就算上下文真漏出去了,漏掉的也只是本地废凭证 。虚拟密钥只认本机的 127.0.0.1:11580 端口。就算哪天编码代理手滑把环境变量带进了云端对话记录,甚至上游存储桶又被人拖了库,攻击者从日志里扒出来的也只是一串离开本地回环地址就毫无用处的 servbay-sk- 字符串,既没法在公网上直接调用大模型,也反推不出加密存在本地的真实密钥。
不同工具各拿各的钥匙,怀疑出事直接秒停。在 ServBay AI Gateway 里,给 Claude Code、给测试脚本、给不同代码仓库都能分别发一把虚拟密钥。每把密钥都可以单独限制能调用的模型和渠道,也能按 RPM、TPM、RPD 和 TPD 设好速率上限与预算额度。哪怕真遇上类似这次恶意扩展或者死循环脚本的情况,第一是账单被速率和预算死死卡住不会爆表,第二是在网关界面点一下吊销就能立刻作废这把虚拟密钥,完全不用跑去七八家模型官网后台重新生成真密钥。
主流终端工具一键接管,手工接入也只要改两行 环境变量。对于 Claude Code、Codex、Qwen Code、Kimi CLI、CodeBuddy、opencode 和 Crush 这些常用 CLI 工具,ServBay AI Gateway 支持一键接管,会自动生成虚拟密钥并把原配置备份好,不想用时点停止接管就能原样恢复。如果是自己写的脚本或者其他客户端,本地网关在同一端口同时兼容 OpenAI、Anthropic 和 Gemini 三种协议,把地址和虚拟密钥配进环境变量就能直接跑。
bash
# OpenAI 兼容协议接入
export OPENAI_BASE_URL="http://127.0.0.1:11580/v1"
export OPENAI_API_KEY="servbay-sk-your-virtual-key"

# Claude Code 与 Anthropic 协议接入,根地址不要带 /v1
export ANTHROPIC_BASE_URL="http://127.0.0.1:11580"
export ANTHROPIC_AUTH_TOKEN="servbay-sk-your-virtual-key"

# Gemini 协议接入
export GOOGLE_GEMINI_BASE_URL="http://127.0.0.1:11580"
export GEMINI_API_KEY="servbay-sk-your-virtual-key"
先别急着当甩手掌柜,这三件事虚拟 Key 也防不住
话又说回来,看完 Cursor 这次完整的攻击路径,也得清醒地认识到工具的边界。ServBay AI Gateway 的虚拟密钥解决的是大模型 API Key 的隔离问题,以下三个盲区它单独扛不住。
第一,替不了业务凭据脱敏。Cursor 这次顺藤摸瓜丢掉的不止是模型密钥,真正让黑客摸进后台的是开发会话里带出来的内部系统凭证。如果项目代码或者配置文件里写着数据库密码、云厂商对象存储密钥或者后台 Token,而会话又没开隐私模式,虚拟密钥拦不住这些业务敏感信息被发往云端。
第二,拦不住恶意扩展在电脑本地作妖。一旦装上了被篡改的扩展,恶意代码拿到的就是当前系统用户的操作权限,翻本地文件、改 SSH 授权文件、加开机启动项这些系统级操作,本地网关管不到。虚拟密钥顶多能通过预算限制防止对方盗刷大模型额度,电脑本身的安全还得靠管住扩展来源和系统权限。
第三,Cursor 内置订阅模式默认不走本地 网关 。用 Claude Code 这类 CLI 工具时流量可以完全收归本地端口,但如果是用 Cursor 自带的订阅账号和默认托管模型,请求会直接走 Cursor 官方后端。只有手动在 Cursor 设置里启用自定义 API Key 并把 Base URL 填成 http://127.0.0.1:11580/v1,请求才会真正经过本地网关和虚拟密钥。
下面这张表把不同防线能管到的范围划分得很清楚。
| 安全风险场景 | 虚拟 API Key 能否拦截 | 需要配合的补充防护措施 |
|---|---|---|
| 真实大模型 Key 散落多处配置导致外泄 | 可以直接隔离并支持单点吊销 | 定期在网关内轮换高权限虚拟密钥 |
| 异常插件或死循环脚本盗刷模型 API 账单 | 可以,依靠 RPM 与预算拦截止损 | 按项目分配独立虚拟密钥并设置额度上限 |
| 数据库密码、云服务商密钥被 Prompt 带出本机 | 不能直接拦截 | 开启 IDE 隐私模式,敏感仓库切换本地模型 |
| 恶意 IDE 扩展植入 SSH 公钥与后台持久化 | 不能阻止系统权限层操作 | 核验扩展来源,关闭非必要高危扩展自动更新 |
普通开发者对照自查的四件小事
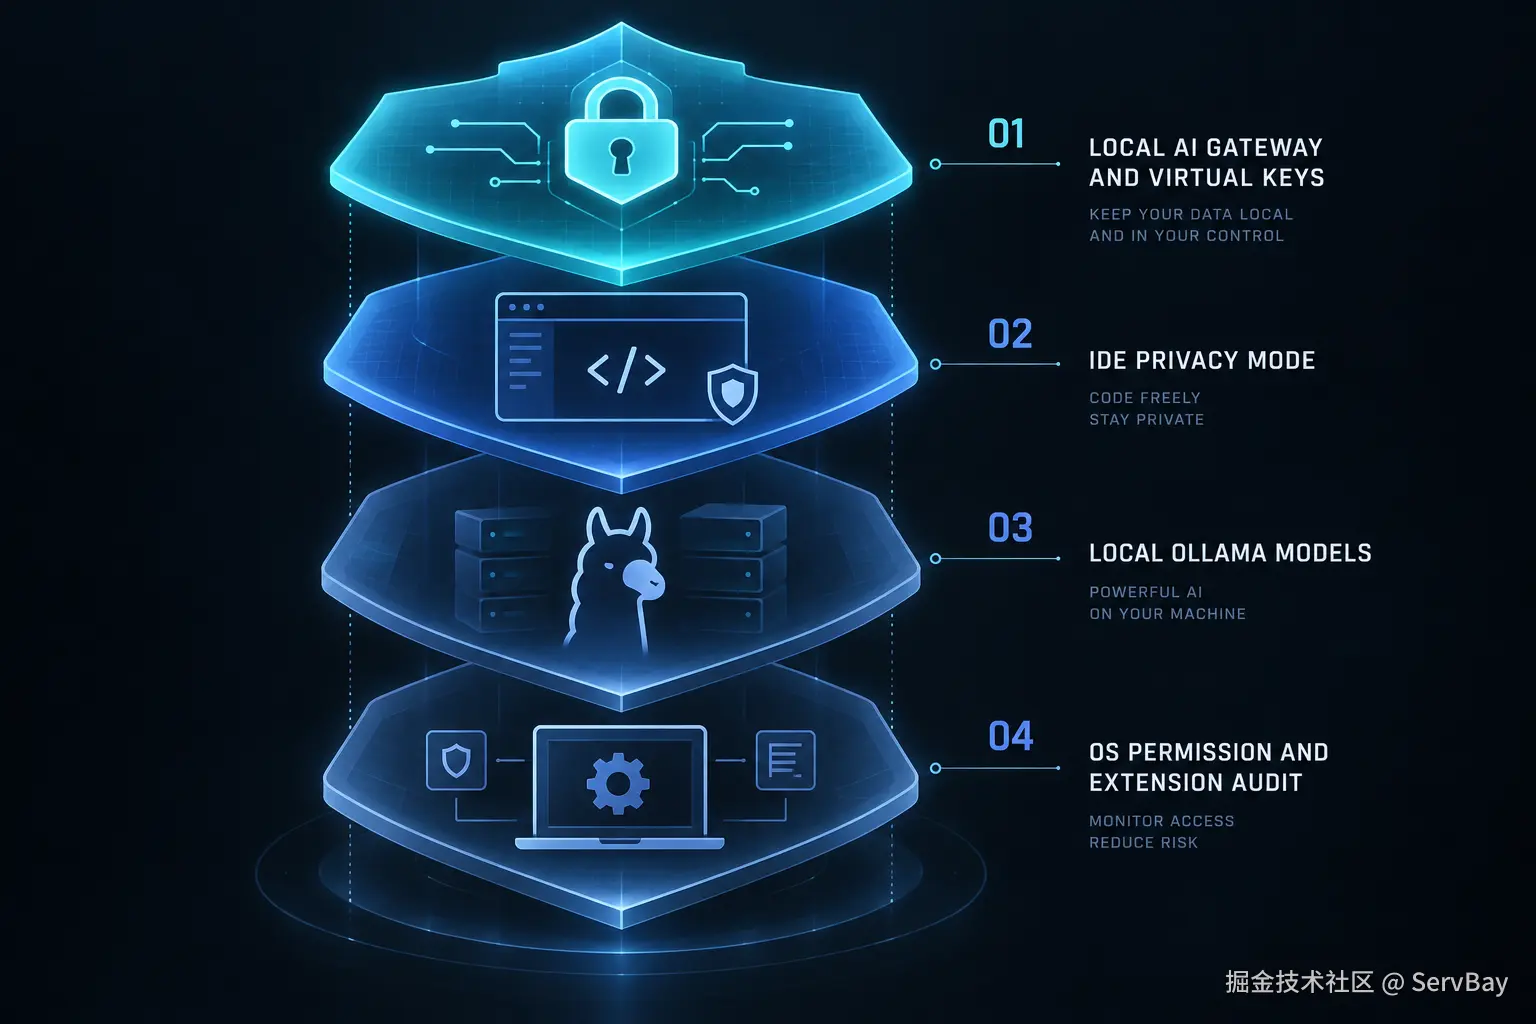
吃透这波教训之后,日常本地开发其实只要做好四步,就能把风险压低一大截。
-
把各处散落的模型真密钥收进本地网关,用 ServBay AI Gateway 统一加密保存,平时只给工具和环境变量下发带权限上限的虚拟 API Key。
-
检查所有常用 AI 编辑器的 Privacy Mode 开关,确认隐私模式已经老老实实打开,避免代码片段和环境变量顺手进了第三方共享存储桶。
-
遇到包含核心业务凭据、内网地址或者未公开代码的高敏项目,直接在网关里把虚拟密钥的路由切到内置的本地 Ollama 模型,用 Qwen、DeepSeek 或 Llama 在本机跑,代码和对话全程不出电脑。
-
别用管理员或 root 权限启动编辑器,关闭非核心扩展的静默自动更新,平时顺手看一眼本机的
~/.ssh/authorized_keys和系统启动项里有没有多出奇怪的东西。
常见问题顺便聊几句
虚拟 API Key 万一也漏了怎么办
影响面比真密钥漏了小得多。因为 ServBay AI Gateway 的虚拟密钥只认本机的 127.0.0.1:11580,外人就算在云端日志里捡到这串字符也没法直接连上游厂商。如果怀疑是被本机恶意脚本偷走的,打开网关点一下吊销或者轮换,旧密钥当场作废。
本地挂一层网关,Claude Code 写代码会变卡吗
几乎感觉不到延迟。网关是纯本地运行的 Rust 二进制程序,请求在本机回环接口完成校验和协议转换后直接往上游发,不用再绕一趟第三方云端中转站。
既然真密钥已经加密存在本地了,为什么还要配本地 Ollama 模型
虚拟密钥保住的是付费账号里的 API Key 钱包,本地模型保住的是源代码和业务密码本身。碰到压根不想上传公网的项目,在网关把路由切给 Ollama,客户端连环境变量都不用改,就能做到数据零出网。
写在最后
围观完 Cursor 这次从外包存储桶翻车到扩展市场被投毒的连环事故,大伙儿图一乐之余,真正该带走的是一个很现实的认知。再成熟的 AI 开发工具链,只要真实密钥还明晃晃地躺在项目配置和环境变量里,只要隐私模式还处于关闭状态,出事就只是时间问题。
把模型密钥交给本地 AI 网关托管,日常只给 CLI 和编辑器分发受限的虚拟 API Key,再配合隐私模式、Ollama 本地模型和基本的扩展权限检查,这一套动作做下来花不了十几分钟,却能把绝大多数低级泄露挡在门外。与其等哪天在新闻里吃到自己常用工具的瓜,不如趁现在先把本地的凭证防线搭起来。