ACL访问控制列表 -----------------------
实验拓扑与实验要求 :

实验思路 :
1.交换机上划分vlan添加端口配置trunk链路与路由器关联
2.在路由器上配置单臂路由实现全网能够通信
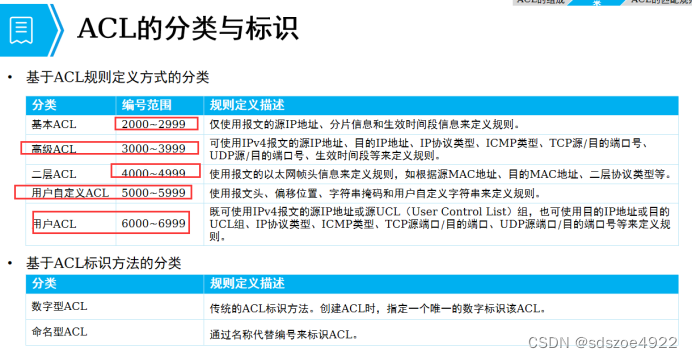
3.配置ACL2000并应用与路由入口做数据流量隔离
4.测试
实验步骤 :
1.完成基本配置
S1undo in e
S1vlan b 10 20
S1int e0/0/1
S1-Ethernet0/0/1p l a
S1-Ethernet0/0/1p d v 10
S1-Ethernet0/0/1int e0/0/2
S1-Ethernet0/0/2p l a
S1-Ethernet0/0/2p d v 20
S1-Ethernet0/0/2int g0/0/1
S1-GigabitEthernet0/0/1p l t
S1-GigabitEthernet0/0/1p t a v 10 20
S1-GigabitEthernet0/0/1
配置单臂路由
Huaweisys R1
R1undo in e
R1int g0/0/0.10
R1-GigabitEthernet0/0/0.10ip add 192.168.1.1 24
R1-GigabitEthernet0/0/0.10dot1q termination vid 10
R1-GigabitEthernet0/0/0.10arp broadcast enable
R1-GigabitEthernet0/0/0.10q
R1int g0/0/0.20
R1-GigabitEthernet0/0/0.20ip add 192.168.2.1 24
R1-GigabitEthernet0/0/0.20dot1q termination vid 20
R1-GigabitEthernet0/0/0.20arp broadcast enable
R1-GigabitEthernet0/0/0.20
小测试,PC1和PC2应该可以通信了

配置ACL标准访问控制列表
R1acl 2000
R1-acl-basic-2000rule deny source 192.168.1.10 0
将配置好的ACL应用于路由器的入口
R1-GigabitEthernet0/0/0traffic-filter inbound acl 2000
测试网络通信情况

PC1已经不能够访问PC2,因为其数据流量被路由器AR1的入口所拦截。

测试PC对服务器的访问情况

PC2研发部可以访问服务器

销售部的PC1无法访问服务器,因为在AR1路由器的入口就被ACL2000所拦截