攻防世界---misc---misc_pic_again

1、题目描述,flag为hctf{}格式,下载附件是一张图片
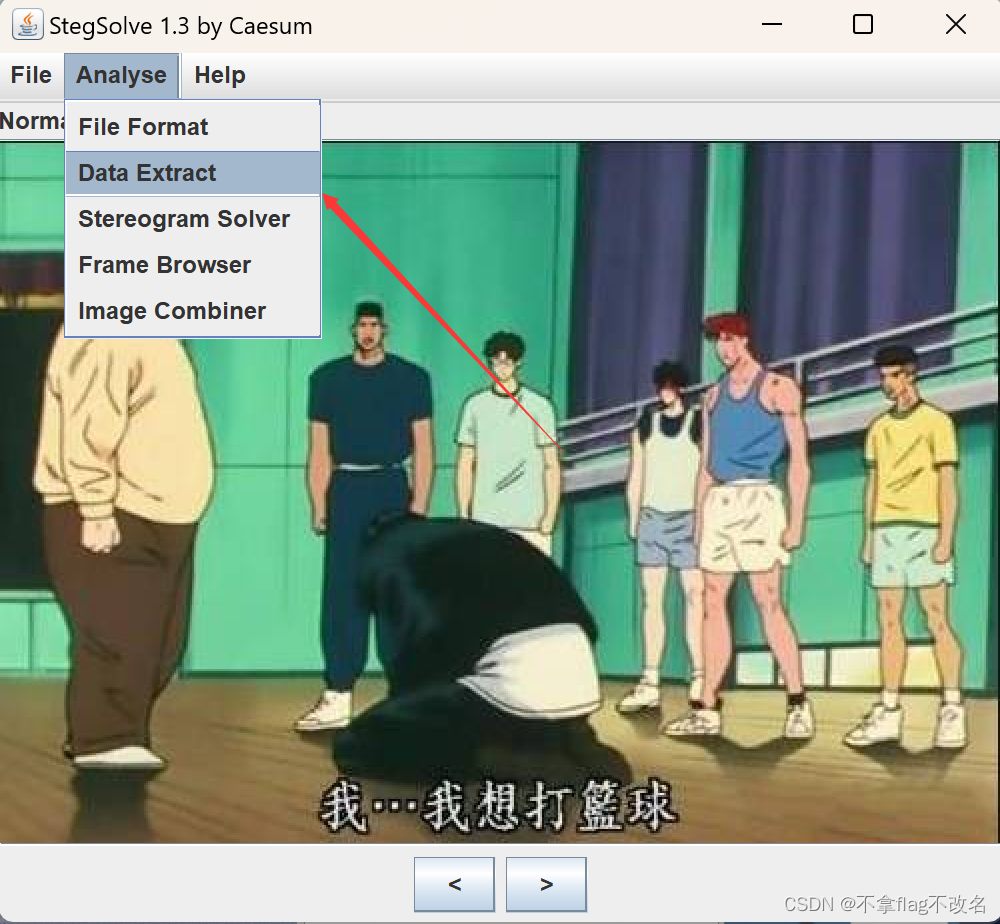
2、将图片放在winhex中分析,没有发现奇怪的信息,接着将图片用Stegsolve分析,查看通道没有发现奇怪的图片,接着分析,对数据进行提取
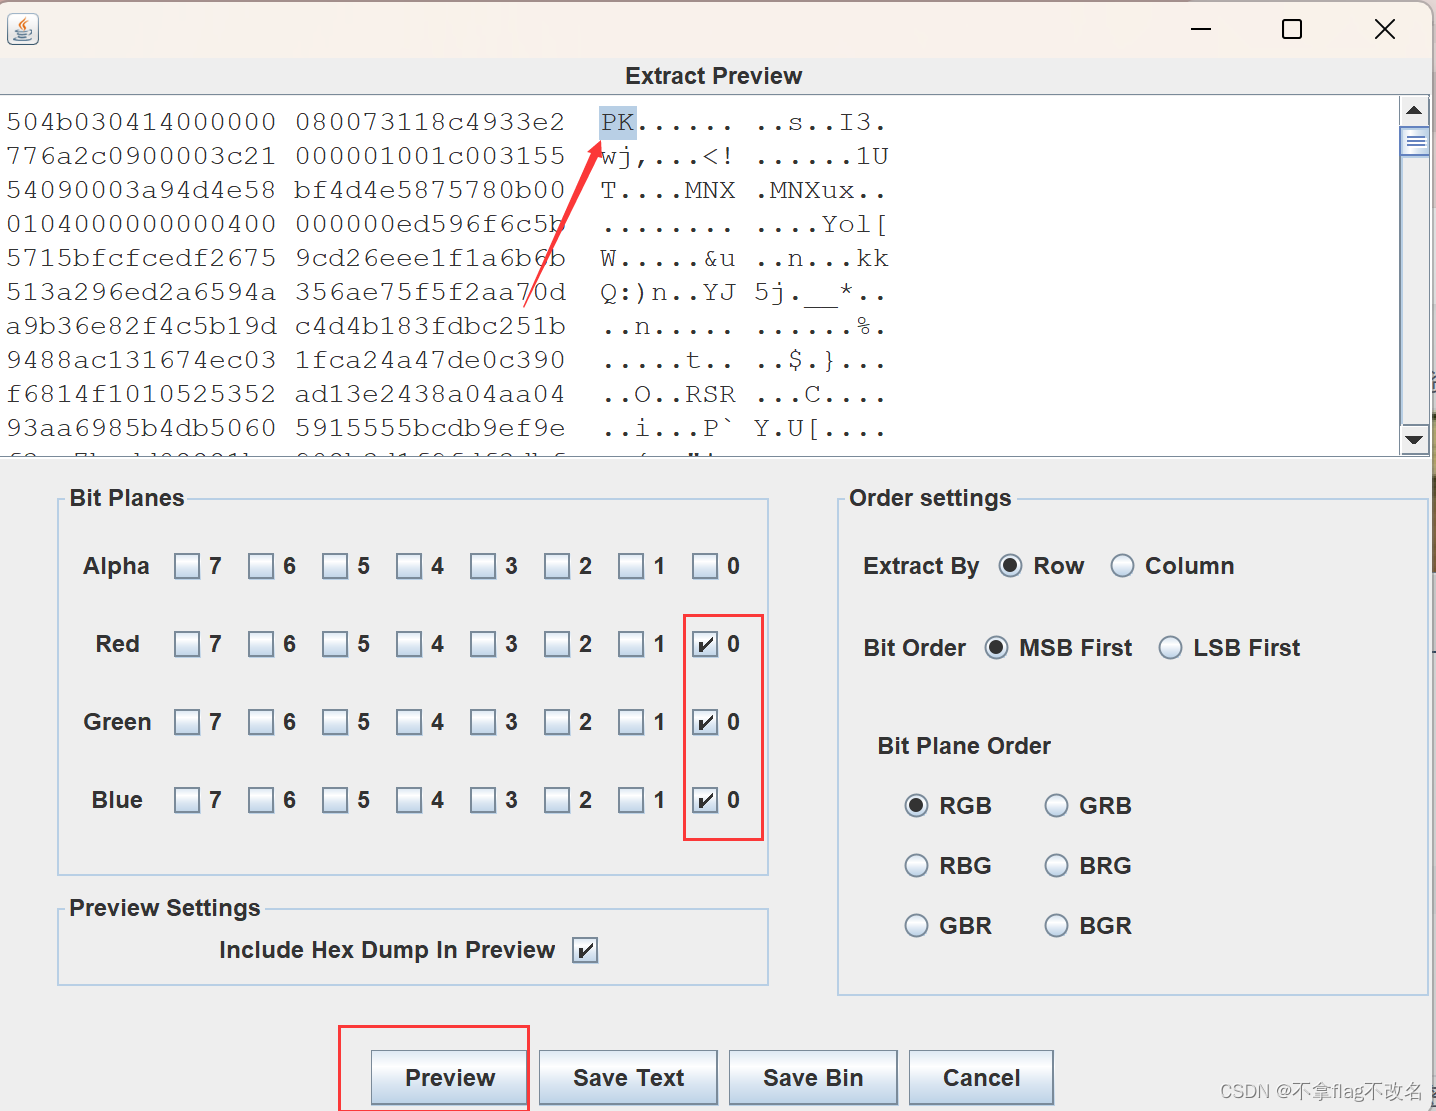
3、将三个通道都设置为0,点击Preview看到了PK,是一个压缩包,点击save bin,将文件保存为zip文件
4、得到压缩包
5、解压之后得到一个1的文件,用winhex打开,搜索hctf
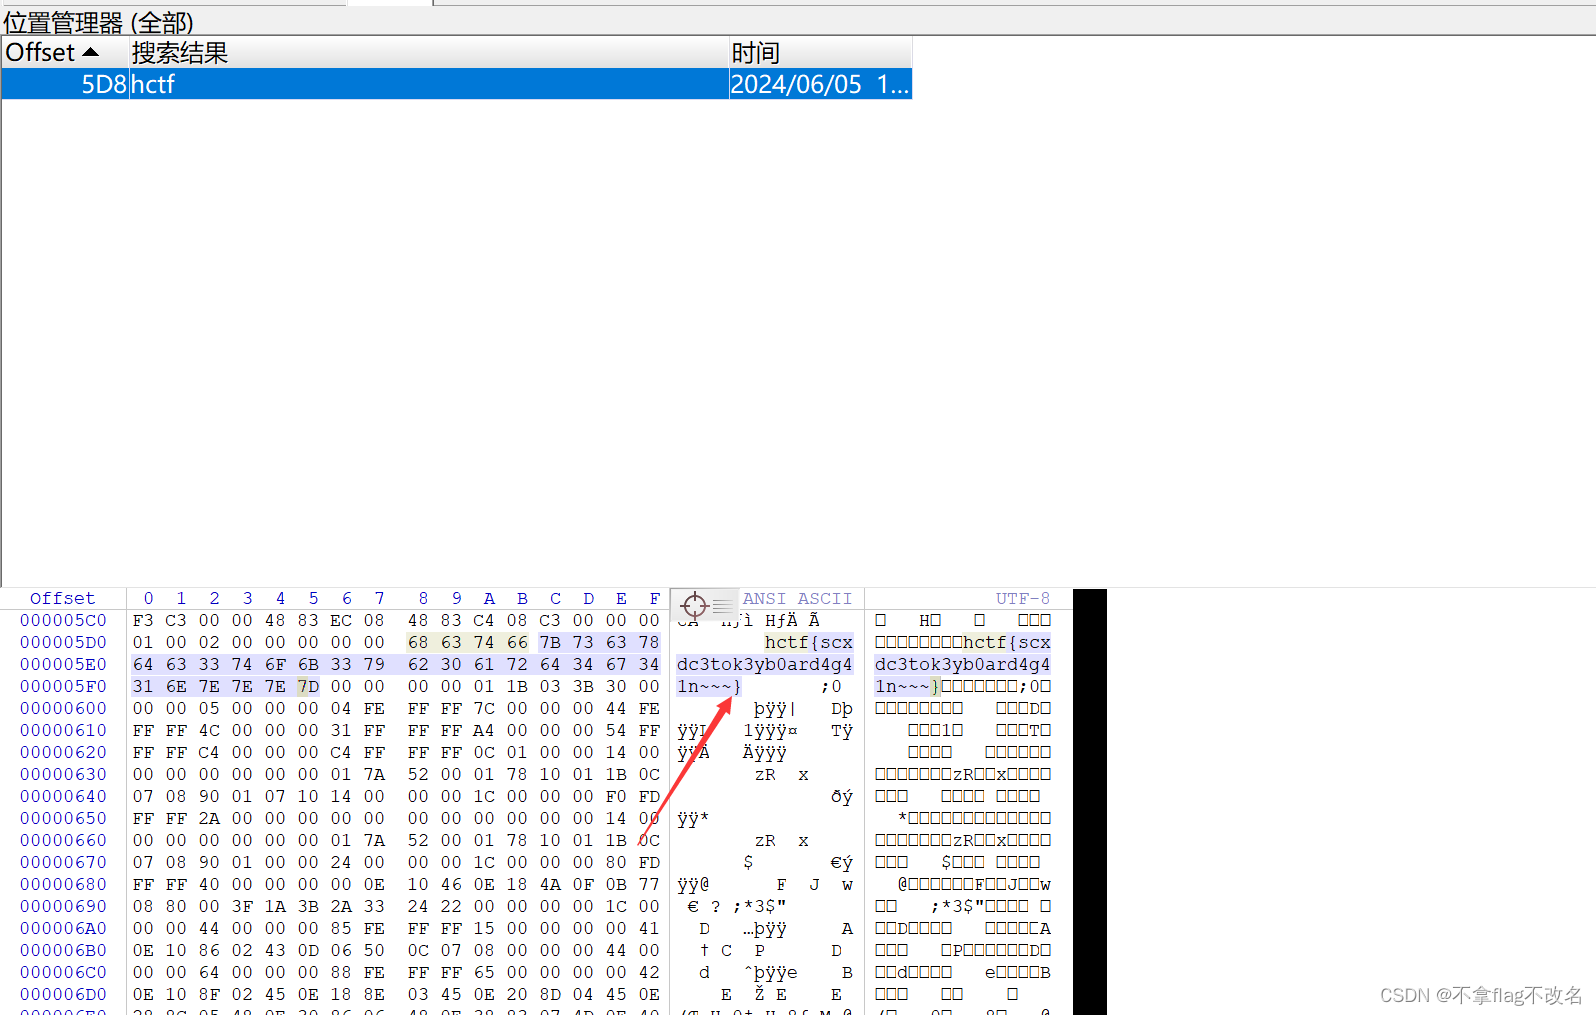
hctf{scxdc3tok3yb0ard4g41n~~~}

相关推荐
print_Hyon5 天前
【CTF-CRYPTO-教学-XOR】第二节:只有密文没有任何线索,暴力破解
ctf
kingx37 天前
Bugku 真题 Vigenère XOR(UMDCTF 2022)WriteUp:汉明距离 + 逐列频率破重复密钥 XOR
ctf·bugku·汉明距离·维吉尼亚
lone wolf0077 天前
bugku web题文件包含2
ctf
hengdonghui10 天前
Writeup 4 Bugku - USB 流量截取
wireshark·ctf·流量分析·misc(杂项)
hengdonghui10 天前
Writeup 4 GFCTF 2021 Baby_Web
web·ctf·变量覆盖·路径穿越·php 代码审计
kingx310 天前
Bugku 逆向 MatrixHunter:黑盒 oracle + GF(2) 消元出唯一解
网络安全·矩阵·逆向·ctf
kingx311 天前
Bugku 3122 谷歌小恐龙题解:纯离线逆向 Vault 的 AES-GCM 加密资源(附 Python 解密器)
java·逆向·ctf·bugku·aes-gcm
kingx312 天前
Bugku 326 Baby-heap1 题解:glibc 2.23 堆溢出到 FSOP 劫持 _IO_list_all(附完整 exp)
pwn·ctf·glibc·堆溢出·fsop
hengdonghui12 天前
Writeup 4 0xGame 2021 · command (WEB)
web·ctf·rce(远程代码执行)
0xBADCODE13 天前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf