一、实验名称
分析IP 报文结构
二、实验目的**:**
1. 掌握使用Wireshark分析俘获trace文件的基本技能;
2. 深刻理解IP报文结构和工作原理。
三、实验内容和要求
1.分析俘获的分组 ;
2.分析IP报文结构。
3. 记录每一字段的值,分析它的作用
四、实验环境
硬件环境:
cpu型号:11th Gen Intel(R) Core(TM) i5-1135G7 @ 2.40GHz
主频内存型号:2.42 GHz
容量:16+512
软件环境:
操作系统版本号:22631.3296
软件版本号:Wireshark-win64-2.6.6
**五、**操作方法与实验步骤
1. 分析俘获的分组:
(1)打开Wireshark,选择WLAN开始捕获分组。

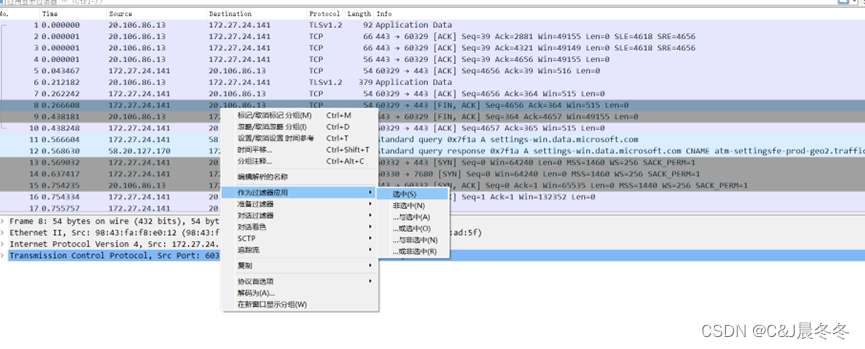
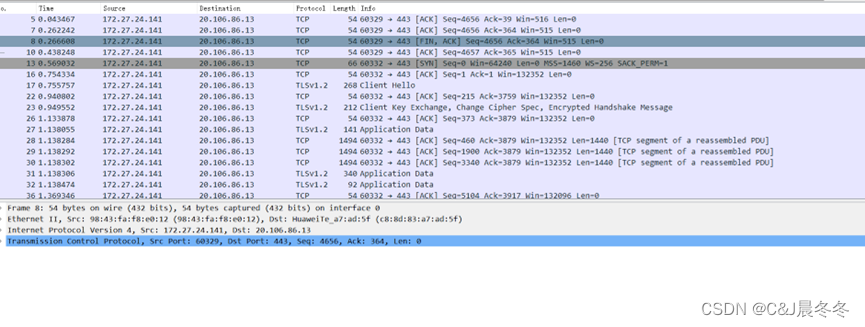
(2)选择其中任意一个数据帧,选择菜单"作为过滤器应用"如图2所示。
分析可知系统已经自动用其源地址作为过滤条件,从众多分组中过滤出与172.28.14.88有关的分组了。
(3)有时需要屏蔽掉较高层协议的细节,可以进行"分析"→ "启用的协议"→"已启用的协议"进行操作,若屏蔽IP,则屏蔽与IP相关的信息。
2. 分析IP报文结构
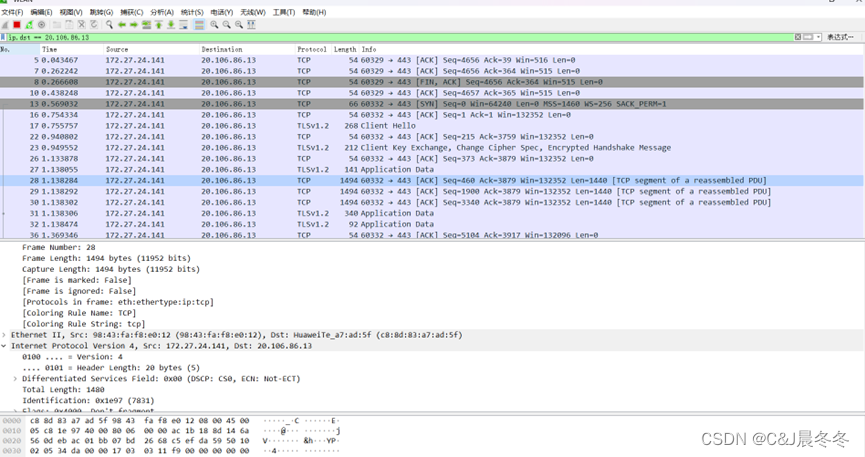
(1)将计算机联入网络,打开Wireshark俘获分组,从本机向选定的Web服务器发送Ping报文,选取其中一条Ping报文,该帧中的协议结构是Ethernet:IP:ICMP:data
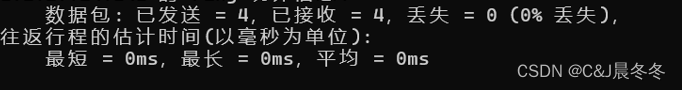
(2)发送Ping报文

(3)查看本机IP

六、实验数据记录和结果分析
- 由上图信息分析可知
我使用的计算机的IP地址是什么?
172.27.24.141
在IP数据报首部,较高层协议字段中的值是什么?
1(ICMP) 。
IP 首部有多少字节?载荷字段有多少字节
IP 首部有20字节,载荷字段有40字节。
该IP数据报分段了没有?如何判断该IP数据报有没有分段?
没有,片偏移为零,该IP数据报没有分段。
关于高层协议有哪些有用信息?
通过高层协议可以看到正在做什么,是请求还是回应,还是传递信息等。
七、 实验****体会、质疑和建议
在计算机网络实验中研究IP报文结构,深刻理解了IP数据包的格式及字段含义。了解版本号、头部长度、服务类型、标识、偏移量、协议类型、源目标地址等关键信息在IP报文中的位置和作用。通过分析实际报文,掌握了数据传输中IP层的重要性,如何正确解析并利用IP报文头部信息来确保数据正确传输。这使我对计算机网络通信有了更深入的认识,理解了网络通信背后的复杂机制。