#交换设备
路由器ARP和ARP-proxy(华为)
当一个广播域中的主机想要访问另外一个广播域的主机时,会广播ARP报文,询问目标IP地址所对应的MAC地址,默认情况下,arp记录是设备自动生成的,但是这样会容易受到ARP欺骗攻击,被攻击者使用正确的IP地址将访问到不正确的目标主机。
- 通过设置静态ARP可以遏止这种攻击行为
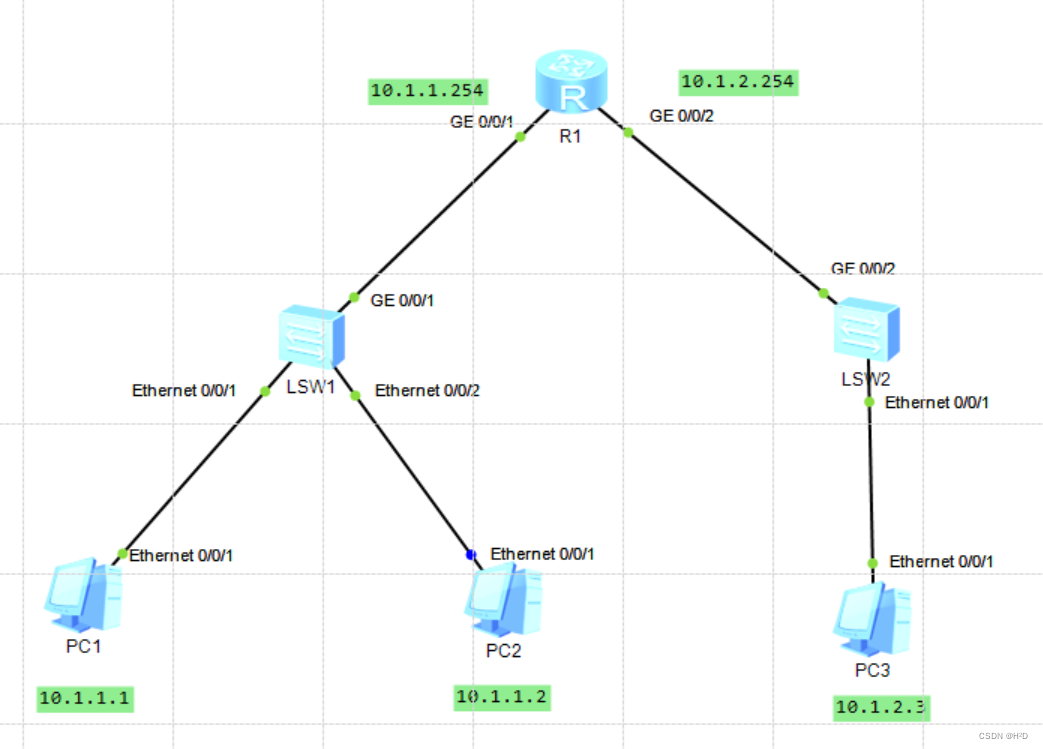
实验中各个主机没有设置网关
一、设置静态ARP
- 在R1上手工配置三条静态ARP
cmd
arp static 10.1.1.1 5489-98e6-38bb
arp static 10.1.1.2 5489-98a0-0657
arp static 10.1.2.3 5489-9884-0164 - 使用pc2 ping pc3时无法通联,是由于pc1和pc2与pc3不属于同一个广播域,pc1和pc2无法访问pc3,左侧主机的arp请求无法跨越路由器,从而得到pc3的响应
公司网络中出现ARP 攻击的情况是比较常见的, 防御的办法之一是在ARP 表中手工添加ARP 映射。此种方法的优点是简单易操作, 不足之处是网络中每个网络设备都有ARP 表, 要全方位保护网络就要在尽可能多的三层设备上把全网的ARP 映射手工写入到ARP 表里, 工作量过大, 如果更换IP 或MAC后, 还需要手工史新ARP 映射, 远没有动态ARP 协议维护ARP 表方便。但如果公司网络规模不大或者网络设备不多的情况下, 静态ARP 方案还是具有一定优势的。
二、设置ARP代理
- 当网络中主机没有设置网关时,可在路由器上设置ARP代理
- 将路由器左侧的接口配置ARP代理功能,
cmd
R1:
int g0/0/1
arp-proxy enable- 这样就实现了pc1和pc2可以通信pc3,但是pc3不能ping通pc1和pc2
- 想要实现双向通信,需要在路由器的g0/0/2接口进行同样的配置
三、通信过程
当pc2 ping 10.1.2.3时,R1将收到ARP广播报文,它发现自己的路由表中 g0/0/2接口就是10.1.2.0网段,R1直接将g0/0/2接口的mac地址通过ARP响应给pc2,pc2接收到ARP响应后使用该MAC地址作为目标地址发送报文给R1,R1收到后再把报文转发给pc3