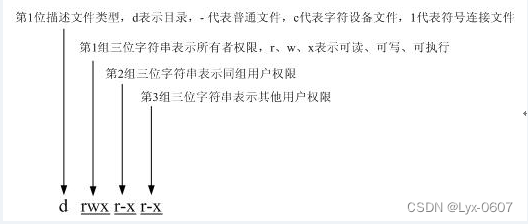
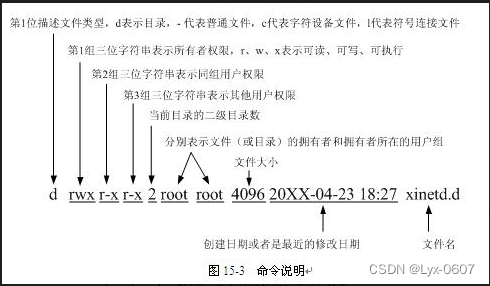
- Linux系统审计信息有:系统启动日志(boot.log)、记录用户执行命令日志(acct/pacct)、记录使用su命令的使用(sulog)、记录当前登录的用户信息(utmp)、用户每次登陆和退出信息(wtmp)、最近几次成功登陆及最后一次不成功登陆日志(lastlog)
- 最小特权原则指系统中每一个主体只能拥有完成任务所必要的权限集。最小特权管理的目的是系统不应赋予特权拥有者完成任务的额外权限,组织特权乱用。为此,特权的分配原则是"按需使用"这条原则保证系统不会将权限过多的分配给用户,从而可以限制特权造成的危害
- Linux系统的who功能是展示登录到当前系统的用户
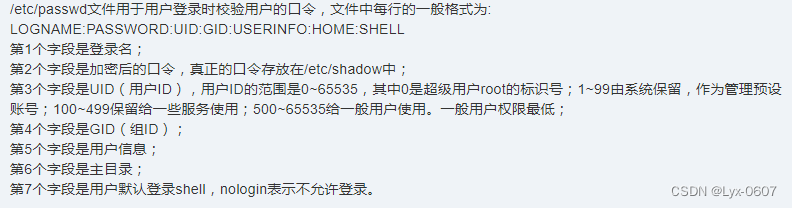
- 口令是系统中认证用户的主要手段,系统安装时默认的口令最小长度是5,但为保证口令不易被猜测攻击,可增加口令的最小长度至少为8.为此需要修改文件/etc/login.defs中的参数PASS MIN LEN 。同时应限制口令的使用时间,保证定期更换口令,建议修改参数PASS MIN DAYS
- 特权是用户超越系统访问控制所拥有的权限,特权的管理应按最小化机制,防止特权误用。最小特权原则中每一个主体只能拥有完成任务所必须的权限集。特权的分配原则是"按需使用",这条原则保证系统不会将权限过多的分配给用户,从而可以限制特权造成的危害
- 负载均衡设备就是实现负载均衡的基本设备。具体的均衡的方法可以使用轮询的形式,每个请求按照访问的顺序,逐个循环的分配到三台主机上
- /27可以看出掩码是255.255.255.224
- Web应用防护系统(WAF)代表了新兴的信息安全技术,用以解决防火墙一类传统设备束手无策的Web应用安全问题。Waf工作在应用层,因此对Web应用防护有明显的优势
- 从光纤交换机可以看出应该是SAN网络
- 自主访问控制模型、强制访问控制模型、基于角色的访问控制模型常用语操作系统、数据库系统的资源访问
- 基于属性的访问控制主要提供分布式网络环境和Web服务的模型访问控制
- 基于列的自主访问控制机制是在每个客体上都附加一个可访问它的主体的明细表,它有两种形式,既保护位(这种方法通过对所有主体、主体组以及客体的拥有者指明一个访问模式集合,通常以比特位来表示访问权限)和访问控制表

- Windows IIS FTP服务器自身提供了三种访问限制技术手段,实现用户账号认证、匿名访问控制以及IP地址限制
- 远程登录计算机的协议有telne(23)t和SSH(22),其中telnet以明文方式传输,是一种不安全的协议,SSH提供了保密性服务,所以处于安全考虑,应该选择使用SSH,其中Linux/UNIX服务器的远程安全登录管理的开源工具是OpenSSH
- 在Linux系统中,使用ps命令查看受害主机的活动进程;使用who命令查看受害主机的在线用户信息;使用arp命令查看受害主机的ARP地址解析缓存表;使用lsof命令检查系统重进程使用的文件、tcp/udp端口、用户等相关信息

Linux安全配置
Lyx-06072024-06-27 14:53
相关推荐
一条破秋裤6 小时前
【1115】【多线程】【笔记】神明不懂浪漫6 小时前
【第八章】多线程(一)星恒随风8 小时前
MySQL 从零入门(九):事务管理详解——ACID、COMMIT、ROLLBACK、SAVEPOINT 与四种隔离级别蒸蒸yyyyzwd8 小时前
秋招操作系统错题本星恒随风8 小时前
MySQL 从零入门(十一):视图与用户权限管理详解山楂树の9 小时前
Java 泛型:泛型类、泛型方法、泛型接口与通配符努力写代码的熊大12 小时前
Linux 个人复盘博客 · 第六篇 Linux 进程间五种通信:匿名管道、命名管道、共享内存、消息队列与信号量蒸蒸yyyyzwd12 小时前
深搜广搜学习笔记小七在进步12 小时前
string的实现(3)叼烟扛炮13 小时前
[LangChain] 学习笔记(13):并发不是越大越好——batch / gather / 信号量 / 配额治理