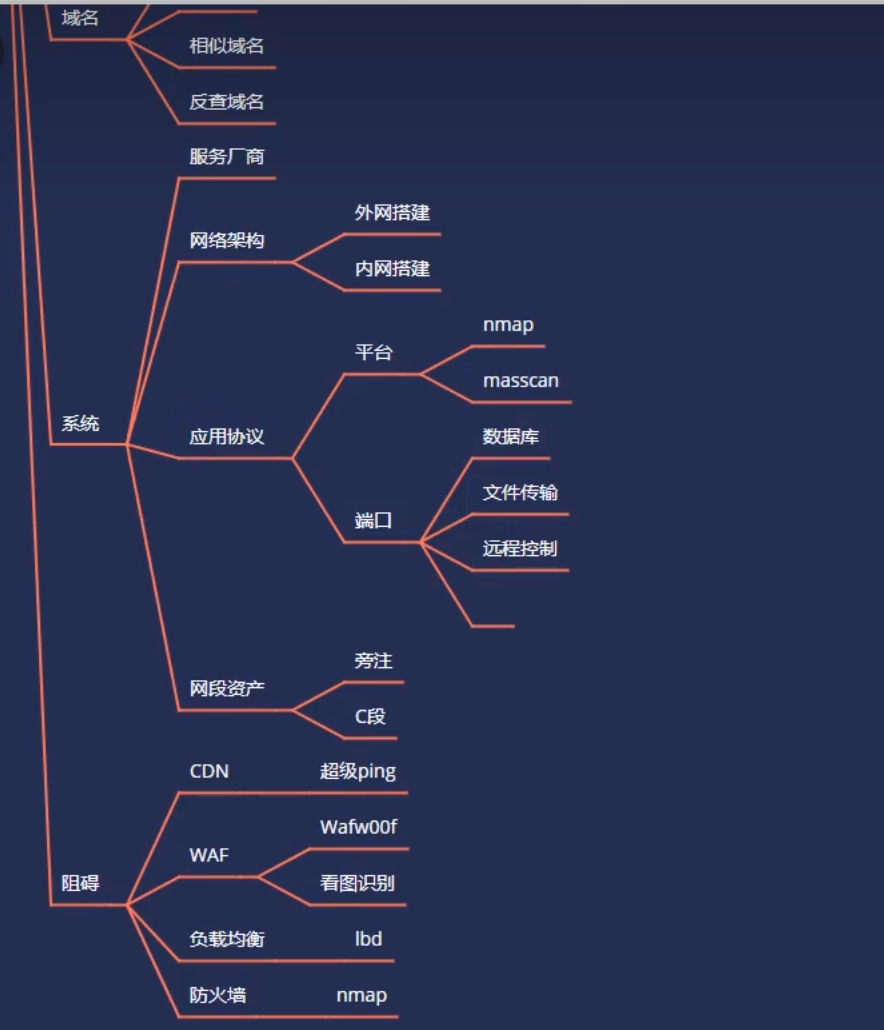
服务信息获取-协议应用&内网资产
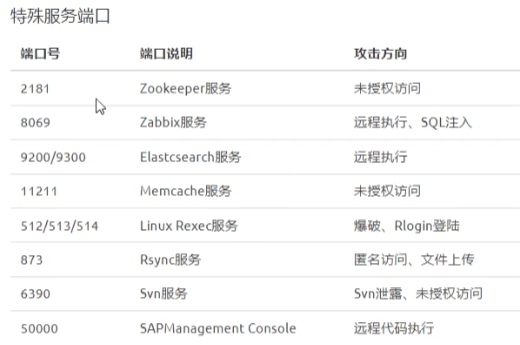
常见端口默认对应的服务:
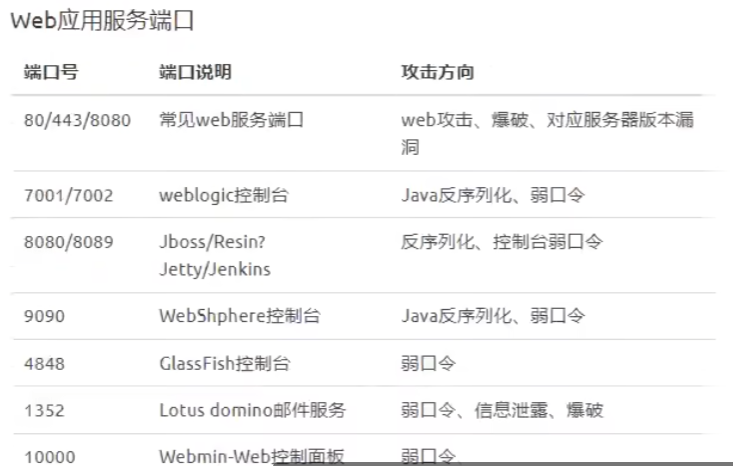
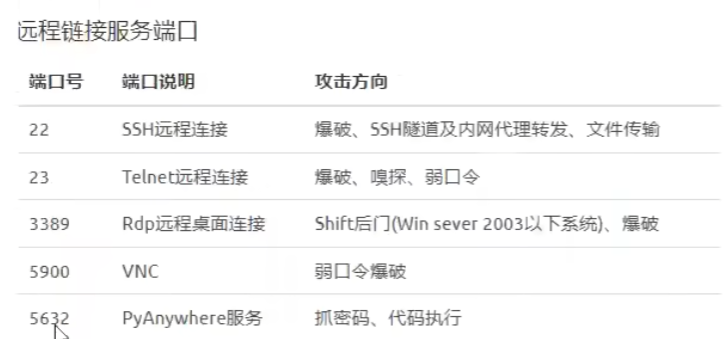

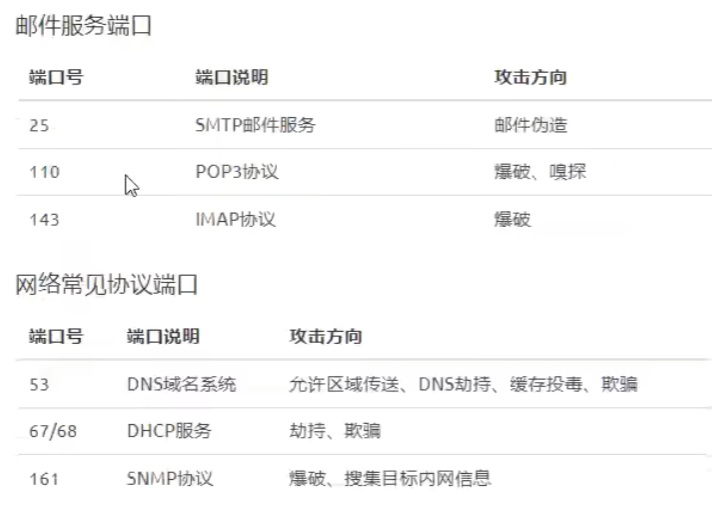
特殊服务端口:
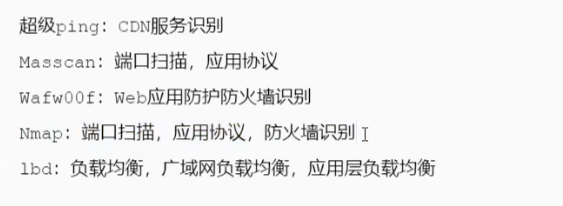
端口扫描工具:
旁注查询
旁注查询,又称为旁站查询或同服务器网站查询,是一种信息安全和网络侦查技术,主要用于发现与目标网站托管在同一服务器上的其他网站。这种查询的目的通常与网络安全测试、情报收集或渗透测试相关。攻击者可能利用旁注查询来寻找同一服务器上其他网站的安全弱点,一旦发现并利用了这些弱点,获得服务器权限后,攻击者可能进一步尝试对最初目标网站进行攻击,这被称为"旁注攻击"。
当目标网站找不到入口点,进行旁注查询看是否有漏洞,可以直接在网上找网站进行旁注查询,比如
ip段网站查询 旁站查询 C段网站查询 查旁站 (chapangzhan.com)
C段
C段是IPv4地址的第三个字节(用句点分隔的四个数字中的第三个),它对于确定局域网(LAN)内部的具体主机至关重要。例如,在IP地址192.168.1.1中,"1"就是C段。在私有IP地址分配中,C类地址范围通常是192.0.0.0到223.255.255.255,其中常见的私有C段地址范围是192.168.0.0到192.168.255.255。C段的划分便于内部网络管理与安全控制。
扫c段的目的
- 资产发现:通过扫描目标所属的整个C类IP地址段(即目标IP地址的前三部分相同的所有地址),可以发现目标网络内部的所有活动IP地址,这有助于完整地绘制出目标的网络拓扑结构,了解其网络规模和资产分布。
- 安全评估:扫C段可以帮助安全研究人员或渗透测试人员发现那些未公开或未知的系统和服务,这些系统可能因为缺乏足够的安全配置而成为潜在的攻击入口。通过这种方式,可以对整个网络的暴露面进行全面的安全评估。
- 漏洞排查:一旦识别出网络中的所有活跃主机,就可以进一步对这些主机进行漏洞扫描和安全检测,查找是否存在已知的安全漏洞、开放的不安全端口或服务等,这对于预防和修复安全问题至关重要。
- 辅助攻击路径规划:在渗透测试场景中,了解目标网络的C段布局可以帮助规划攻击路径,比如通过低安全性的内部系统作为跳板,进而渗透到高价值的目标系统中。
- 内网渗透准备:对于需要进行内网渗透测试的情况,扫C段是前期信息收集的关键步骤,它为后续的攻击模拟提供了目标列表,帮助测试者了解哪些系统可能成为进入内网的突破口。
How to do
用nmap or masscan扫0/24
ip反查域名
拿ip找网站查就行
阻止信息获取-CDN&WAF&负载&防火墙
CDN
CDN,全称为内容分发网络(Content Delivery Network),是一种基于全球互联网的分布式网络服务,设计用于提高网站和其他网络服务的访问速度和可靠性。CDN的工作原理是在全球多个地区部署众多缓存服务器(也称为边缘节点或POP点),这些服务器存储网站的静态内容,如HTML文件、图片、视频、CSS、JavaScript文件等。
开cdn需要备案的域名,假设你的网站开了CDN加速,那么别人访问你的网站就可能直接就近创建一个新节点,直接访问这个新节点来访问你的网站,来达到加速的目的。
如何去判断一个网站是否开了CDN服务
多地ping,看不同地方去ping他是否返回不一样的ip归属地
WAF防火墙
这里指的是针对web的
大型安全公司的waf基本很难去绕过,人家安全公司也不是吃白饭的,基本都是绕过一些开源的waf比如安全狗宝塔之类的
waf识别
wafw00f waf探测工具
负载均衡
负载均衡(Load Balancing)是一种计算机技术和网络架构策略,旨在通过分配工作负载或网络流量到多个计算资源或服务器上,以优化资源使用、增强系统性能、确保高可用性和扩展性。当面临大量用户请求或数据处理需求时,负载均衡能够有效地防止任何单一资源过载,从而提升服务的稳定性和响应速度。
用kali检测
highlighter- ebnf
ldb url为什么要判断是否是负载均衡?
找到他的关键服务器,防止打半天打到的是帮关键服务器处理服务的打工仔服务器
防火墙
其主要职责是监控和控制网络之间的数据流动,依据预定义的安全策略来决定是否允许数据包通过。防火墙可以是硬件设备、软件程序,或者是两者的结合体,部署在网络的边界上,作为内部网络与外部网络(如互联网)之间的保护屏障。
用出入站规则对流量的出入进行管理,对防火墙的识别在内网里居多,因为外网根本访问不到呀
防火墙对内网的扫描有一些防御,他的入站规则检测到扫描流量就会拒绝访问