2024黑盾杯复现赛题MISC部分

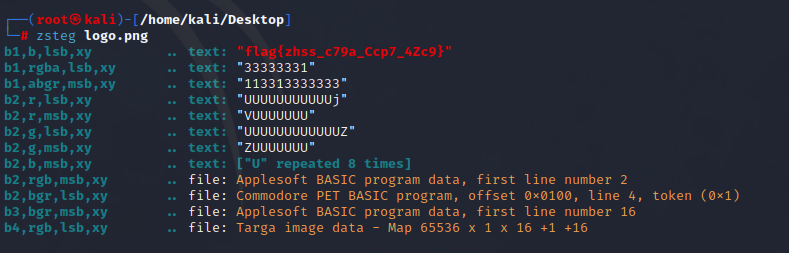
一张png图片,查看颜色通道即可发现flag

二、 学会Office

最好用联想自带的excel工具查看,我用WPS打开未解出题目

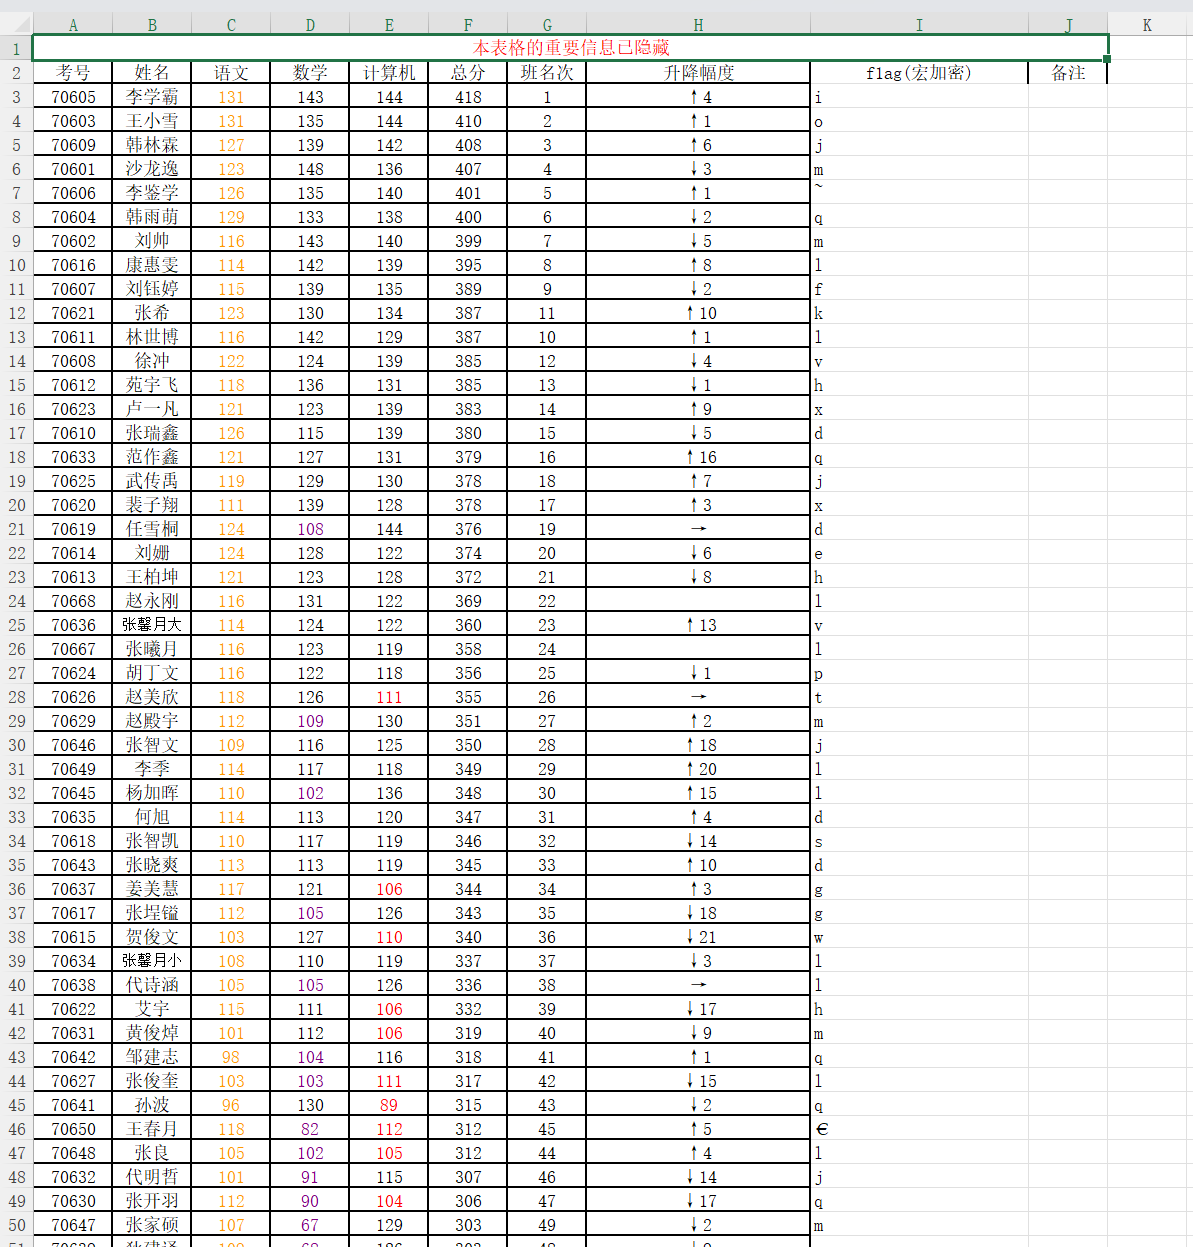
这里会发现有隐藏信息
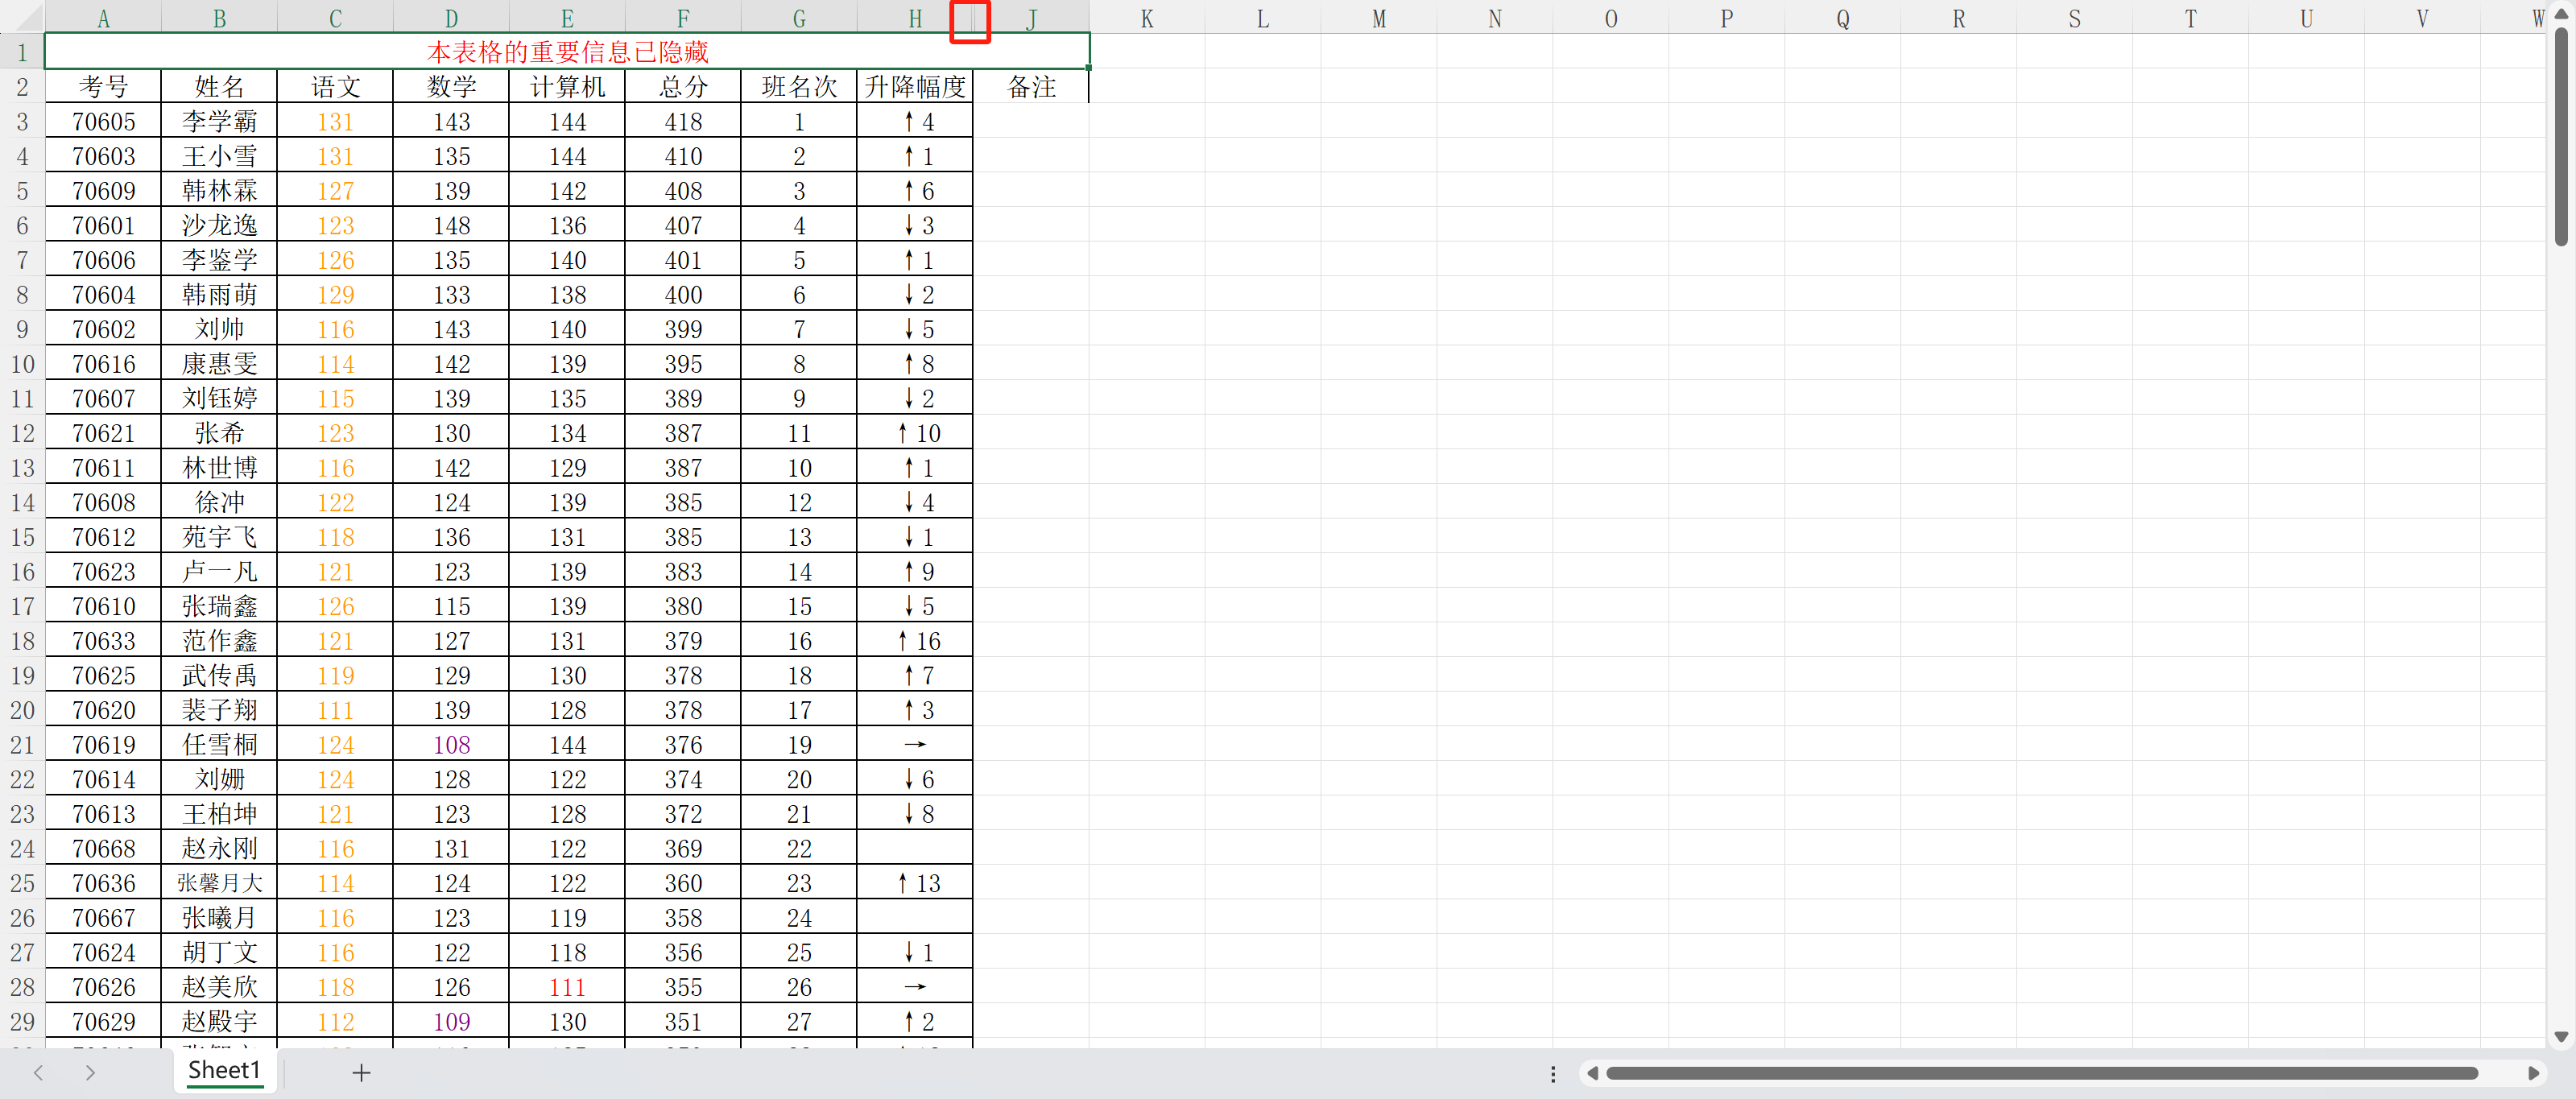
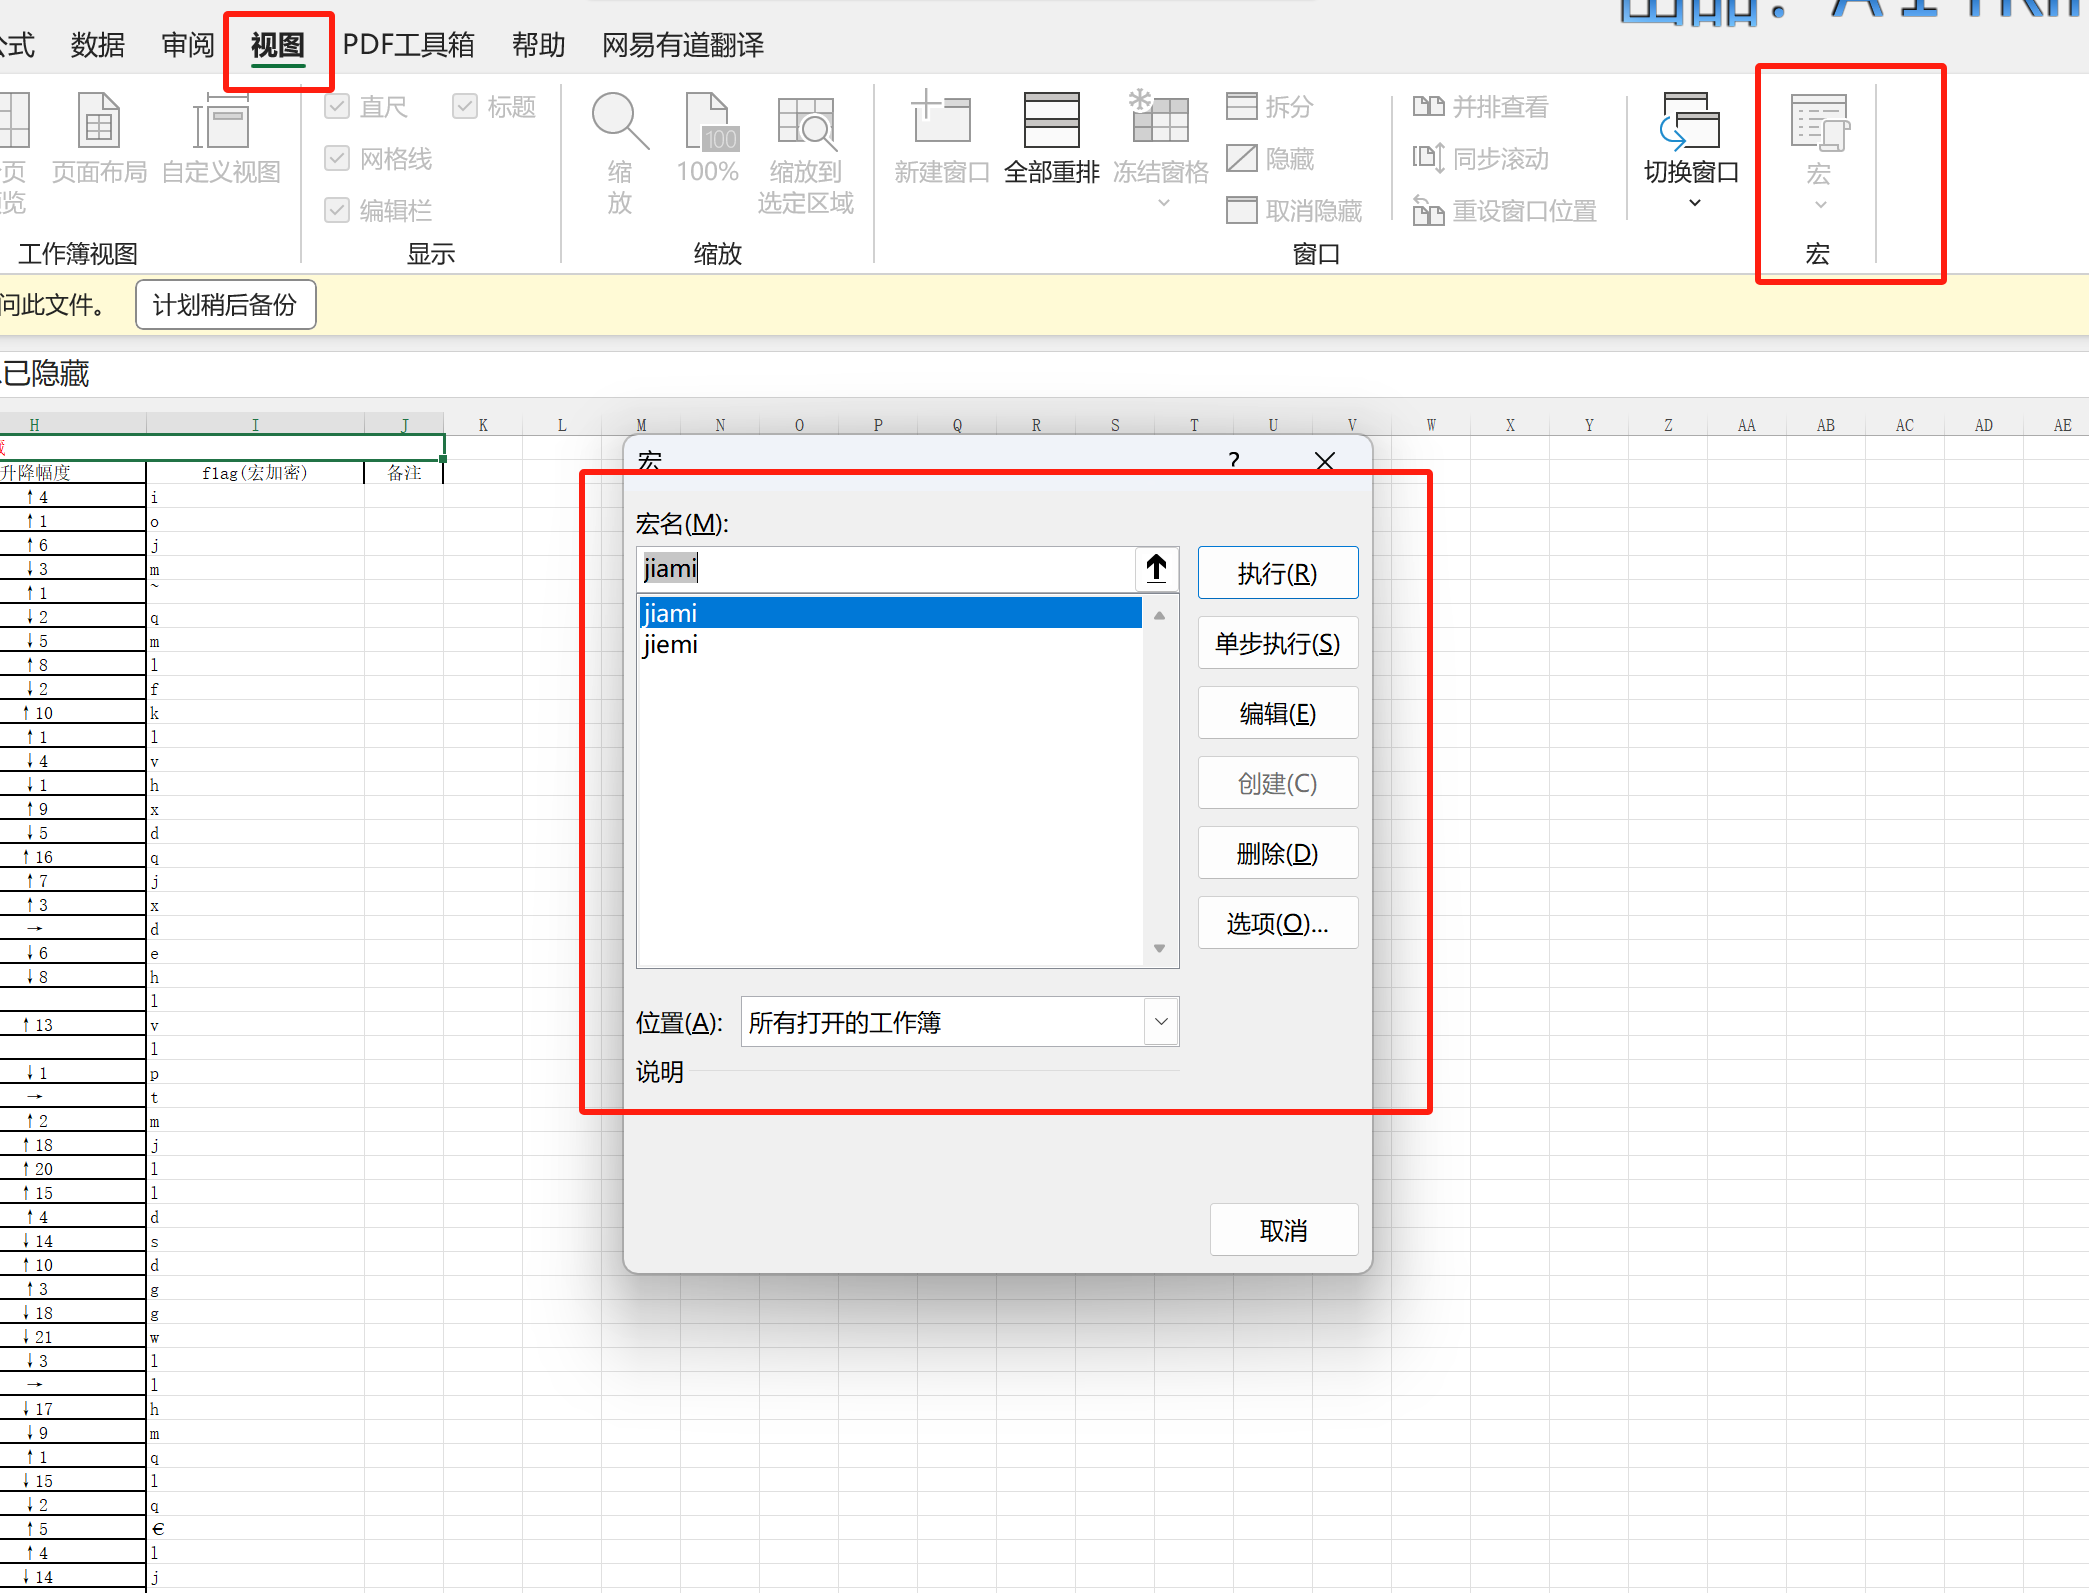
隐藏信息为宏加密 。去百度了解宏加密后,发现有俩个宏,一个加密一个解密
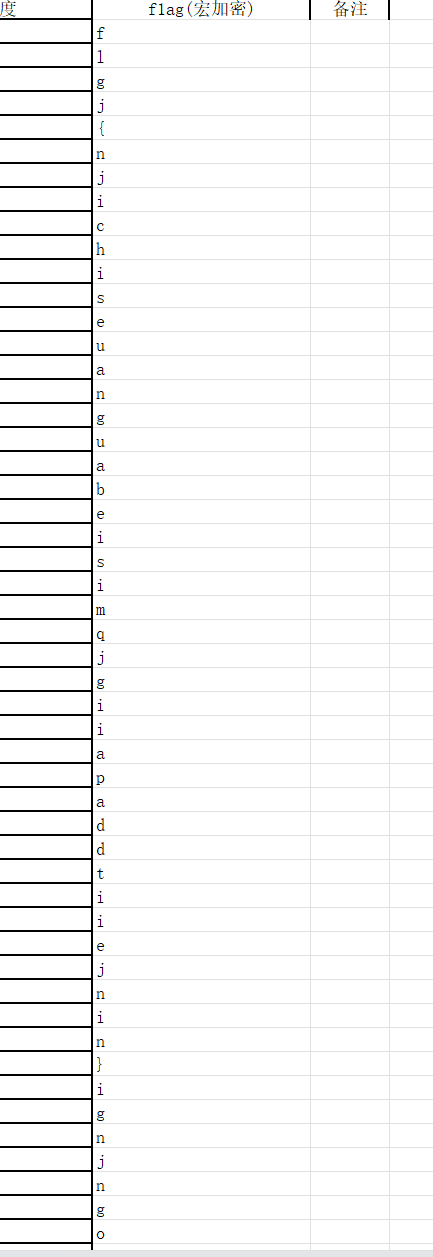
执行解密后,有点flag的样子,但怀疑顺序有问题,于是我尝试去按照计算机排序(因为我学的就是计算机)
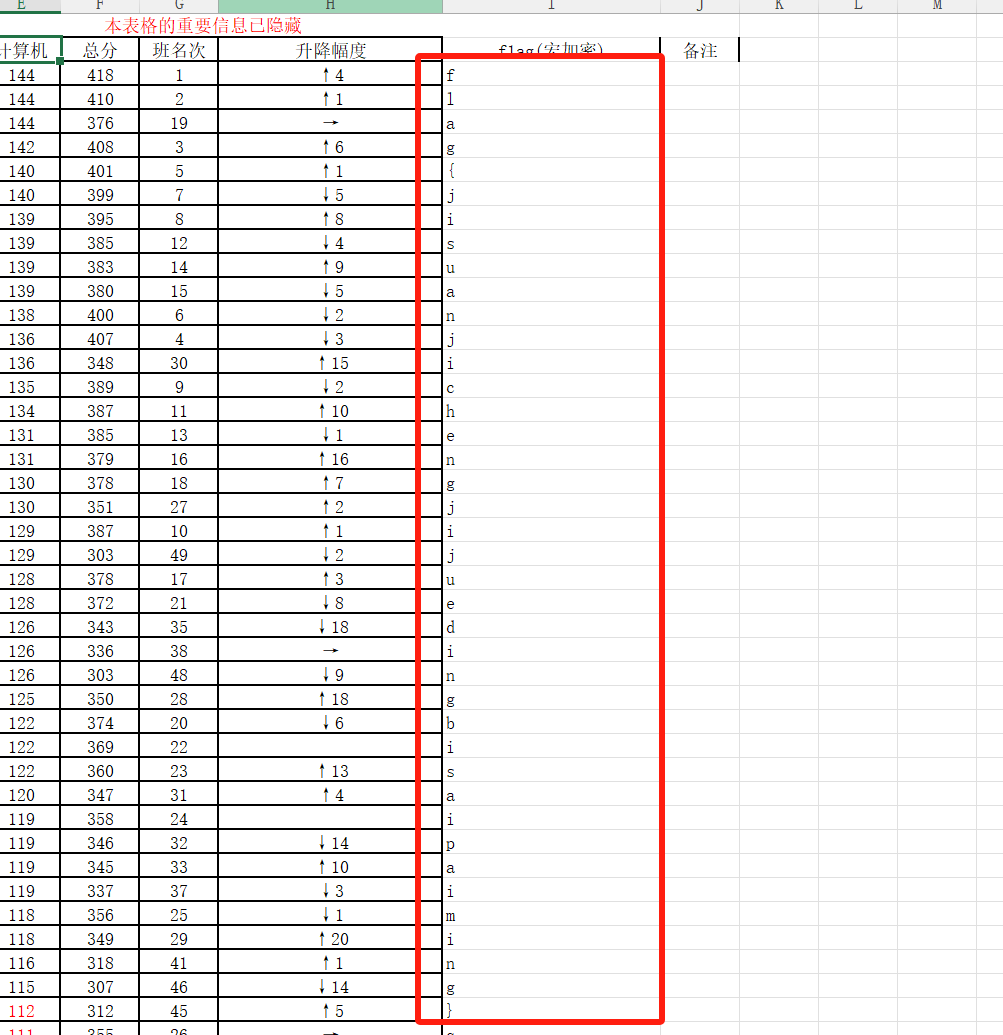
拿到flag
三 、出题人的上网流量

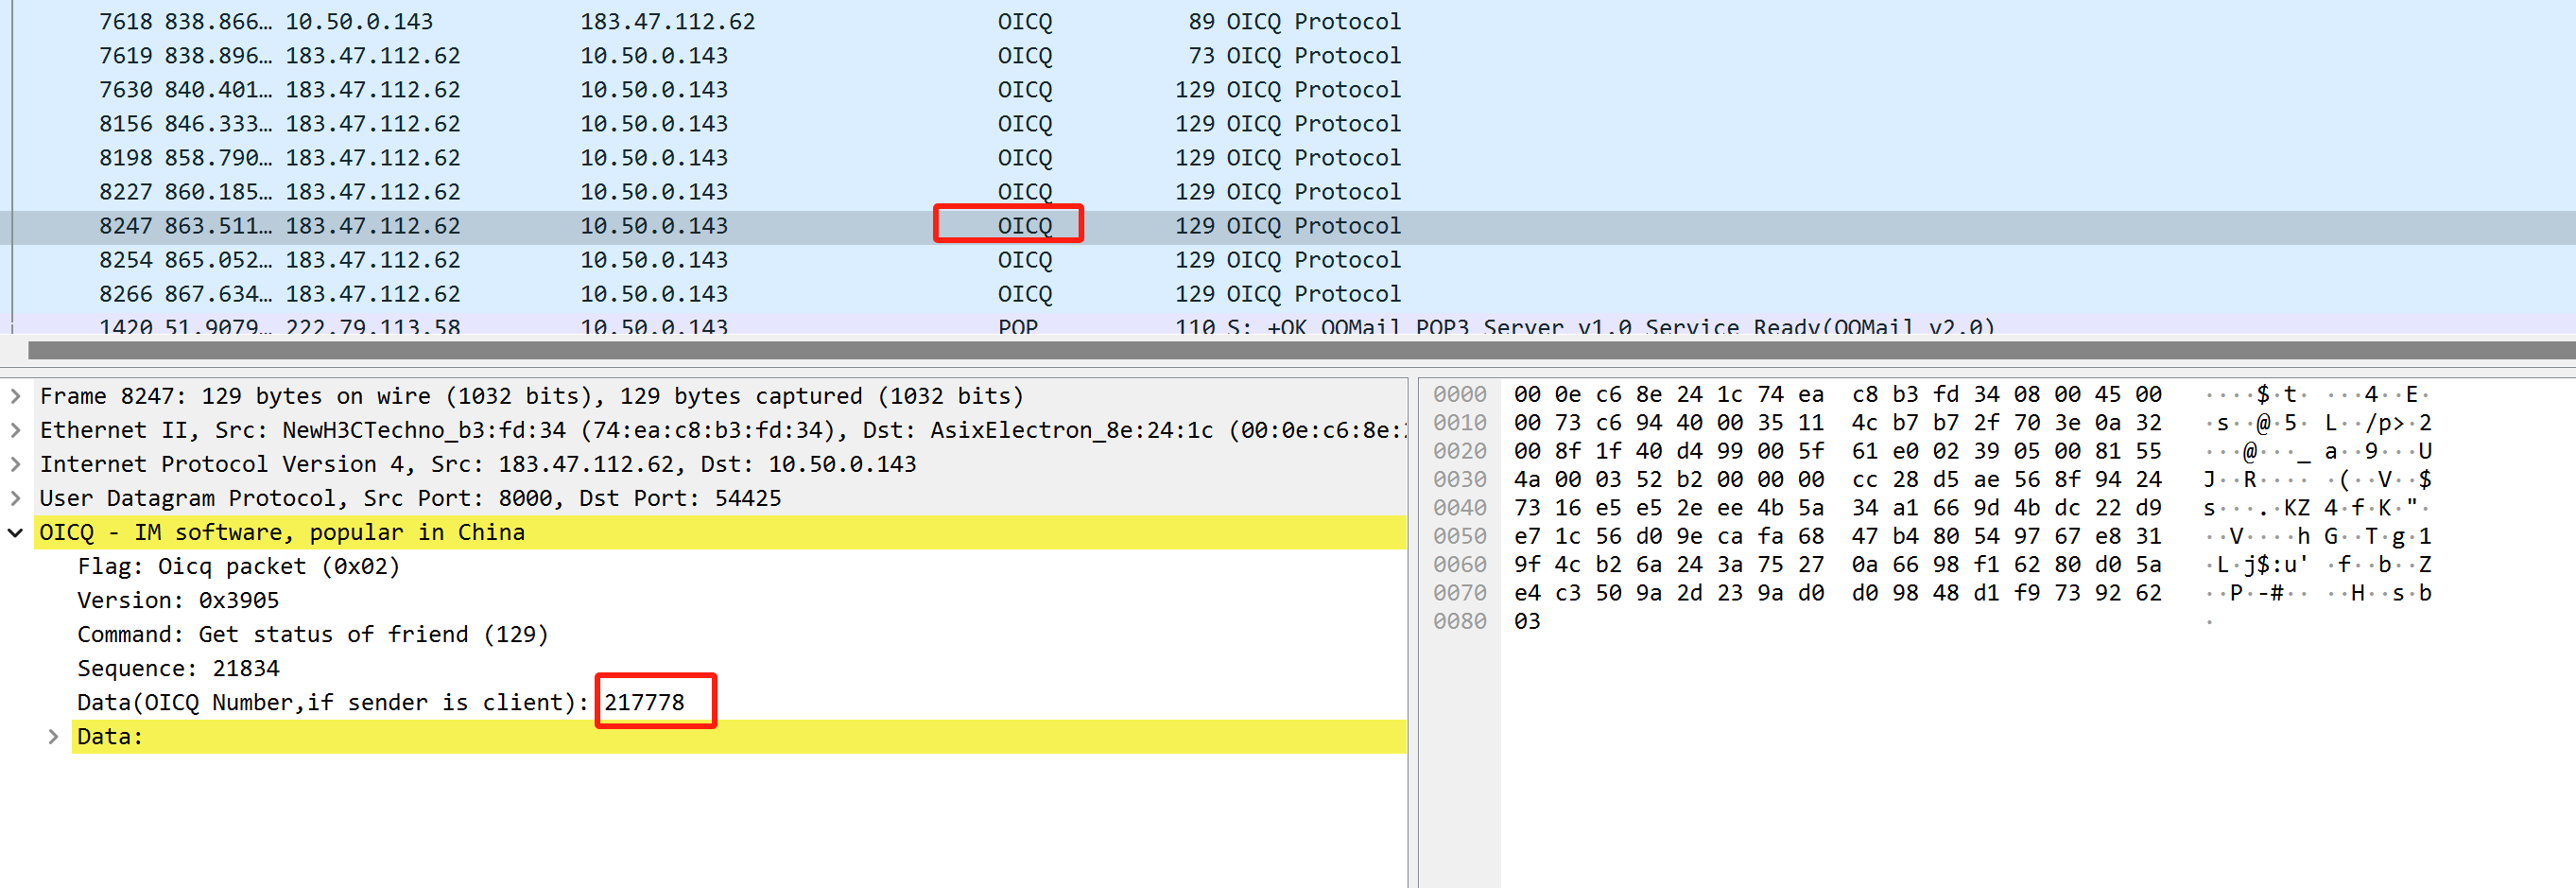
简单过一下,有tcp协议,SMTP还有OICQ(QQ早期版本)等协议。

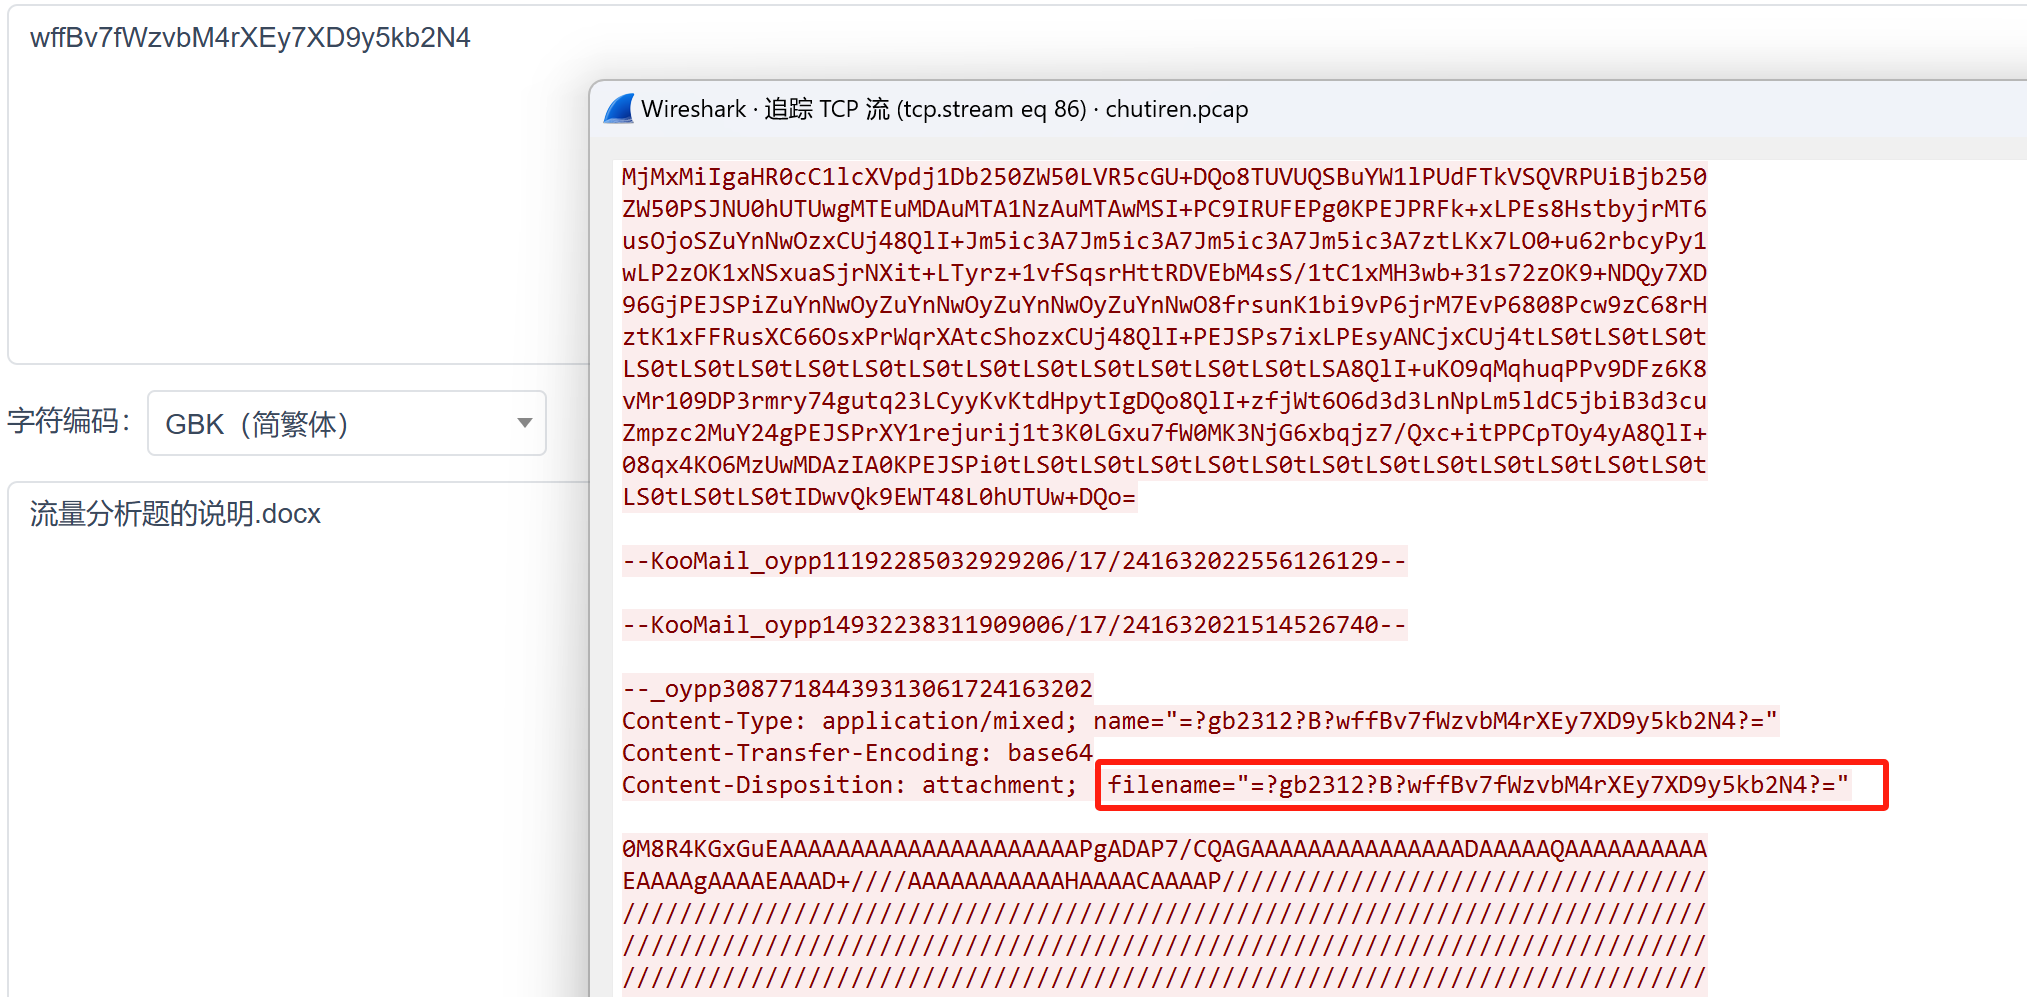
说明有邮件传输的过程,追踪SMTP流
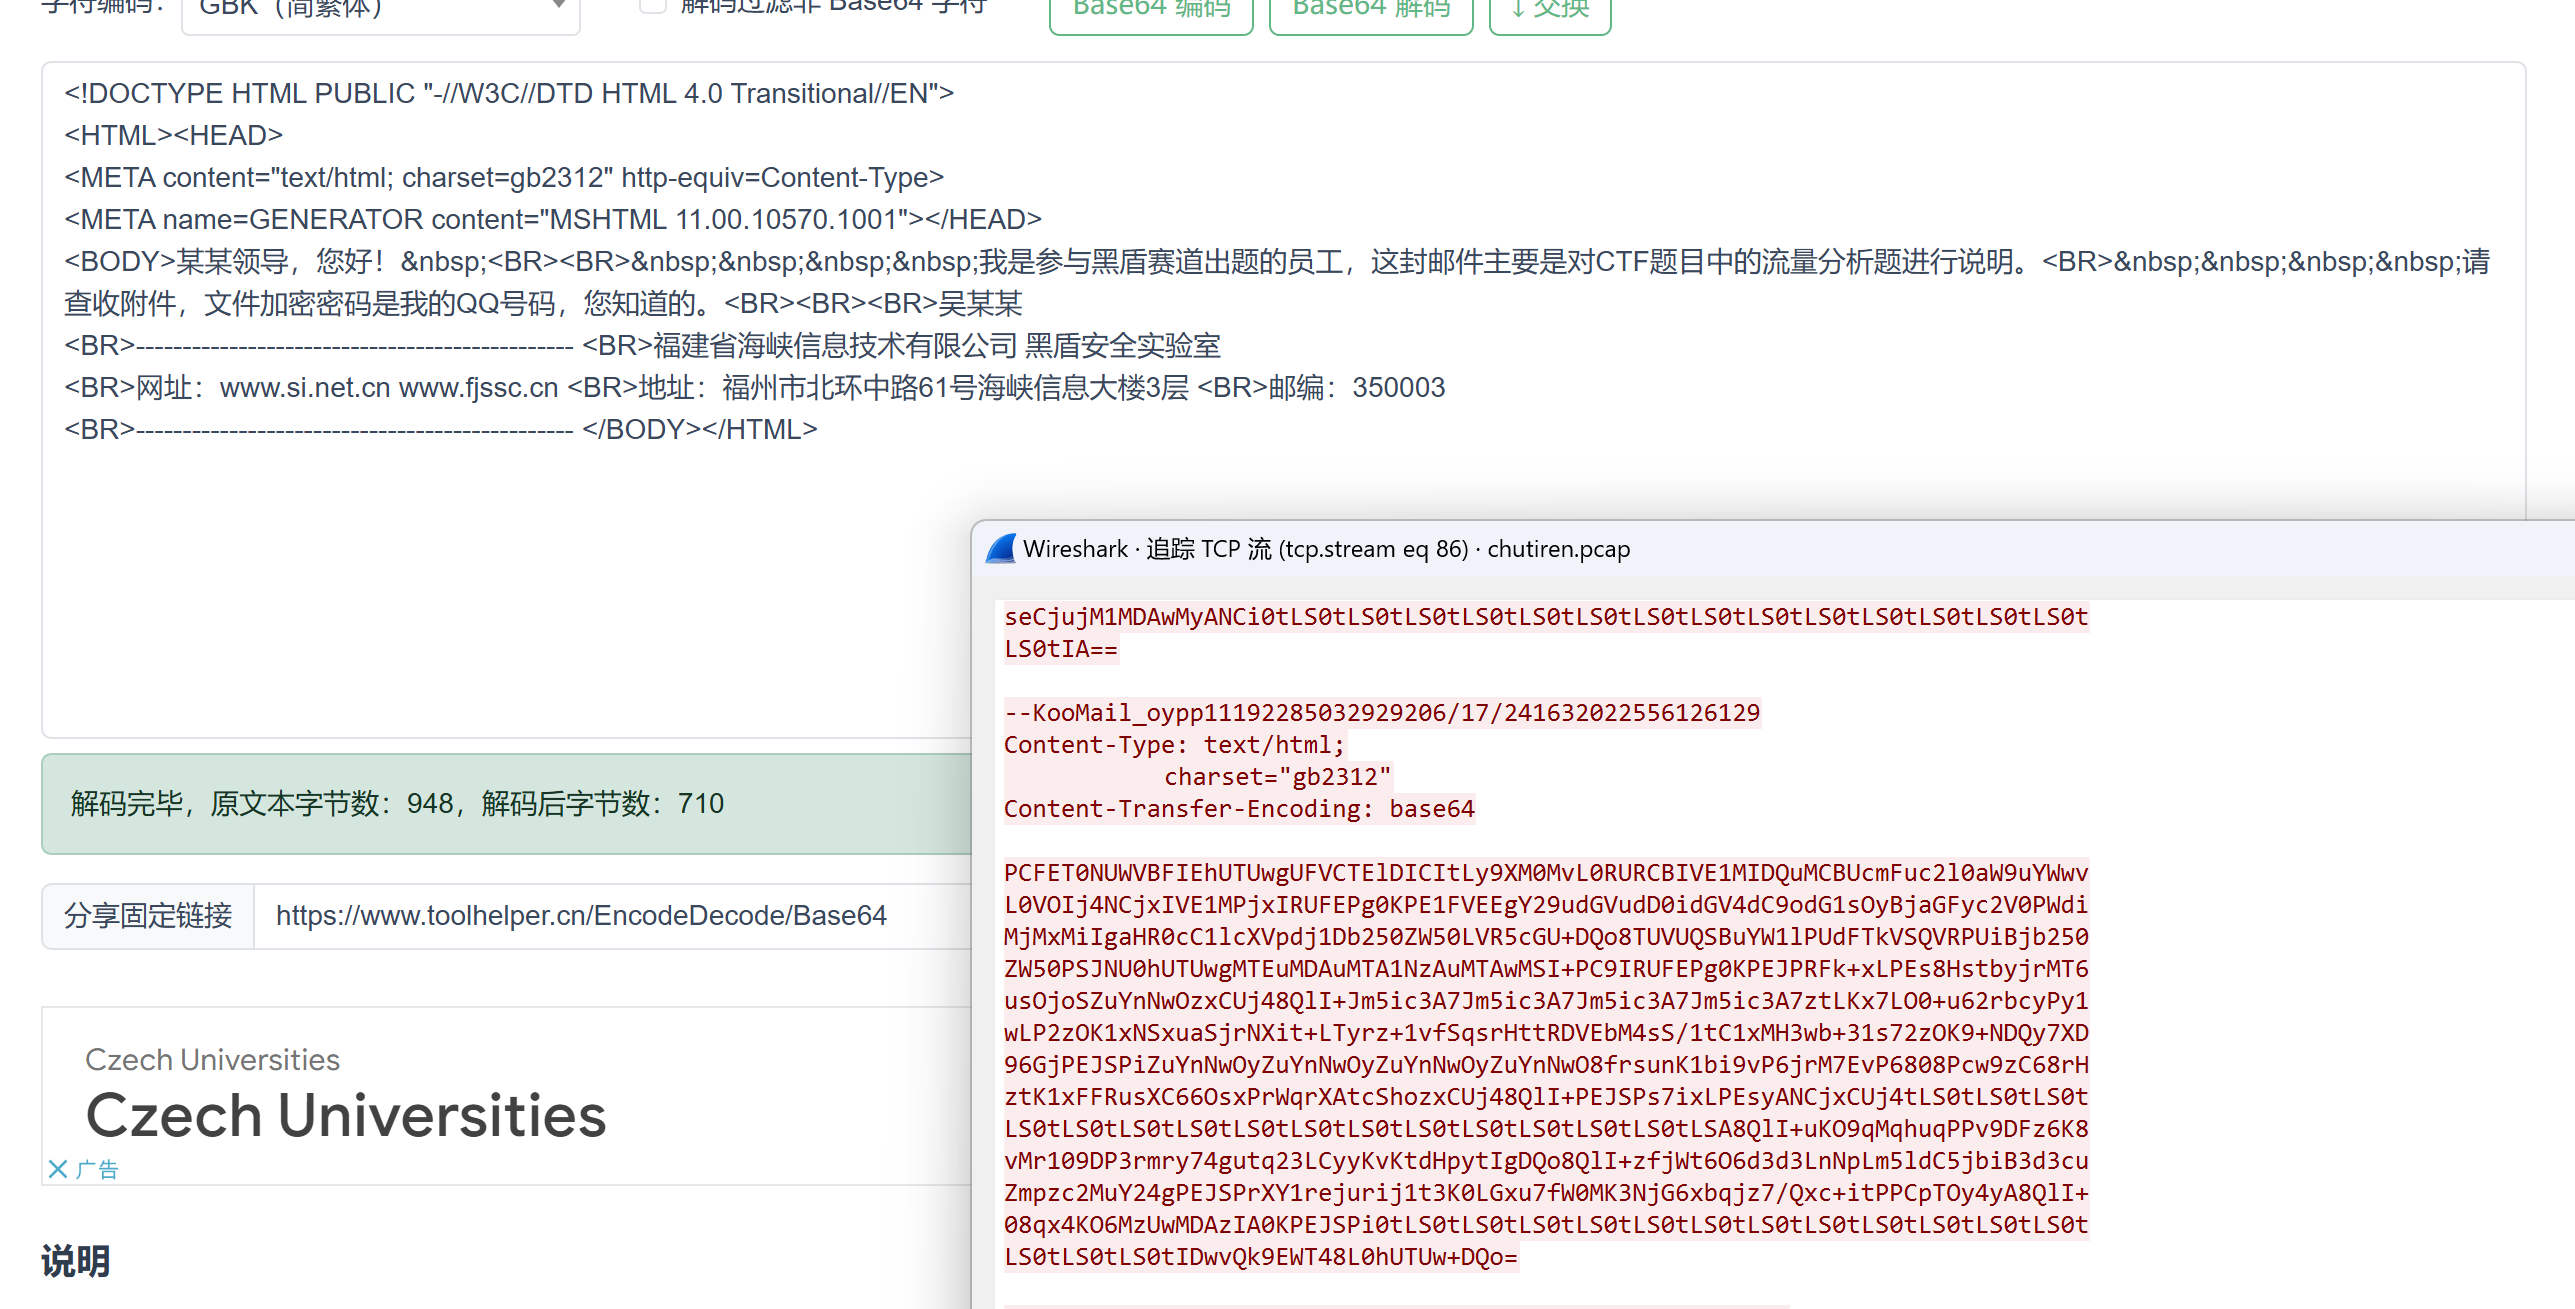
这里可以看到文件的格式为docx,文件加密密码为qq号码
查看OICQ协议拿到 QQ
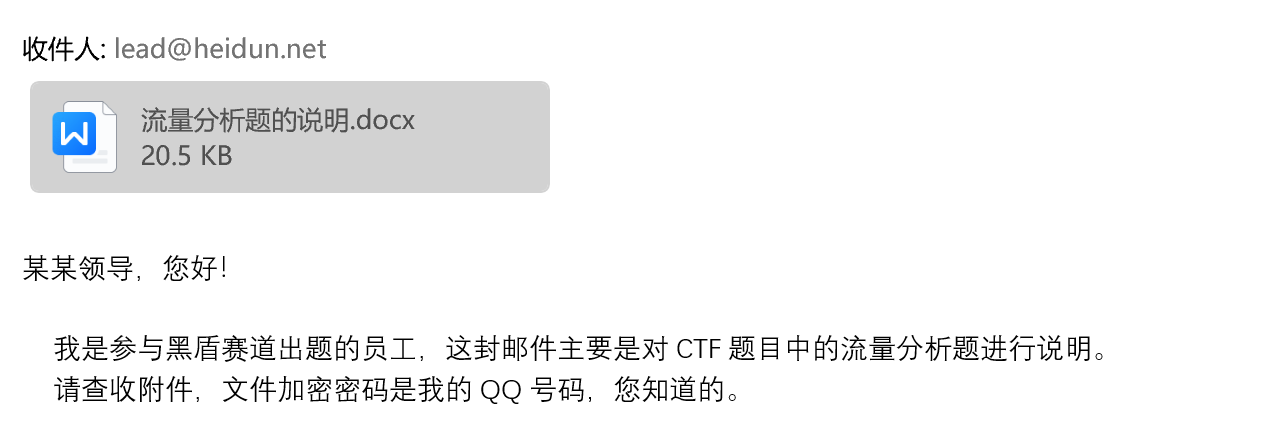
导出IMF协议,拿到邮件
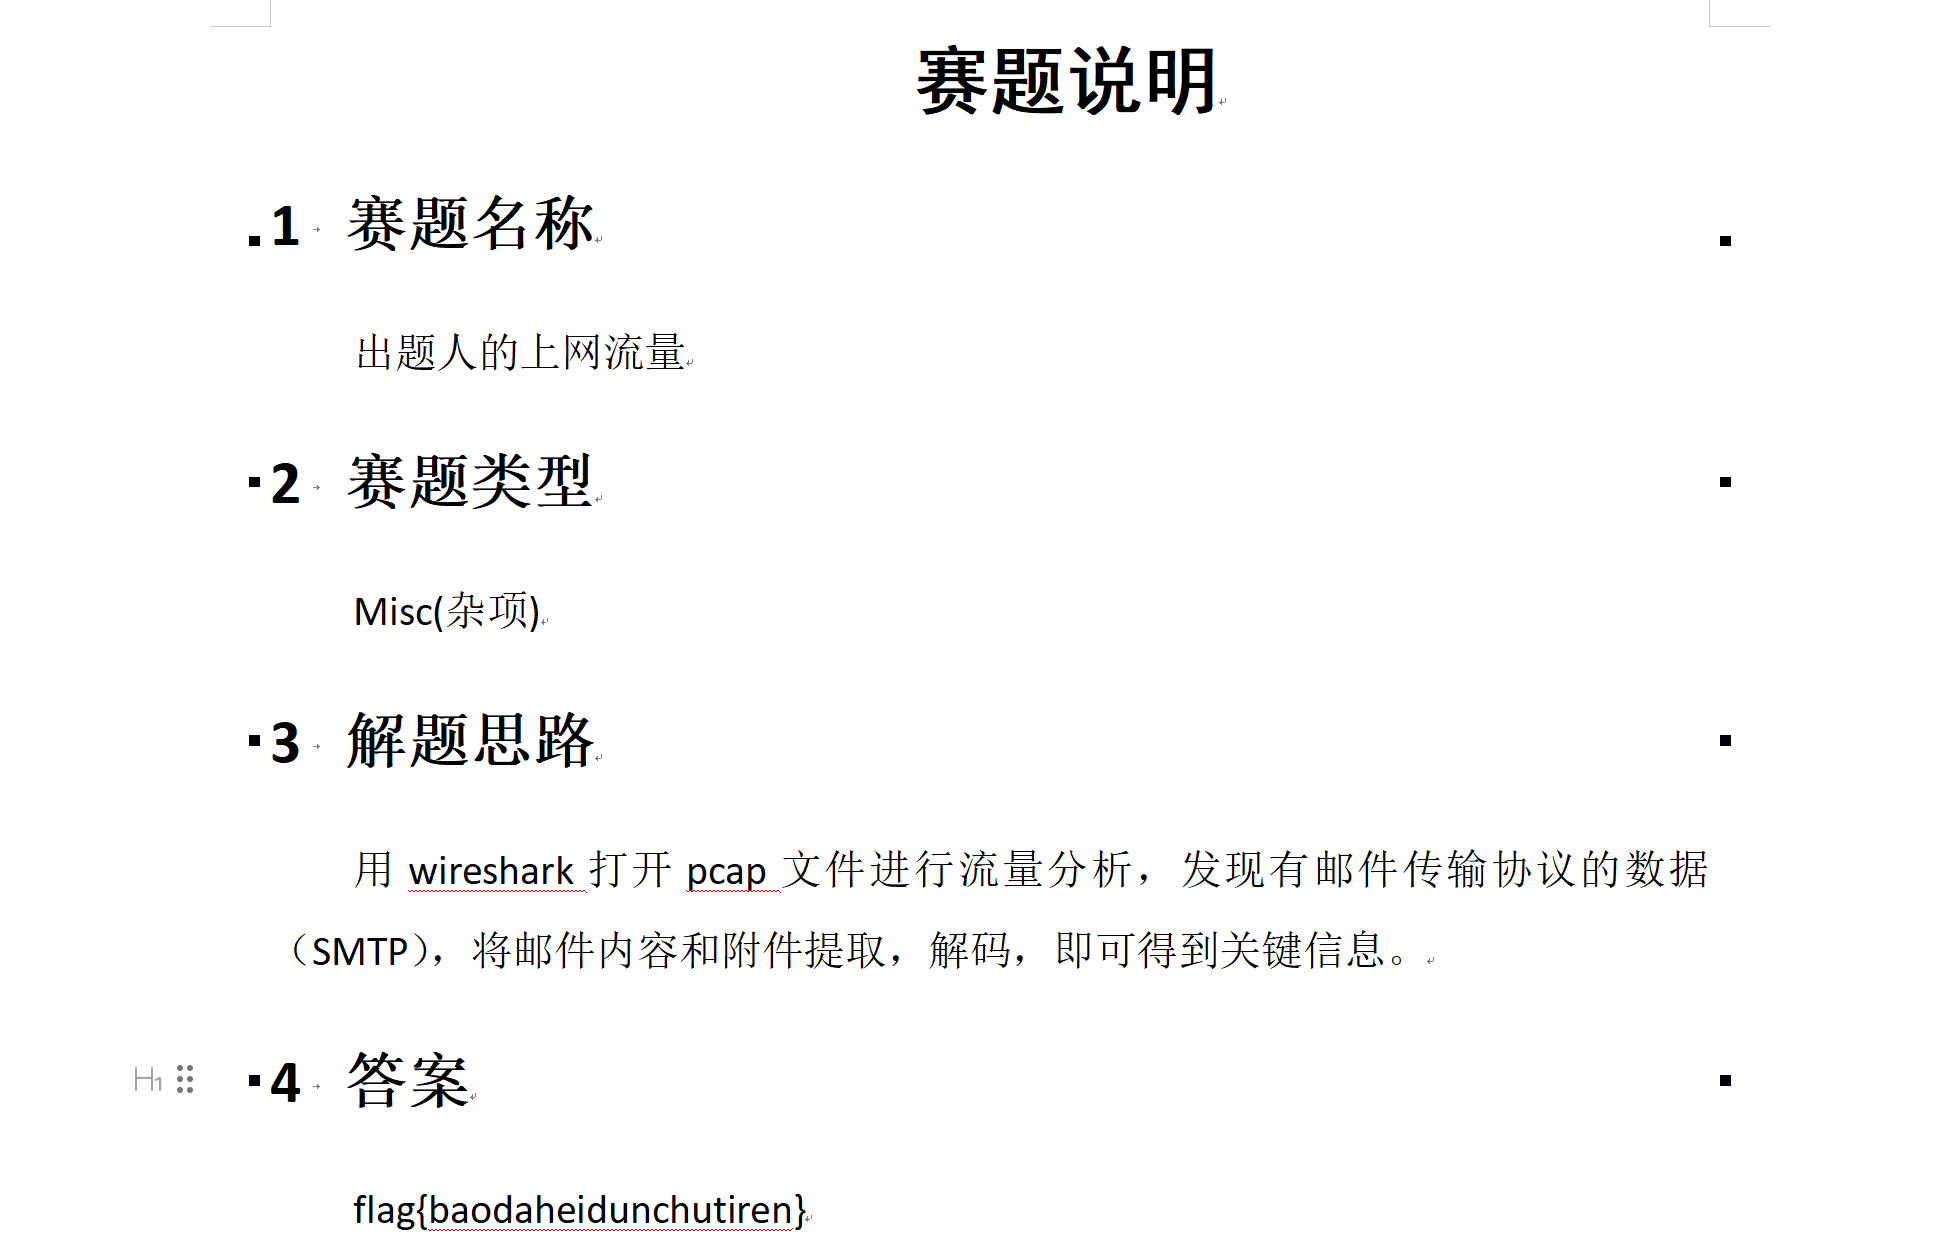
拿到flag
四、空白

一张空白的jpg图片,尝试分离图片,拿到俩个文本(foremost无法分离,我用binwalk+dd分离的)

(文本尽量放到编辑器里面看,直接打开txt不易发现)

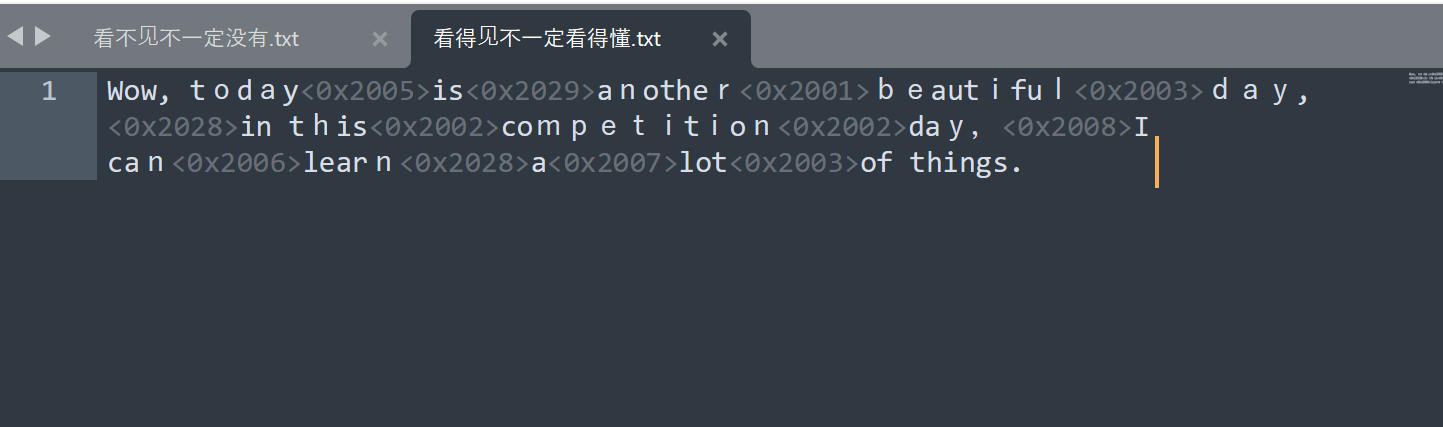
有很多空格和tab键,猜测是零宽度隐写或snow隐写或空格隐写
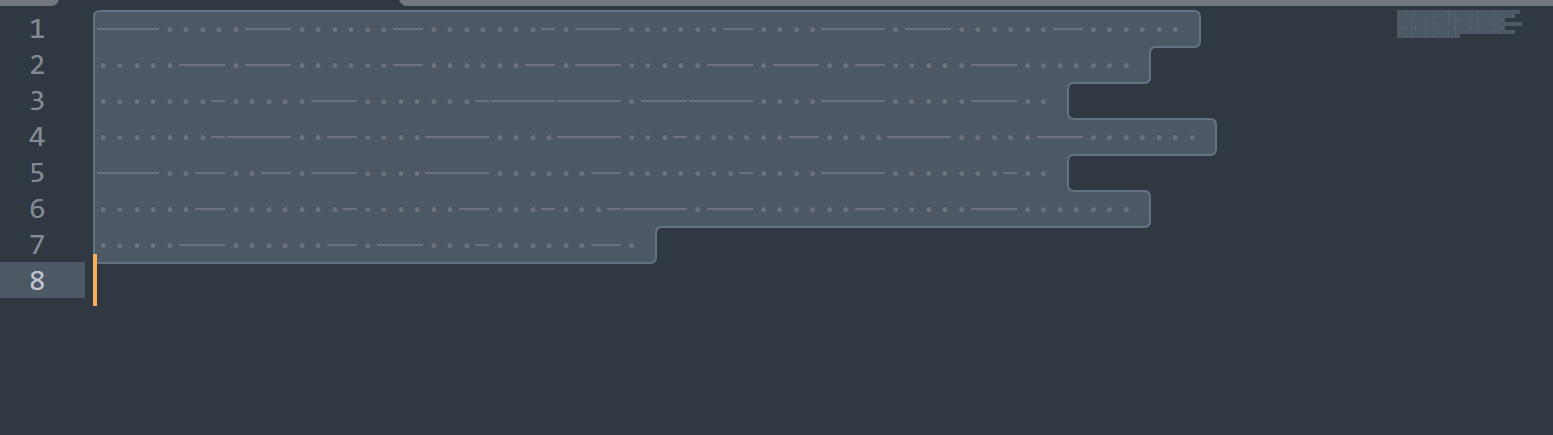
这里就卡住了,WP说是猜 测 为 半 角 全 角 字 符 隐 写(又学到新知识)。

了解全角半角:全角和半角主要是针对标点符号来说的,全角标点占两个字节,半角占一个字节。不管是半角还是全角,汉字都要占两个字节。

解题:工具链接:Secret Messages: Steg of the Dump
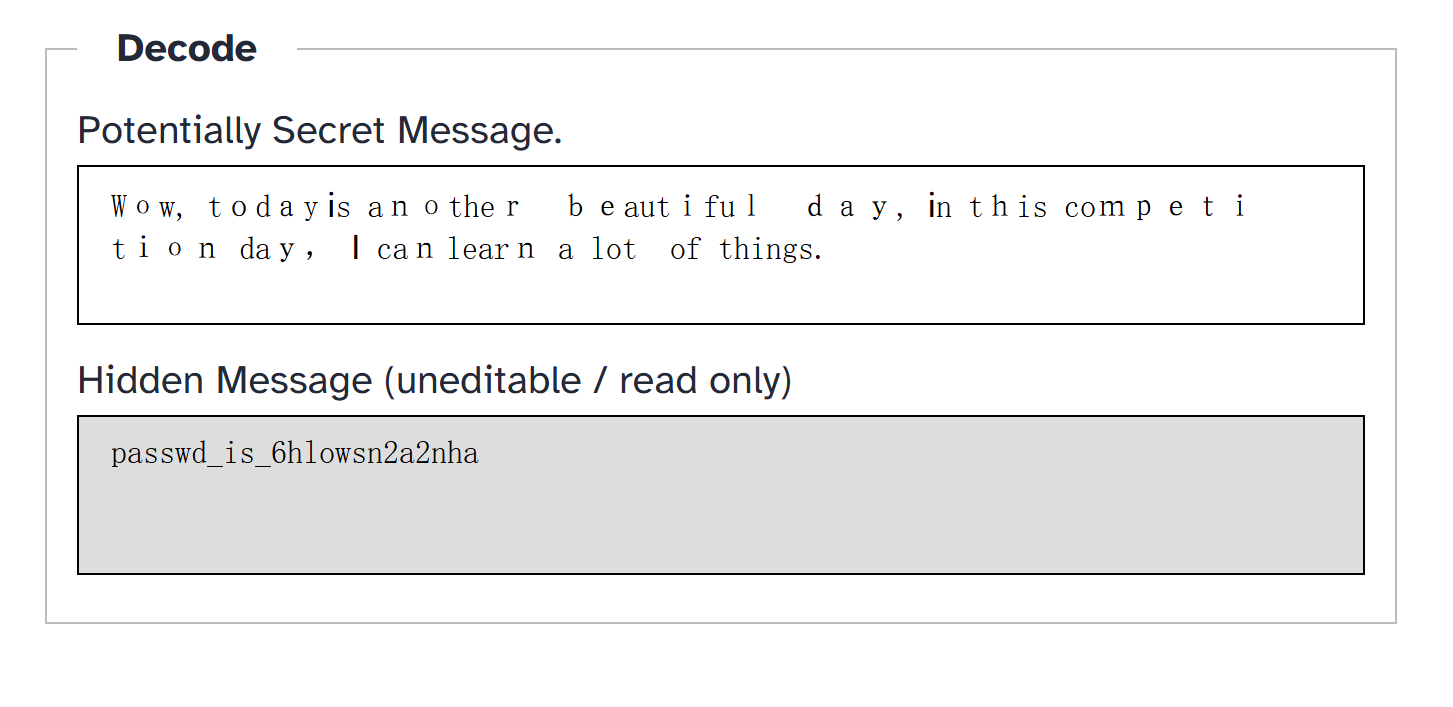
之后snow隐写,拿到flag,

相关推荐
hengdonghui15 小时前
Writeup 4 Speak Softly Love
ctf·misc·osint(开源情报搜集)
其实防守也摸鱼2 天前
Cylab在线靶场——CTF中的通用技能
linux·数据库·学习·算法·靶场·ctf·学习网络安全
hengdonghui5 天前
Writeup 4 CTFHub injection
web·ctf·sql注入·整数型联合查询注入(有回显)
hengdonghui6 天前
Writeup 4 CTFHub weakphp
ctf·md5 绕过·.git 源码泄露·php 弱类型比较
hengdonghui8 天前
Writeup 4 ByteMe CTF 2026 The Vormir Ledger
ctf·osint
文章永久免费只为良心9 天前
Ctfshow_Web应用安全与防护_第二章_无字母数字命令执行
前端·python·安全·网络安全·渗透测试·ctf·红队渗透测试
hengdonghui9 天前
Writeup 4 ByteMe CTF 2026 Sacrifice
ctf·forensics
print_Hyon10 天前
【CTF-CRYPTO-教学-RSA】第八节:超大模数n反噬攻击,已知n、e、c求m(n超大,m的e次方仍小于n,c可直接开e次方得到结果)
ctf
其实防守也摸鱼11 天前
CTF Web 6 题全解 Writeup
linux·sql·学习·算法·安全·ctf·xss
hengdonghui12 天前
Writeup 4 N1BOOK 第一章 Web 入门 · 粗心的小李
ctf·.git泄露