-
实验原理:1. 根据ARP中间人攻击,获取 用户和服务器之间的数据
-
- 将获取到的数据 通过一定的技术来复原,进而获取用户的信息或者 相关权限
-
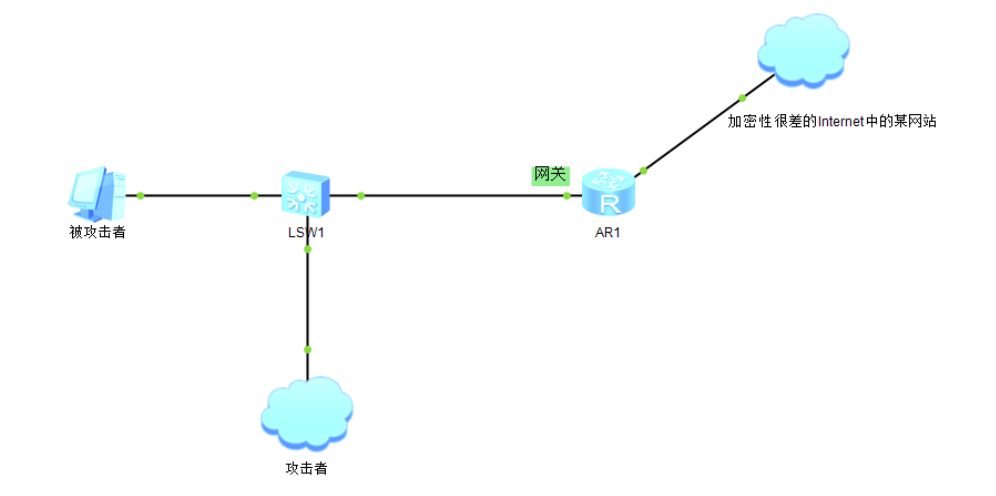
实验拓扑图
-
将 kali 的网卡改为桥接模式,查看Kali和本机的ip


-
启动ettercap,在Kali的终端中输入ettercap -G,扫描局域网内存活的主机

-
添加目标,选中网关192.168.1.1点击 Add to Target1,
-
选中靶机192.168.1.100点击 Add to Target2

-
开启嗅探Sniffing at startup,. Kali 对 本机进行 ARP中间人攻击,获取通信信息(Cookies)

-
在本机上多次进行登录登出操作

-
在Kali上启动wireshark进行抓包,保存 wireshark的原始数据,将抓取的数据另存为cookies.pcap文件

-
Kali 将Cookies 还原,并携带Cookie数据,此时,会生成一个 hamster.txt的文件


-
在Kali的 火狐浏览器上 开启代理

-
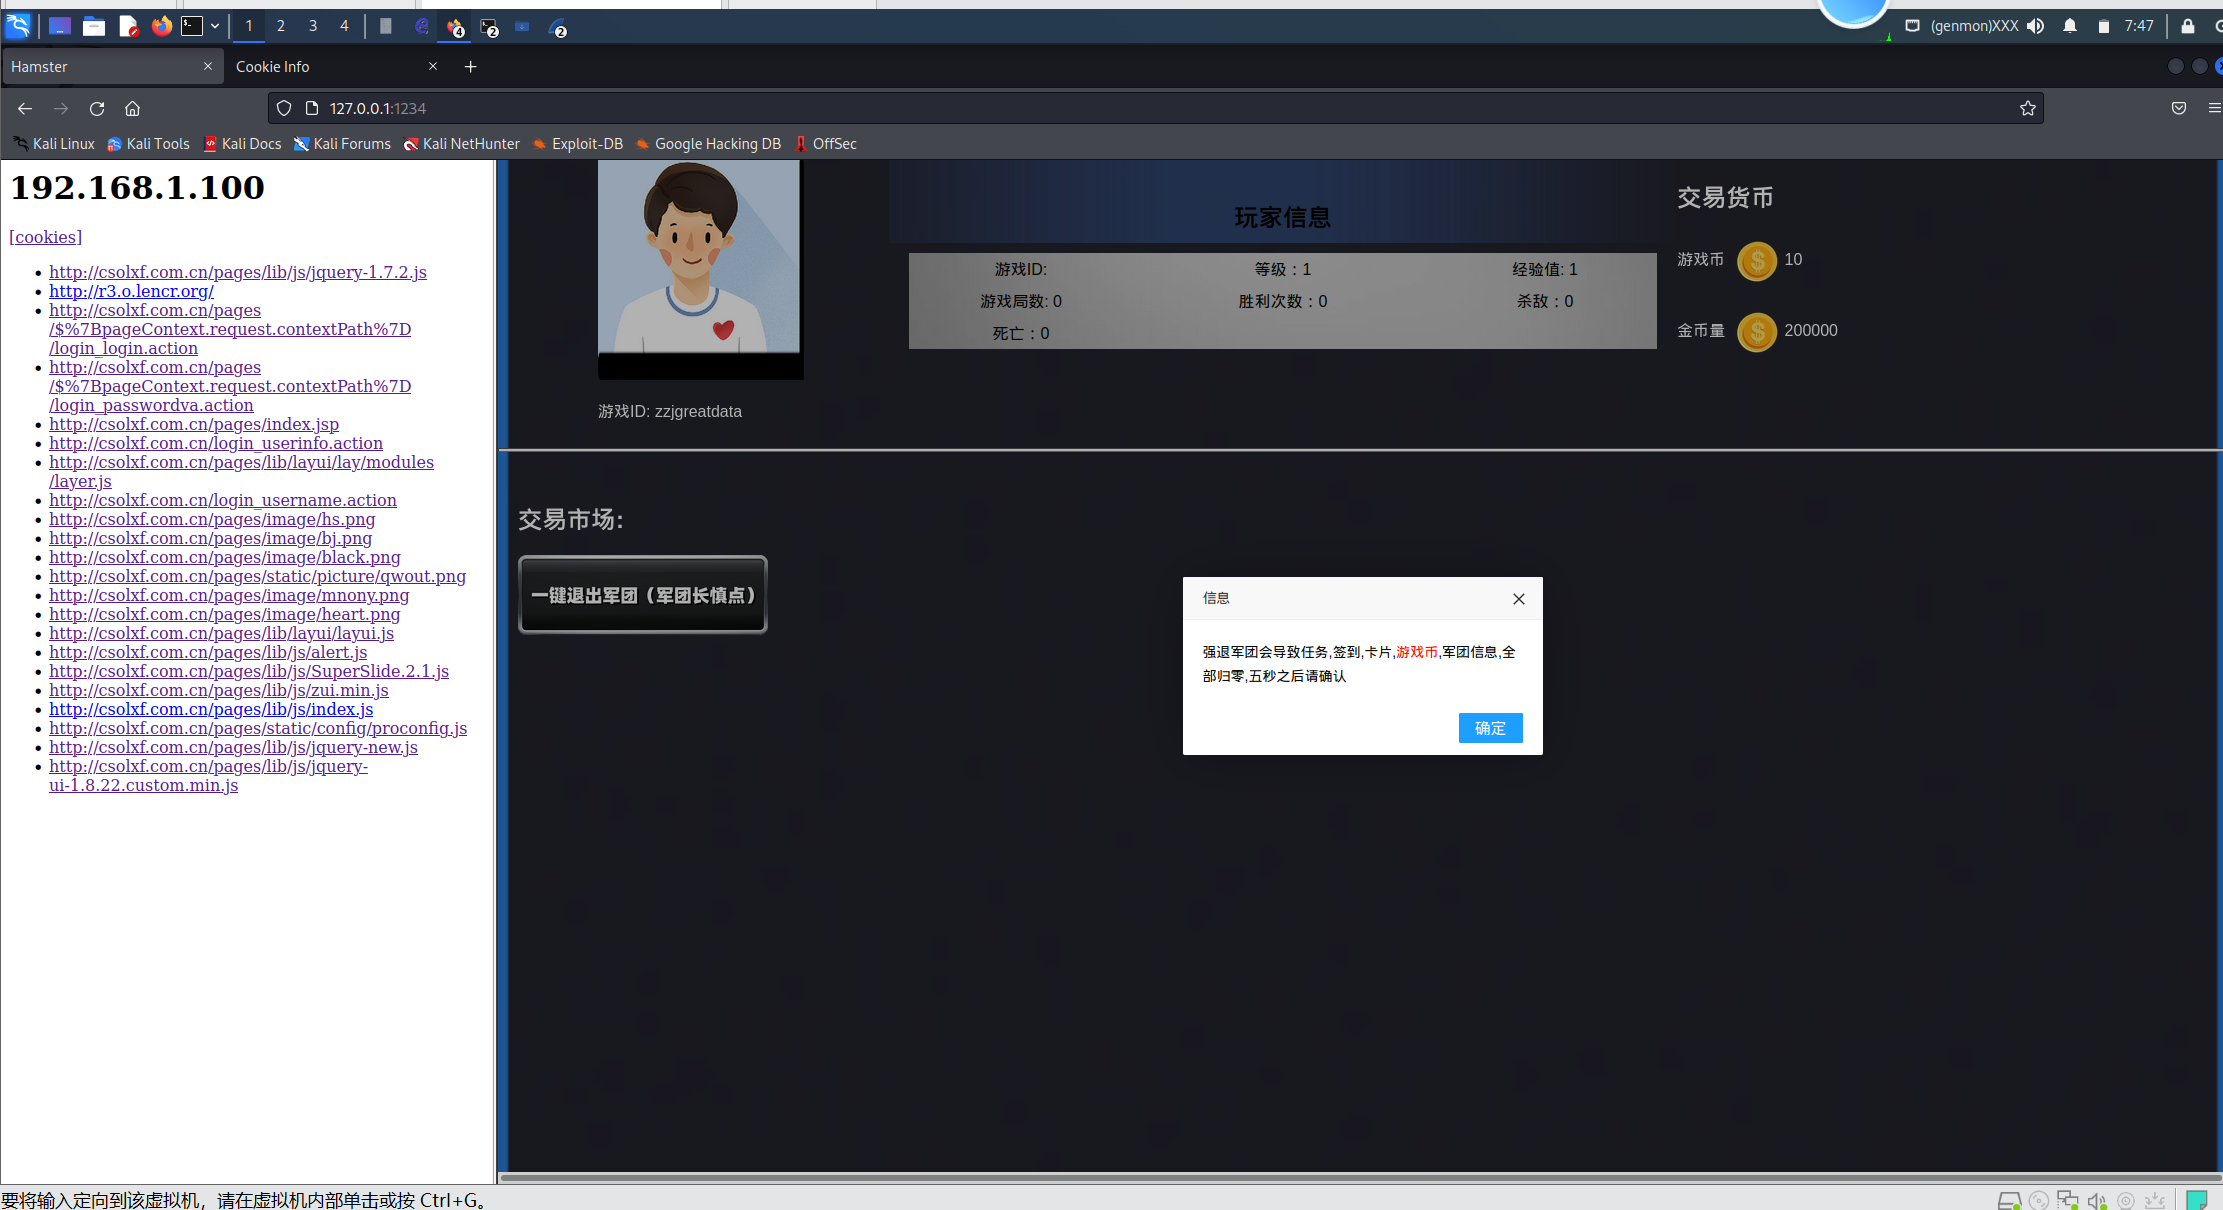
开启 hamster-sidejack进行会话劫持

-
在Kali的火狐浏览器 输入: 127.0.0.1:1234

关于HTTP的攻击实验
༺小白熊 ༻2024-07-11 4:02
相关推荐
AR-26710-8 小时前
Linux Day32——实操五类资源告急排查skywalk81638 小时前
hive 常驻集群:像 OSPF 一样在线,像 git 一样可信H.莓飛9 小时前
【C++】【STL】vector_OJ题Rabitebla9 小时前
【Linux操作系统】进程篇(十一):进程程序替换——从底层原理到 exec 函数族沫璃染墨9 小时前
从零入门计算机网络系列(十五):TCP可靠传输机制详解——从序号与确认应答到乱序处理景煜拾年10 小时前
InnoAI SQL 助手无人生还别怕10 小时前
如何搭建docker仓库(轻量级)registryxiaoye-duck10 小时前
《C++ 项目:手写大模型接入 SDK》本地 Ollama 部署与适配分布式存储与RustFS11 小时前
Hudi 表想摆脱 HDFS 绑定?用 Spark + Hudi 直接写进 RustFSzhengfei61111 小时前
CVE-2026-98432:Linux 内核 TCP 释放后重用漏洞,CVSS 9.8 但补丁覆盖极不均衡