IBM FileNet 是一款优秀的企业内容管理解决方案,为客户提供了领先的文档管理和流程管理集成环境,被大量企业所采用。FileNet 需要使用企业级的目录服务器(LDAP)作为其用户管理系统,满足其认证和授权的需求。对于 LDAP 目录服务器来说,市面上比较流行的包括 Microsoft Windows Active Directory(AD)、IBM Tivoli Directory Server(TDS)、Sun Java System Directory Server、Oracle Internet Directory(OID)等等。
在我国党政、金融、央国企等行业中,随着信创国产化改造的深入,企业内部使用的微软 AD、IBM TDS 等国外目录服务产品可能面临替换,寻找能够接管 FileNet 的国产身份目录服务器,有备无患。
去年,一家大型央企找到宁盾。该客户作为较早布局信创的单位,在全集团使用的 FileNet 升级之际,打算对 FileNet 后端的身份目录服务进行国产化改造,替换当前的微软 AD。
宁盾为其提供的解决方案为:宁盾国产化身份域管(LDAP 身份目录服务)接管 FileNet,为集团、分公司、现场作业人员等数万用户提供统一账号和身份验证。
建设方案如下:
• 接管认证:宁盾身份域管接管 IBM FileNet 的认证,FileNet 通过修改认证源配置无缝切换至宁盾域管认证;
• 同步身份:宁盾对接微软 AD,从 AD 处同步并初始化用户身份;FileNet 对接宁盾身份域管,通过 LDAP 方式拉取宁盾用户,实现身份统一;
• 自定义属性:基于目录用户独特属性下发 ACL 权限,不改变原有 AD 环境下的权限控制;
• 多因素认证:借助宁盾国密动态令牌服务,实现基于 LDAP 的 OTP 动态口令安全认证;
• 后续可接入其他应用系统、信创终端。
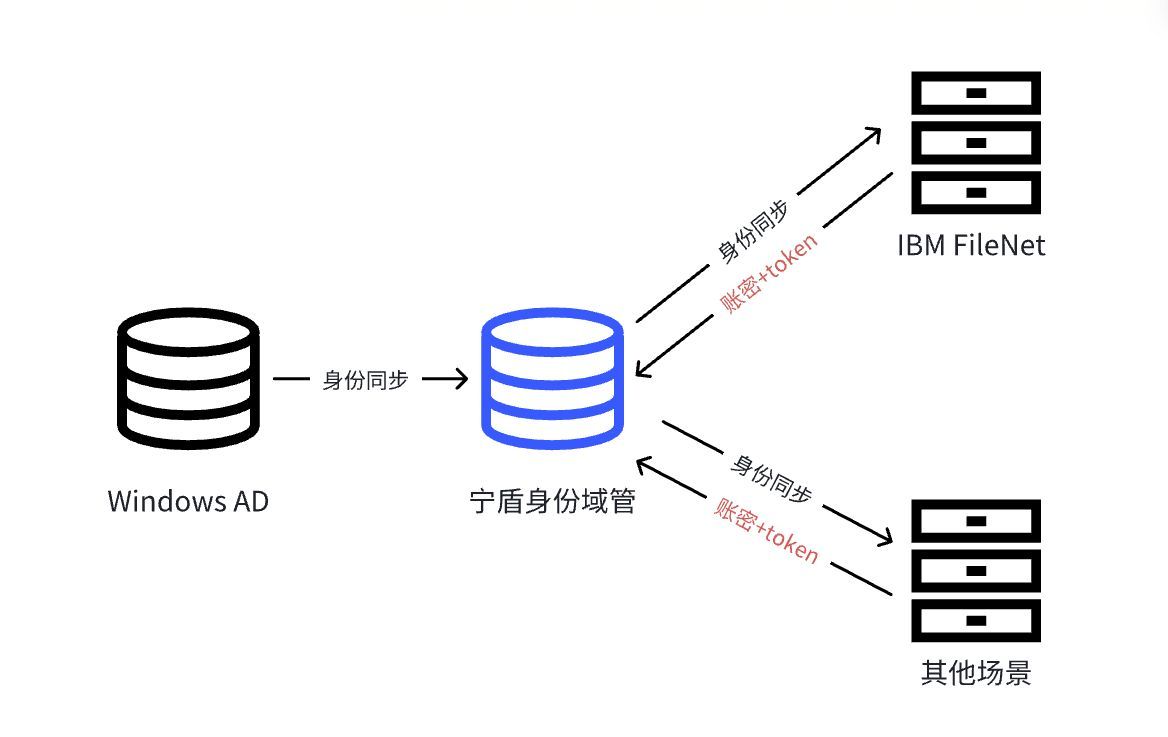
账号认证流程
如上图所示,宁盾身份域管可兼容微软 AD,并从 AD 处同步用户身份,再将用户身份供给到下游 FileNet 或其他应用/终端/网络等场景。这样一来,用户可照旧使用 AD 域账号访问 FileNet 或其他应用,无需改变任何习惯。此外,出于安全考虑,还可为用户访问应用时开启** MFA 多因素认证** ,通过增加 OTP 动态口令二次认证的方式加强用户身份(账号)鉴别,以确保访问重要资源的人员身份安全可信。
在与 FileNet 对接时,宁盾身份域管的自定义属性提供了极大作用,它可根据对方所要求的字段属性灵活配置,使对接工作更轻松顺畅。同时也降低了后续运维工作量。
以上是宁盾身份域管对接 FileNet 的解决方案,为信创用户寻找国产身份目录服务提供备选。若您有以上需求,可后台私信交流。