缺失国产域控统一认证,导致业务信创升级受阻
某基金管理公司在办公场景拟建设信创 OA 系统、信创邮件系统以及信创服务器、桌面终端。但原有的 AD 域既无法接管新购的信创资产,亦不符合全栈信创建设要求。因此,该基金单位必须选择一套稳定可靠、兼容性好、具有长期适配能力的AD信创替代方案 ,承接以上场景为其提供统一身份认证源。同时,为确保信创改造符合等保合规要求,该单位明确需要通过2FA 双因素认证技术来加固人员身份认证,增强各场景下的身份鉴别能力。
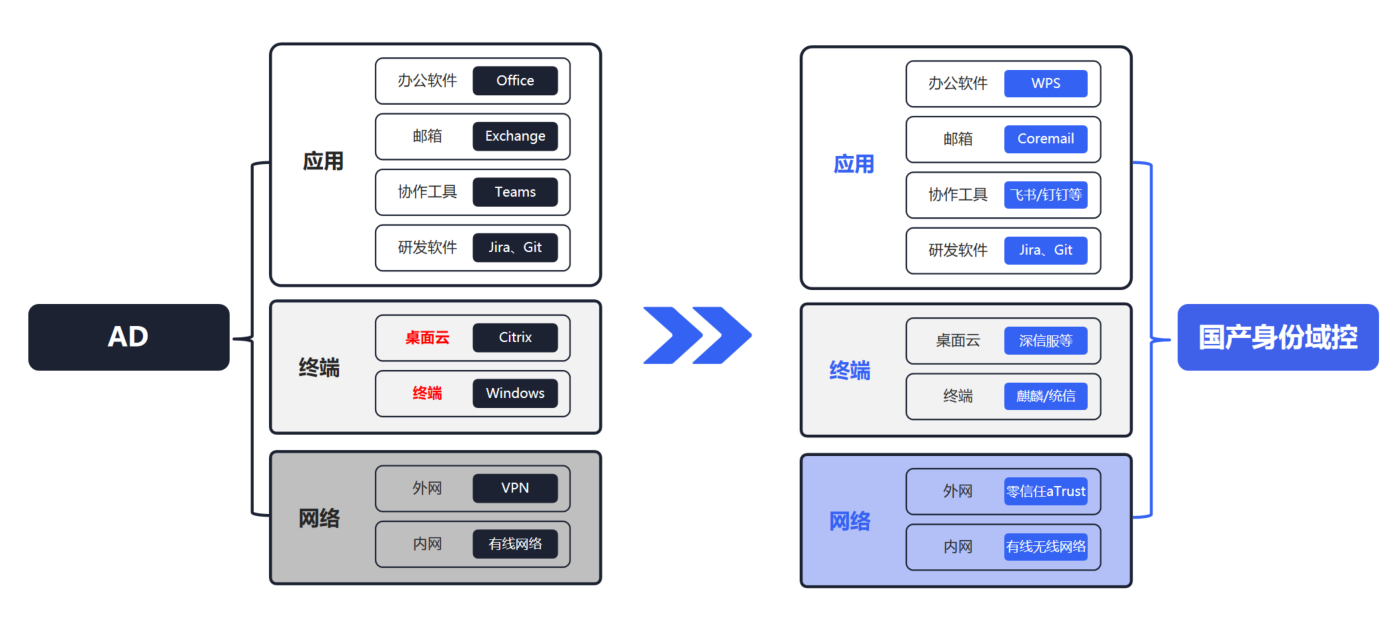
上图展示了在信创建设中 IT 架构的演变过程,原先以 AD 域控为统一身份认证底座的格局将被国产身份域控打破。
迁移AD域并增强场景能力,筑造可信办公环境
在经过多方接触后,该基金单位最终采用宁盾国产身份域管解决方案。作为AD信创替代方案,宁盾身份域管的特点是**「安全、可靠、易扩展」**,在金融(保险、基金、金融科技等)、能源、央国企、党政等行业中多家企业里已落地实施。
明确了客户需求后,宁盾AD信创替代方案(国产身份域管)在该项目中的主要建设内容为:
-
增加一套国产域控统一认证平台,对接原有 AD 域控身份实现同步迁移,以层级结构的形式进行管理和维护;
-
基于标准 LDAP 身份目录服务及开放 API 接口,实现对各信创应用、系统及信创服务器、终端以及未来新增场景的统一身份认证管理;
-
实现用户自服务及 AD 实时写回,以减少管理员对用户身份信息维护的运维压力,并确保国产域控和现有 AD 域控身份的一致性,避免人员身份信息的混乱;
-
采用 MFA 多因素认证能力,对包括 OA、邮箱在内的关键业务及应用入口提供登录安全加固,增强身份鉴别。
引入国产域控对于该基金公司而言优势主要体现在以下三点:
-
建设国产身份目录并承接业务,确保业务持续性
-
员工无感知切换,平滑过渡
-
提升业务访问安全性
金融信创是一个系统工程,也是一个长期工程。今天,该基金单位为信创升级架设了一套强壮的**「国产身份域管」**,完成开放架构下统一身份认证技术的突破,也将为其他基金单位提供一个可复制、可推广的金融信创鲜活典范。