背景简述:DDoS攻击分为很多类型,有消耗网络带宽的流量攻击,有消耗服务器资源的应用层攻击等。影响巨大,且让无论大公司还是小公司都肃然"起敬"的当属:流量攻击。在流量越来越廉价的今天,攻击流量小则几百兆,大则几个G,甚至更多。DDoS攻击的重灾区一般在竞争比较激烈的游戏行业,特别是在前几年私服流行的时候,各种攻击防不胜防。
常用防御方法:
1、 企业级DDoS防火墙:用过不少厂家的DDoS防火墙,金盾、绿盟、傲盾等,这些防火墙原理上都类似,基本上都有强大的计数计时器,然后结合TCP/IP协议族的特点来进行防御,比如:每秒产生多少SYN半开连接算是攻击,每IP每秒产生多少ICMP流量算是攻击,还有某些协议中从那些位开始携带了某些特殊的字节算是攻击等等。对于一些流量不算大的攻击防御效果还是比较明显的。
2、 运营商级DDoS防护:对于流量较大的攻击,也只有运营商来防护了,运营商拥有较大的网络资源优势。运营商一般会提供两种防御方法,一种是直接进行封IP处理,比如使用RTBH技术等;还有就是对IP进行流量清洗,比如上海提供在四核心下的流量清洗服务,很多银行、互联网企业所喜好选择的服务。
DDoS防火墙常用部署方式,如下图:
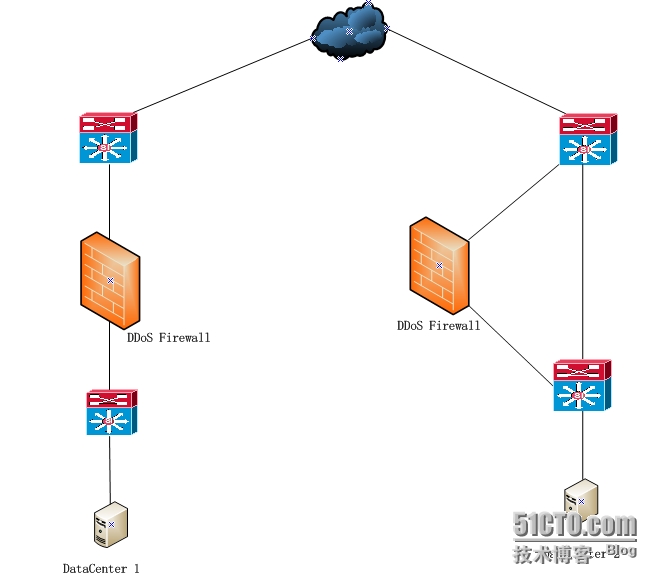
1、 如上图左边情况,直接串联在网络中,这种情况可以时刻为所有IP和服务提供防护。
2、 如上图右边情况,旁挂方式,完成网络引流、清洗、回注等功能。这种情况下,仅在有需要时才进行DDoS防护,比较灵活。
举几个以前处理过的例子:
1、 UDP流量攻击,也是比较常见的起流量的攻击方式。
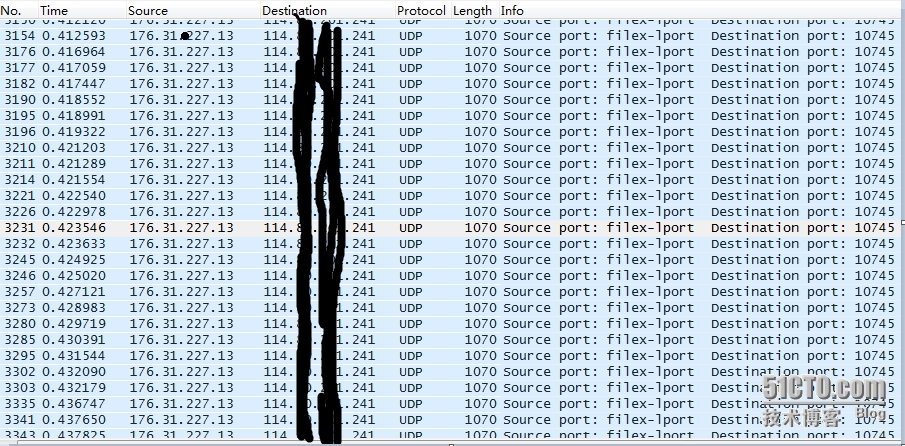
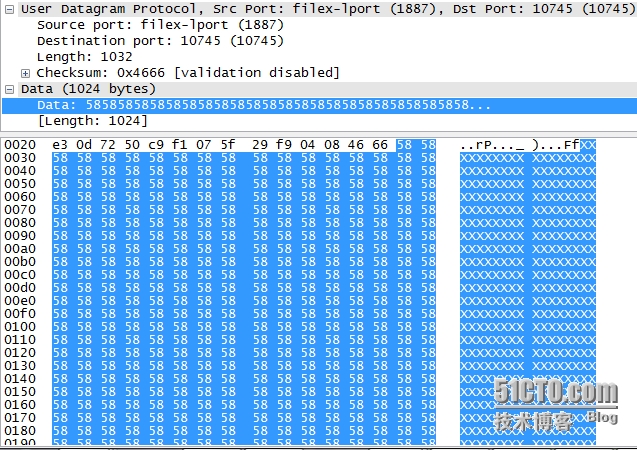
从以上图可以看出,瞬间起了很大的UDP攻击流量,由于源IP比较固定,就直接把源IP进行封了,但是通常情况下源IP不固定,为了不影响其他人,只有把目的IP封了。
2、 ICMP流量攻击

3、 SYN攻击
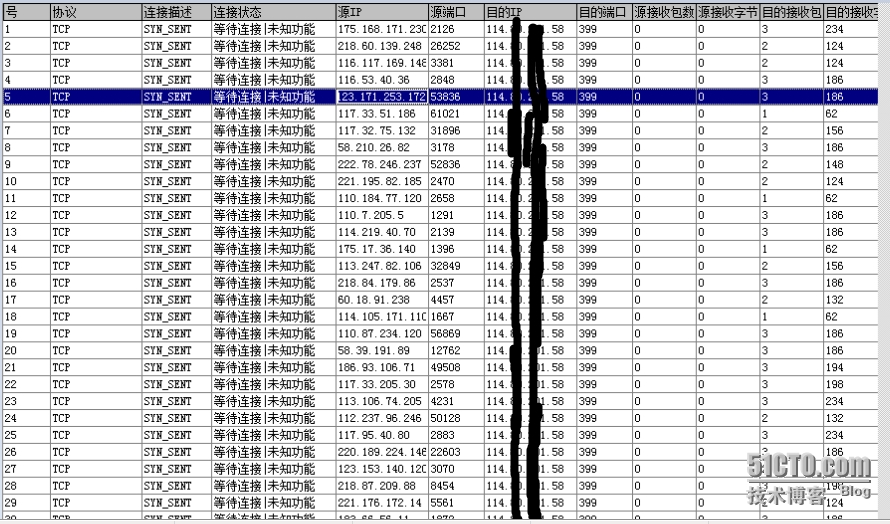
记得当时此SYN攻击流量差不多2G,持续了几个小时,但基本上被DDoS防火墙拦截下来了,没有进行封IP,现在DDoS防火墙也是十分成熟了,对流量攻击和SYN攻击一般都有较好的防御
写在后面:DDoS攻击远没有完,源头的难以追踪,攻击成本的十分廉价,现在剩余的也许仅有被动。将来该如何有效解决此类问题:使用CDN?使用SDN?还是使用FIA\XIA等未来网络?