CTF网络安全大赛中的python应用
CTF(Capture The Flag)网络安全大赛是一个在网络安全社区中广泛流行的竞赛形式。它通过各种挑战来检验参赛者的网络安全技能,包括逆向工程、漏洞利用、密码学、Web安全等。Python作为一种高效而强大的,在CTF比赛中经常被用来开发工具、自动化任务和解题。
为什么选择Python?
Python因其简洁的语法和丰富的库而受到许多网络安全专家的青睐。以下是一些Python在CTF中的应用场景及示例代码。
1. Web脚本攻击
许多CTF挑战与Web安全相关,参赛者需寻找并利用Web应用程序的漏洞。Python的requests库在这种场景中非常有用。以下是一个示例代码,用于进行简单的SQL注入攻击。
import requests

url = "
payload = {
    'username': "admin' OR '1'='1",
    'password': 'password'
}

response = requests.post(url, data=payload)

if "Welcome back" in response.text:
    print("SQL Injection successful!")
else:
    print("Failed.")
在这个例子中,我们构造了一个SQL注入的payload,尝试通过修改用户名来绕过登录。
2. 网络嗅探
CTF比赛中,网络嗅探是一项常见的任务。Python的scapy库让这个过程变得更加简单和直接。以下是一个基本的网络嗅探示例:
from scapy.all import sniff

def packet_callback(packet):
    print(packet.show())

sniff(filter="tcp", prn=packet_callback, count=10)
在这个例子中,我们设置了一个网络嗅探器,它将捕获TCP数据包并打印每个数据包的详细信息。
3. 逆向工程
在逆向工程的挑战中,参赛者需要分析二进制文件。Python中的uncompyle6和pyinstxtractor可用于反编译和提取Python的二进制文件。以下是如何使用uncompyle6来反编译.pyc文件的示例:
pip install uncompyle6接下来,在终端中运行以下命令:
uncompyle6 your_file.pyc > output.py这样,我们就可以得到原始Python代码。
CTF中的密码学挑战
CTF中还有很多与密码学相关的挑战,Python同样提供了丰富的库来完成这些任务。我们可以使用PyCryptodome库进行加密和解密。
1. AES加密示例
首先,我们需要安装PyCryptodome库:
pip install pycryptodome以下是一个简单的AES加密和解密示例:
from Crypto.Cipher import AES
from Crypto.Util.Padding import pad, unpad
import os

def encrypt(plaintext, key):
    cipher = AES.new(key, AES.MODE_CBC)
    ct_bytes = cipher.encrypt(pad(plaintext, AES.block_size))
    return cipher.iv, ct_bytes

def decrypt(iv, ct_bytes, key):
    cipher = AES.new(key, AES.MODE_CBC, iv)
    pt = unpad(cipher.decrypt(ct_bytes), AES.block_size)
    return pt

key = os.urandom(16)  # 随机生成16字节密钥
data = b"Secret Message"
iv, ct = encrypt(data, key)
print("Encrypted:", ct)

decrypted_data = decrypt(iv, ct, key)
print("Decrypted:", decrypted_data)
通过这个示例,我们展示了如何使用AES对称加密进行数据加密和解密。
CTF的工作流程与工具链
在CTF比赛中,比赛流程通常如下图所示:
CTF_DAYstringTaskstringCapture_FlagCompetitorstringNameintScoreTaskattemptscontainsparticipates
这个关系图显示了CTF比赛日(CTF_DAY)、任务(Task)、和参赛者(Competitor)之间的关系。参赛者在比赛日会参与多个任务,每个任务都有可能会捕获一个或多个flag,从而为参赛者带来分数。
结论
在CTF网络安全大赛中,Python以其强大的功能和易用性,使得网络安全专家能够快速开发工具并完成各种挑战。无论是Web安全、网络嗅探,还是逆向工程和密码学,Python都有丰富的库和框架来协助我们完成任务。
通过学习Python,参赛者不仅能提高解题速度,还能在网络安全的各个方面获得深厚的技能。CTF不仅是一个展示个人技术的平台,也是一个学习和交流的机会。希望这篇文章能够激发你对CTF的兴趣,并鼓励你在Python编程的旅程中不断探索与进步。
网络安全学习路线
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。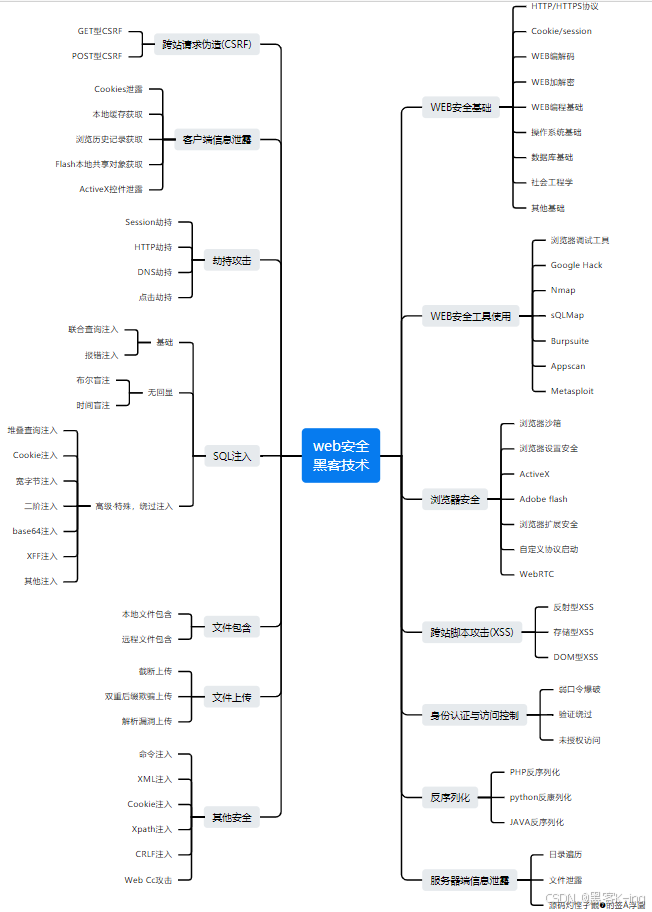
同时每个成长路线对应的板块都有配套的视频提供:
需要网络安全学习路线和视频教程的可以在评论区留言哦~
最后
- 如果你确实想自学的话,我可以把我自己整理收藏的这些教程分享给你,里面不仅有web安全,还有渗透测试等等内容,包含电子书、面试题、pdf文档、视频以及相关的课件笔记,我都已经学过了,都可以免费分享给大家!
给小伙伴们的意见是想清楚,自学网络安全没有捷径,相比而言系统的网络安全是最节省成本的方式,因为能够帮你节省大量的时间和精力成本。坚持住,既然已经走到这条路上,虽然前途看似困难重重,只要咬牙坚持,最终会收到你想要的效果。
黑客工具&SRC技术文档&PDF书籍&web安全等(可分享)


结语
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做"正向"的、结合"业务"与"数据"、"自动化"的"体系、建设",才能解人才之渴,真正的为社会全面互联网化提供安全保障。
特别声明:
此教程为纯技术分享!本教程的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本教程的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失