《云原生安全攻防》-- K8s容器安全:权限最小化与SecurityContext

一旦容器被入侵,攻击者就可以获取到容器的权限,所以,容器运行过程中,我们首先需要考虑的是容器的权限问题。

在本节课程中,我们将重点介绍权限最小化以及如何使用SecurityContext来管理容器的权限。

在这个课程中,我们将学习以下内容:

  • 权限最小化与SecurityContext:可以指定容器执行操作时使用的用户权限。

  • Privilege特权容器:可以赋予容器几乎等同于宿主机上的root权限。

  • Capabilities:细粒度权限控制。

  • Seccomp :限制容器的系统调用。

  • AppArmor:限制容器对资源的访问。

  • Pod Security Standards:一种更简单、标准化的方式来管理Pod的权限。


在攻防场景里,攻击者通过入侵容器获得初始访问权限,如果容器内的访问权限比较大,甚至可以访问宿主机资源,攻击者很容易逃逸到宿主机。为了减少潜在的安全风险,我们需要进行权限最小化,为容器分配尽可能少的权限,仅赋予执行操作所必需的权限。

K8s为我们提供了SecurityContext的安全机制,用于控制Pod或容器内的用户权限和访问控制设置,可以指定容器执行操作时使用的用户权限。
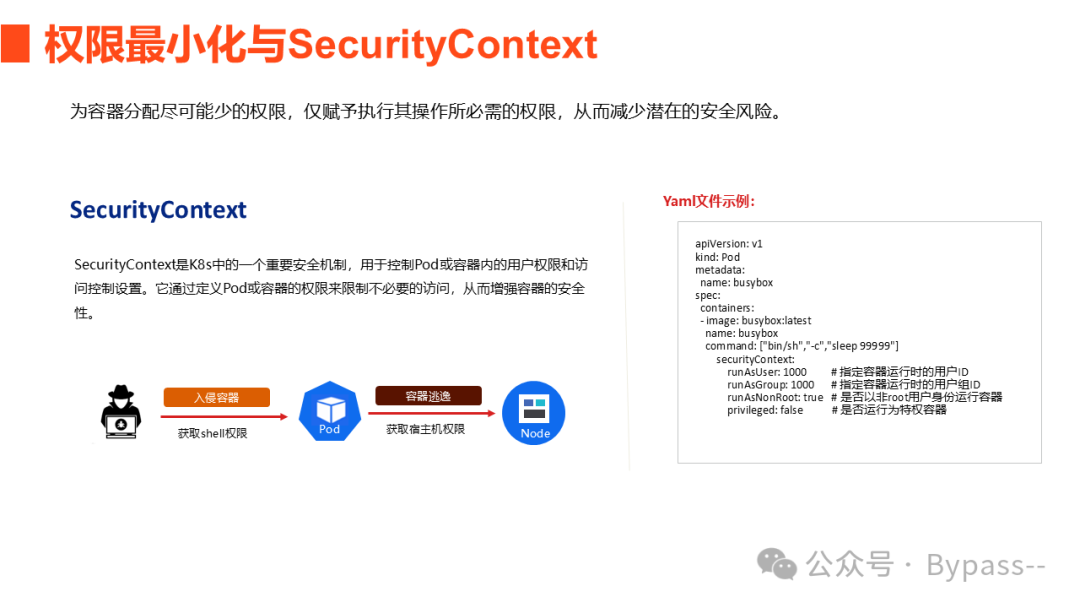
在本节视频中,我们将详细介绍了权限最小化与SecurityContext的概念, 了解privilege特权模式带来的安全风险,使用Capabilities来限制容器对宿主机特权的访问、使用seccomp来限制容器的系统调用、使用AppArmor来限制容器对资源的访问。最后,介绍Pod Security Standards来简化SecurityContext的配置。

了解更多详细内容,建议观看如下付费视频,预计时长14分钟。

相关推荐
HMS工业网络10 小时前
工业远程访问的五项安全部署原则
运维·服务器·安全
阿里云云原生11 小时前
阿里云 AI 网关 x 联想百应:构建 Token Plan 平台&词元宝 Token Key 产品,让模型服务走向规模化运营
云原生
知白映川12 小时前
一个不上传数据的工具,怎么知道自己有没有人用
安全·架构
山东科恩光电13 小时前
安全地毯压敏传感技术在自动化产线与仓储区域的人员检测及联动停机防护方案
安全
阿里云云原生13 小时前
基于阿里云 AgentLoop 构建 Agent 进化数据飞轮闭环,让线上 Trace 沉淀为可复用经验
云原生
分布式存储与RustFS14 小时前
Zeppelin 笔记本重启就丢:三个环境变量把 .zpln 存进 RustFS 桶
运维·云原生·开源·对象存储·分布式存储·s3·性能基准
好用斋14 小时前
内网测速 LibreSpeed:网页版 Docker 测速服务
运维·docker·容器
阿里云云原生16 小时前
AgentScope Durable:让企业 Agent 持续、可靠地运行
云原生
如夏倾城18 小时前
五大远程桌面协议:RDP、SSH、VNC/RFB、Citrix ICA/HDX 与 VMware Blast Extreme
运维·windows·网络协议·安全·自动化·ssh·远程工作
0xBADCODE18 小时前
2026 工业互联网安全大赛 · 全国预选赛题解系列密码学方向 crypto-5
网络·安全·web安全·网络安全·系统安全·密码学