前置知识
入口点(目录)爆破
还记得之前说过网站的入口的吗,我们输入url/xxx,其中如果url/xxx存在,那么访问成功,证明存在这样一个入口点;如果访问失败则证明不存在此入口点。所以我们可以通过遍历url/xxx,xxx设置为变量,那么理论上就能获取网站的所有入口点。但是这是不现实的,假设每秒可以访问100次,那么我们爆破出所有xxx长度等于5的入口点需要 0-9 a-z 也就是(10+26)^5种可能 / 100(次/秒) / 60秒 / 60分钟 / 24小时 约等于 7天。所以我们需要字典,想象一下我们需要枚举所有的英语单词,是不是只要使用英语字典就可以了,即使字典里没有收录俚语,流行语,新单词,但我们能够快速枚举大多数单词。这就是字典,网站入口点(目录)字典记录着常用的网站入口点(目录)名称,而密码字典记录着常用的密码...
所以我们急需一款能够实现(目录)爆破的工具,如果你有kali,那么kali自带很多(目录)爆破的工具;如果你是windows系统,那么请打开github,下载这个工具压缩包并解压,或者使用git clone命令克隆这个项目到本地,或是直接下载release版本(配置过git的话很简单,git clone url即可,如果下载的.zip请注意文件完整性,我常常下载到不完整的压缩包,导致无法正常使用,解决方法是多下几次,看看下载的压缩包大小是否一致,不一致取最大那个)。如果是linux或kali下载将更简单类似sudo apt-get install dirsearch的命令就能下载。以windows为例,windows需要下载python,然后后打开cmd(release版本也许不需要python,请自行尝试)
使用方法:
python D:\path\to\dirsearch_dir\dirsearch.py -u url工具地址:
https://github.com/maurosoria/dirsearch
信息收集
目录爆破
出于习惯,没思路先抓包看看,没看到有用信息。
提示说:解压源码到当前目录,测试正常,收工
那么有可能当前目录的源码压缩包没有删除。我们只要获取压缩包的名称就能下载压缩包,看到源码。
考虑到一般性,同样以windows为例,我们使用dirsearch搜索是否有敏感的压缩包名称存在
python dirsearch.py -u https://fad0dcba-6b0c-4cb5-b0fb-d4130839cb8a.challenge.ctf.show/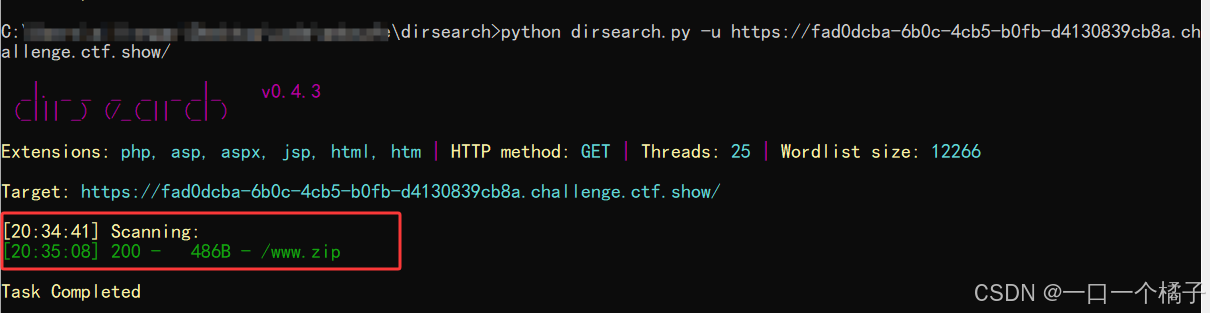
这里搜索到一个/www.zip,尝试访问,下载了一个压缩包
查看www.zip内容
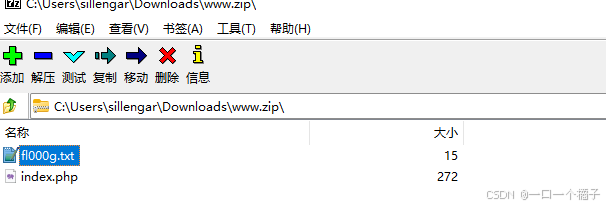
其中index.php里没有什么有价值的信息
fl000g.txt里写了flag{flag_here}
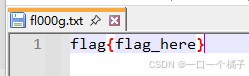
其实我第一次看这个题的时候我以为题目没加载出flag,其实不是的,这是一个提示,说明flag在fl000g.txt或者根目录的/fl000g.txt,这是刷了两百多题后的经验。
其实我们拿到www.zip就已经成功了,我也不喜欢那样的脑筋急转弯。刷题不要在乎结果,学到了www.zip这样的关键文件也是足够了的。