拓扑图
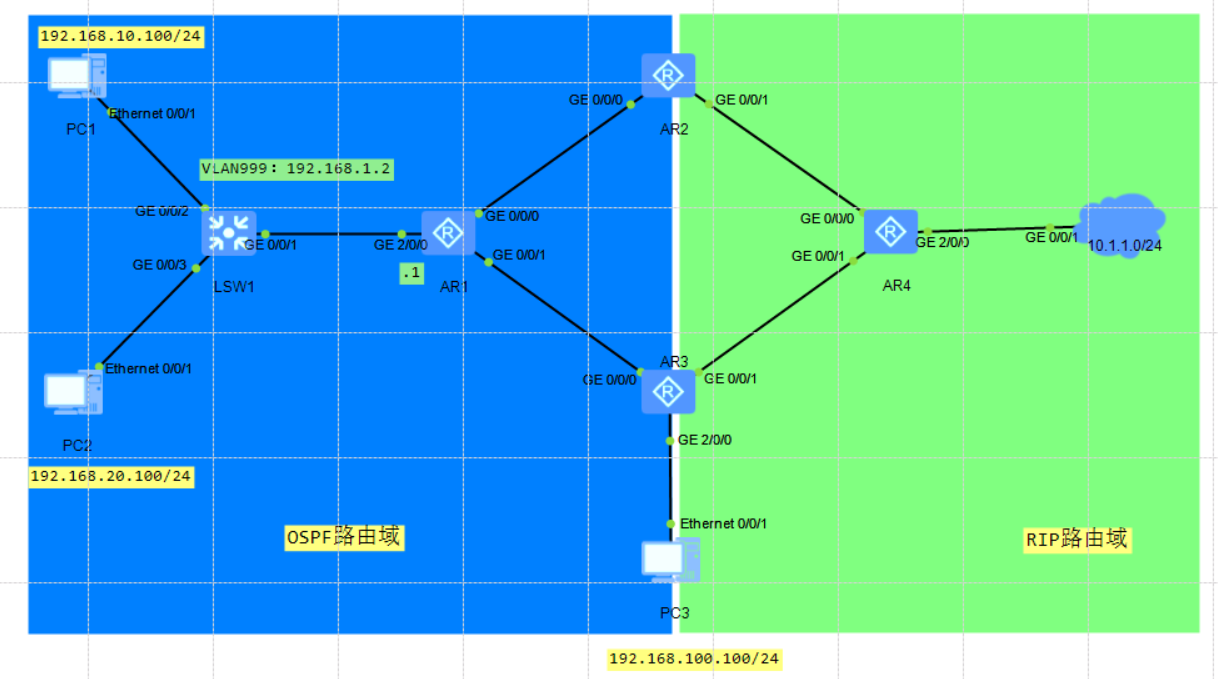
(1)AR2 与 AR3 属于路由域边界设备,配置双向路由引入后,AR1 访问 10.1.1.0 网段的路径是什么。
- 当所有的基础配置完成后,查看AR1路由表会发现有两条的等价路由。
- 所以说走的路径两条路径都是有可能的。

(2)AR2 与 AR3 属于路由域边界设备,配置双向路由引入后,PC3 访问 10.1.1.0 网段的路径是什么。
- 当然是走最短的路径AR3-AR4-10.1.1.0,从AR1是外部OSPF路由优先级为150,而AR4为RIP路由优先级为100,优先级越小越优所以走RIP。
- 华为定义了OSPF的两种优先级。内部优先级为10,从外部引入的优先级为150。
(3)如果 OSPF 路由域切换为 ISIS 路由域,AR1 访问 10.1.1.0 网段的路径是什么。
ini[SW1]isis 1 [SW1-isis-1]network-entity 49.0000.0000.0000.0005.00 //:全部开启 [SW1-Vlanif10]isis enable [SW1-Vlanif20]isis enable [SW1-Vlanif999]isis enable //:AR1和AR2、AR3同上操作,AR2、AR3两边宣告就可以了;同样需要相互进行路由引入
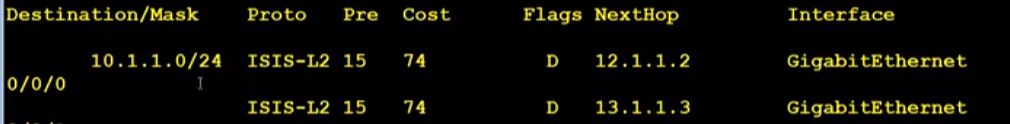
- 配置完成后查看AR1路由表:发现只有一条路由,为什么是走的下面?

(4)如果 OSPF 路由域切换为 ISIS 路由域,PC3 访问 10.1.1.0 网段的路径是什么。
- 水平分隔的基本原理是,路由器从某个接口学到的路由,不会再从该接口发回给邻居路由器。这是基于一个简单的假设:路由器从一个方向收到的路由信息,再发回给同一个方向的邻居是没有意义的,反而可能导致路由环路。
- 因为RIP 水平分割问题,如果AR2优先配置,AR3就会学到从AR1从AR2学过来的路由,当再配置AR3的时候,从RIP 学过来的路由就不会发送给AR1了,所以说,无论优先配置哪一台路由器都会出现次优路径,先配置(配置引入)谁就走谁。
(5)如果 OSPF 路由域切换为 ISIS 路由域,PC3 访问 10.1.1.0 网段的路径是否正常。如果不正常,请说明原因并给出解决方案。
- 会出现次优路径,可以将次优路径收到的路由将其过滤掉,使用acl和filter-policy;过滤后对于PC1和2都是等价路由了。
ini//:发布路由的方向,这里不一定是AR2上做,根据实际情况 [AR2]acl 2000 [AR2-acl-basic-2000]rule deny source 10.1.1.0 0.0.0.255 [AR2-acl-basic-2000]rule permit [AR2]isis [AR2-isis-1]filter-policy 2000 import
- 查看AR1路由表,这个时候就会发现路由被负载了
(6)如果 PC1 属于 VLAN 10,PC2 属于 VLAN 20,PC1 访问 10.1.1.0 网段经过 AR3,PC2 访问 10.1.1.0 网段经过 AR2,如何配置。
- 作策略路由
ini[AR1]acl 2000 [AR1-acl-basic-2000]rule permit source 192.168.10.0 0.0.0.255 [AR1]acl 2001 [AR1-acl-basic-2001]rule permit source 192.168.20.0 0.0.0.255 // :创建流分类,基于ACL抓取数据 [AR1]traffic classifier 1 [AR1-classifier-1]if-match acl 2000 [AR1]traffic classifier 2 [AR1-classifier-2]if-match acl 2001 //:创建流行为 [AR1]traffic behavior 1 [AR1-behavior-1]redirect ip-nexthop 12.1.1.2 [AR1]traffic behavior 2 [AR1-behavior-2]redirect ip-nexthop 13.1.1.3 //:创建流策略(绑定流分类和流行为) [AR1]traffic policy 1 [AR1-trafficpolicy-1]classifier 1 behavior 2 [AR1-trafficpolicy-1]classifier 2 behavior 1 //:在接口上调用流策略(进入的接口G2/0/0) [AR1-GigabitEthernet2/0/0]traffic-policy 1 inbound