配套实验拓扑可以下载学习交流:【WLAN】华为无线AC双机负载分担---双链路热备份
双链路备份的传统配置方式是在主、备AC上为AP指定对方AC的IP地址,并分别配置优先级,通过比较优先级的方式来确定主、备AC。为简化配置逻辑,新配置方式只需要在主、备AC上为AP指定相同的优选AC和备选AC。优选AC即为主AC、备选AC即为备AC。
以下配置需要在主、备AC上分别配置。
如果需要配置无线配置同步功能,则不能使用传统方式配置双链路备份,只能使用新方式配置双链路备份。无线配置同步功能可以减少配置工作量,优化维护操作
采用双链路热备份的方式提高无线用户的数据传输的可靠性,并且热备份的AC设备能进行负载分担。
组网需求
- AC组网方式:旁挂二层组网。
- DHCP部署方式:核心交换机作为DHCP服务器为AP和STA分配IP地址。
- 业务数据转发方式:直接转发。
拓扑:
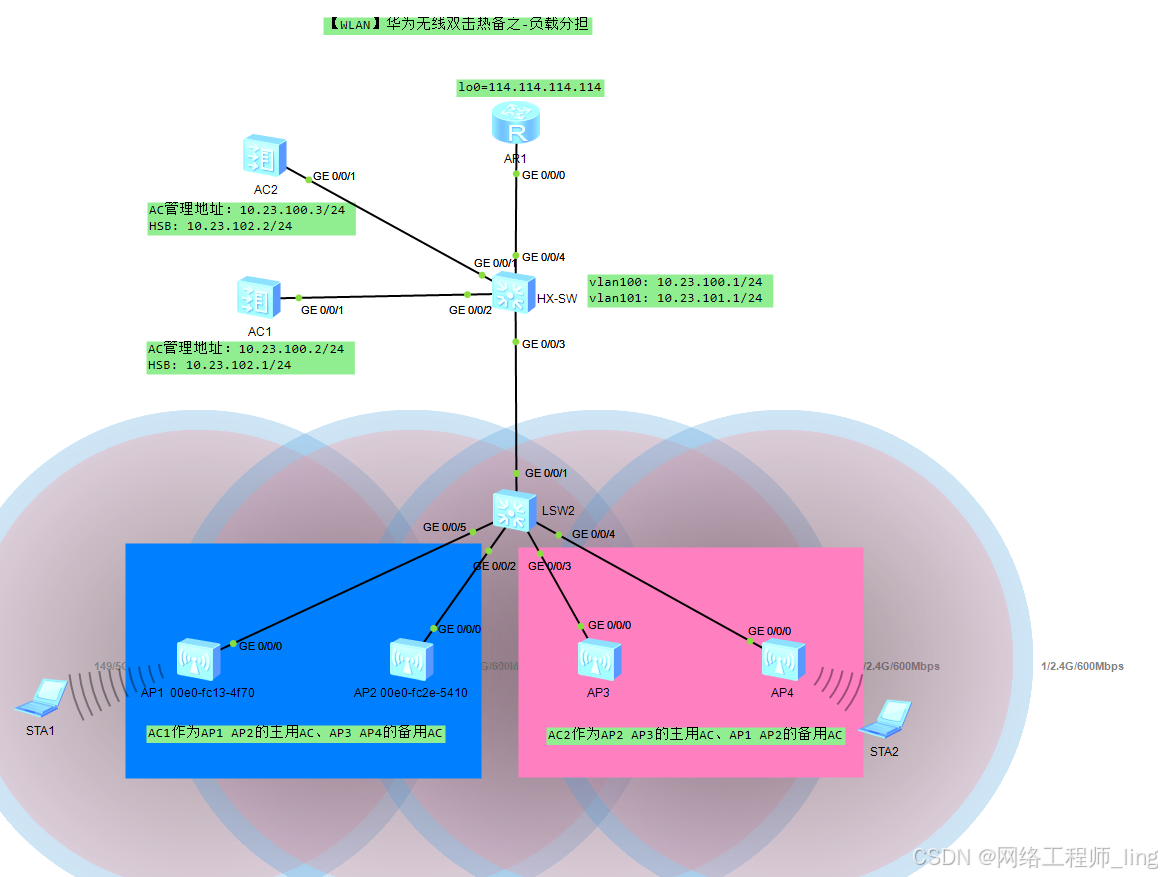
数据规划:
|------------------|--------------------------------------------------|
| 表22-7 AC数据规划表 | |
| 配置项 | 数据 |
| AP管理VLAN | VLAN100 |
| STA业务VLAN | VLAN101 |
| AC备份VLAN | VLAN102 |
| DHCP服务器 | 核心作为DHCP服务器,为AP和STA分配地址 |
| | STA网关:10.23.101.1/24 |
| | AP网关:10.23.100.1/24 |
| AP地址池 | 10.23.100.4~10.23.100.254/24 |
| STA地址池 | 10.23.101.2~10.23.101.254/24 |
| AC源接口 | VLANIF100 |
| AC1的管理IP地址 | VLANIF100接口:10.23.100.2/24 |
| AC2的管理IP地址 | VLANIF100接口:10.23.100.3/24 |
| 主用AC和备用AC | AC1作为AP1的主用AC、AP2的备用AC |
| | AC2作为AP2的主用AC、AP1的备用AC |
| AC1的主备通道IP地址和端口号 | IP地址:VLANIF102,10.23.102.1/24 |
| | 端口号:10241 |
| AC2的主备通道IP地址和端口号 | IP地址:VLANIF102,10.23.102.2/24 |
| | 端口号:10241 |
| AP组 | 名称:ap-group1 |
| | 引用模板:VAP模板wlan-net、域管理模板default、AP系统模板ap-system1 |
| | 名称:ap-group2 |
| | 引用模板:VAP模板wlan-net、域管理模板default、AP系统模板ap-system2 |
| AP系统模板 | 名称:ap-system1 |
| | 主用AC:AC1 |
| | 备用AC:AC2 |
| | 名称:ap-system2 |
| | 主用AC:AC2 |
| | 备用AC:AC1 |
| 域管理模板 | 名称:default |
| | 国家码:中国 |
| SSID模板 | 名称:wlan-net |
| | SSID名称:wlan-net |
| 安全模板 | 名称:wlan-net |
| | 安全策略:WPA-WPA2+PSK+AES |
| | 密码:a1234567 |
| VAP模板 | 名称:wlan-net |
| | 转发模式:直接转发 |
| | 业务VLAN:VLAN101 |
| | 引用模板:SSID模板wlan-net、安全模板wlan-net |
配置
核心交换机:
HX-SWdis cu
HX-SWdis current-configuration
sysname HX-SW
vlan batch 99 to 102
dhcp enable
interface Vlanif99
ip address 10.23.99.1 255.255.255.0
interface Vlanif100
ip address 10.23.100.1 255.255.255.0
dhcp select interface
interface Vlanif101
ip address 10.23.101.1 255.255.255.0
dhcp select interface
interface GigabitEthernet0/0/1
port link-type trunk
port trunk allow-pass vlan 100 102
interface GigabitEthernet0/0/2
port link-type trunk
port trunk allow-pass vlan 100 102
interface GigabitEthernet0/0/3
port link-type trunk
port trunk allow-pass vlan 100 to 101
interface GigabitEthernet0/0/4
port link-type access
port default vlan 99
ip route-static 0.0.0.0 0.0.0.0 10.23.99.2
HX-SW
AC1配置:
<AC6005>dis cu
vlan batch 100 102
interface Vlanif100
ip address 10.23.100.2 255.255.255.0
interface Vlanif102
ip address 10.23.102.1 255.255.255.0
interface GigabitEthernet0/0/1
port link-type trunk
port trunk allow-pass vlan 100 102
capwap source interface vlanif100
hsb-service 0
service-ip-port local-ip 10.23.102.1 peer-ip 10.23.102.2 local-data-port 10241
peer-data-port 10241
hsb-service-type access-user hsb-service 0
hsb-service-type ap hsb-service 0
wlan
ac protect enable
security-profile name office
security wpa-wpa2 psk pass-phrase %^%#5tnYUbdk(+(-/\=$E&"7~XK+q&r+t0IA"M~J.H
%^%# aes
ssid-profile name office
ssid office
vap-profile name office
service-vlan vlan-id 101
ssid-profile office
security-profile office
ap-system-profile name office
primary-access ip-address 10.23.100.2
backup-access ip-address 10.23.100.3
ap-system-profile name ap-system2
primary-access ip-address 10.23.100.3
backup-access ip-address 10.23.100.2
ap-group name group2
ap-group name ap-group1
ap-system-profile office
radio 0
vap-profile office wlan 1
radio 1
vap-profile office wlan 1
radio 2
vap-profile office wlan 1
ap-group name ap-group2
ap-system-profile ap-system2
radio 0
vap-profile office wlan 2
radio 1
vap-profile office wlan 2
radio 2
vap-profile office wlan 2
ap-id 0 type-id 69 ap-mac 00e0-fc2e-5410 ap-sn 210235448310C56C8016
ap-group ap-group1
ap-id 1 type-id 60 ap-mac 00e0-fc79-2aa0 ap-sn 2102354483102F01AC6E
ap-group ap-group2
ap-id 2 type-id 60 ap-mac 00e0-fc5c-7100 ap-sn 210235448310AC645E42
ap-group ap-group2
ap-id 3 type-id 60 ap-mac 00e0-fc13-4f70 ap-sn 210235448310772C7923
ap-group ap-group1
provision-ap
<AC6005>
验证:
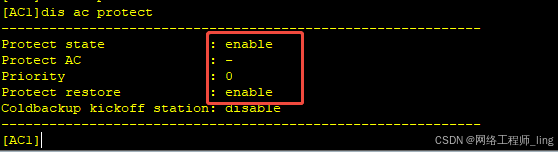
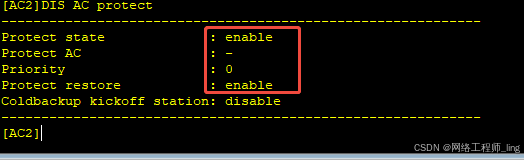
在AC1和AC2上执行命令display ac protect,可以查看到双链路备份的配置信息。
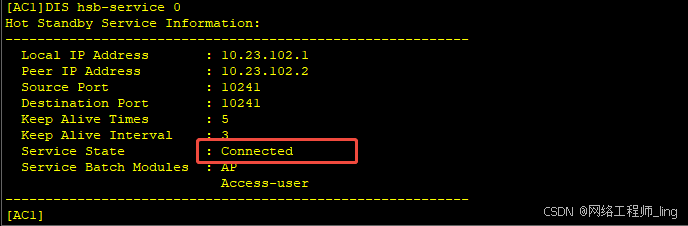
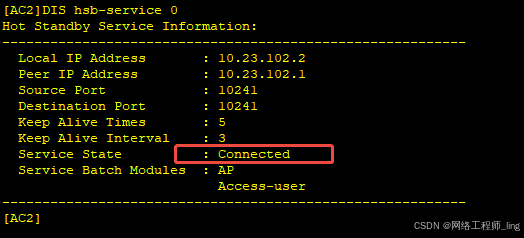
在AC1和AC2上执行命令display hsb-service 0 ,查看主备服务的建立情况,可以看到Service State字段的显示为Connected,说明主备服务通道已经成功建立。
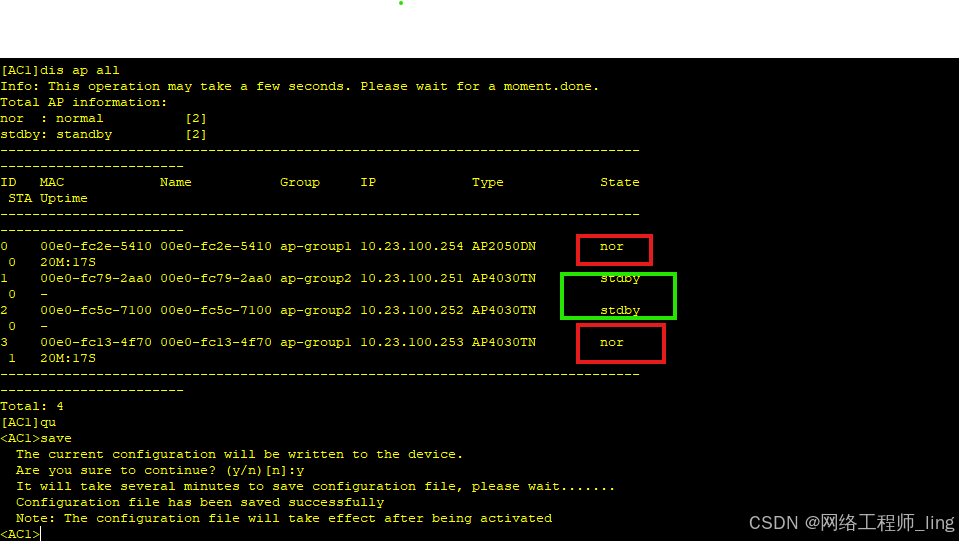
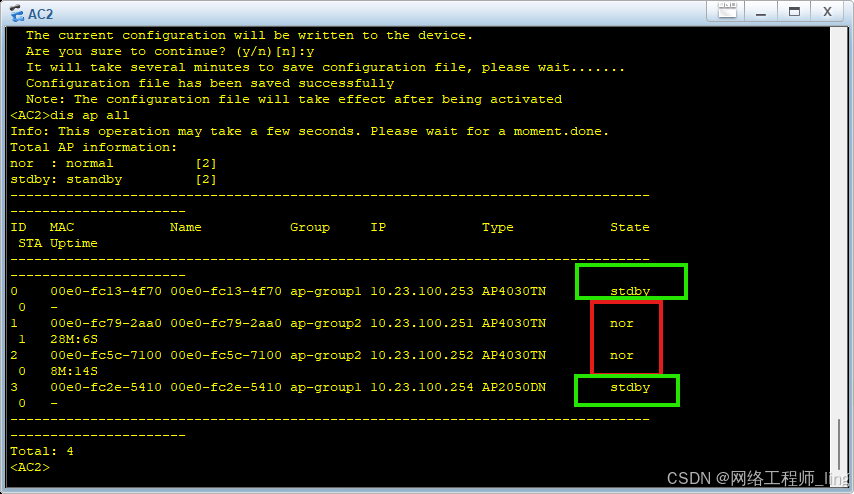
在AC1 AC2上分别执行dia ap all命令查询AP 状态
AC1上AP 1AP2为normal状态、AP2 AP3为stdby备份状态、AC1作为AP1 AP2的主用AC
AC2上AP1 AP2为stdby备份状态、AP3 AP4为normal状态 AC2作为AP3 AP4的主用AC
模拟AC1中断
长ping未丢包:
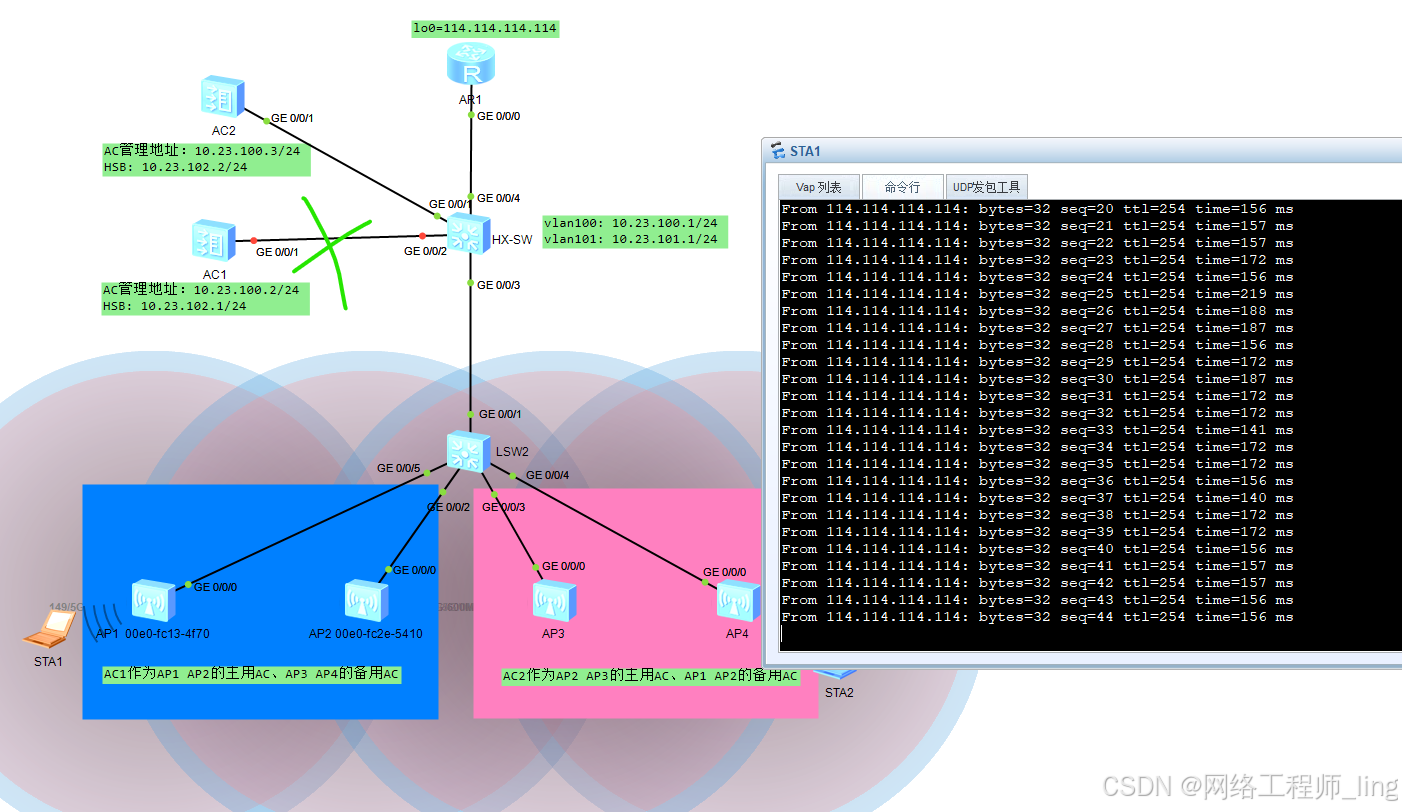
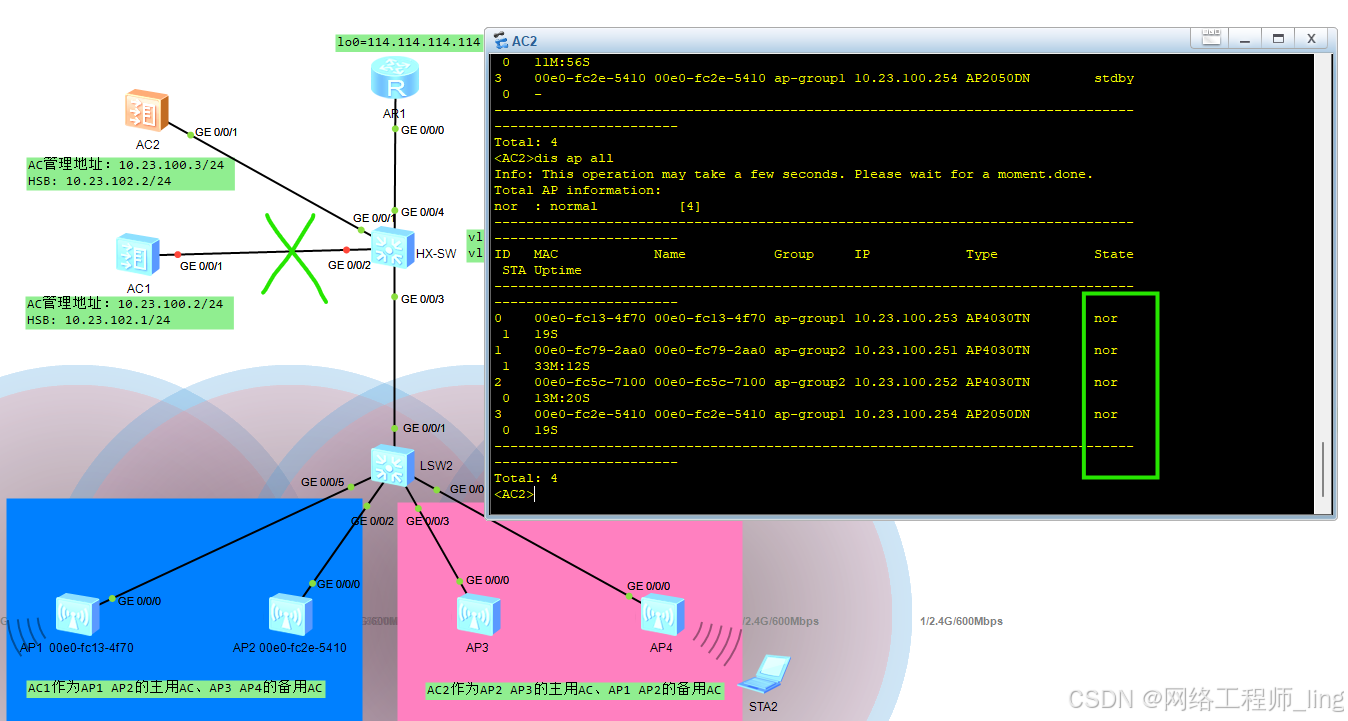
在AC2上执行dis ap all 查看AP状态、AP已经切换到AC2上了