拓扑图
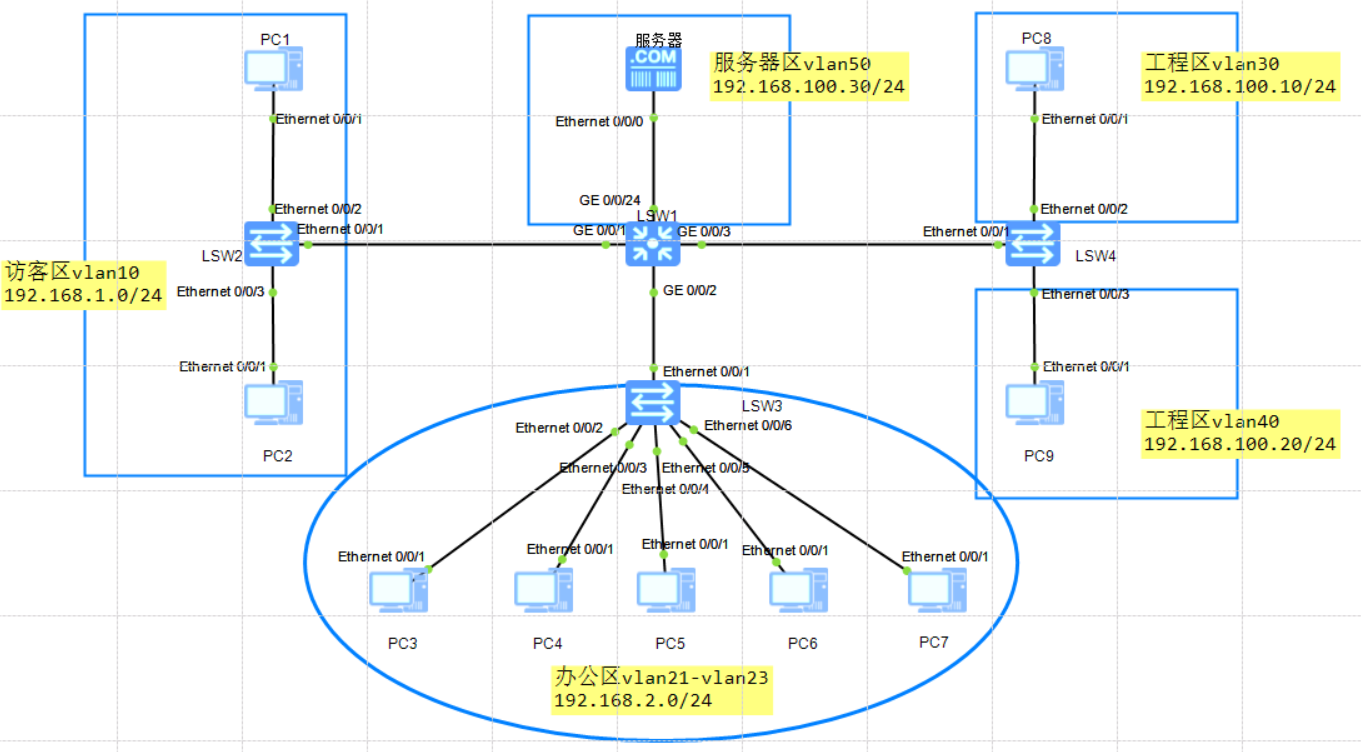
(1)通过 LSW1 交换机配置 GVRP 协议同步 VLAN 信息到所有接入层设备。
- 基于 GARP 机制:GVRP 是通用属性注册协议 GARP(Generic Attribute Registration Protocol)的一种应用,用于注册和注销 VLAN 属性。GARP 主要用于建立一种属性传递扩散的机制,以保证协议实体能够注册和注销该属性。
注册模式:
Forbidden 模式:禁止该接口动态注册、注销 VLAN,同时删除端口上所有 VLAN,不发送 VLAN 的声明消息。
Fixed 模式:该接口只传播静态配置的 VLAN 信息,不学习动态 VLAN 信息。
Normal 模式:接口既可以学习动态 VLAN 信息,也可以传播静态配置的 VLAN 信息,这是华为设备上 GVRP 接口的默认注册模式。
通常来说,GVRP 允许网络设备根据局域网中成员设备的变化来动态更新 VLAN 配置,而不需要手动配置每个设备。
前提:首先端口要放行相应的VLAN
// 需要在每个接口上启用GVRP,启用之后,配置的vlan信息将会同步
// 其余同步的设备也需要配置gvrp
[SW1]gvrp // 首先在设备上启用
[SW1-GigabitEthernet0/0/1]gvrp // 然后在接口上启用
[SW1-GigabitEthernet0/0/24]gvrp
[SW1-GigabitEthernet0/0/3]gvrp[SW1-GigabitEthernet0/0/1]gvrp registration normal // 默认为normal模式
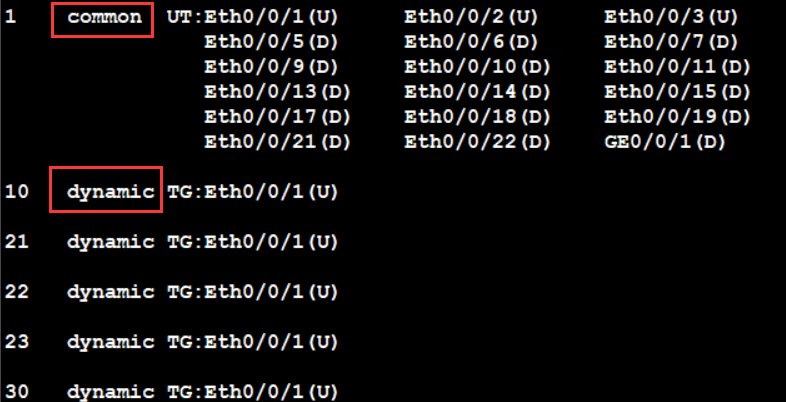
通过gvrp学习到的VLAN 都是动态VLAN,这里dynamic为动态,自己创建的common为静态。
- gvrp一般不是用在汇聚交换机信息同步到接入交换机;动态VLAN 是不能进行划分,所以一般配置同步在汇聚交换机和核心交换机上。
- 配置注意事项:
- 接口的 GVRP 功能只能配置在 Trunk 类型的接口上。
- 网络中各个设备的 GVRP 定时器配置应保持一致,否则可能造成动态 VLAN 震荡。
- 全局 GVRP 功能与 VBST 功能互斥,Eth - Trunk 接口视图下的 GVRP 功能与 M - LAG 功能互斥。
- STP、RSTP、MSTP 协议的实例 0、ERPS、Smart Link 的阻塞接口能阻塞 GVRP 协议报文。
- 通过 GVRP 协议注册的动态 VLAN 不支持配置保留 VLAN,且保留 VLAN 信息不会通过 GVRP 协议传播到其他设备上,也不支持配置 Access/Trunk/Hybrid 类型接口缺省 VLAN。

(2)访客区域通过配置端口隔离实现 PC1 与 PC2 通信隔离。
c// 隔离全部通信,all 和L2模式,L2则是二层模式,all 不管二层三层都可以 [SW2]port-isolate mode all // 分别在两个接口上进行启用 [SW2-Ethernet0/0/3]port-isolate enable [SW2-Ethernet0/0/2]port-isolate enable
(3)设置 SW2 接入 PC1 与 PC2 的端口的最大接入数为 1,一旦接入其他设备,接口会自动关闭。
- 端口安全问题
C// 在端口下开启 [SW2-Ethernet0/0/2]port-security enable // 启用端口黏贴,与现在连接的主机的MAC地址进行一个黏贴;后面参数也可以添加MAC地址 [SW2-Ethernet0/0/2]port-security mac-address sticky // 接入其他设备时可以自动关闭 [SW2-Ethernet0/0/2]port-security protect-action shutdown
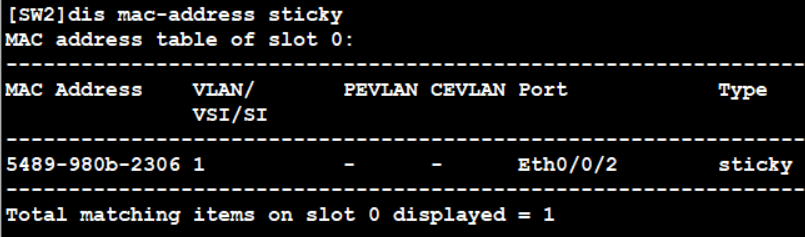
- 可以查看黏贴的地址:
- *号则是逻辑断开:

(4)办公区域通过 Mux-VLAN 技术,使 PC3 可以访问区域内任何 PC,PC4 和 PC5 之间可以互访,PC6 和 PC7之间不能互访。PC3 属于 VLAN 21,PC4 与 PC5 属于 VLAN 22,PC6 与 PC7 属于 VLAN 23。
- MUX VLAN(Multiplex VLAN):部分VLAN间可以互通、部分VLAN间隔离、VLAN内用户隔离
- 一种通过VLAN进行网络资源控制的机制;
只适用于二层网络 中、对**同一网段的用户进行互通和隔离;
实现 处于相同网段的设备划入不同VLAN后,虽然二层通信是隔离的,但还 可以和指定VLAN通信**,还可以实现禁止相同VLAN内的不同设备间的通信。
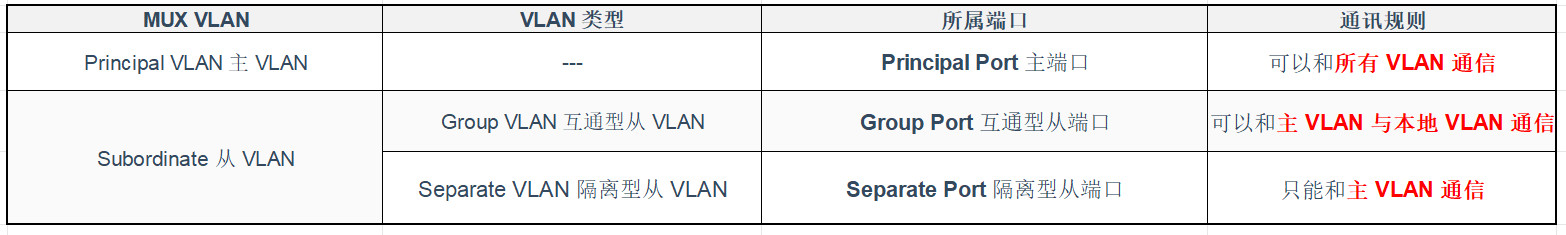
- 思路分析:
- 将PC3的vlan设置成主VLAN,PC4,5设置为互通型从VLAN,将PC6,7设置为隔离性从VLAN。
c// 将 VLAN 100 启用mux-vlan,并配置为主vlan [SW3]vlan 21 [SW3-vlan21]mux-vlan // 互通型VLAN [SW3-vlan21]subordinate group 22 // 隔离型VLAN [SW3-vlan21]subordinate separate 23 //将接口分别划入对应VLAN,并且启用MUX-Vlan;每个接口都需要启用 [SW3-Ethernet0/0/5]port mux-vlan enable
(5)工程区域通过 hybrid 技术,使 PC8 和 PC9 均可以访问服务器,而之间不能互访。
- 使用hybrid技术也需要在相同的网段:
c// 华为默认就是hybrid [SW4-Ethernet0/0/2]port link-type hybrid // 打上30的标签 [SW4-Ethernet0/0/2]port hybrid pvid vlan 30 // 放行30,同时剥离50标签 [SW4-Ethernet0/0/2]port hybrid untagged vlan 50 30
- 对于vlan40要做这样的操作
c# // 对于vlan 40同样要做 interface Ethernet0/0/3 port hybrid pvid vlan 40 port hybrid untagged vlan 40 50 #
- 连接服务器的端口配置:
C# interface GigabitEthernet0/0/24 port hybrid pvid vlan 50 port hybrid untagged vlan 30 40 50 #**总结:**因为双方接口都不会剥离彼此的VLAN标签,所以不会通信。
(6)PC3 至 PC7 是否要配置不同 IP 地址网段?为什么?
- 不需要。因为MUX-Vlan是二层隔离,配置不同地址段,就已经隔离了。就因为在相同的网段才需要用到MAX-Vlan。