[一、API Server 架构深度解析](#一、API Server 架构深度解析)
[1. 核心架构设计](#1. 核心架构设计)
[1. 认证(Authentication)](#1. 认证(Authentication))
[2. 授权(Authorization)](#2. 授权(Authorization))
[3. 准入控制(Admission Control)](#3. 准入控制(Admission Control))
[1. 关键启动参数](#1. 关键启动参数)
[1. 常见问题与解决](#1. 常见问题与解决)
一、API Server 架构深度解析
1. 核心架构设计
API Server 采用 分层架构,包含以下核心模块:
-
HTTP 层:接收 RESTful 请求,处理 TLS 终止。
-
认证/授权层:集成多种插件(如 OIDC、Webhook、RBAC)。
-
准入控制层 :动态修改请求(如
MutatingWebhook)或验证请求(如ValidatingWebhook)。 -
Registry 层:资源对象的存储抽象(如 Pod、Deployment 的存储接口)。
-
etcd 代理层:将资源对象转换为 etcd 存储格式并持久化。
生产环境关注点:
-
高可用性:API Server 通常以多副本部署(3 或 5 个实例),通过负载均衡器(如云厂商的 LB 或 HAProxy)对外暴露。
-
性能瓶颈 :大规模集群下,API Server 可能成为性能瓶颈(如频繁的 List/Watch 操作),需结合
--max-requests-inflight和--watch-cache调优。
二、生产环境安全加固实战
1. 认证(Authentication)
-
场景:生产集群需对接企业身份系统(如 LDAP、OIDC)。
-
OIDC 配置示例(以 Keycloak 为例):
#yaml文件示例
apiServer:
extraArgs:
oidc-issuer-url: "https://keycloak.example.com/auth/realms/kubernetes"
oidc-client-id: "k8s-api-server"
oidc-username-claim: "email"
oidc-groups-claim: "groups"
证书管理 :使用 kubeadm certs renew 定期更新 API Server 证书。
2. 授权(Authorization)
-
RBAC 高级策略:
#yaml文件配置示例
限制特定命名空间的 Pod 读取权限
apiVersion: rbac.authorization.k8s.io/v1
kind: Role
metadata:
namespace: production
name: pod-reader
rules:- apiGroups: [""]
resources: ["pods"]
verbs: ["get", "list", "watch"]
禁止删除关键资源
apiVersion: rbac.authorization.k8s.io/v1
kind: ClusterRole
metadata:
name: deny-delete
rules:- apiGroups: [""]
resources: [""]
verbs: ["delete"]
effect: Deny
- apiGroups: [""]
3. 准入控制(Admission Control)
-
动态 Webhook 示例:
-
场景:强制为所有 Pod 注入 Sidecar(如 Istio)。
-
MutatingWebhook 配置:
#yaml配置示例
apiVersion: admissionregistration.k8s.io/v1
kind: MutatingWebhookConfiguration
metadata:
name: istio-sidecar-injector
webhooks:- name: sidecar-injector.istio.io
clientConfig:
url: "https://istio-webhook.example.com/inject"
rules:- operations: ["CREATE"]
apiGroups: [""]
apiVersions: ["v1"]
resources: ["pods"]
failurePolicy: Fail
- operations: ["CREATE"]
- name: sidecar-injector.istio.io
-
三、性能优化与调参
1. 关键启动参数
# kube-apiserver 参数示例(生产环境建议)
apiServer:
  extraArgs:
    # 限制并发请求量
    max-requests-inflight: 2000
    max-mutating-requests-inflight: 1000
    # 缓存优化
    watch-cache: true
    watch-cache-sizes: "pods#1000,deployments#500"
    # 审计日志
    audit-log-path: /var/log/kubernetes/audit.log
    audit-policy-file: /etc/kubernetes/audit-policy.yaml
    # 请求超时
    request-timeout: "60s"
2. etcd 优化
-
分离 API Server 与 etcd 流量:为 etcd 使用专用网络。
-
存储配置:
使用高性能 SSD 存储
etcd:
extraArgs:
data-dir: /var/lib/etcd-ssd
# 启用 etcd 自动压缩
auto-compaction-retention: "8h"
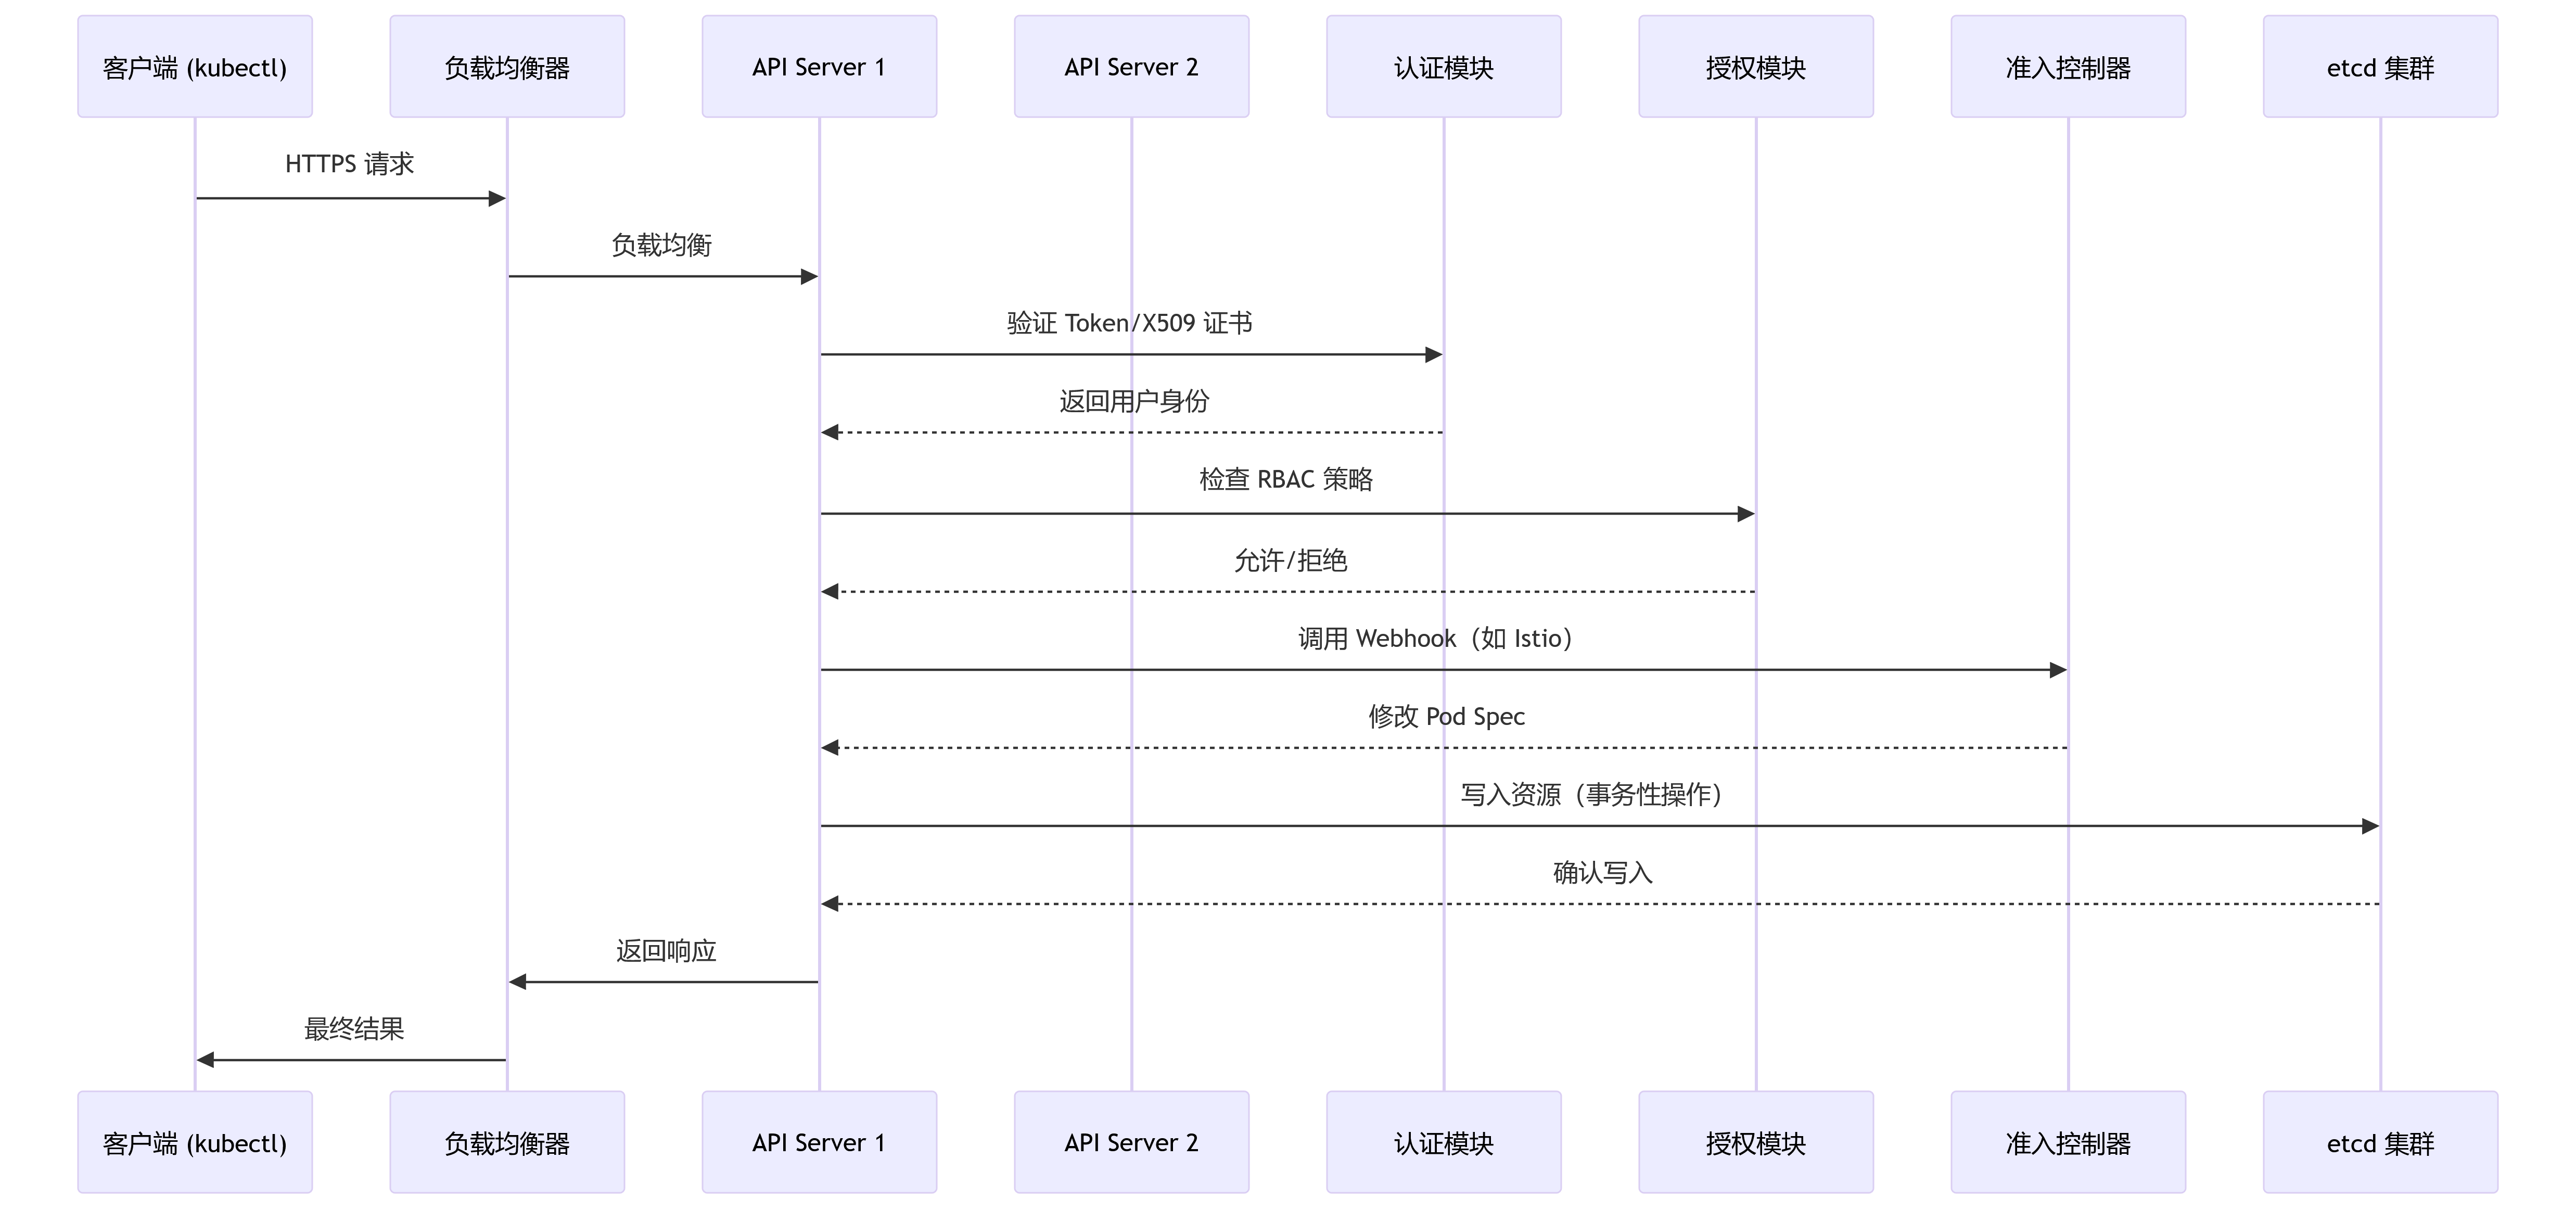
四、生产环境请求流程图
五、生产环境故障排查
1. 常见问题与解决
-
问题 1:API Server 响应延迟高
-
检查点:
-
使用
kubectl get --raw=/metrics查看apiserver_request_duration_seconds指标。 -
检查 etcd 性能(
etcdctl check perf)。
-
-
解决 :增加
--max-requests-inflight或横向扩展 API Server。
-
-
问题 2:证书过期导致集群不可用
-
预防 :配置证书自动续期(如使用
cert-manager)。 -
紧急恢复:
-
kubeadm certs renew all
systemctl restart kubelet
2. 调试工具
请求追踪:
curl -k -v -H "Authorization: Bearer <TOKEN>" https://<API-SERVER>:6443/api/v1/pods
六、生产环境最佳实践
-
网络隔离:
- 使用 NetworkPolicy 限制对 API Server 的访问(仅允许控制平面节点和运维网段)。
-
审计日志:
- 配置
audit-policy.yaml记录敏感操作(如删除 Pod、修改 RBAC)。
- 配置
-
灾难恢复:
- 定期备份 etcd 数据(
etcdctl snapshot save)。
- 定期备份 etcd 数据(
-
监控与告警:
-
监控指标:API Server 请求延迟、5xx 错误率、etcd 写入延迟。
-
Prometheus 示例查询:
-
API Server 错误率
sum(rate(apiserver_request_total{code=~"5.."}5m)) by (resource, verb)
七、总结
通过以上配置与优化,API Server 可在生产环境中实现:
-
高可用性:多副本 + 负载均衡。
-
安全性:RBAC + 动态准入控制 + 审计。
-
高性能:参数调优 + etcd 优化。
-
可扩展性:CRD + API Aggregation。