网络安全:sql注入练习靶场------sqli_labs安装保姆级教程
前言
sqli-labs靶场是一个开源的sql注入练习的综合靶场,包含大部分sql注入漏洞以及注入方式
网络安全学习者可以通过在sqli-labs靶场练习提升对sql注入的理解,以及学习各种绕过姿势。以便更好的学习网络安全,有攻才有防,加强网络安全学习者对sql注入漏洞的攻击与防御。
(本篇文章仅供网络安全学习者学习,禁止任何未授权渗透攻击。)
一、前期准备
环境可以搭在物理机或者虚拟机,建议还是搭在虚拟机
要搭建sqli-labs靶场首先要准备集成环境和sqli-labs靶场源码
集成环境推荐小皮(phpstudy)
Windows版phpstudy下载 - 小皮面板(phpstudy)
sqli-labs源码可以进连接下载https://github.com/Audi-1/sqli-labs
上面连接进不去也没关系
可以进网盘下载
通过网盘分享的文件:sqli-labs-master.zip 链接: https://pan.baidu.com/s/1j_z99ho7JbNmef4REMpGDw 提取码: cftb
二、环境搭建
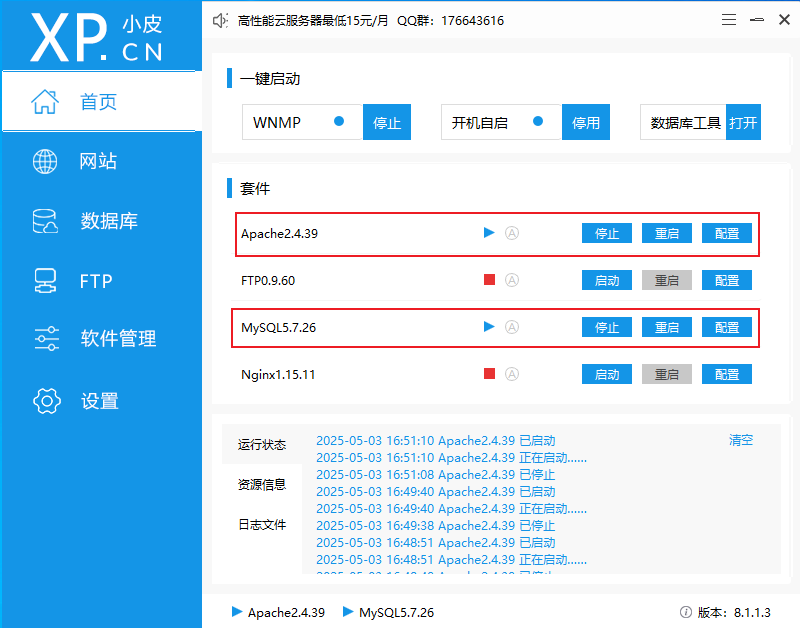
首页
下载好小皮之后
打开阿帕奇(Apache)和mysql
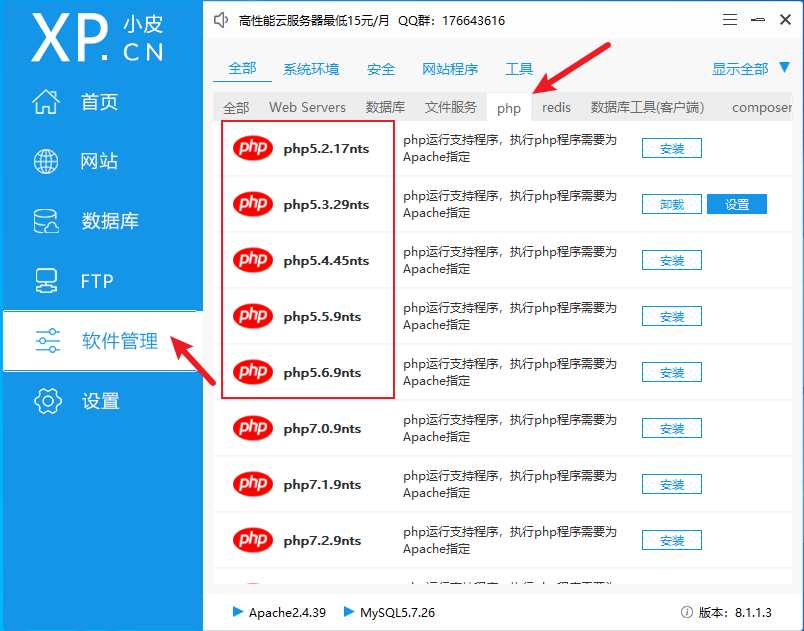
软件管理
点击软件管理
再点击php
选择php5的任意版本
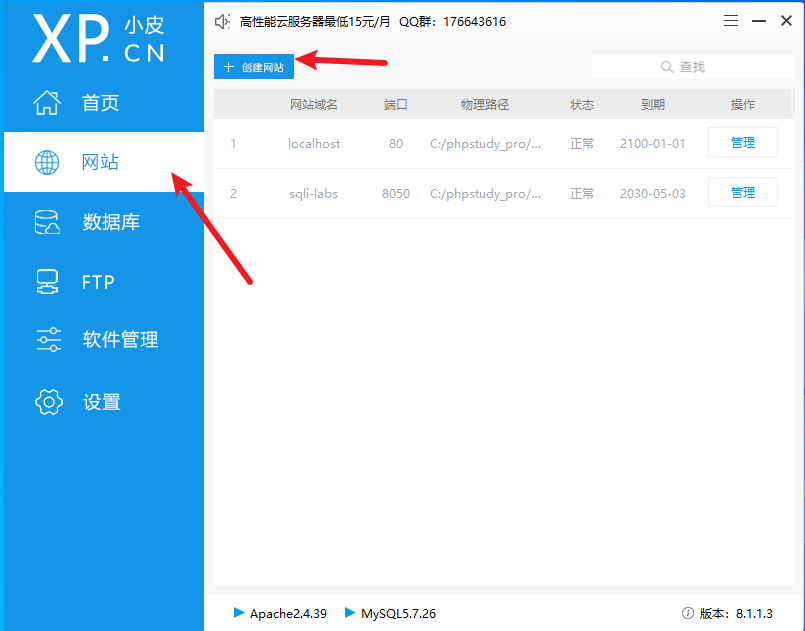
网站
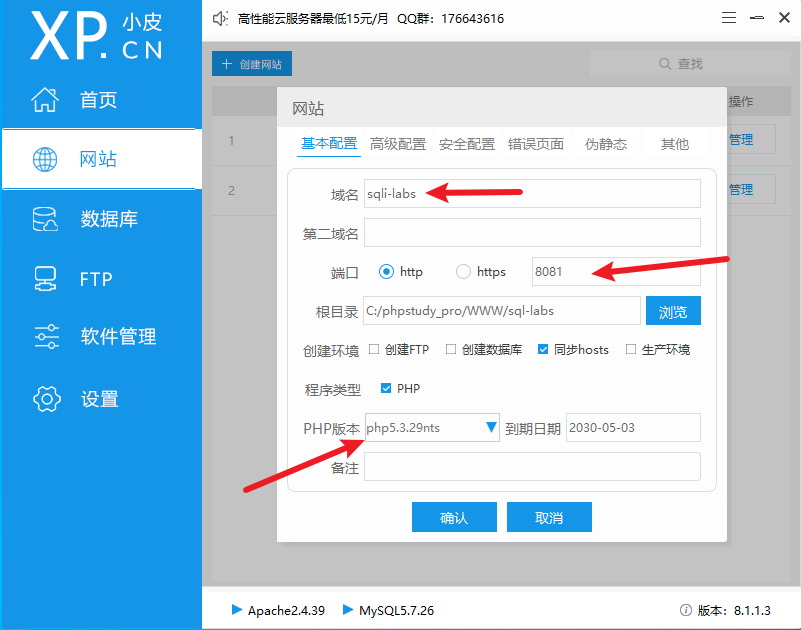
点击网站 再点创建网站(可以用自带的也可以单独创一个创sqli-labs)
任意修改名字、端口(端口别写3306和80就行)
再点PHP版本修改成新下的PHP5
数据库
数据库可以不做修改
将鼠标放在*号上可以看到默认密码root
(要再创一个数据库需要先修改密码)
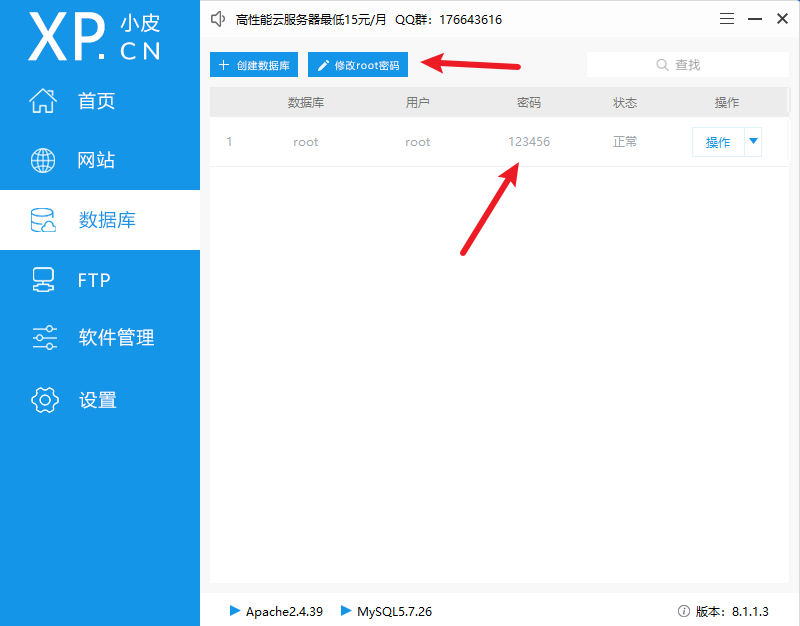
配置完小皮该来配置sqli-labs
将下号的sqli-labs解压后放在小皮安装位置目录的www下或者放在新创的网站目录下
www目录
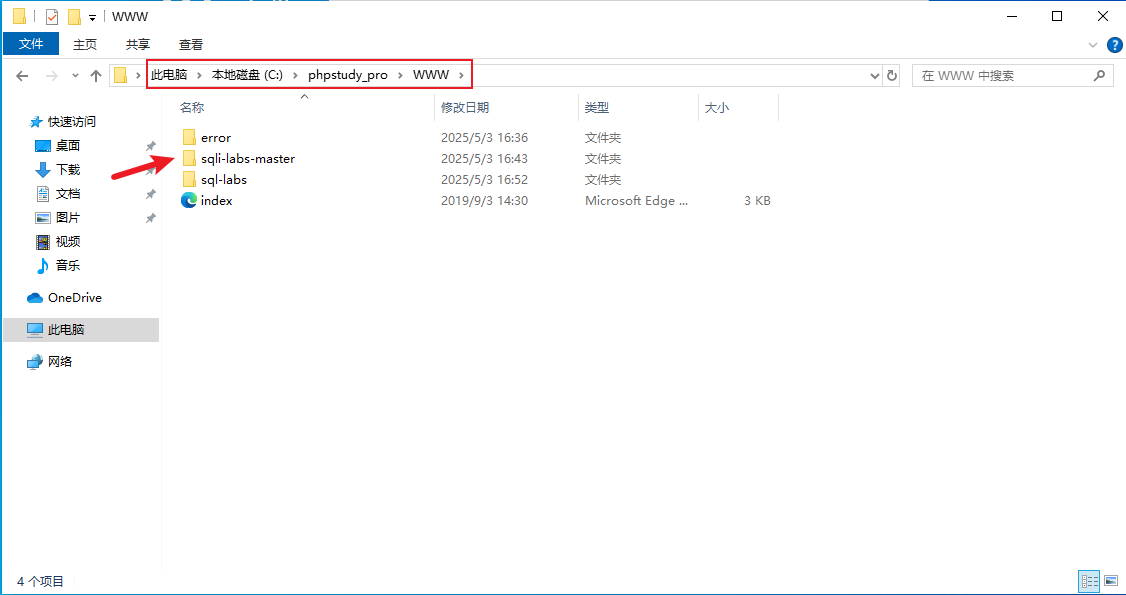
新建网站目录
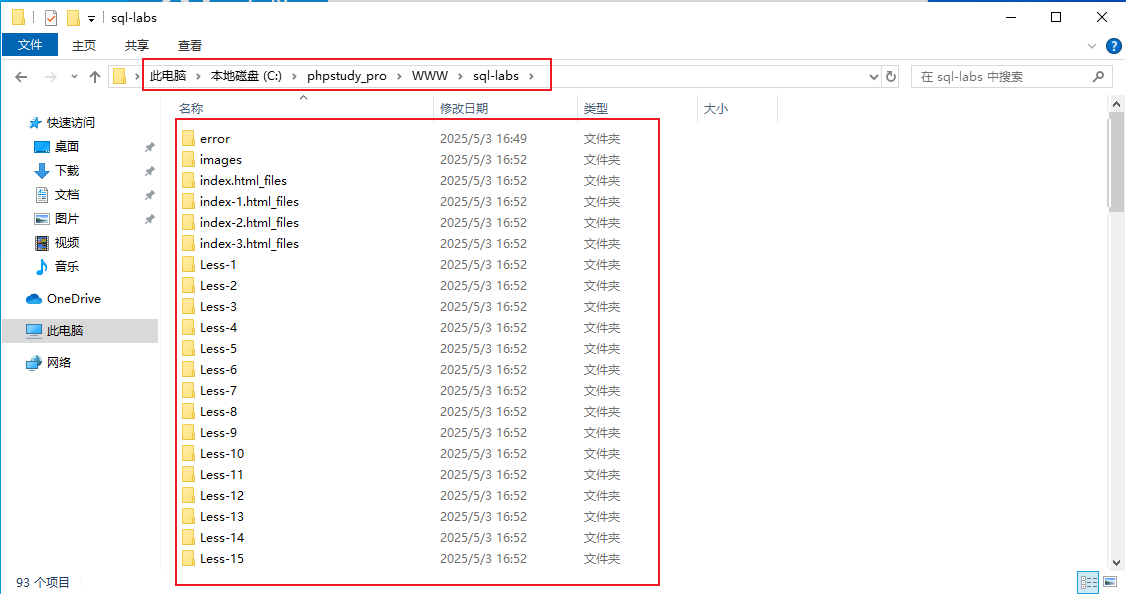
可以将sqli-labs目录下所有文件复制或者剪切下来再全部丢到新建网站目录下
找到sql-connections文件夾点击进去
再找到db-creds配置文件右键用记事本打开
将dbuser和dbpass修改为之前在小皮里的数据库名和密码
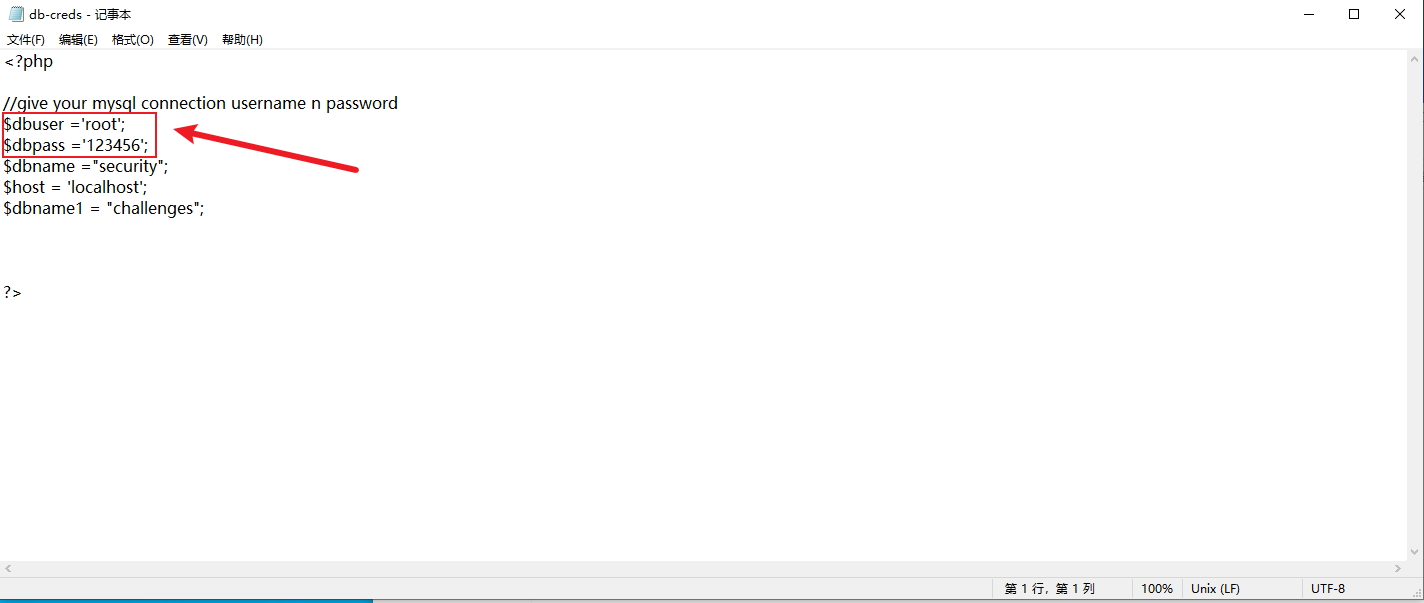
完成之后
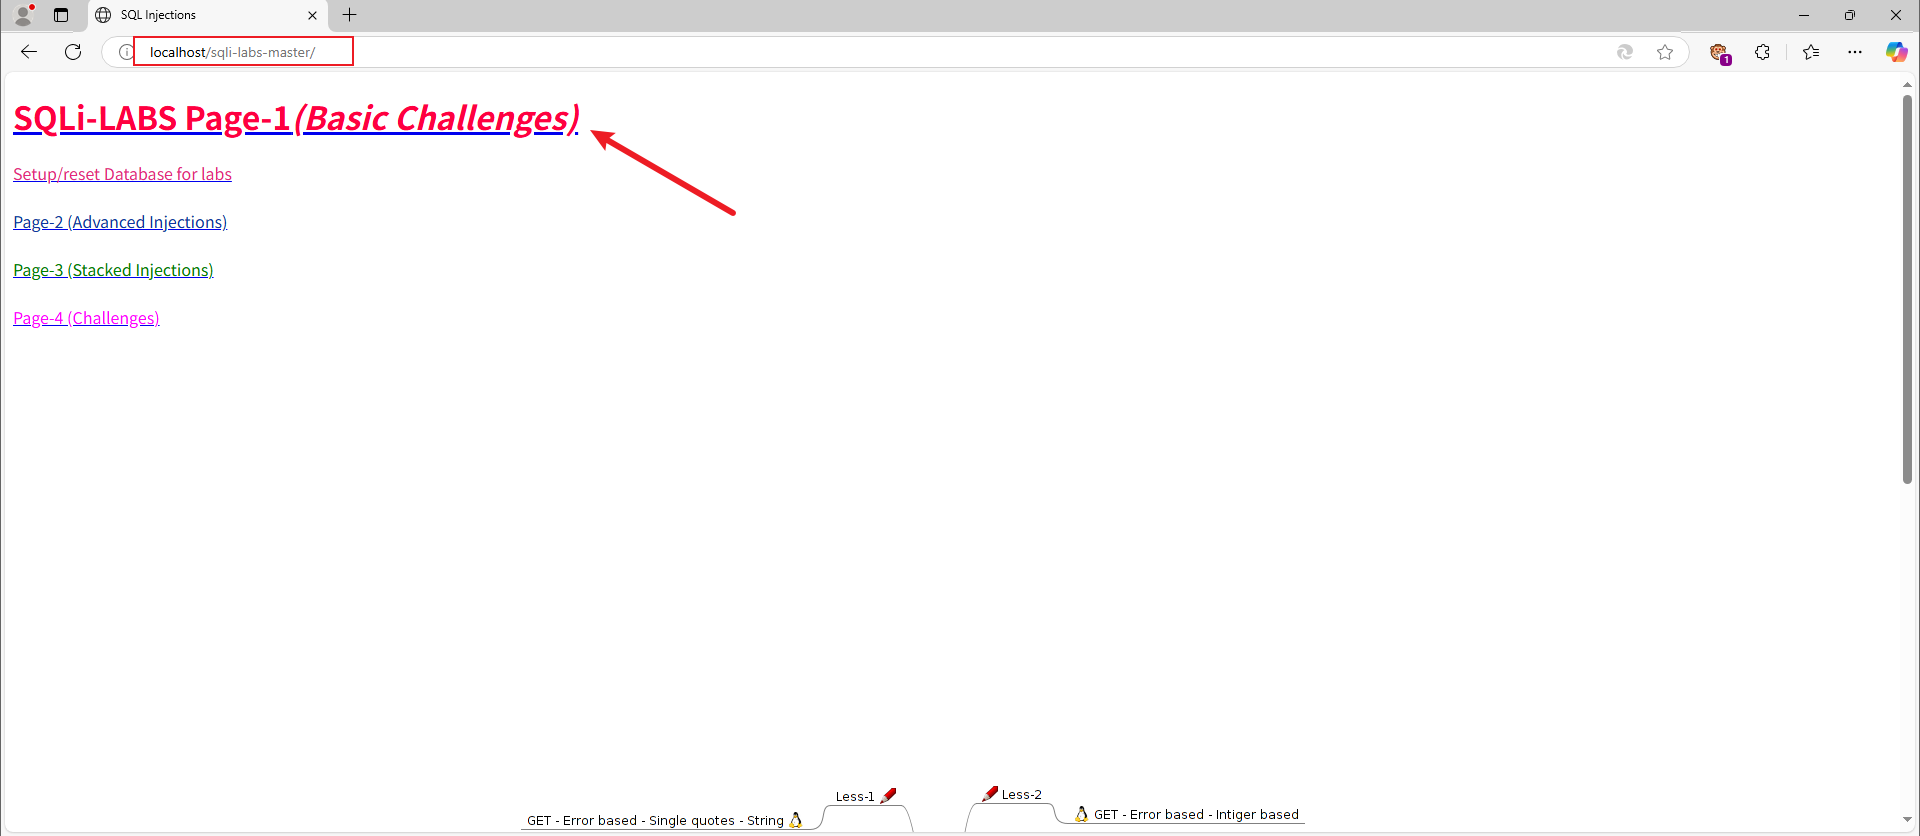
浏览器访问
将sqli-labs放在www下的话
localhost:端口/文件夹名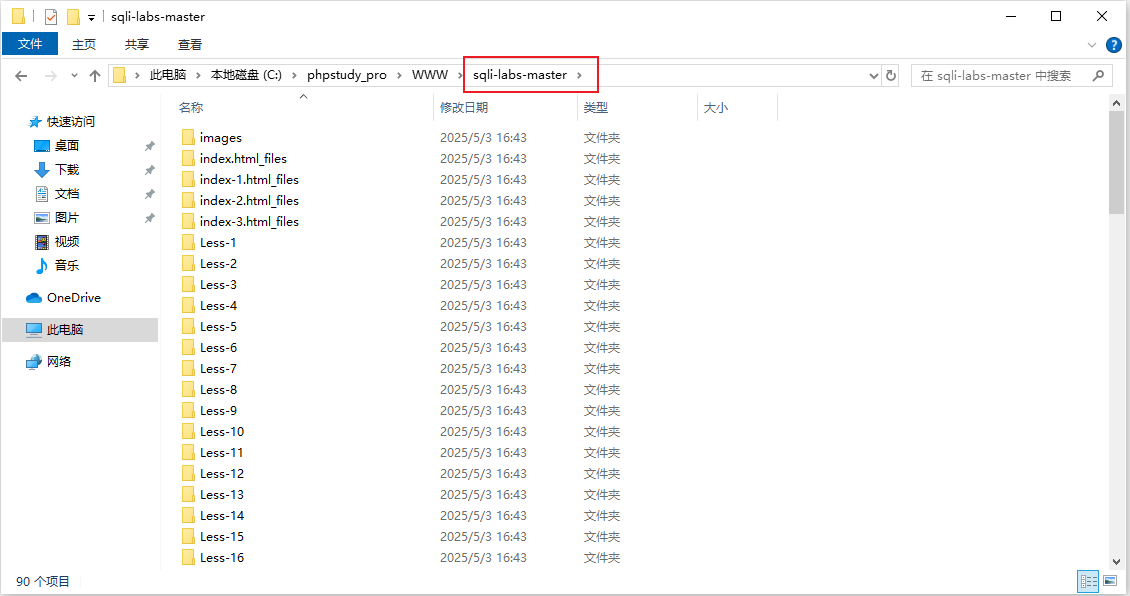
将文件放在新建网站下的话直接
域名:端口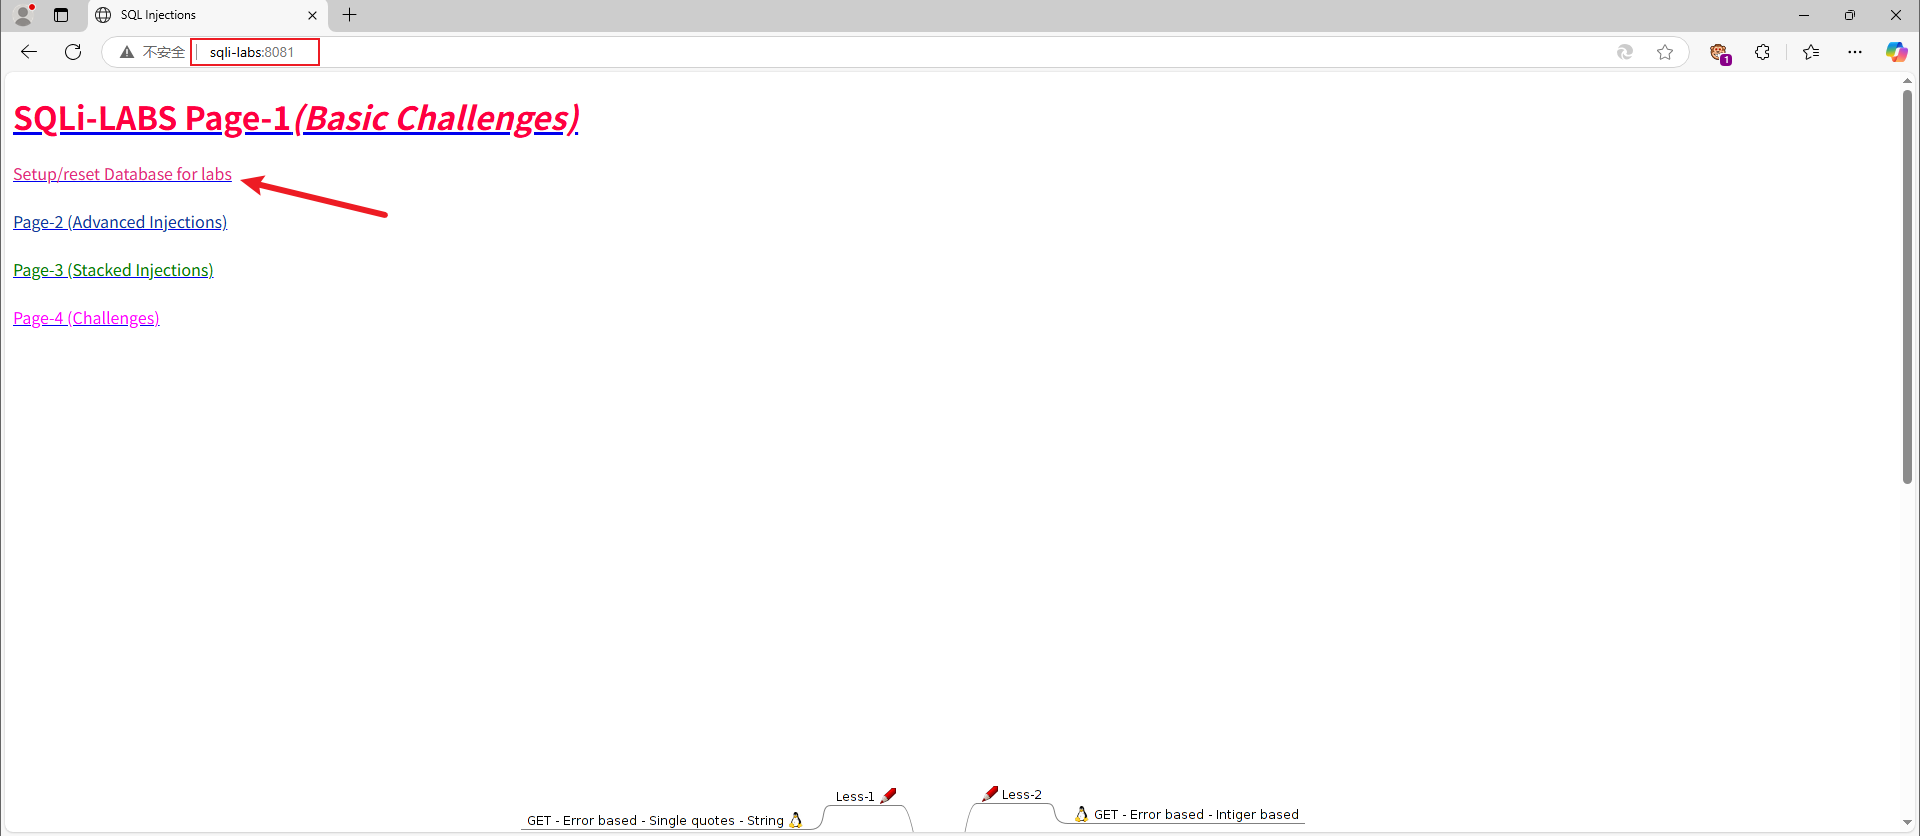
成功访问后,点击
Setup/reset Database for labs点击后会自动开始初始化
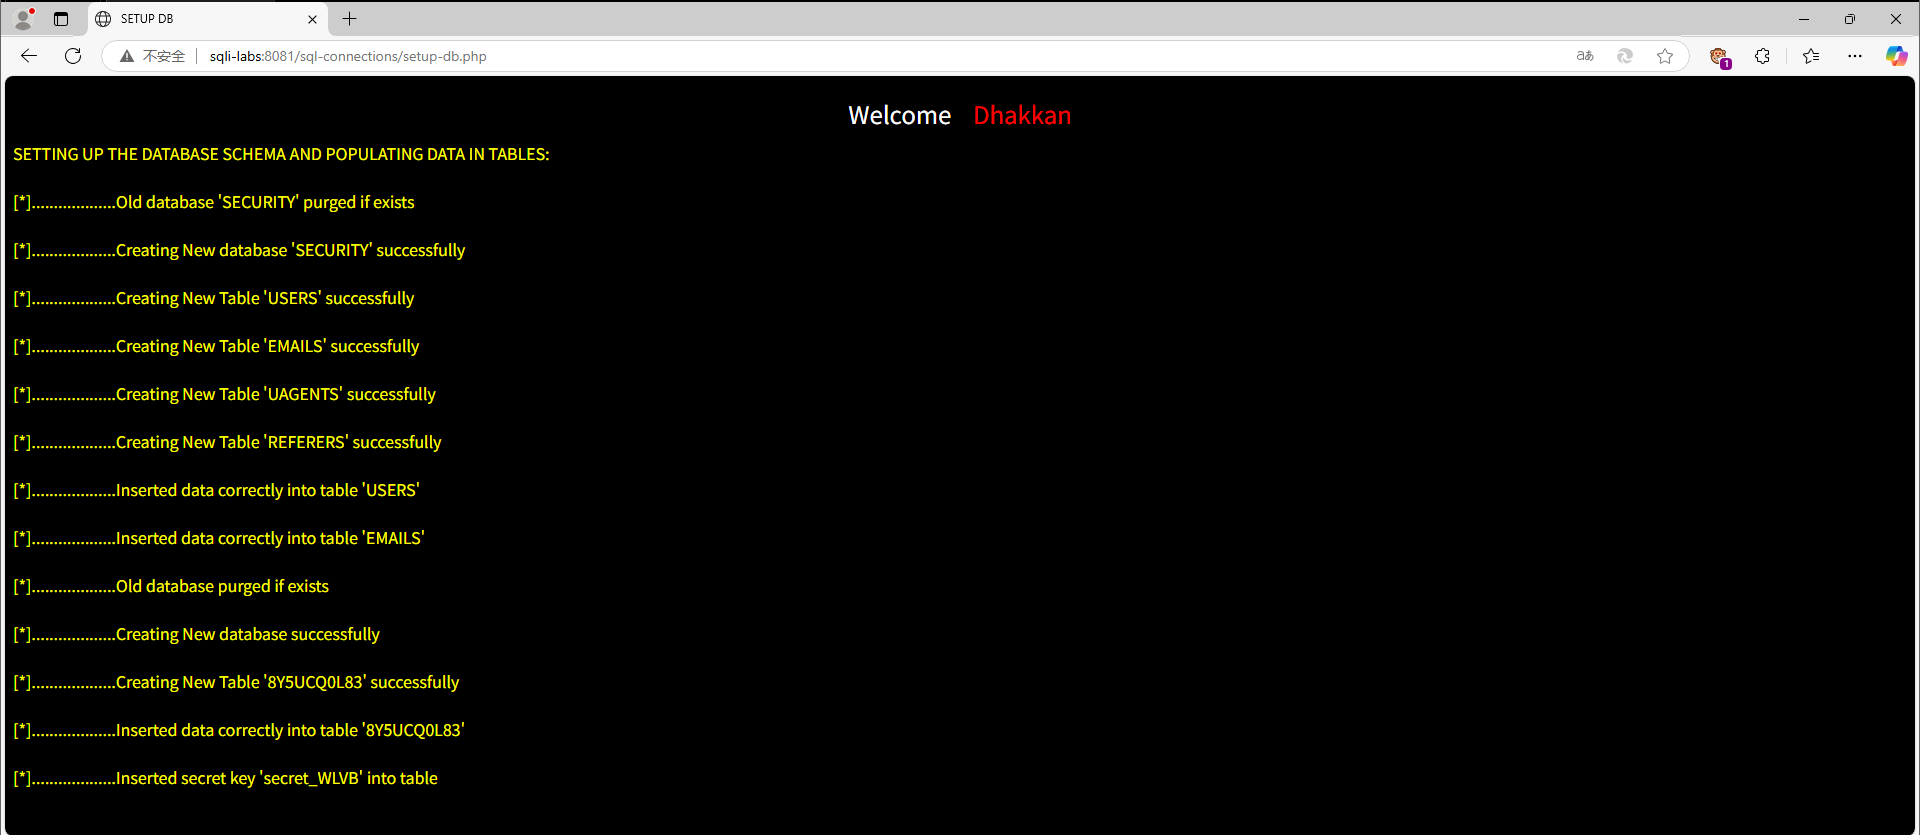
接下来就可以快乐的学习sql注入了
当然也可以物理机连接,也是我比较喜欢的方式
查看ip

物理机访问
ip:端口
下播!!!!!
遇到什么问题也可以评论区或者私信交流