TCP/IP协议深度解析:从分层架构到TCP核心机制
一、TCP/IP协议族架构与核心概念
1. 协议族四层架构概述
TCP/IP是互联网的基础架构,采用四层分层模型,每层分工明确,协同实现网络通信:
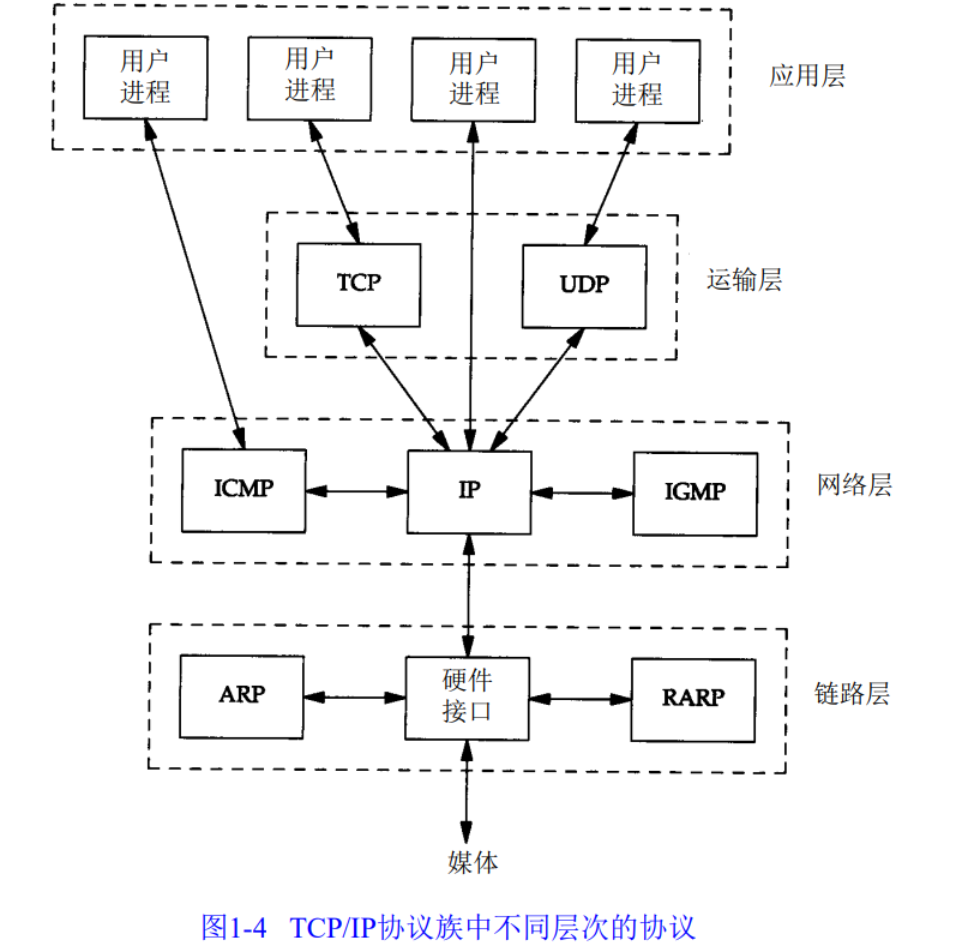
| 层次 | 核心功能 | 关键协议/技术 | 典型应用 |
|---|---|---|---|
| 应用层 | 处理特定应用逻辑,定义数据格式(如HTTP、FTP、SMTP) | HTTP、FTP、DNS、SMTP | 网页浏览、文件传输、邮件服务 |
| 运输层 | 提供端到端通信,分可靠(TCP)和不可靠(UDP)传输 | TCP、UDP | 视频流(UDP)、网页数据(TCP) |
| 网络层 | 负责网络寻址与路由,处理分组转发 | IP、ICMP、IGMP | 路由器选路、Ping诊断工具 |
| 链路层 | 实现物理设备通信,处理MAC地址与帧传输 | Ethernet、Wi-Fi、PPP | 局域网数据传输 |
核心设计思想:
- 分层解耦:各层独立设计,下层为上层提供透明服务(如IP层不关心上层是TCP还是UDP)。
- 可靠性补偿:网络层(IP)提供不可靠传输,运输层(TCP)通过重传、确认等机制补偿可靠性。
2. 分层细节与协议分工
(1)运输层:TCP vs UDP
| 特性 | TCP | UDP |
|---|---|---|
| 连接类型 | 面向连接(三次握手建立连接) | 无连接(即发即弃) |
| 可靠性 | 可靠(重传、确认、排序) | 不可靠(无重传,不保证到达) |
| 传输单位 | 字节流(无边界,按需分块) | 数据报(保留应用层数据边界) |
| 典型场景 | 文件传输、网页数据(需可靠性) | 视频直播、DNS查询(实时性优先) |
(2)网络层:IP协议核心作用
- 无状态分组转发:每个IP数据报独立路由,可能经不同路径到达,可能失序、重复或丢失。
- 地址格式 :32位IPv4地址分5类,通过前缀区分网络号与主机号:
- A类 :
0xxx开头,适用于大型网络(如10.0.0.0/8为私有地址)。 - C类 :
110xxx开头,适用于小型网络(如192.168.0.0/24为私有地址)。 - D类 :
1110xxx开头,多播地址(如224.0.0.1为本地多播组)。
- A类 :
(3)链路层:MAC地址与帧封装
- MAC地址:48位硬件地址,用于局域网内直接寻址(如以太网帧的源/目的MAC)。
- 封装细节 :以太网帧首部包含
类型字段(如0x0800表示IP协议,0x0806表示ARP协议),尾部CRC校验确保数据完整性。
3. 互联网地址:IPv4分类与特殊地址
(1)地址分类对比
| 类别 | 前缀 | 网络号长度 | 地址范围 | 适用场景 |
|---|---|---|---|---|
| A类 | 0 | 1字节 | 1.0.0.0~126.255.255.255 |
大型网络(如跨国企业) |
| B类 | 10 | 2字节 | 128.0.0.0~191.255.255.255 |
中型网络(如大学园区) |
| C类 | 110 | 3字节 | 192.0.0.0~223.255.255.255 |
小型网络(如家庭路由) |
| D类 | 1110 | - | 224.0.0.0~239.255.255.255 |
多播(组播) |
| E类 | 1111 | - | 240.0.0.0~255.255.255.255 |
实验性地址(保留) |
(2)特殊地址用途
- 环回地址 :
127.0.0.0/8,用于本地进程间通信(如ping 127.0.0.1测试网络栈)。 - 私有地址 :
10.0.0.0/8、172.16.0.0/12、192.168.0.0/16,无需公网注册,用于局域网。
- 广播地址 :
255.255.255.255(受限广播)、网络号+255(定向广播,如192.168.1.255)。
4. 数据封装:从应用层到物理层的层层包裹
封装过程(以HTTP请求为例):
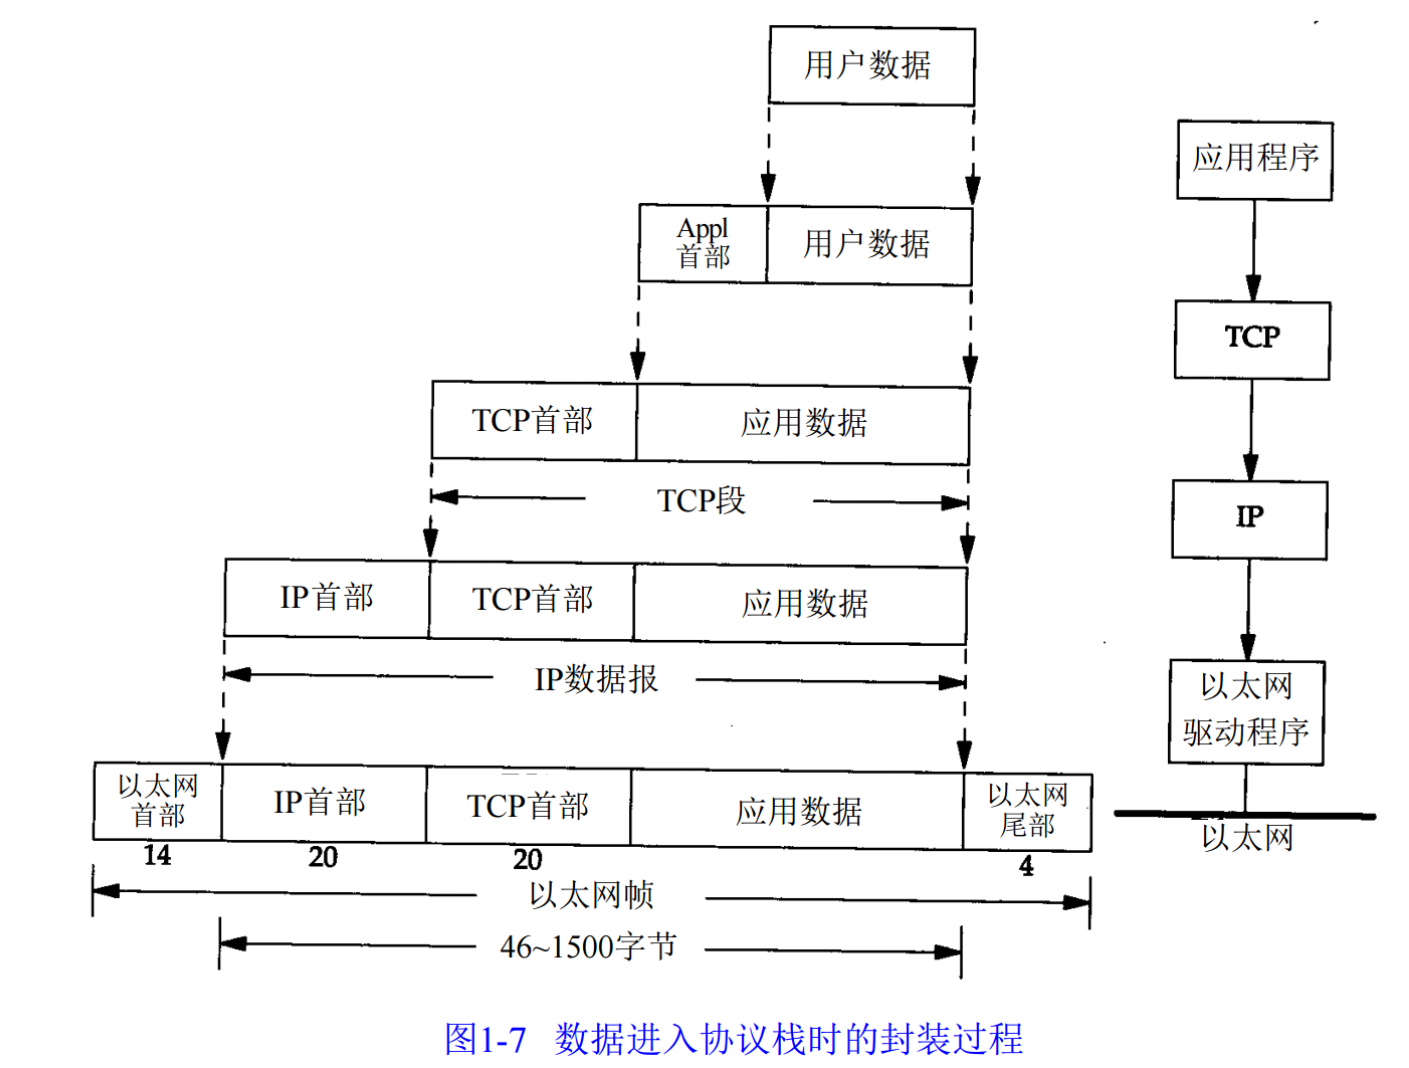
- 应用层 :生成HTTP请求数据(如
GET /index.html HTTP/1.1)。 - 运输层(TCP) :
- 分割数据为报文段,添加TCP首部(源端口8080、目的端口80、序号、ACK等)。
- 若数据过大,拆分为多个TCP段(如MSS限制为1460字节)。
- 网络层(IP) :
- 为每个TCP段添加IP首部(源IP 192.168.1.100、目的IP 10.0.0.1、协议号6(TCP))。
- 若IP数据报超过MTU(如1500字节),进行分片(标识字段确保重组)。
- 链路层(以太网) :
- 添加MAC首部(源MAC 00:0C:29:XX:XX:XX、目的MAC FF:FF:FF:FF:FF:FF(广播)或路由器MAC)。
- 计算CRC校验,生成以太网帧,通过物理层转为比特流发送。
解封装逆过程:
接收方从物理层逐层剥离首部,每层根据首部信息(如IP协议号、TCP端口号)将数据交给上层协议处理。
二、TCP核心机制:可靠传输与连接管理
1. 可靠性实现:从字节流到可靠传输
(1)可靠性保障机制
| 机制 | 作用 | 技术细节 |
|---|---|---|
| 序号与确认 | 确保数据按序接收,检测重复数据 | 每个字节分配唯一序号,接收方ACK返回期望接收的下一个序号(如收到序号1000,ACK=1001) |
| 超时重传 | 处理丢包或延迟,自动重传未确认数据 | 动态计算RTT(往返时间),超时时间=RTT*2,采用Karn算法避免重传干扰RTT计算 |
| 滑动窗口 | 流量控制(接收方告知发送方可用缓冲区大小) | 窗口大小字段表示接收方当前可用缓冲区,发送方限制未确认数据不超过窗口大小 |
| 校验和 | 检测数据传输错误 | 覆盖首部和数据,计算时包含伪首部(源/目的IP地址),确保端到端完整性 |
| 拥塞控制 | 避免网络拥塞导致丢包 | 慢启动、拥塞避免、快速重传、快速恢复算法(后续详细解析) |
(2)字节流特性
- 无边界传输 :TCP不保留应用层数据边界(如多次
write的数据可能被合并接收),需应用层自行处理(如HTTP用Content-Length标识数据长度)。 - 面向连接:通信前必须三次握手建立连接,断开时四次挥手释放资源,确保两端状态一致。
2. TCP首部:32位字段的精密协作
首部字段详解(20字节固定部分+可选字段):
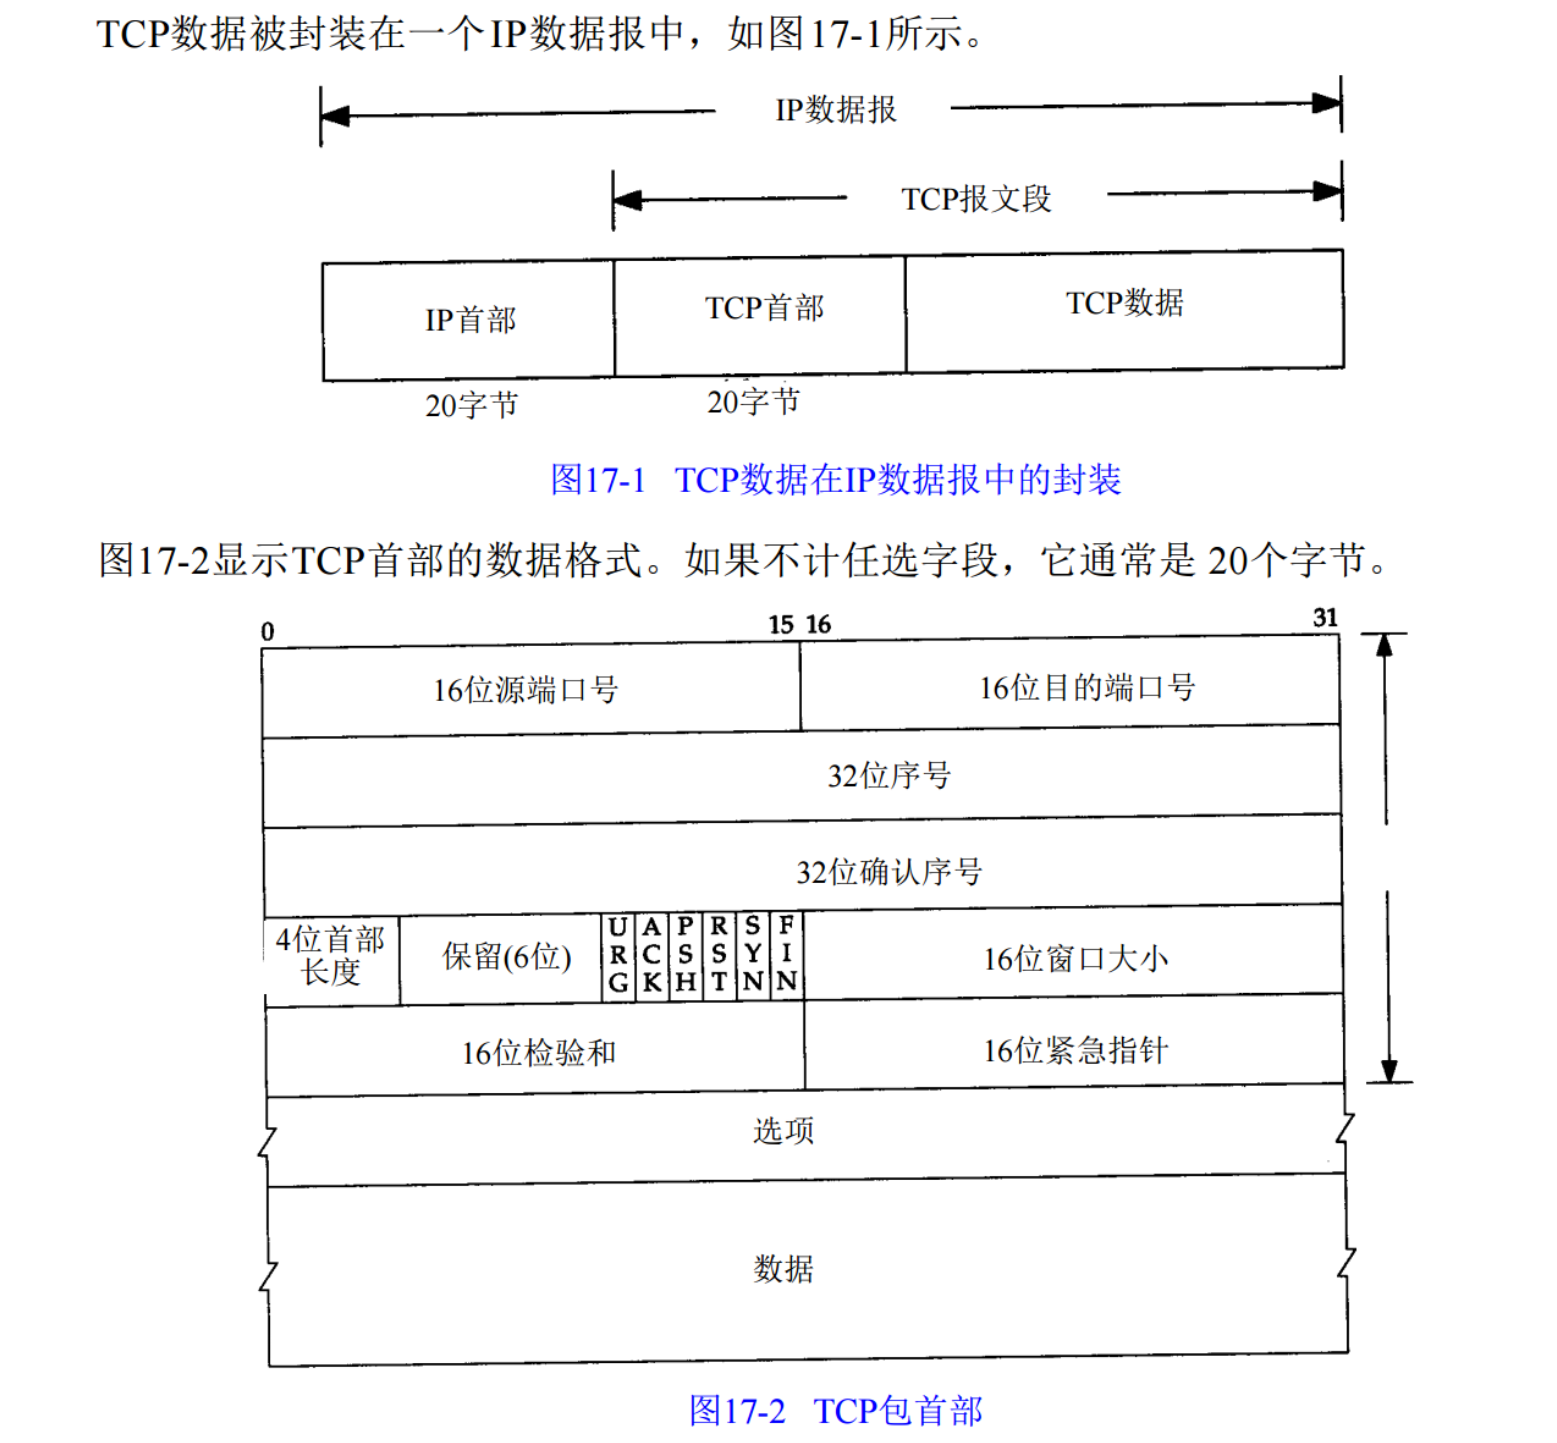
- 源/目的端口(16位):标识发送/接收进程(如HTTP默认80,HTTPS默认443)。
- 序号(32位) :
- 首次连接时为随机生成的ISN(初始序号),后续按发送字节数递增(如发送100字节,下一个序号+100)。
- SYN和FIN标志各占一个序号(如SYN=1000,接收方ACK=1001)。
- 确认序号(32位):仅当ACK=1时有效,值为已接收数据最后一个字节序号+1。
- 标志位(6位) :
- SYN:同步标志,建立连接时请求/响应初始化序号(三次握手核心)。
- ACK:确认标志,除初始SYN报文外,其余报文需置1。
- FIN:结束标志,请求断开连接(四次挥手核心)。
- RST:重置标志,用于异常断开后重建连接(如端口不可达)。
- 窗口大小(16位):接收方告知发送方当前可用接收缓冲区大小(单位字节),最大65535,可通过窗口扩大选项(WSCALE)扩展至1GB。
3. 滑动窗口:流量控制的核心实现
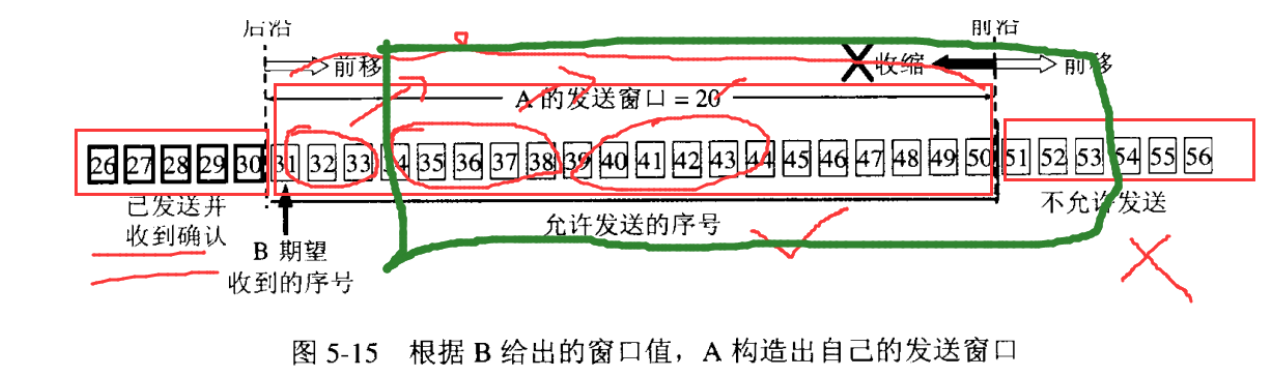
(1)窗口工作原理
- 发送窗口:发送方维护的连续序号范围,包含已发送未确认、可发送未发送数据。
- 接收窗口:接收方根据剩余缓冲区动态调整,通过ACK报文告知发送方。
- 流程示例 :
- 接收方缓冲区大小1000字节,窗口字段=1000,允许发送方发送序号1000-1999的数据。
- 发送方发送1000-1499(500字节),窗口缩小为500(1500-1999仍可发送)。
- 接收方确认1000-1499,窗口右移,允许发送1500-2499(假设缓冲区未填满)。
(2)与拥塞窗口的区别
- 流量控制:基于接收方缓冲区,避免接收方溢出(窗口大小字段直接控制)。
- 拥塞控制:基于网络拥塞情况,避免发送方过载(通过拥塞窗口cwnd动态调整)。
4. 连接管理:三次握手与四次挥手
(1)三次握手:建立可靠连接
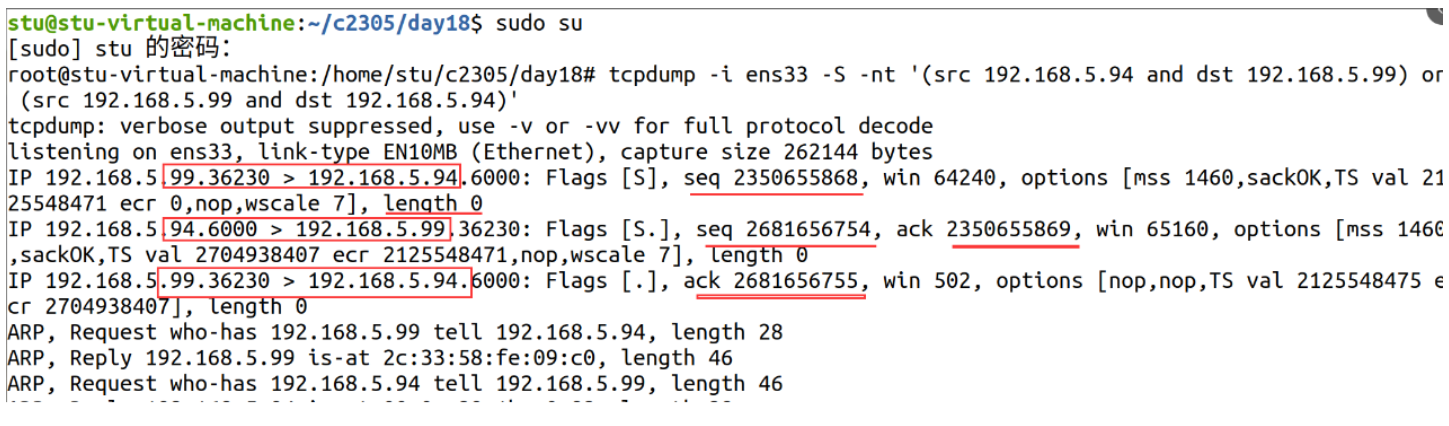
- 客户端 → 服务器(SYN=1,seq=ISN_c) :
- 客户端发送SYN报文,请求建立连接,初始序号ISN_c(如2350655868)。
- 服务器 → 客户端(SYN=1,ACK=ISN_c+1,seq=ISN_s) :
- 服务器确认客户端请求(ACK=ISN_c+1),同时发送自己的SYN报文,初始序号ISN_s。
- 客户端 → 服务器(ACK=ISN_s+1,seq=ISN_c+1) :
- 客户端确认服务器SYN,连接建立完成,双方进入ESTABLISHED状态。
(2)四次挥手:释放连接资源
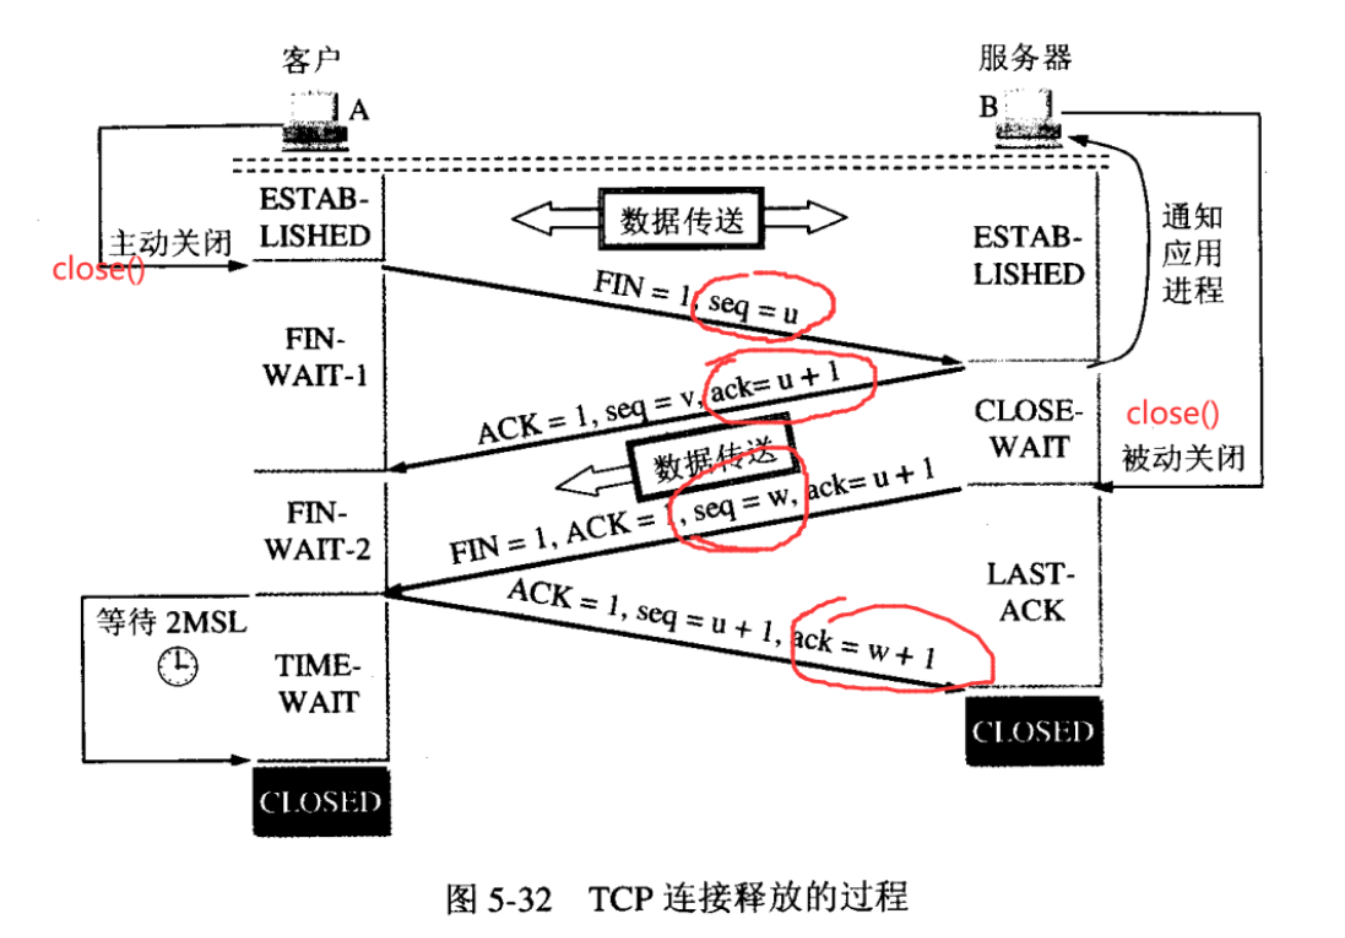
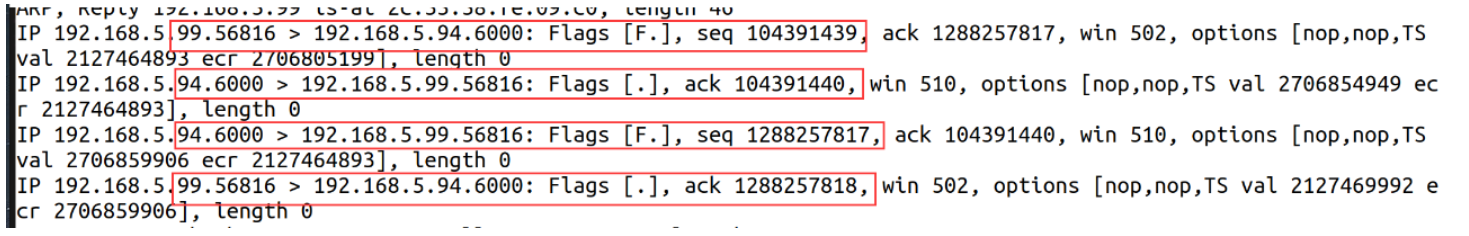
- 客户端 → 服务器(FIN=1,seq=LAST_SEQ) :
- 客户端发送FIN报文,告知不再发送数据,进入FIN_WAIT_1状态。
- 服务器 → 客户端(ACK=LAST_SEQ+1,seq=RECV_SEQ) :
- 服务器确认FIN,进入CLOSE_WAIT状态(此时仍可发送剩余数据)。
- 服务器 → 客户端(FIN=1,seq=FIN_SEQ,ACK=LAST_SEQ+1) :
- 服务器发送FIN报文,告知数据已发送完毕,进入LAST_ACK状态。
- 客户端 → 服务器(ACK=FIN_SEQ+1,seq=LAST_SEQ+1) :
- 客户端确认服务器FIN,进入TIME_WAIT状态(持续2MSL,确保最后ACK到达),最终进入CLOSED状态。
(3)关键状态
- TIME_WAIT作用(后续会有一章内容专门讲tcp连接状态问题) :
- 确保最后一个ACK丢失时,服务器重发FIN,客户端可重新应答,避免服务器永久阻塞。
- 避免旧连接的延迟数据进入新连接(2MSL时间后,旧数据报自然失效)。
- CLOSE_WAIT成因 :服务器未及时调用
close(),导致半关闭状态,可能引发资源泄漏。
三、实践工具与典型问题
1. tcpdump抓包分析
基础用法:
bash
tcpdump -i eth0 port 80 -n # 抓取eth0接口80端口的数据包,不解析域名 分析三次握手:
- 观察SYN、ACK标志位变化,确认序号与确认序号是否匹配(如客户端SYN=1000,服务器ACK=1001)。
2. 常见面试问题
(1)为什么TCP是可靠的,UDP是不可靠的?
答:TCP通过序号确认、超时重传、滑动窗口等机制保障可靠性;UDP无连接、无重传,仅做简单校验,适合实时性场景。
(2)为什么挥手需要四次?
答:服务器收到FIN后,可能仍有数据未发送完毕,需先ACK确认,待数据发送完再发FIN,因此拆分为两次报文(ACK和FIN分开)。
总结
TCP/IP协议族是互联网的基石,TCP作为可靠传输的核心,通过分层协作、精密的序号确认机制和连接管理,在不可靠的网络层上构建了可靠的端到端通信。理解其分层架构、地址分类、封装流程及TCP核心机制(滑动窗口、三次握手、四次挥手),是掌握网络编程与故障排查的关键。在实际应用中,结合tcpdump等工具分析数据包,能更深入理解协议行为,解决连接异常、性能瓶颈等问题。