【文件上传漏洞】

提示:文章写完后,目录可以自动生成,如何生成可参考右边的帮助文档

文件上传漏洞


定义

文件上传漏洞是指用户上传了一个可执行的脚本文件,并通过此脚本文件获得了执行服务器端命令的能力 。

这种攻击方式是最为直接和有效的,"文件上传" 本身没有问题,有问题的是文件上传后,服务器怎么处理、解释文件。

常见的攻击文件为webshell木马程序,这种程序是.php 格式,可以进行操作系统控制


客户端

js检测

检测上传文件的格式,不经过后段服务器

绕过方法:

(1)打开前端代码,将事件的检测请求代码删除

(2)将文件后缀名改的符合规范,然后上传,然后进行抓包,将我们上传的文件的后缀名改回php,然后再发送给服务器

服务器

检测后缀

黑名单

绕过方法:

白名单

绕过方法:

(1)MIME多媒体类型:可以设置支持什么后缀名为:比如jpg/jpeg/png
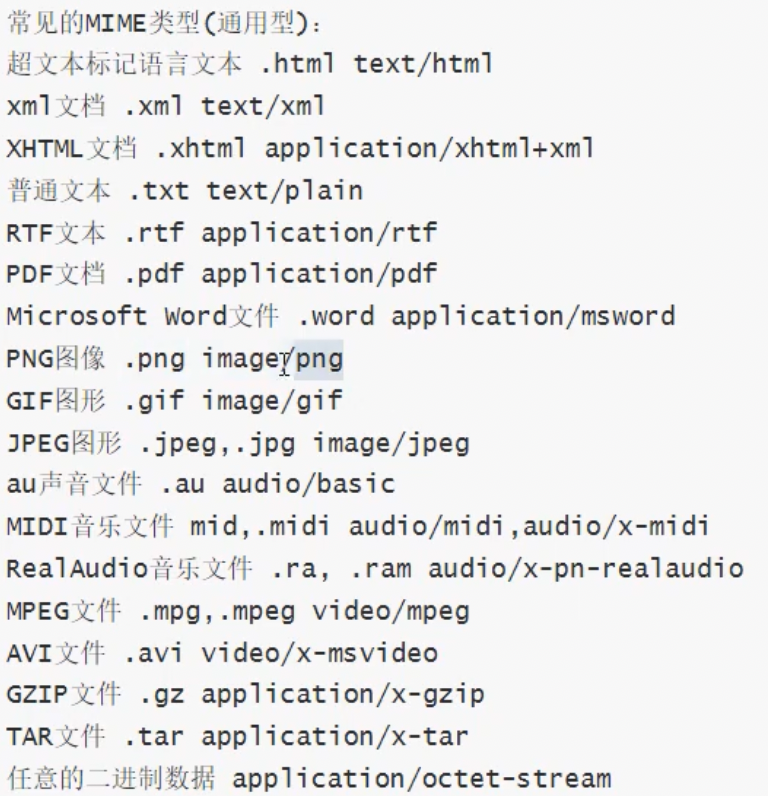
抓包,将包中的content-Type类型改为上述对应的MIME类型

(2)getimagesize() 函数

getimagesize() 是php的一个函数,用于获取图像大小及相关信息,成功返回一个数组,失败则返回FALSE 并产生一条E WARNING 级的错误信息

绕过方法:

(1)直接伪造数据的 头部

(2)将木马程序插入到图片中

CMD方法:

copy /b test.png+1.php muma.png

【通过copy /b指令,将创建的1.php木马程序和 test.png合并成一个新的png后缀的木马程序】

(3)使用一些工具生成(2)一样的图片木马文件,比如,edjpgcom程序

检测内容

该处使用的url网络请求的数据。


其他

相关推荐
万联WANFLOW1 小时前
CVE-2026-98432 等漏洞自查:AI 查出的 Linux、Windows 漏洞,运维怎么确认受不受影响
linux·运维·windows·网络安全
一支蜉蝣3 小时前
Day26 XD安全学习笔记--PHP 应用&模版引用&Smarty渲染&MVC 模型&数据联动&RCE 安全
笔记·网络安全·html·php
kingx31 天前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全·网络安全·ctf·bugku
我爱学习_zwj1 天前
IP 地址与子网划分
网络协议·网络安全
重生之我在番茄自学网安拯救世界2 天前
AI 开发者日报 第1期(本周精选)| 插件市场投毒、智能体搞出“官僚饥荒村”,十年前的 CNN 打赢大模型
人工智能·网络安全·大模型·ai编程·智能体
m0_738120722 天前
JWT 安全从入门到实战:六种典型攻击场景解析
前端·网络·python·安全·网络安全
重生之我在番茄自学网安拯救世界2 天前
AI开发者日报 第2期 | Anthropic零 Rust 团队靠Claude重写核心 API,CPU 降 40–50%
人工智能·网络安全·大模型·ai编程·claude
五萝卜2 天前
AI 供应链 RAG 安全
人工智能·网络安全·ai编程
自由彩虹3 天前
靶场通关15--bossplayersctf
linux·服务器·网络·安全·web安全·网络安全
武雄(小星Ai)3 天前
Cursor市场Claude Code扩展被植入SSH后门:一次供应链投毒的完整拆解与自查手册
安全·网络安全·供应链攻击